V sobotu platební platforma Blink Wallet využívající síť Lightning Network, která poskytuje jak služby s úschovou, tak bez úschovy, oznámila, že se útočníkovi podařilo proniknout do omezeného počtu účtů s úschovou a převést z nich prostředky.
Peněženka Blink se stala terčem útoku, z „několika desítek“ účtů s úschovou byly vyprázdněny prostředky
NAPSAL

SDÍLET
Hlavní body
- Blink Wallet uvádí, že bylo zasaženo „několik desítek“ úschovných účtů, ale drtivá většina prostředků zůstala v bezpečí.
- Společnost Blink pozastavila služby 19. září, čímž přinesla další starosti v již tak náročném období pro aplikace Lightning Network.
- Blink uvádí, že 100 % postižených uživatelů bude plně odškodněno, jakmile bude nasazena oprava, a odpovědi na otázky zatím stále chybí.
Blink Wallet slibuje, že každý postižený úschovný účet bude plně odškodněn
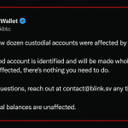
Aplikace a platformy Lightning Network si v těchto dnech nemohou oddechnout a o víkendu společnost Blink Wallet informovala veřejnost, že pozastavuje provoz kvůli narušení bezpečnosti. „Pozastavili jsme služby Blink, zatímco vyšetřujeme bezpečnostní incident,“ uvedlo v sobotu ráno oficiální konto Blink Wallet na X. „Útočník získal přístup k omezenému počtu úschovných účtů a vybral prostředky,“ dodal tým.
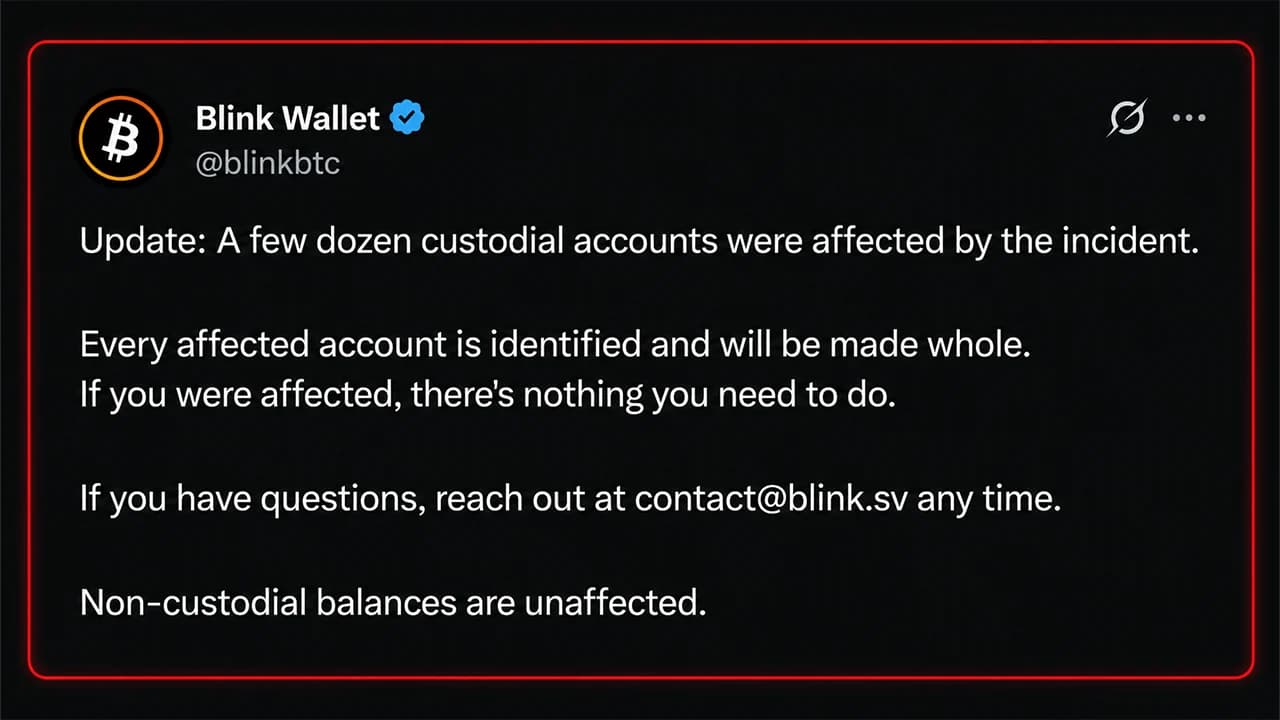
Společnost Blink poznamenala, že „velká většina prostředků je v bezpečí“ a že uživatelé bez úschovy nejsou touto situací dotčeni. V další aktualizaci společnost Blink později uvedla, že „incidentem bylo zasaženo několik desítek účtů s úschovou“. Konkrétní částka nebyla uvedena, ale Blink slibuje, že „každý postižený účet je identifikován a bude plně odškodněn“.
Tato zpráva přichází v době, kdy vlna chyb, zranitelností a úniků dat postihuje podniky zabývající se digitálními měnami a aplikace specifické pro síť Lightning Network. Například server Btcpay Server měl kritickou chybu, která údajně umožňovala vzdálenému útočníkovi číst soubory LND macaroon; Lightning Development Kit (LDK) zase oznámil, že má dvě chyby, a vyzval uživatele k aktualizaci.
Problémy, které 3. srpna 2026 zveřejnila, měla také neúschovná směnárna Boltz. Tým platformy vysvětlil, že „útočníci nyní reagují rychleji, než je náš tým schopný chyby najít a opravit.“ Odstavení služby Boltz způsobilo problémy poskytovatelům jako Aqua, Bull Bitcoin a Zeus. V návaznosti na problémy s Boltz spustila společnost Aqua Indra, svůj vlastní swapový stack pro Liquid–Lightning.
Cesta útoku zůstává neznámá, zatímco Blink pracuje na obnovení služby
Poslední aktualizace společnosti Blink byla zveřejněna v sobotu ve 12:06 p.m. ET a od té doby nedošlo k žádné další aktualizaci ani k zveřejnění analýzy incidentu. Cesta útoku rovněž nebyla zveřejněna a uživatelé přesně nevědí, jak k incidentu došlo. Dokud nebude zveřejněna analýza incidentu, jsou tvrzení kohokoli o konkrétním způsobu zneužití pouze dohady. Mnoho lidí položilo účtu Blink na X přímé otázky týkající se tohoto problému. Jeden uživatel se zeptal, jak lidé poznají, zda jsou postiženi, a jedna osoba uvedla, že potřebuje rychle získat přístup k finančním prostředkům na pohřební výdaje.
„Prosím, jak dlouho přibližně potrvá, než bude vše fungovat normálně? Potřebuji urgentně uhradit některé výdaje spojené s pohřbem,“ napsal uživatel v diskuzi na účtu Blink. Účet na X této osobě odpověděl:
„Pracujeme na co nejrychlejším obnovení služby. Právě nasazujeme opravu. Brzy přineseme další informace.“

Tento článek byl přeložen z angličtiny pomocí umělé inteligence. Původní anglická verze je autoritativním zdrojem; automatické překlady mohou obsahovat nepřesnosti, zejména v právní a regulační terminologii.