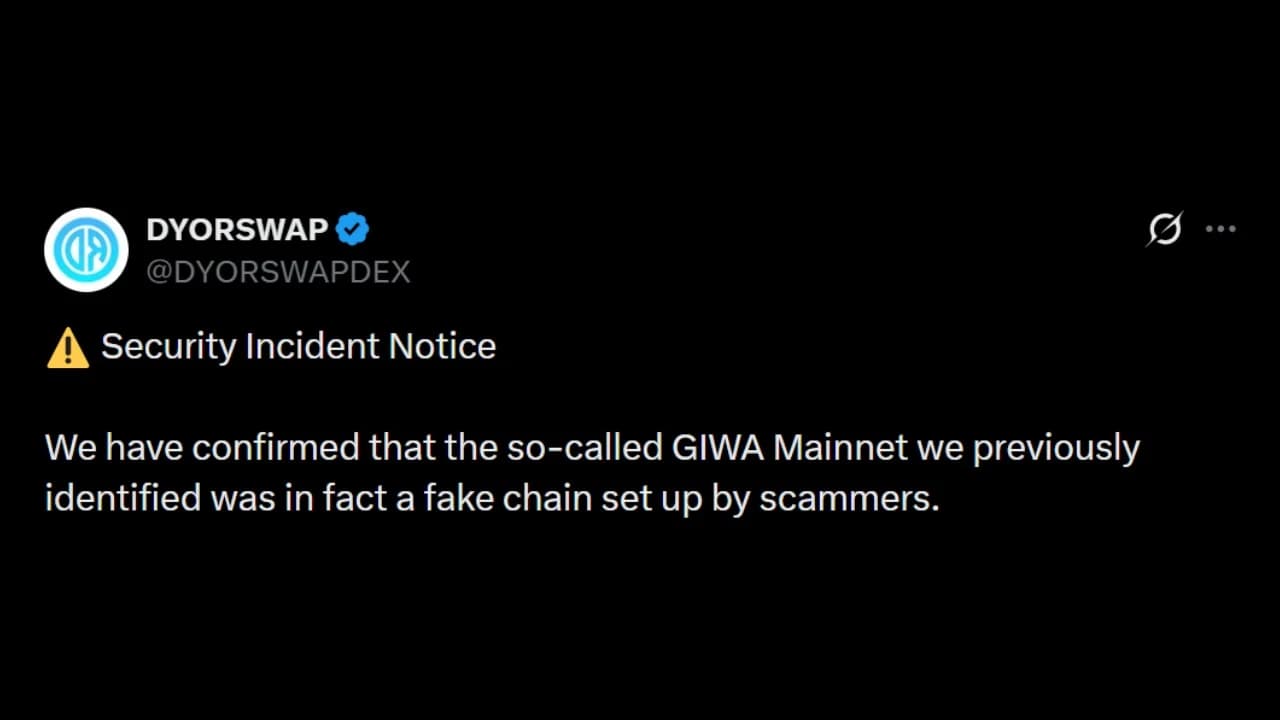
DYORSWAP নামে একটি মাল্টিচেইন বিকেন্দ্রীভূত এক্সচেঞ্জের শনাক্তকরণ অনুযায়ী, অজ্ঞাত একদল হুমকি-কারক Upbit-সমর্থিত প্রকল্প Giwa সেজে একটি ভুয়া L2 চেইন চালু করে। চেইনে ব্রিজ করা 760-এর বেশি ETH হারিয়ে যায়, এবং DYORSWAP ক্ষতিগ্রস্ত ব্যবহারকারীদের জন্য ক্ষতিপূরণ প্রক্রিয়া ঘোষণা করে।
প্রতারকরা ক্রিপ্টো ট্রেডারদের কাছ থেকে $2M চুরি করতে ভুয়া ETH L2 চালু করেছে
লেখক

শেয়ার
মূল বিষয়সমূহ
- একটি ভুয়া GIWA Ethereum L2 চেইন ব্রিজ করা তহবিল থেকে 1,335 জন ব্যবহারকারীর 766 ETH (২ মিলিয়ন ডলারের বেশি) খালি করে দেয়।
- প্রতারকরা কার্যকর ব্রিজসহ জটিল একটি ভুয়া চেইন মোতায়েন করে, যা শুরুতে DYORSWAP-কেও বিভ্রান্ত করেছিল।
- DYORSWAP প্রতারণাটি তদন্ত করছে এবং ব্যবহারকারীদের অর্থ ফেরত দিচ্ছে, তবে এটি সক্ষম করে দেওয়ার জন্য সমালোচনার মুখে পড়েছে।
ভুয়া Giwa L2 চেইন মোতায়েনের পরিকল্পনায় 760-এর বেশি ETH ক্ষতি
প্রথমবারের মতো একটি নতুন, অত্যন্ত পরিশীলিত পরিকল্পনার খবর পাওয়া গেছে, যেখানে একটি ভুয়া Ethereum L2 সমাধান চালু করা হয়—ফলে এক হাজারেরও বেশি ব্যবহারকারী, যারা তাদের তহবিল চেইনে ব্রিজ করেছিলেন, প্রভাবিত হন।
চেইনটি, যা তার Chain ID হিসেবে 9134 ব্যবহার করেছিল, DYORSWAP—একটি মাল্টি-চেইন বিকেন্দ্রীভূত এক্সচেঞ্জ (DEX)—প্রথমে GIWA-এর মেইননেট হিসেবে শনাক্ত করে; GIWA হলো Upbit-সমর্থিত একটি প্রকল্প, এবং এর ফলে প্রাথমিক গ্রহণকারীরা পরবর্তী আর্থিক সুযোগ কাজে লাগাতে দ্রুত তহবিল চেইনে ব্রিজ করে।
শুরুতে কেউ কেউ দাবি করেছিলেন যে প্রতারণাটি কেবল একটি সাধারণ ETH ঠিকানা নিয়ে সেটিকে L2 চেইন হিসেবে পোস্ট করার মধ্যেই সীমাবদ্ধ ছিল। তবুও, নিজেদের আনুষ্ঠানিক প্রতিবেদনে DYORSWAP জোর দিয়ে বলেছে যে বিষয়টি তা নয়, কারণ চেইন মোতায়েনের মধ্যে OP স্ট্যাক-ধাঁচের অবকাঠামো, একটি ব্রিজ এবং একটি ব্যাচার ছিল, যা উচ্চমাত্রার পরিশীলিততার ইঙ্গিত দেয়।
চুরি সংঘটিত হয় 1,335টিরও বেশি ঠিকানা কন্ট্র্যাক্টে তহবিল ব্রিজ করার পর; এসব ব্যবহারকারীর কাছ থেকে আনুমানিক 766.25 ETH বের করে নেওয়া হয়, যার মূল্য লেখার সময় ২ মিলিয়ন ডলারেরও বেশি।
তহবিল বের করে নেওয়ার আগে DYORSWAP প্রতারক চেইনে বাস্তব কার্যকলাপ শনাক্ত করে; ব্যবহারকারীদের লেনদেনে রিয়েল-টাইমে কেনা-বেচা এবং টোকেন লঞ্চ অন্তর্ভুক্ত ছিল।
“পরবর্তী নির্দেশ না দেওয়া পর্যন্ত, কোনো অনানুষ্ঠানিক GIWA Mainnet RPC, ব্রিজ বা কন্ট্র্যাক্ট ব্যবহার করবেন না, এবং সংশ্লিষ্ট কোনো ঠিকানায় তহবিল পাঠাবেন না,” ব্যবহারকারীর তহবিল বের করে নেওয়া শনাক্ত করার পর DYORSWAP ঘোষণা করে।
তবুও, ঘটনাটি ঘটার সাথে সাথে প্রকৃত Giwa প্রকল্প স্পষ্ট করে যে তারা গোপনে তাদের মেইননেট চালু করেনি। “বর্তমানে আমাদের মেইননেট চালু নেই। GIWA মেইননেট RPC তথ্য আছে বলে যে পোস্টগুলো দাবি করছে সেগুলো সত্য নয়,” সোশ্যাল মিডিয়ায় Giwa ব্যাখ্যা করেছে।
আক্রমণে সরাসরি দায় অস্বীকার করে DYORSWAP জানায় যে তহবিল ভুয়া চেইন থেকেই বের করে নেওয়া হয়েছে; একই সঙ্গে তারা ক্ষতিগ্রস্ত ব্যবহারকারীদের জন্য ক্ষতিপূরণ প্রক্রিয়া শুরু করে এবং দাবি করে যে নিজেদের তহবিল থেকে ইতোমধ্যে 200 ETH-এর বেশি বিতরণ করেছে।
DYORSWAP জোর দিয়ে বলেছে যে তারা তদন্ত চালিয়ে যাবে এবং পুরো ভুয়া চেইনের লেনদেন ইতিহাস পুনর্গঠন করবে, যাতে আক্রমণকারীর ঠিকানাগুলো শনাক্ত ও অনুসরণ করা যায়।
তবুও, ব্যবহারকারীরা DYORSWAP-এর পদ্ধতির সমালোচনা করেন; তাদের যুক্তি ছিল, DYORSWAP জড়িত না থাকলে কেউ চেইন লঞ্চটি খেয়ালই করত না বা তাতে তহবিল ব্রিজ করত না—এবং তারা এটিকে সামাজিক প্রকৌশলভিত্তিক প্রতারণা বলে আখ্যা দেয়।
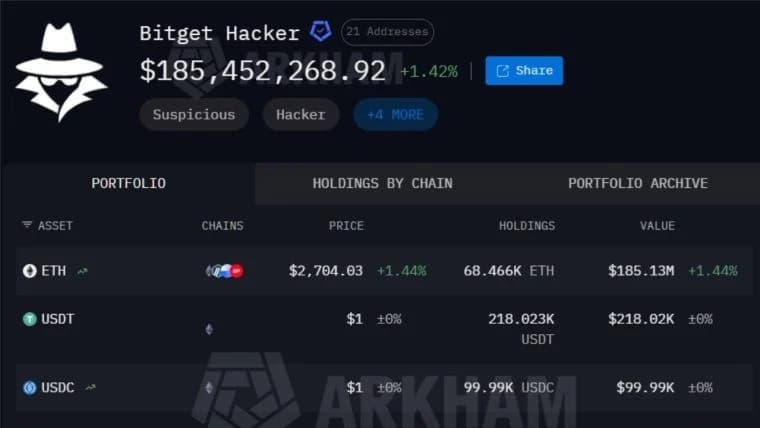
ভুয়া Giwa মেইননেট লঞ্চ পরিকল্পনাটি অনুসরণ করছে বহু নিরাপত্তা ঘটনার ধারাবাহিকতা, যা বিকেন্দ্রীভূত ও কেন্দ্রীয় উভয় প্ল্যাটফর্মকে লক্ষ্য করছে এবং ক্রিপ্টো ধারকদের সর্বদা সতর্ক অবস্থায় রাখছে।

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।