



বিনান্স হ্যাকার প্রায় ১৫৮ মিলিয়ন ডলারের অল্টকয়েন ৭০,৪৮০ ইথার-এ বিক্রি করেছে, যখন বিশ্লেষকরা এক্সচেঞ্জের দাবি যে কোনো ব্যক্তিগত কী লিক হয়নি তা চ্যালেঞ্জ করেছে।
বিনান্স হ্যাকার ১৫৮ মিলিয়ন ডলারের অল্টকয়েন বিক্রি, তদন্তকারীদের প্রশ্ন
লেখক

শেয়ার
মূল বিষয়গুলো
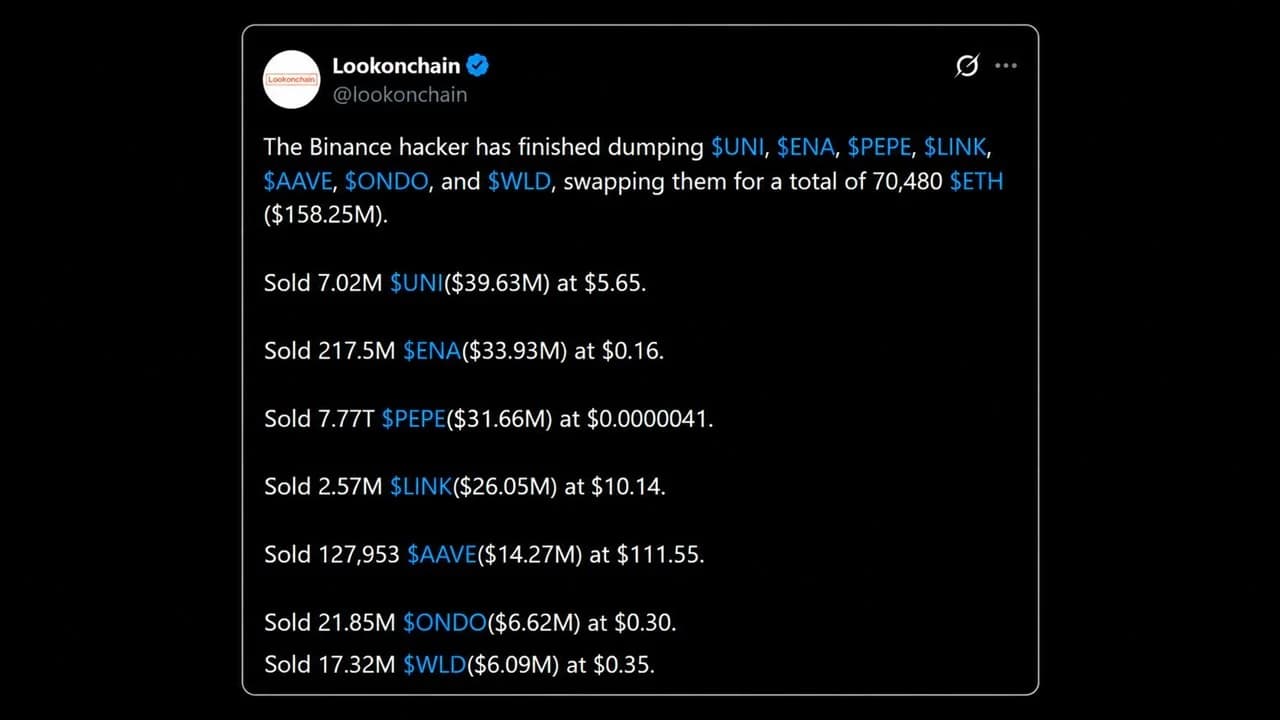
- Lookonchain ট্র্যাক করেছে যে আক্রমণকারী ২৯ ও ৩০ অক্টোবর ৭.০২ মিলিয়ন UNI ৩৯.৬৩ মিলিয়ন ডলারে বিক্রি করেছে।
- TRM ল্যাবস বলেছে যে নয়টি নন-ইথেরিয়াম চেইনের ওয়ালেটগুলো সাধারণ স্বাক্ষরিত স্থানান্তরের মাধ্যমে তহবিল স্থানান্তর করেছে।
- বিনান্সের ১লা নভেম্বরের রিজার্ভ-প্রমাণ স্ন্যাপশট দেখাবে যে ডাম্প করা টোকেনগুলো প্রতিস্থাপিত হয়েছে কিনা।
ঘণ্টাখানেকের মধ্যে সাতটি টোকেন উধাও
বিনান্স লঙ্ঘনের পেছনের চোর চুরি করা অল্টকয়েনগুলোকে ইথারে রূপান্তর করতে খুব একটা সময় নষ্ট করেনি। অনচেইন ট্র্যাকাররা জানিয়েছে, হামলাকারী UNI, ENA, PEPE, LINK, AAVE, ONDO এবং WLD সহ বিভিন্ন অল্টকয়েন ডাম্প করে সেগুলো প্রায় ৭০,৪৮০ ইথারে (ETH) বিনিময় করেছে, যার মূল্য প্রায় ১৫৮.২৫ মিলিয়ন ডলার।
- ৭.০২ মিলিয়ন UNI $৫.৬৫ দরে $৩৯.৬৩ মিলিয়নে বিক্রি হয়েছে।
- 217.5 মিলিয়ন ENA $0.16 দরে $33.93 মিলিয়নে বিক্রি হয়েছে।
- ৭.৭৭ ট্রিলিয়ন PEPE বিক্রি হয়েছে ৩১.৬৬ মিলিয়ন ডলারে।
- 2.57 মিলিয়ন LINK বিক্রি হয়েছে $26.05 মিলিয়নে, প্রতিটির মূল্য $10.14।
- 127,953 AAVE বিক্রি হয়েছে $14.27 মিলিয়নে, প্রতি AAVE $111.55 এ।
- 21.85 মিলিয়ন ONDO এবং 17.32 মিলিয়ন WLD বিক্রি হয়েছে $6.62 মিলিয়ন এবং $6.09 মিলিয়নে।
আক্রমণকারী তাদের তাড়াহুড়োর জন্য প্রচুর মূল্য দিয়েছে, এক বিশ্লেষক উল্লেখ করেছেন যে ওই ব্যক্তি ৫১ মিনিটে ৭,০১৮,৭৯২ UNI বিক্রি করেছে, শেষ সোয়াপের দাম প্রথম সোয়াপের দামের তুলনায় ২১% খারাপ ছিল। PEPE থেকে বেরিয়ে আসা আরও সতর্ক ছিল, একটি ট্র্যাকার দেড় ঘণ্টার মধ্যে ৮৫টি সোয়াপ গণনা করেছে এবং কোনো একক লেনদেনই ১.০৫ মিলিয়ন ডলারের বেশি ছিল না।
যুক্তিটি ছিল সহজ, অর্থাৎ যেহেতু টেথার এবং সার্কেল ইতিমধ্যেই বড় স্টেবলকয়েন ব্যালেন্স ফ্রিজ করে রেখেছিল, হ্যাকার সময়মতো নগদ করতে প্রিমিয়াম দিতে ইচ্ছুক ছিল।
TRM ল্যাবস জানিয়েছে যে আক্রমণকারী প্রায় ৩২৫ মিলিয়ন USDT মার্কেট মেকারদের কাছে প্রায় ১,২৩,০০০ ETH-এর বিনিময়ে ১০%-এরও বেশি ছাড়ে বিক্রি করেছে।
কেন বাইন্যান্সকে পুনরায় ক্রয় করতে হতে পারে
এই বিক্রির ফলে বাইন্যান্সের হিসাব-নিকাশে ফাঁক পড়েছে, কারণ চুরি হওয়া ENA, UNI, PEPE এবং AAVE পজিশনগুলো প্রতিটি টোকেনের বাইন্যান্সের ঘোষিত হোল্ডিংসের ৭% থেকে ১৫% প্রতিনিধিত্ব করে, কারণ খালি করা ওয়ালেটটি তাদের রিজার্ভের প্রমাণে গণনা করা হয়েছিল। একজন ট্রেডার যুক্তি দিয়েছেন যে বাইন্যান্স মূলত PEPE-তে প্রায় ৪০ মিলিয়ন ডলারের নেট শর্ট অবস্থানে রয়েছে এবং তাই এটিকে পুনরায় কিনতে হবে।
বিনান্স তাদের ব্যবহারকারী সুরক্ষা তহবিল এবং কোম্পানির তহবিল থেকে সমস্ত ক্ষতি পূরণ করার প্রতিশ্রুতি দিয়েছে। কিছু বাজার বিশ্লেষক সেই বিডকে আগেভাগেই কাজে লাগিয়েছে; ENA ডাম্প শেষ হওয়ার পরপরই হাইপারলিকুইডে নতুন একটি ওয়ালেট ২২.৭৮ মিলিয়ন ENA (মূল্য ৪.০৯ মিলিয়ন ডলার) এর ওপর ৩ গুণ লং পজিশন খুলেছে।
বিনান্স বলেছে কোনো কী লিক হয়নি
আক্রমণকারী কীভাবে প্রবেশ করেছে তা এখন বিতর্কের বিষয়। বাইнанс বলেছে তাদের প্রাথমিক তদন্তে ইঙ্গিত পাওয়া গেছে যে ঘটনাটিতে একটি আপস করা DevOps ইঞ্জিনিয়ারের ল্যাপটপ জড়িত থাকতে পারে, যা আক্রমণকারীকে একটি সার্ভিস কন্টেইনারে প্রবেশাধিকার দিয়ে অননুমোদিত উত্তোলন জমা দেওয়ার সুযোগ দিয়েছে। এরপর প্রতিষ্ঠানটি স্পষ্ট করেছে:
"আমরা কোনো ওয়ালেট প্রাইভেট কী লিকের কোনো প্রমাণ পাইনি।"
কয়েকজন গবেষক মন্তব্যগুলো ভিন্নভাবে পড়েছেন, কেউ কেউ বলছেন যে ঘটনাটি EIP-7702 ডেলিগেশন এক্সপ্লয়েট থেকে শুরু হয়ে সম্ভাব্যভাবে Binance 16 স্বাক্ষর কী-র আপোসে গিয়ে পৌঁছেছে। EIP-7702 হল একটি ইথেরিয়াম বৈশিষ্ট্য যা একটি সাধারণ ওয়ালেটকে অস্থায়ীভাবে স্মার্ট কন্ট্র্যাক্ট কোড চালানোর সুযোগ দেয়।
নিরাপত্তা প্রতিষ্ঠান ব্লকএইড দেখেছে যে আক্রমণকারী একটি লেনদেনে ৫০টি অনুমোদন জমা দিয়েছিল হট ওয়ালেটের লাইভ ননস অনুমান করার জন্য, যা লেনদেনগুলোকে ক্রমবদ্ধ করে, এবং শুধুমাত্র একটি মিলিয়েছে।
সন্দেহবাদীদের জন্য সবচেয়ে শক্তিশালী যুক্তি হল যে চুরি শুধুমাত্র ইথেরিয়ামে সীমাবদ্ধ ছিল না। এই বিষয়ে, TRM বলেছে যে নয়টি অন্যান্য চেইনের ওয়ালেটগুলো সাধারণ স্বাক্ষরিত স্থানান্তরের মাধ্যমে তহবিল পাঠিয়েছে, এবং তারা মূল্যায়ন করেছে যে আক্রমণকারী সম্ভবত বাইন্যান্সের হট ওয়ালেট স্বাক্ষর সিস্টেমকে "তার পছন্দের লেনদেনে স্বাক্ষর করতে" সক্ষম করতে পারে।
একটি হিসাব অনুযায়ী বিটকয়েনে আউটফ্লো ছিল $১.৪৪৯ বিলিয়ন এবং ট্রনে $৬২৮ মিলিয়ন, যেখানে EIP-7702 নেই।
দুরुपযোগ, চুরি নয়?
একজন আক্রমণকারী, যিনি স্বাক্ষর অনুরোধ করতে পারেন এমন একটি সার্ভিসের ভিতরে, কখনোই কীগুলো বের না করেই সেগুলো ব্যবহার করতে পারতেন। অনচেইন গবেষক 0xQuit উল্লেখ করেছেন যে আক্রমণকারী একজন রিলিয়ার ব্যবহার করেছিলেন, যা সরাসরি কী অ্যাক্সেসের ক্ষেত্রে অপ্রয়োজনীয় হতো, এবং যোগ করেছেন:
তারা সম্ভবত [the attacker] প্রাইভেট কী-গুলো তাদের কাছে ছিল না।
Bitcoin.com News এ পর্যন্ত লঙ্ঘন সম্পর্কে যা নিশ্চিত হয়েছে তা ভেঙে দেখিয়েছে।
যাই হোক, এর প্রভাব বিকেন্দ্রীকৃত ফাইন্যান্স (DeFi)-এ ছড়িয়ে পড়েছে, যেখানে আক্রমণকারী Aave-এ ৬০ মিলিয়ন USDT-এর বিপরীতে প্রায় ১৯,৭৬০ ETH ধার নিয়েছিল, এবং Aave ইথেরিয়ামে তার V3 মার্কেটগুলো ফ্রিজ করেছে। ফলস্বরূপ, ৩০ অক্টোবর সকালে ইথার ৫.২% কমে $২,১৯০ এ নেমে আসে।

TRM ল্যাবস এবং ZachXBT $৬.৩ বিলিয়ন মূল্যের বাইন্যান্স হ্যাককে উত্তর কোরিয়ার লাজারাস-সংযুক্ত Tradertraitor ইউনিটের সাথে যুক্ত করেছে।
এখনই পড়ুন: TRM ল্যাবস ও ZachXBT: বাইন্যান্স হ্যাকের দায় উত্তর কোরিয়ার লাজারাস গ্রুপের

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকShiraz JagatiCrypto Reporter
শিরাজ একজন সাংবাদিক ও বিশ্লেষক, যার কাজ ২০১৬ সাল থেকে ডিজিটাল সম্পদ অঙ্গন এবং ব্লকচেইন-সম্পর্কিত উন্নয়নসমূহকে অন্তর্ভুক্ত করে আসছে।













