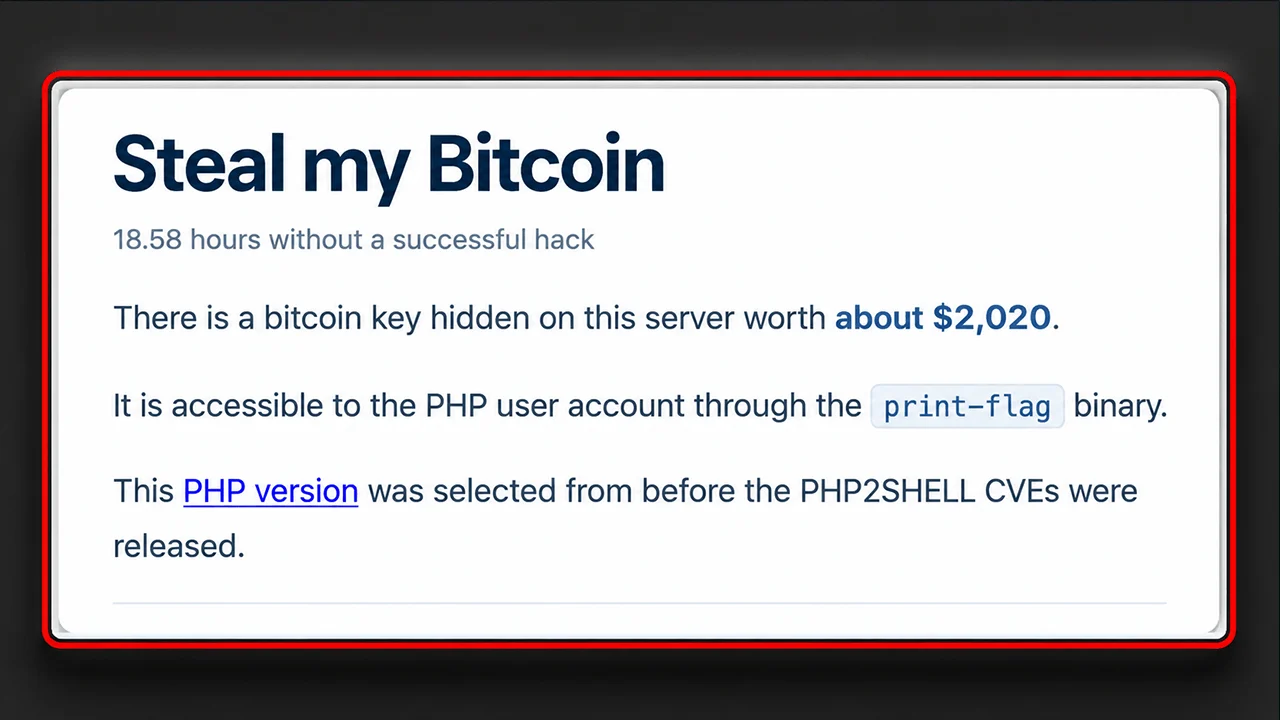
একটি ওয়েবসাইট কার্যত হ্যাকারদের কাছে $2,000 বিটকয়েন চুরি করার আহ্বান জানাচ্ছে, তবুও কেউই সেই পুরস্কার সংগ্রহ করতে পারেনি। এখন, একটি স্বাধীন পরীক্ষা ইঙ্গিত করছে যে এই তথাকথিত দুর্বল চ্যালেঞ্জটি হয়তো ভাঙা অসম্ভব, যা একটি বিব্রতকর প্রশ্ন তোলে: খেলা কি রিগড?
বিটকয়েন চুরির চ্যালেঞ্জ দিচ্ছে হ্যাকারদের এক ওয়েবসাইট, সময় ফুরোচ্ছে
লেখক

শেয়ার
মূল বিষয়গুলো
- Steal My Bitcoin-এর আনুমানিক $2,000 পুরস্কারটি ১৭ ঘণ্টারও বেশি সময় পেরিয়ে যাওয়ার পরও দাবি করা হয়নি বলে জানা গেছে।
- একজন ব্যক্তি সন্দেহ করছেন যে Steal My Bitcoin-এর সার্ভার কনফিগারেশন পরিকল্পিত PHP2Shell এক্সপ্লয়টটিকে বাধাগ্রস্ত করতে পারে।
- PHP2Shell-এর দুটি গুরুতর দুর্বলতা প্রকৃতই বিদ্যমান, তবে গবেষকের চ্যালেঞ্জ-নির্দিষ্ট তত্ত্ব যাচাইকৃত নয়।
২,০০০ ডলারের বিটকয়েন চুরি যা কেউ করতে পারবে না
স্বাগতম Steal My Bitcoin-এ, যেখানে সাইবার নিরাপত্তার প্রচলিত নিয়মগুলো উল্টে দেওয়া হয়েছে। হ্যাকারদের বাইরে রাখার বদলে, ওয়েবসাইটটি তাদের ভিতরে আমন্ত্রণ জানায়, একটি বিটকয়েন পুরস্কার ঘোষণা করে এবং তাদের তা নিতে চ্যালেঞ্জ করে। মিশনটি অবিশ্বাস্যভাবে সহজ শোনায়: ইচ্ছাকৃতভাবে দুর্বল একটি PHP ইনস্টলেশন এক্সপ্লয়েট করুন, লুকানো একটি বিটকয়েন প্রাইভেট কী উদ্ধার করুন এবং ওয়ালেট খালি করুন। প্রথম সফল হ্যাকার টাকা পাবে।
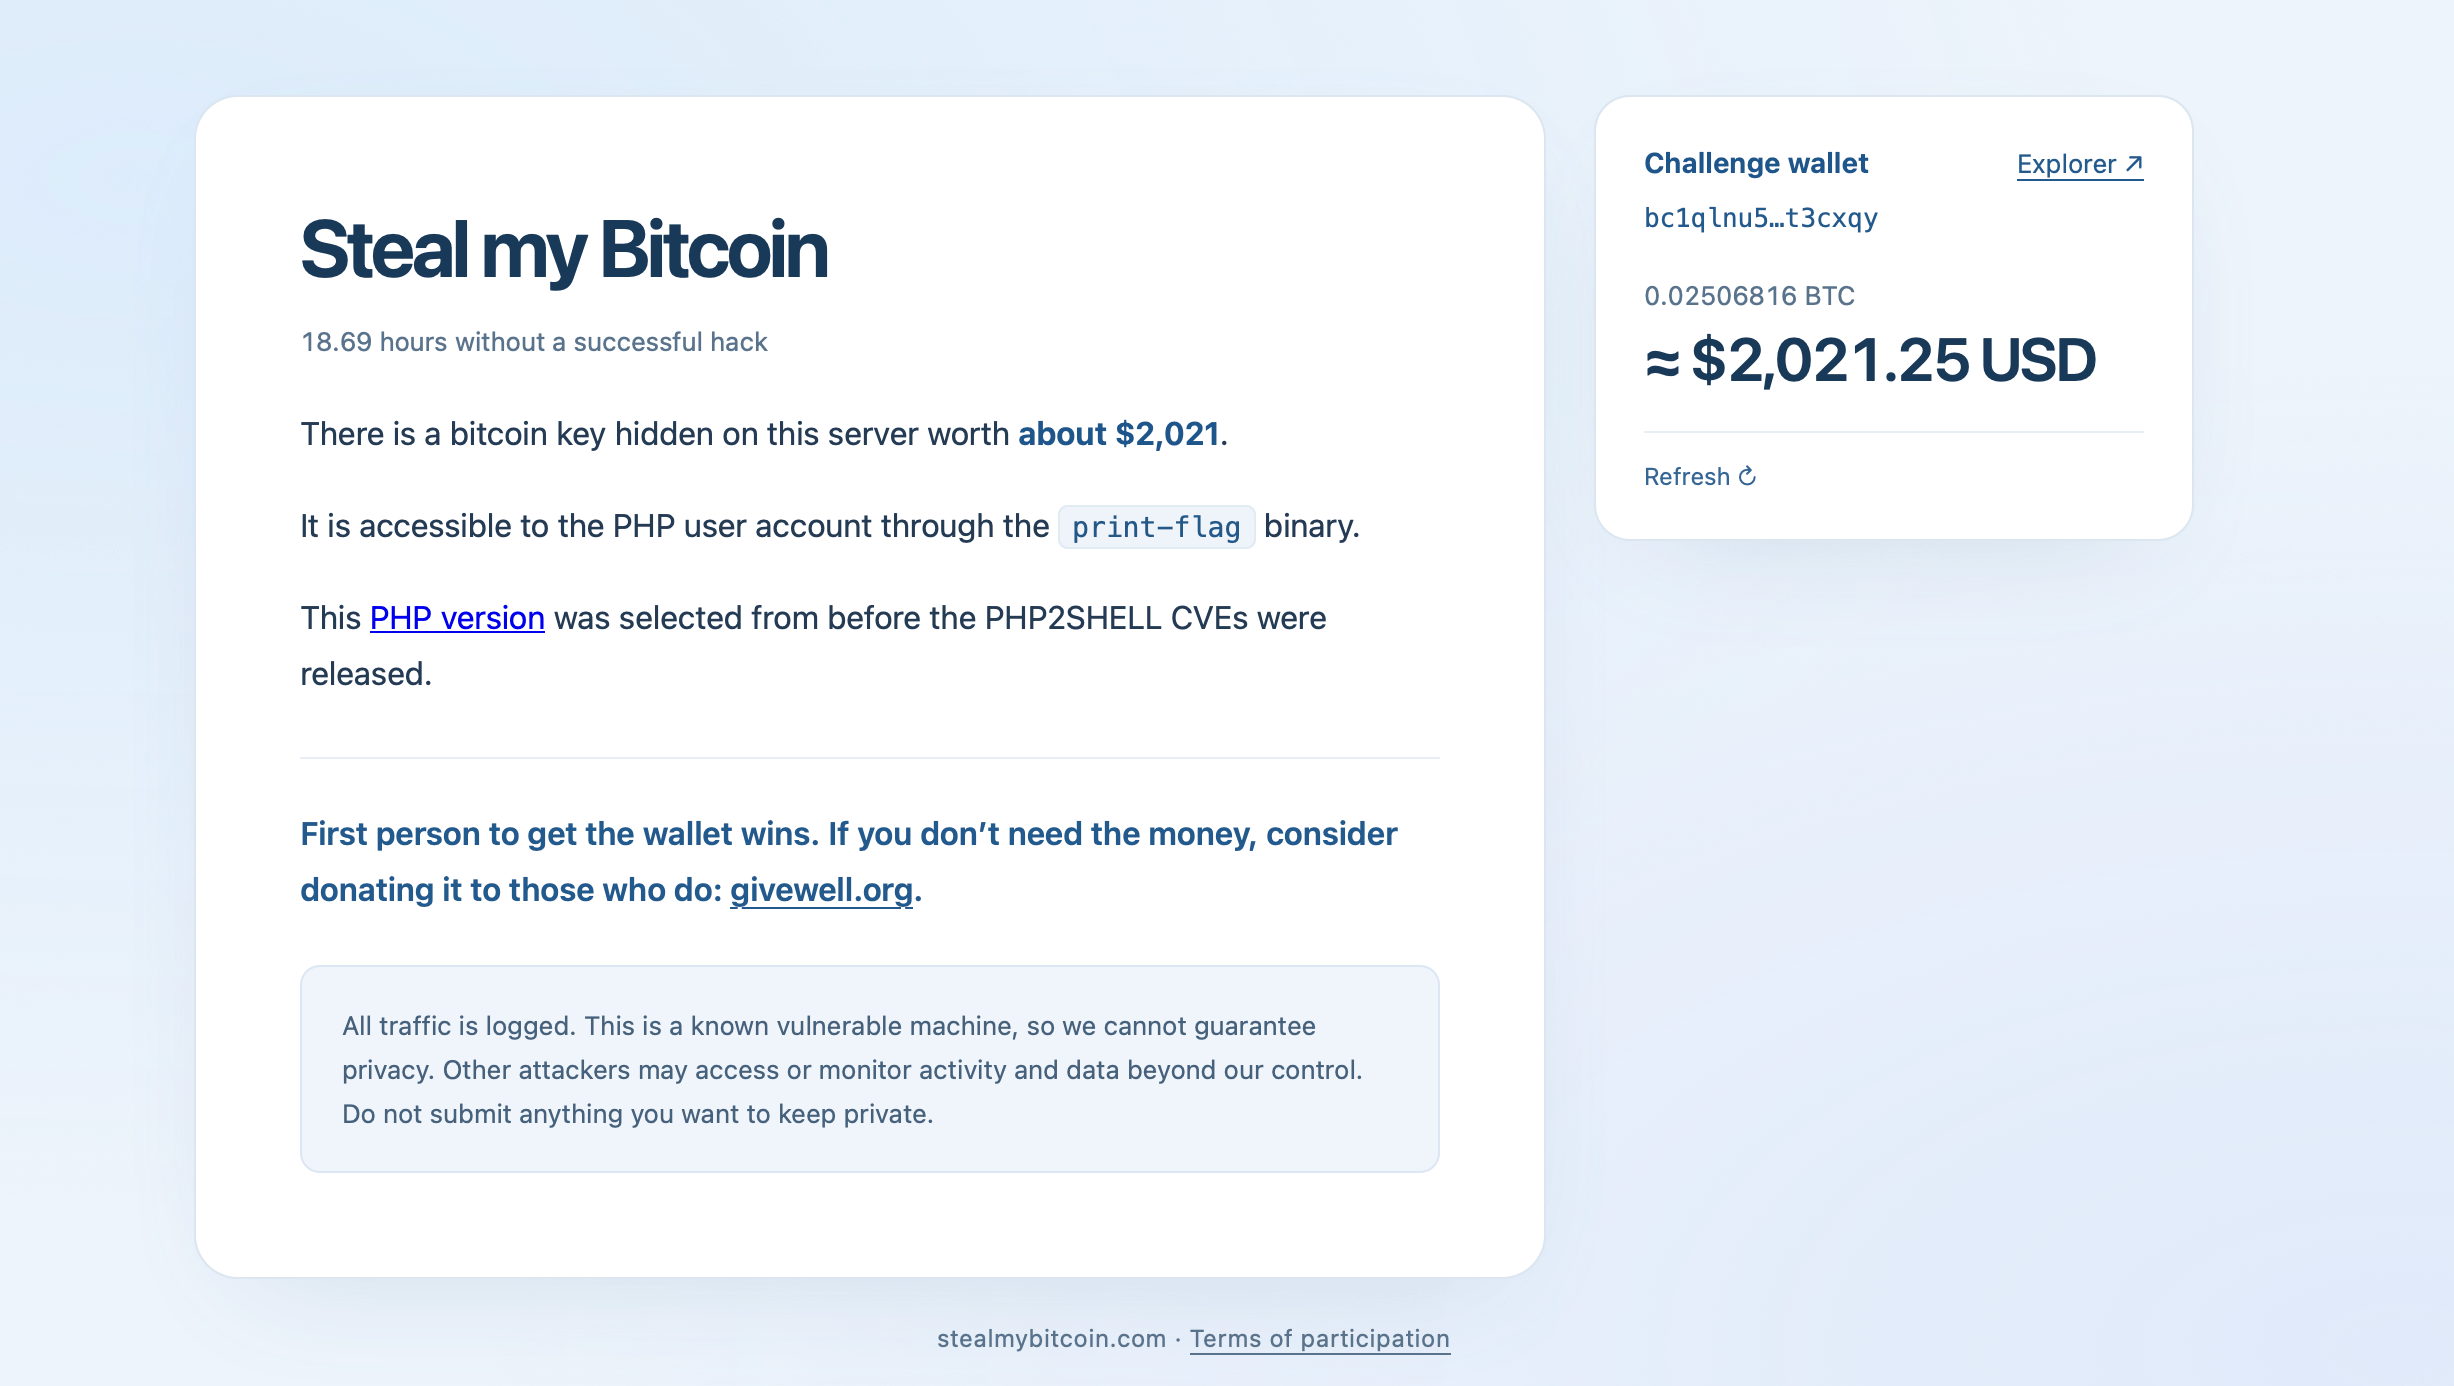
পুরস্কারের শুরু মূল্য ছিল প্রায় ৫০০ ডলার, যা দান বাড়িয়ে প্রায় ২,০০০ ডলার (প্রায় ০.০২৫ বিটিসি) হয়েছে। ২০১৬ সালের ২৫ অক্টোবর রাতের শেষের দিকে, ১৭ ঘণ্টারও বেশি সময় অনলাইনে থাকার পরও ওয়ালেটটি অক্ষত ছিল বলে জানা গেছে। তবে কিছু নিয়ম আছে। অংশগ্রহণকারীদের তাদের আক্রমণ শুধুমাত্র ওয়েব অ্যাপ্লিকেশন এবং PHP কন্টেইনারে সীমাবদ্ধ রাখতে হবে। অন্তর্নিহিত হোস্ট আক্রমণ, অবকাঠামো ধ্বংস বা সার্ভার অচল করা নিষিদ্ধ। সমস্ত কার্যকলাপ লগ করা হয়।
দুটি গুরুতর PHP ত্রুটি অপ্রত্যাশিত বাধায় আটকে পড়ল
চ্যালেঞ্জে PHP 8.4.26 সংস্করণটি উল্লেখ করা হয়েছে, যা PHP2Shell নামে পরিচিত দুটি গুরুতর নিরাপত্তা ত্রুটির জন্য ঝুঁকিপূর্ণ। উভয়েরই তীব্রতা স্কোর 9.2, এবং জরুরি প্যাচগুলি 21 অক্টোবর এসে পৌঁছেছে।
এই দুর্বলতাগুলো, CVE-2026-109618 এবং CVE-2026-109619, মেমরি-ব্যবস্থাপনার ব্যর্থতার সঙ্গে সম্পর্কিত, যা দূর থেকে কোড চালানোর সুযোগ দিতে পারে। কিছু কনফিগারেশনে, আক্রমণকারীরা কোনো প্রমাণীকরণ ছাড়াই কমান্ড চালাতে পারতো। কিন্তু এখানেই গল্পটি এক অদ্ভুত মোড় নেয়।
একজন ব্যক্তি, যিনি এই চ্যালেঞ্জটি পরীক্ষা করেছিলেন, প্রকাশ্যে প্রশ্ন তুলেছিলেন যে এর কনফিগারেশন কি সত্যিই কোনো শোষণযোগ্য আক্রমণ পৃষ্ঠ উন্মুক্ত করে। তিনি HTTP রেসপন্স হেডারগুলোর মাধ্যমে nginx এবং PHP 8.4.26 সনাক্ত করেছিলেন, স্বতন্ত্রভাবে PHP 8.2 বা তার পরবর্তী সংস্করণের ফিঙ্গারপ্রিন্ট নিশ্চিত করেছিলেন এবং সার্ভারের আচরণকে স্থানীয় পরীক্ষা পরিবেশের সাথে তুলনা করেছিলেন।
প্রথমে nginx-কে PHP-FPM বা Apache-এর সাথে জুড়ে বিবেচনা করার পর, বিশ্লেষণে অপ্রত্যাশিত কিছু উঠে এলো: আচরণের সবচেয়ে কাছাকাছি মিল ছিল nginx যখন অনুরোধগুলো PHP-এর বিল্ট-ইন কমান্ড-লাইন ওয়েব সার্ভারে ফরওয়ার্ড করছিল।
বিটকয়েন বাউন্টি কি একটি অসম্ভব চ্যালেঞ্জ?
বিশ্লেষণটি ওয়েবসাইটের এন্ট্রি পয়েন্ট সম্পর্কে আরও একটি উসকানিমূলক সম্ভাবনা উত্থাপন করেছে। এর প্রতিক্রিয়াগুলি PHP-এর বিল্ট-ইন সার্ভার একটি স্ট্যাটিক index.html ফাইল সরবরাহ করার সাথে সামঞ্জস্যপূর্ণ বলে মনে হয়েছিল, index.php স্ক্রিপ্ট চালানোর পরিবর্তে। যদি সেই ব্যাখ্যাটি সঠিক হয়, তবে বিজ্ঞাপিত দুর্বলতাগুলি চ্যালেঞ্জের অনুমোদিত আক্রমণ পৃষ্ঠের মাধ্যমে পৌঁছানো সম্ভব নাও হতে পারে।
এটি প্রতিযোগিতাটিকে মৌলিকভাবে বদলে দেবে। হ্যাকাররা বাধ্যতামূলকভাবে দুইটি গুরুত্বপূর্ণ বাগ এক্সপ্লয়েট করতে ব্যর্থ হচ্ছে এমনটা নাও হতে পারে। তারা এমন একটি পরিবেশে আক্রমণ করছে যেখানে প্রয়োজনীয় শর্তগুলো কখনোই পূরণ হচ্ছে না। পরীক্ষার পেছনের ব্যক্তি প্রশ্ন তুলেছিলেন যে চ্যালেঞ্জটি কি সদিচ্ছায় পরিচালিত হচ্ছে, তবে তিনি স্বীকার করেছিলেন যে ফলাফলগুলো ভুল হতে পারে এবং সংশোধন স্বাগত জানিয়েছেন।
গুরুত্বপূর্ণভাবে, শুধুমাত্র প্রতিক্রিয়া ফিঙ্গারপ্রিন্টিং সার্ভারের সম্পূর্ণ আর্কিটেকচার নির্ধারণ করতে বা শোষণ অসম্ভব প্রমাণ করতে পারে না। তবুও, এই অনুমান যাচাইকৃত নয়। এদিকে, অন্তর্নিহিত PHP দুর্বলতাগুলো বাস্তব, এবং প্রভাবিত সংস্করণ চালানো প্রশাসকদের তাদের সিস্টেম প্যাচ করা প্রয়োজন।
এখন পর্যন্ত, 'Steal My Bitcoin' ক্রমেই একটি কৌতূহলজনক দৃশ্য উপস্থাপন করছে: একটি সর্বজনীনভাবে ঘোষিত বিটকয়েন পুরস্কার, সম্ভাব্য হ্যাকারদের ভিড় এবং ক্রমবর্ধমান সন্দেহ যে ডিজিটাল ভল্টে হয়তো শুরু থেকেই কোনো প্রবেশদ্বারই নেই।
এই সপ্তাহের গল্পগুলোতে ছিল পরিবর্তনশীল বাজার সংকেত, ডিফাই সম্প্রসারণ, প্রতিষ্ঠানগত স্টেকিং, ভেঞ্চার ক্যাপিটাল এবং সাইবার নিরাপত্তা।
এখনই পড়ুন: PHP ত্রুটি ইন্টারনেট কাঁপাল, বিটকয়েন বুলিশ সংকেত; সাপ্তাহিক সারসংক্ষেপ

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।