Coinbase বলেছে যে Binance-এর 29 অক্টোবর, 2026-এ $6.34 বিলিয়ন হ্যাকের পর থেকে 99%-এরও বেশি গ্রাহক সম্পদ অফলাইন কোল্ড স্টোরেজে রাখা হয়েছে। ৪ নভেম্বরের এক ঘোষণায়, পাবলিকলি ট্রেডেড মার্কিন ক্রিপ্টো এক্সচেঞ্জটি তার বিতরণকৃত স্বাক্ষর কী, জরুরি বন্ধ নিয়ন্ত্রণ এবং উত্তোলন সীমাবদ্ধতাগুলি বিস্তারিতভাবে তুলে ধরেছে। যদিও Coinbase বলেছে যে তাদের সিস্টেমগুলো অক্ষত ছিল, তাদের সাম্প্রতিক নিরাপত্তা দাবিগুলো কোম্পানি কীভাবে বিলিয়ন বিলিয়ন গ্রাহক সম্পদ পরিচালনা করে তার একটি ঘনিষ্ঠ চিত্র তুলে ধরে।
বাইন্যান্স ৬.৩ বিলিয়ন ডলার হ্যাকের পর কয়েনবেস: গ্রাহকদের ৯৯% সম্পদ কোল্ড স্টোরেজে
লেখক

শেয়ার
মূল বিষয়গুলো
- কয়েনবেস বলেছে যে ৯৯%-এরও বেশি গ্রাহক সম্পদ অফলাইনে সংরক্ষণ করা হয়।
- বিনান্সের ৬.৩৪ বিলিয়ন ডলারের চুরি Coinbase-কে তার হেফাজত প্রতিরক্ষা ব্যাখ্যা করতে বাধ্য করেছিল।
- কয়েনবেস ৩০ সেপ্টেম্বর, ২০২৬ পর্যন্ত প্ল্যাটফর্ম সম্পদে ৩৭৭ বিলিয়ন ডলারের তথ্য জানিয়েছে।
বিনান্স হ্যাকের পর কয়েনবেসের কোল্ড স্টোরেজ প্রতিরক্ষা ব্যবস্থা কয়েনবেস তার সিস্টেম অক্ষত ছিল বলে দাবি করলেও, সাম্প্রতিক নিরাপত্তা দাবিগুলো কোম্পানি কীভাবে বিলিয়ন বিলিয়ন গ্রাহকের সম্পদ পরিচালনা করে তার একটি বিস্তারিত চিত্র তুলে ধরে।প্রধান বিষয়সমূহ:কয়েন
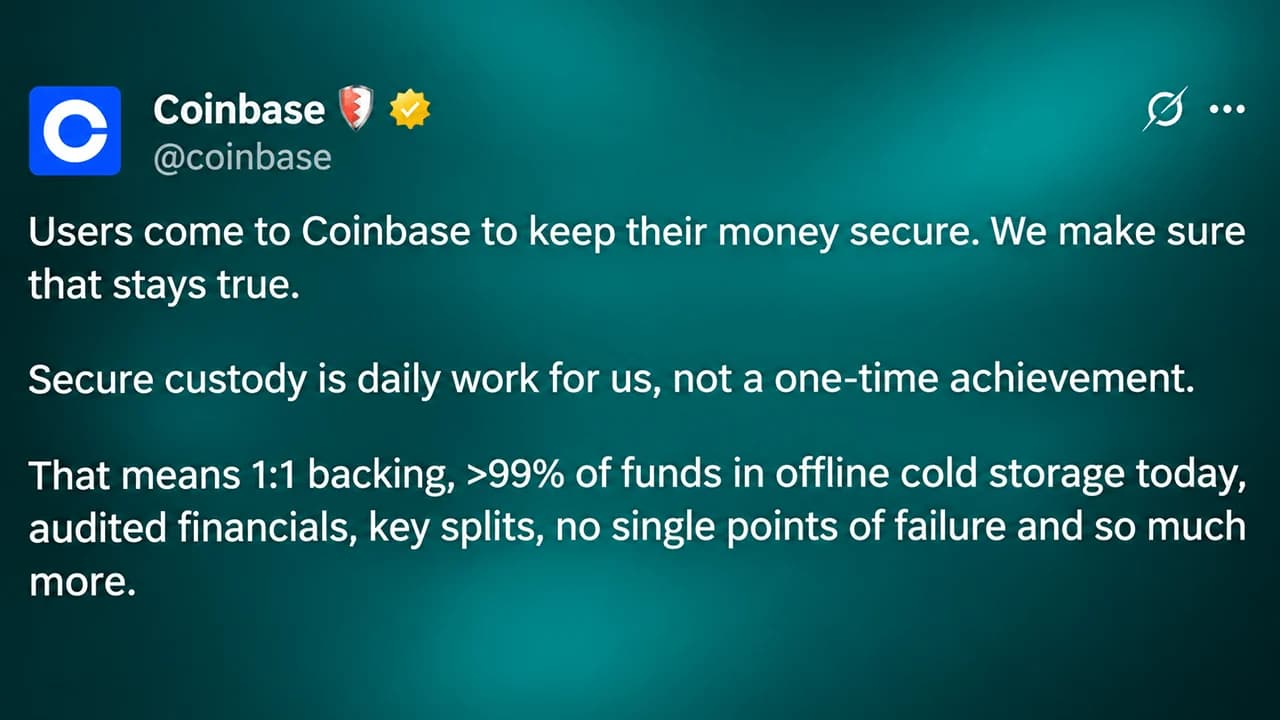
Coinbase ৪ নভেম্বর ২০২৬-এ বলেছে যে ৯৯%-এরও বেশি গ্রাহক সম্পদ অফলাইন কোল্ড স্টোরেজে রাখা আছে, এবং তাদের নিরাপত্তা ব্যবস্থা তুলে ধরেছে। যুক্তরাষ্ট্রভিত্তিক ক্রিপ্টোকারেন্সি এক্সচেঞ্জটি এক্স-এ একটি বিবৃতি জারি করেছে, বিশ্বজুড়ে অন্যতম বৃহত্তম ক্রিপ্টোকারেন্সি ট্রেডিং প্ল্যাটফর্ম বাইন্যান্সে কয়েক বিলিয়ন ডলারের নিরাপত্তা লঙ্ঘনের পর গ্রাহক আস্থা বজায় রাখার গুরুত্বের ওপর জোর দিয়েছে।
"ব্যবহারকারীরা তাদের টাকা নিরাপদ রাখতে Coinbase-এ আসে। আমরা নিশ্চিত করি যে এটি সত্যই থাকে," মার্কিন এক্সচেঞ্জ লিখেছে।
কোম্পানিটি আরও লিখেছে:
"নিরাপদ হেফাজত আমাদের দৈনন্দিন কাজ, এককালীন অর্জন নয়।"
"How Coinbase Protects Customer Assets" শিরোনামের একটি ব্লগ পোস্টে এক্সচেঞ্জটি ব্যাখ্যা করেছে যে তাদের ইন্টারনেট-সংযুক্ত হট ওয়ালেটগুলো উত্তোলন ও স্থানান্তরের জন্য পর্যাপ্ত তরলতা বজায় রাখে, আর অতিরিক্ত ব্যালেন্স নিয়মিতভাবে অফলাইন হেফাজতে সরিয়ে নেওয়া হয়।
এর প্রতিষ্ঠানিক কাস্টডি ভল্ট পণ্য সম্পূর্ণরূপে কোল্ড স্টোরেজের মাধ্যমে পরিচালিত হয়, যেখানে হোল্ডিংস অনচেইনে পৃথকভাবে রাখা হয়। Coinbase নিশ্চিত করে যে গ্রাহক আমানত ১:১ অনুপাতে ব্যাকড, গ্রাহকের সম্পত্তি হিসেবে থাকে, এবং অনুমোদন ছাড়া কখনোই ঋণ দেওয়া বা ব্যবহার করা হয় না। কোম্পানিটি বলেছে যে এর অবকাঠামো এবং গ্রাহক তহবিল Binance ঘটনার দ্বারা প্রভাবিত হয়নি।
কয়েনবেস কীভাবে গ্রাহকের তহবিল নিরাপদ রাখে?
কয়েনবেসের হেফাজত নিরাপত্তা বিকেন্দ্রীকৃত ক্রিপ্টোগ্রাফিক কী, লেনদেন সীমাবদ্ধতা এবং জরুরি নিয়ন্ত্রণের উপর নির্ভর করে, যা অননুমোদিত সম্পদ স্থানান্তর প্রতিরোধ করার উদ্দেশ্যে তৈরি।
কেন্দ্রীভূত এক্সচেঞ্জ (CEX) প্ল্যাটফর্মের কোল্ড-ওয়ালেট অপারেশনে, ব্যক্তিগত কীগুলো পৃথক উপাদানে বিভক্ত থাকে এবং লেনদেন স্বাক্ষরের সময়ও কখনোই সম্পূর্ণরূপে পুনর্গঠন করা হয় না। হট-ওয়ালেট অবকাঠামোতে, Coinbase বলেছে, প্রোডাকশন পরিবর্তনের জন্য একাধিক কর্মচারীর অনুমোদন প্রয়োজন, যা কোনো একক ব্যক্তিকে স্বতন্ত্রভাবে গুরুত্বপূর্ণ স্বাক্ষর পরিষেবাগুলি পরিবর্তন করতে বাধা দেয়।
এক্সচেঞ্জটি স্বয়ংক্রিয় অস্বাভাবিকতা সনাক্তকরণ এবং স্থানান্তর সীমাও ব্যবহার করে, যা নিরাপত্তা কর্মীরা তদন্ত করার সময় সন্দেহজনক উত্তোলন বাধাগ্রস্ত করতে পারে। আরেকটি সুরক্ষা ব্যবস্থা হল জরুরি কিল সুইচ, যা স্বাক্ষর কার্যক্রম সম্পূর্ণরূপে নিষ্ক্রিয় করতে সক্ষম। কয়েনবেস ব্যাখ্যা করে যে, তদন্তকারীরা অপারেশনগুলো নিরাপদ বলে নিশ্চিত না করা পর্যন্ত ক্ষতিগ্রস্ত সিস্টেমগুলো লেনদেন প্রক্রিয়াকরণ পুনরায় শুরু করতে পারবে না।
কর্মচারীদের অনুমতি অস্থায়ী অ্যাক্সেস সুবিধা, ফিশিং-প্রতিরোধী প্রমাণীকরণ এবং সংবেদনশীল কার্যক্রমের জন্য অতিরিক্ত অনুমোদন প্রয়োজনীয়তার মাধ্যমে সীমাবদ্ধ করা হয়। এই ব্যবস্থাগুলো চুরিকৃত পরিচয়পত্র, ক্ষতিগ্রস্ত ডিভাইস বা দুষ্কৃতিকারী অভ্যন্তরীণ ব্যক্তিদের কারণে সৃষ্ট ক্ষতি সীমিত করার উদ্দেশ্যে প্রণীত।
তবে, কয়েনবেসের দাবি যে ৯৯%-এর বেশি গ্রাহকের সম্পদ অফলাইনে সংরক্ষিত আছে, তা স্ব-প্রতিবেদিত, এবং সঠিক বণ্টন তৃতীয় পক্ষ দ্বারা স্বাধীনভাবে প্রতিষ্ঠিত হয়নি।
$৬.৩৪ বিলিয়ন মূল্যের বাইন্যান্স হ্যাক কী উন্মোচন করেছিল?
২৯ অক্টোবরের বাইন্যান্স আক্রমণে একটি উন্নত সামাজিক প্রকৌশল প্রচারণা জড়িত ছিল, যা কর্মচারীদের ডিভাইসগুলো ক্ষতিগ্রস্ত করে এবং অবশেষে বাইন্যান্সের অভ্যন্তরীণ ওয়ালেট-স্বাক্ষর অবকাঠামোতে পৌঁছায়। আক্রমণকারীরা একাধিক ব্লকচেইন নেটওয়ার্কে প্রায় ৬.৩৪ বিলিয়ন ডলারের ক্রিপ্টোকারেন্সি উড়িয়ে নিয়ে যায়, বলেছে বাইন্যান্স, যা আজ পর্যন্ত রিপোর্টকৃত সবচেয়ে বড় ক্রিপ্টোকারেন্সি এক্সচেঞ্জ চুরি।
বিনান্স অস্থায়ীভাবে উত্তোলন স্থগিত করেছিল, একই সাথে স্টেবলকয়েন ইস্যুকারী এবং অন্যান্য শিল্প অংশগ্রহণকারীদের সাথে সমন্বয় করে চুরিকৃত সম্পদ জব্দ বা আটকানোর চেষ্টা করেছিল। এক্সচেঞ্জটি পরবর্তীতে কর্পোরেট রিজার্ভ এবং এর ব্যবহারকারীদের জন্য নিরাপদ সম্পদ তহবিল (SAFU) থেকে প্রভাবিত গ্রাহকদের ব্যালেন্স পূরণ করার প্রতিশ্রুতি দিয়েছে।
তুলনামূলকভাবে, ফেব্রুয়ারি ২০২৫-এ বাইবিট (Bybit) লঙ্ঘনের ফলে প্রায় ১.৫ বিলিয়ন ডলারের ক্রিপ্টোকারেন্সি চুরি হয়েছিল—যা তখন শিল্পের জন্য একটি রেকর্ড ছিল, তবে গত সপ্তাহের বাইন্যান্স ঘটনার ক্ষতির তুলনায় তা অনেক কম। রেকর্ড-ভাঙা এই বাইন্যান্স চুরি অনলাইন হেফাজত ব্যবস্থার, বিশেষ করে ব্যক্তিগত কী-তে প্রবেশাধিকার এবং বড় লেনদেনের অনুমোদন সংক্রান্ত অপারেশনাল প্রক্রিয়াগুলোর তদারকি আরও তীব্র করেছে।
বিনান্স হ্যাকের পর কি কয়েনবেস নিরাপদ?
কয়েনবেস তার হেফাজত অনুশীলনের সমর্থনে আর্থিক প্রকাশ, নিয়ন্ত্রক তদারকি এবং স্বাধীন নিয়ন্ত্রণ নিরীক্ষাকে প্রমাণ হিসেবে তুলে ধরে। ৩০ সেপ্টেম্বর, ২০২৬ পর্যন্ত, কোম্পানিটি নগদ ও নগদ সমতুল্য হিসেবে ৮.৬ বিলিয়ন ডলার, বিনিয়োগের জন্য রাখা ক্রিপ্টো অ্যাসেট হিসেবে ২.২ বিলিয়ন ডলার, এবং প্ল্যাটফর্মে মোট ৩৭৭ বিলিয়ন ডলারের সম্পদ থাকার কথা জানিয়েছে।
এই এক্সচেঞ্জটি মার্কিন যুক্তরাষ্ট্রে পাবলিকলি ট্রেড হয়, সিকিউরিটিজ অ্যান্ড এক্সচেঞ্জ কমিশন (SEC)-এ নিরীক্ষিত বার্ষিক আর্থিক বিবরণী দাখিল করে, এবং অসংখ্য নিয়ন্ত্রক লাইসেন্সের অধীনে পরিচালিত হয়। এর মার্কিন কাস্টডি সহযোগী প্রতিষ্ঠান, Coinbase Custody Trust Company, নিউ ইয়র্ক ডিপার্টমেন্ট অফ ফাইন্যান্সিয়াল সার্ভিসেস (NYDFS) দ্বারা নিয়ন্ত্রিত।
কোম্পানিটি নির্দিষ্ট অপারেশনাল নিয়ন্ত্রণগুলিকে অন্তর্ভুক্ত করে SOC 1 টাইপ II এবং SOC 2 টাইপ II পরীক্ষাও সম্পন্ন করেছে। এই পরীক্ষাগুলি তাদের মূল্যায়িত পরিসরের নিয়ন্ত্রণ সম্পর্কে নিশ্চয়তা প্রদান করে, তবে এগুলি স্বতন্ত্রভাবে প্রমাণ করে না যে প্রতিটি গ্রাহকের সম্পদ চুরির বিরুদ্ধে সুরক্ষিত। কয়েনবেস আরও স্বীকার করেছে যে কৃত্রিম বুদ্ধিমত্তার (AI) অগ্রগতি সাইবার নিরাপত্তা হুমকিগুলোকে পরিবর্তন করছে, যা প্রতিরক্ষামূলক প্রযুক্তিতে অব্যাহত বিনিয়োগের প্রয়োজন করে।
অবশেষে, কোম্পানির প্রকাশিত সুরক্ষা ব্যবস্থাগুলো ব্যাখ্যা করে যে তারা কীভাবে গ্রাহকের সম্পদ রক্ষা করতে চায়, তবে এর কোল্ড-স্টোরেজের শতাংশ ভবিষ্যতের আক্রমণের বিরুদ্ধে স্বতন্ত্রভাবে যাচাইকৃত নিশ্চয়তা না হয়ে কোম্পানির রিপোর্টকৃত একটি সংখ্যা হিসেবেই রয়ে গেছে।

Coinex-এর প্রতিষ্ঠাতা হাইপো ইয়াং বলেন, Binance-এর ৬.৩ বিলিয়ন ডলারের হ্যাক তিনটি এড়ানো যেত এমন ত্রুটির কারণে ঘটেছিল, ভাগ করা ডিভাইস থেকে নামমাত্র মাল্টি-সিগনেচার যাচাই পর্যন্ত।
এখনই পড়ুন: বিনান্স হ্যাক প্রকাশ করেছে ৩টি ‘পুরোপুরি এড়ানো যেত’ ত্রুটি: কোইনএক্স প্রতিষ্ঠাতা

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।