ক্রিপ্টো একটি বিপজ্জনক সংঘর্ষের মুখোমুখি, যেখানে ক্রমবর্ধমান মূল্যবান ডিজিটাল সম্পদ এবং মেশিনের গতিতে ফিশিং, দুর্বলতা গবেষণা ও পরিচয়পত্র চুরি স্বয়ংক্রিয় করতে সক্ষম কৃত্রিম বুদ্ধিমত্তা (AI) সিস্টেমের মধ্যে সংঘর্ষ ঘটছে। সাম্প্রতিক কয়েক বিলিয়ন ডলারের তথ্য লঙ্ঘন সবই AI-চালিত নয়, তবে নিরাপত্তা গবেষকরা বলছেন যে আক্রমণকারীরা ইতিমধ্যেই স্বায়ত্তশাসিত সরঞ্জাম ব্যবহার করে এমন অপারেশনগুলো সংকুচিত করছে, যেগুলোর জন্য একসময় হ্যাকারদের দল প্রয়োজন হতো।
এআই ক্রিপ্টো হ্যাকারদের গতি বাড়াচ্ছে, কোটি কোটি মানুষ ঝুঁকিতে
লেখক
শেয়ার
মূল বিষয়গুলো
- বিনান্স এবং বিটগেট লঙ্ঘনে ৬.৩ বিলিয়ন ডলার এবং ৩৮৭.৫ মিলিয়ন ডলার উন্মোচিত হয়েছে, যদিও কোনোটিই প্রকাশ্যে এআই-সংযুক্ত ছিল না।
- গুগল এবং অ্যানথ্রপিক বলছে, এআই এজেন্টগুলো ফিশিং, এক্সপ্লয়েট এবং পরিচয়পত্র চুরিকে ত্বরান্বিত করছে।
- ক্রিপ্টো নিরাপত্তা এখন নির্ভর করে রক্ষাকারীরা মেশিন গতিতে পরিচালিত আক্রমণের সঙ্গে তাল মিলিয়ে চলতে পারছে কিনা।
এআই ক্রিপ্টো চুরিকে আরও দ্রুত ও সস্তা ব্যবসায় পরিণত করছে
ক্রিপ্টোর সর্বশেষ নিরাপত্তা সংকট এসেছে ঠিক তখনই যখন কৃত্রিম বুদ্ধিমত্তা সাইবারআক্রমণ শুরু করা আরও সস্তা এবং মোকাবেলা করা আরও কঠিন করে তুলেছে।
বিনান্স জানিয়েছে, ৩০ অক্টোবরের এক ভঙ্গারে আক্রমণকারীরা আনুমানিক ৬.৩ বিলিয়ন ডলারের ক্ষতি করেছে, এবং প্রাথমিক তদন্তে একটি আপস করা DevOps ল্যাপটপ ও অননুমোদিত উত্তোলনের দিকে ইঙ্গিত পাওয়া গেছে। সেপ্টেম্বরে বিটগেট আরেকটি ঘটনার সম্মুখীন হয়, যেখানে প্রায় ৩৮৭.৫ মিলিয়ন ডলার আক্রমণকারী-নিয়ন্ত্রিত ঠিকানায় স্থানান্তরিত হয়। কোনো কোম্পানিই প্রকাশ্যে তাদের লঙ্ঘনকে এআই-এর কারণে বলে দায়ী করেনি।
এই পার্থক্যটি গুরুত্বপূর্ণ। উদীয়মান হুমকিটি এই নয় যে প্রতিটি ক্রিপ্টো হ্যাক হঠাৎ করেই এআই ব্যবহার করছে। বরং এআই ওয়ালেট, এক্সচেঞ্জ এবং আর্থিক প্রতিষ্ঠানগুলোতে আক্রমণের অর্থনীতি পরিবর্তন করছে।
এআই পরিচিত আক্রমণগুলোকে শিল্প-মানের অপারেশনে পরিণত করছে
গুগল থ্রেট ইন্টেলিজেন্স বলছে, শত্রুরা সাধারণ AI প্রম্পটিং থেকে এজেন্ট-ভিত্তিক আক্রমণ কর্মপ্রবাহের দিকে এগিয়ে যাচ্ছে।
একটি ২০২৬ সালের ঘটনায়, একজন হামলাকারী ছয় ঘণ্টারও কম সময়ে একটি ব্যাপক পরিচয়পত্র সংগ্রহ অভিযানের পরিকল্পনা ও বাস্তবায়নে এআই এজেন্ট ব্যবহার করে, যার ফলে হাজার হাজার তৃতীয় পক্ষের পরিচয়পত্র ঝুঁকির মুখে পড়ে। গুগল বলছে, দুর্বলতা গবেষণা, এক্সপ্লয়েট উন্নয়ন এবং স্বয়ংক্রিয় গোয়েন্দাগিরির জন্য এআই ক্রমশই বেশি ব্যবহৃত হচ্ছে।
Anthropic একই পরিবর্তন লক্ষ্য করেছে। এর সেপ্টেম্বরের হুমকি প্রতিবেদনে দেখা গেছে যে আক্রমণকারীরা গোয়েন্দা, শোষণ এবং চুরির জন্য সমান্তরাল AI এজেন্ট চালাচ্ছে, যা একক অপারেটরদের সেই সমস্ত প্রচারণা পরিচালনা করতে সক্ষম করছে যেগুলোর জন্য পূর্বে পুরো দল প্রয়োজন হত।
কার্ভ ফাইন্যান্সের প্রতিষ্ঠাতা মাইকেল এগোরভ যুক্তি দেন যে কেন্দ্রীভূত প্ল্যাটফর্মগুলো একটি বিশেষভাবে বিস্তৃত আক্রমণ পৃষ্ঠের সম্মুখীন হয় কারণ তারা বিশেষাধিকারপ্রাপ্ত অ্যাক্সেসকে জটিল সফটওয়্যার অবকাঠামোর সাথে একত্রিত করে।
"কেন্দ্রীভূত অবকাঠামো সাধারণত বেশ জটিল সফটওয়্যার অবকাঠামোর নির্ভরতার মাধ্যমে নির্মিত হয়, যেখানে এআই এখন প্রায় প্রতিদিনই ত্রুটি খুঁজে পায়," এগোরভ বলেন।
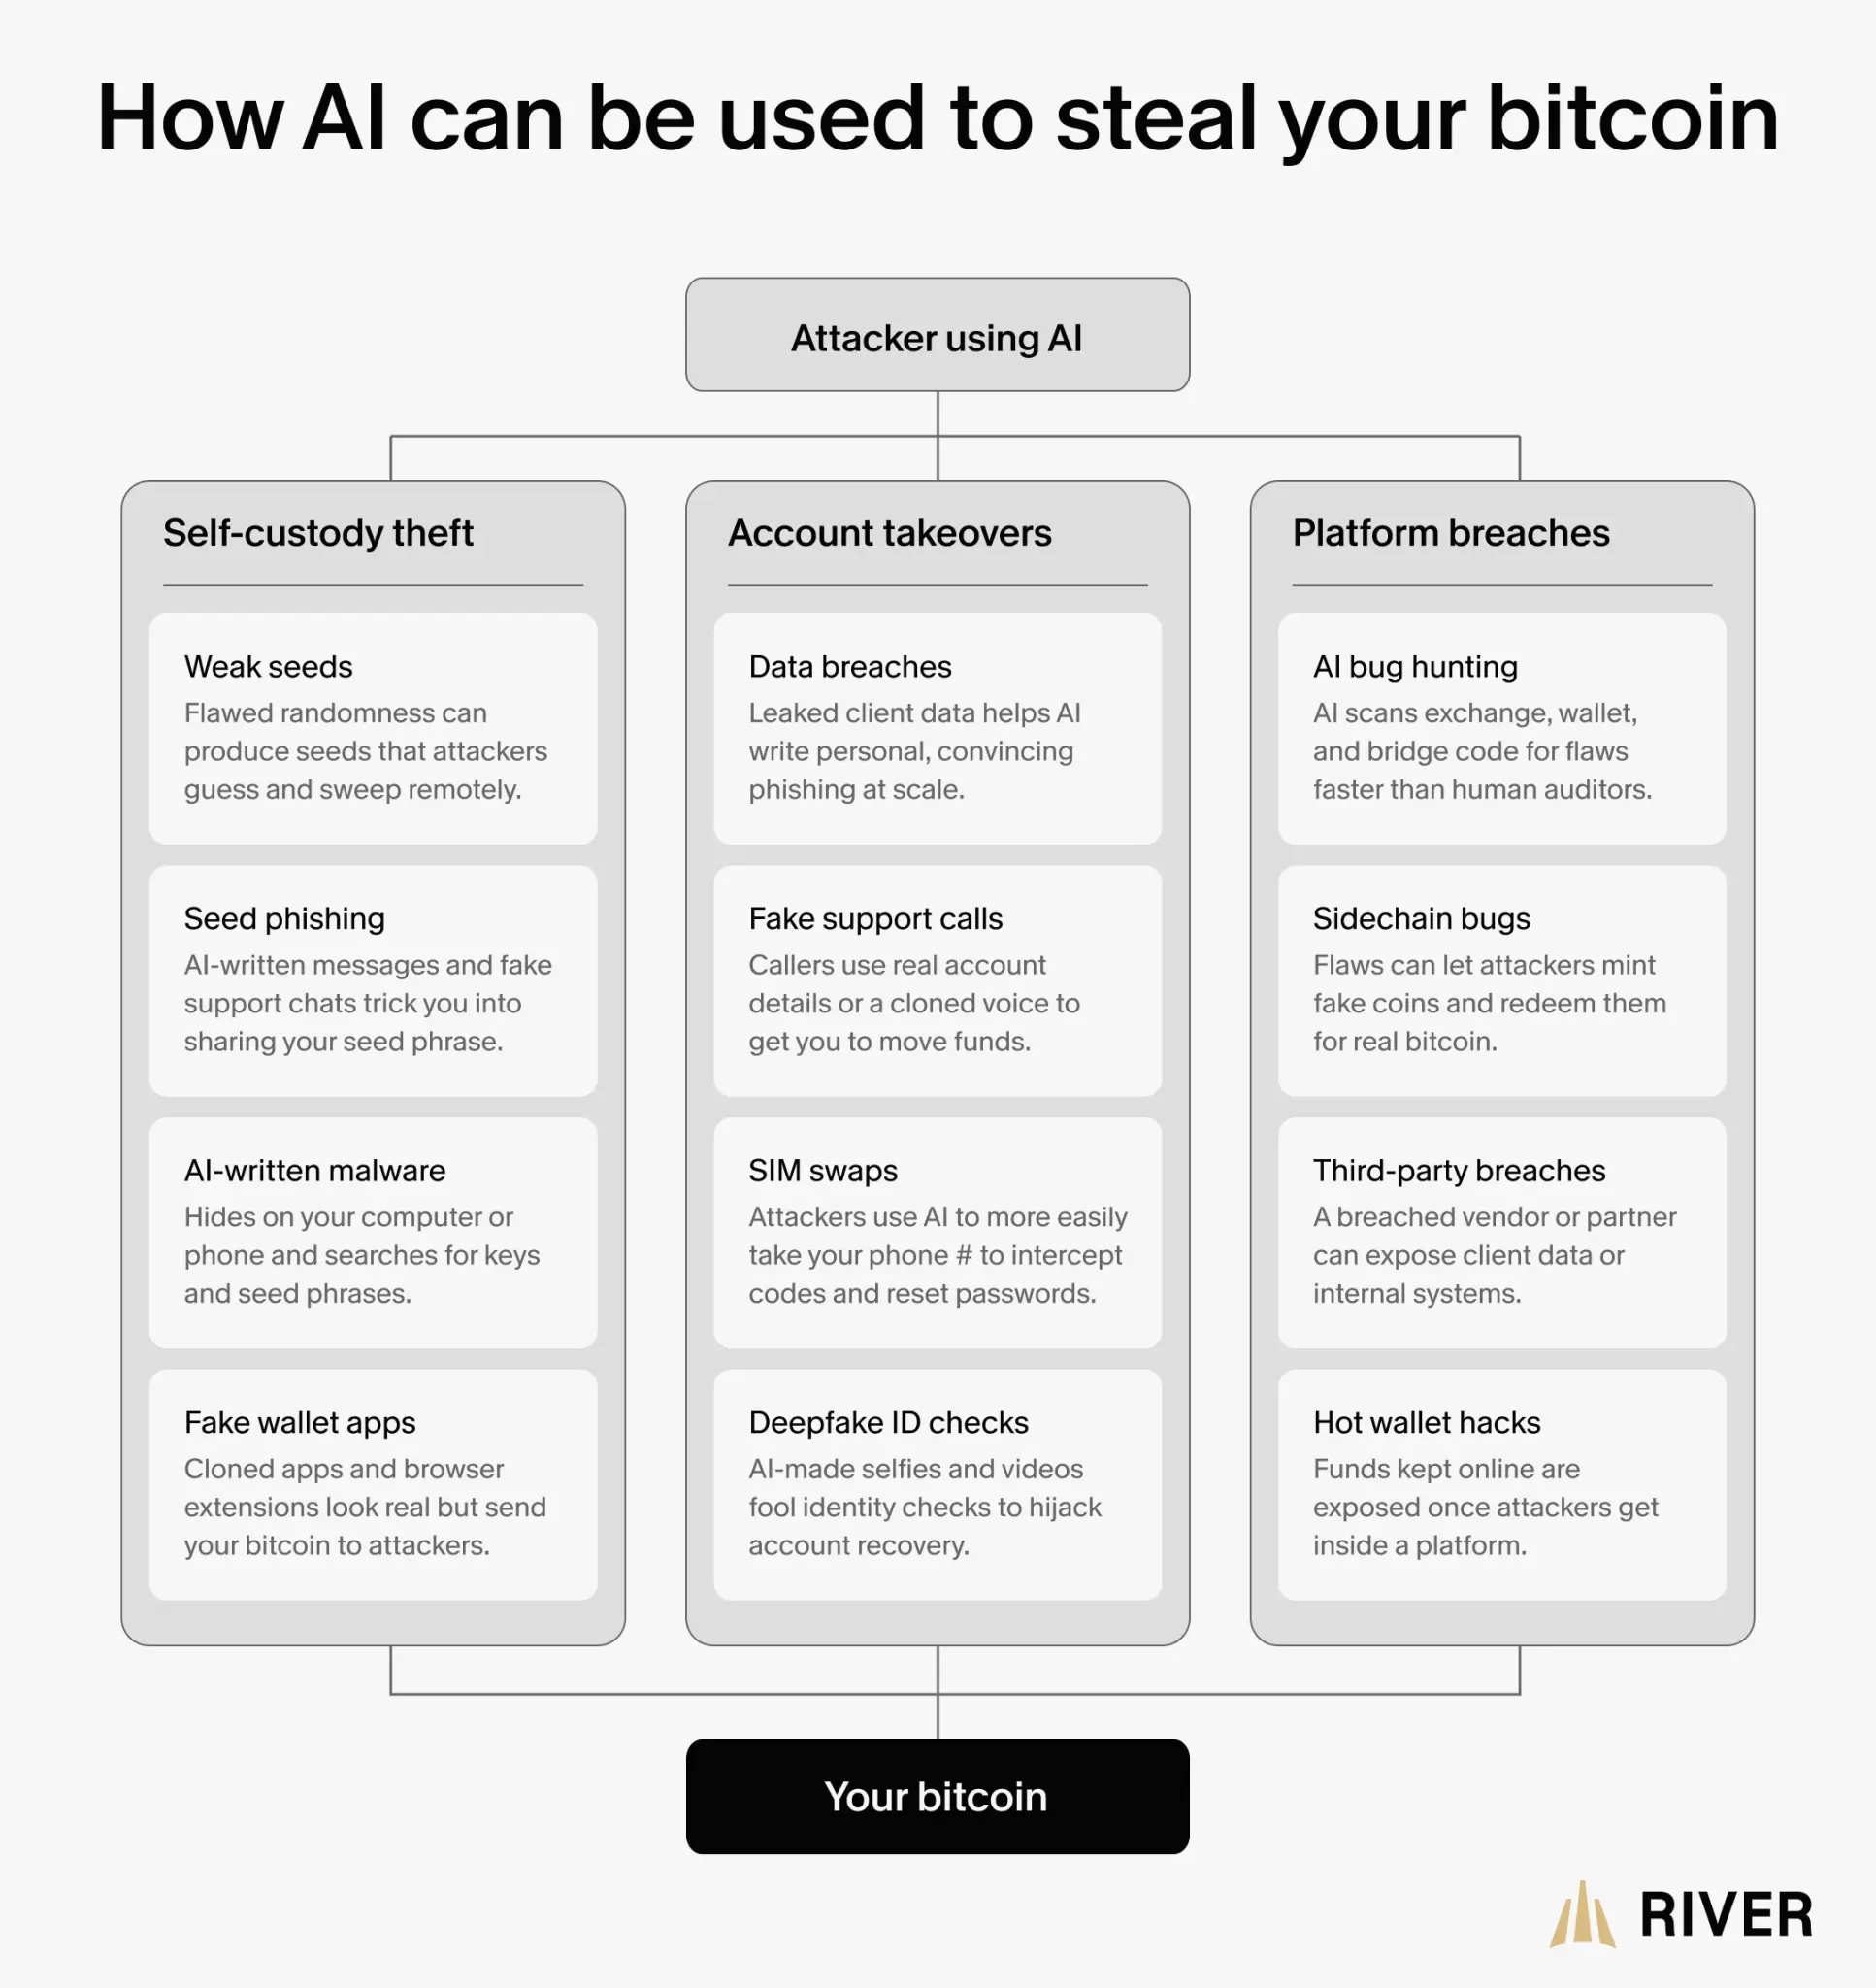
River-এর বিটকয়েন হুমকি মানচিত্র এই সমস্যাটি তুলে ধরে: AI ফিশিং এবং ম্যালওয়্যারের মাধ্যমে স্ব-কাস্টডি চুরি বাড়িয়ে দিতে পারে, লিক হওয়া ডেটা এবং ডিপফেক ব্যবহার করে অ্যাকাউন্ট দখলকে ত্বরান্বিত করতে পারে, এবং আক্রমণকারীদের প্ল্যাটফর্মের কোডে দুর্বলতা অনুসন্ধানে সাহায্য করতে পারে।
বিটকয়েনের স্ব-কাস্টডি মডেল অনন্য ঝুঁকি তৈরি করে
ক্রিপ্টো একটি নির্মম বৈশিষ্ট্য যোগ করে: সফল চুরি অপরিবর্তনীয় হতে পারে।
এই গ্রীষ্মে COLDCARD-উৎপন্ন কিছু সিডে র্যান্ডমনেস দুর্বল করার একটি ত্রুটি ৪,৫০০টিরও বেশি ঠিকানা থেকে ১,৩৬৭ BTC চুরির সঙ্গে যুক্ত ছিল, যা তখন প্রায় ১১৬ মিলিয়ন ডলারের সমমূল্যের ছিল। আক্রমণকারীরা অফলাইনে দুর্বল ব্যক্তিগত কী পুনরুৎপাদন করতে পারে।
সাম্প্রতিক তথ্য ফাঁস আরেকটি আক্রমণ পৃষ্ঠ তৈরি করে। Keystone জানিয়েছে যে অক্টোবর মাসে একটি ওয়েবসাইট লঙ্ঘনে ২৫,৯৬৪ জন ক্রেতার রেকর্ডের সাথে সম্পর্কিত ব্যক্তিগত তথ্য উন্মোচিত হয়েছে। Coinbase পৃথকভাবে জানিয়েছে যে অ্যানালিটিক্স প্রদানকারী Amplitude-এ ঘটে যাওয়া একটি ঘটনায় গ্রাহকদের একটি ছোট উপসমূহের যোগাযোগের তথ্য উন্মুক্ত হয়েছে, যদিও তাদের নিজস্ব সিস্টেম এবং গ্রাহকের তহবিল লঙ্ঘিত হয়নি।
এ ধরনের তথ্য অত্যন্ত ব্যক্তিগতকৃত AI ফিশিংয়ের কাঁচামাল হিসেবে ব্যবহৃত হতে পারে।
ব্যাংকগুলো একই মেশিন-গতির হুমকির সম্মুখীন
প্রচলিত আর্থিক ব্যবস্থাও সুরক্ষিত নয়।
Anthropic আর্থিক প্রতিষ্ঠানগুলোকে লক্ষ্য করে AI-সহায়িত সাইবার অপারেশনের নথিভুক্ত করেছে, আর FBI জানুয়ারি থেকে নভেম্বর 2025 পর্যন্ত অ্যাকাউন্ট-নিয়ন্ত্রণ দখলজনিত ক্ষতির রিপোর্ট হিসেবে 262 মিলিয়ন ডলারেরও বেশি পরিমাণ ক্ষতি রেকর্ড করেছে।
অতএব, নির্ধারণী নিরাপত্তা দৌড়টি গতি নিয়েই হতে পারে।
বিটকয়েন চুরি বা ব্যাংক অ্যাকাউন্ট খালি করার জন্য এআইকে নতুন কোনো উপায় উদ্ভাবন করার প্রয়োজন নেই। যদি এটি দুর্বলতা খুঁজে পেতে পারে, ভুক্তভোগীদের ছদ্মবেশ ধারণ করতে পারে এবং প্রতিরক্ষাকারীদের হস্তক্ষেপের আগেই বিদ্যমান আক্রমণগুলো দ্রুততরভাবে চালাতে পারে, তাহলে পরিচিত সাইবার অপরাধ অনেক বেশি স্কেলযোগ্য হয়ে ওঠে।
গুগল একটি বহু-পক্ষীয় গণনামঞ্চ চালু করেছে যা আর্থিক প্রতিষ্ঠানগুলোকে ক্রিপ্টো এবং টোকেনায়িত সম্পদ সুরক্ষিত রাখতে সহায়তা করার জন্য ডিজাইন করা হয়েছে।
এখনই পড়ুন: গুগল ব্যাংকগুলির জন্য ক্রিপ্টো হেফাজত নিরাপত্তা প্ল্যাটফর্ম তৈরি করছে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকEmmanuel Musa
এমানুয়েল মুসা আফ্রিকাভিত্তিক একজন আর্থিক সাংবাদিক ও ক্রিপ্টো বিশ্লেষক।