কোল্ডকার্ড এক্সপ্লয়েটের ভুক্তভোগীরা যে জিনিসটির জন্য মরিয়া ছিল, শ্বেত-টুপি (white hat) হ্যাকারদের একটি দল যেন সেটাই করে ফেলেছে—দুষ্ট আক্রমণকারীরা চুরি করার আগেই 52.37 BTC সুরক্ষিত করেছে। গ্যালাক্সি ডিজিটাল-এর Head of Firmwide Research, অ্যালেক্স থর্ন, বলেন এই বিটকয়েন—যা শোষিত তহবিলের 2.8%—এখন Crypto Recovery Trust-এর নিয়ন্ত্রিত একটি ঠিকানায় একত্রিত করা হয়েছে, যা সম্ভাব্যভাবে এর মূল মালিকদের কাছে ফেরত যাওয়ার পথ পরিষ্কার করতে পারে।
হোয়াইট হ্যাটরা কোল্ডকার্ড আক্রমণকারীদের পরাজিত করে, বিটকয়েনে মিলিয়ন মিলিয়ন ডলার উদ্ধার করেছে
লেখক

শেয়ার
মূল বিষয়গুলো
- শ্বেত-টুপি হ্যাকাররা কোল্ডকার্ড আক্রমণকারীদের আগেই 52.37 BTC উদ্ধার করে এবং তহবিলগুলো একটি রিকভারি ট্রাস্টে স্থানান্তর করেছে।
- থর্নের মতে, কোল্ডকার্ডের Wave 2-এর তহবিলের 40% শ্বেত-টুপি হ্যাকাররা ভুক্তভোগীদের অর্থ সুরক্ষায় “সুইপ” করেছে।
- Crypto Recovery Trust-এর সামনে এখন 52.37 BTC বৈধ মালিকদের কাছে ফেরত দেওয়ার কাজ রয়েছে।
এই গ্রীষ্মে দুর্বল ওয়ালেটগুলো থেকে বিটকয়েন উধাও হতে শুরু করলে কোল্ডকার্ড এক্সপ্লয়েটটিকে একটি সরল-সোজা বিপর্যয় বলেই মনে হয়েছিল। আক্রমণকারীরা আবিষ্কার করেছিল যে কিছু কোল্ডকার্ড সিড অফলাইনে পুনর্গঠন করা সম্ভব, আর তখনই উন্মুক্ত কয়েনগুলোর কাছে আগে পৌঁছানোর জন্য দৌড় শুরু হয়। কিন্তু থর্নের তদন্ত সেই গল্পে একটি চমকপ্রদ মোচড় উন্মোচন করেছে।
ওই ওয়ালেটগুলো “সুইপ” করা কিছু লোক আসলে চোরই ছিল না। তারা ছিল শ্বেত-টুপি হ্যাকার, যারা চোরদের আগে টাকায় পৌঁছাতে চাইছিল—এবং অন্তত 52.37 BTC সেই দৌড়ে টিকে গেছে বলেই মনে হচ্ছে।
থর্ন 52.37 BTC একটি ট্রাস্টে যেতে দেখেন
“COLDCARD WHITE HAT MOVES FUNDS TO TRUST,” থর্ন মঙ্গলবার লিখেছেন, তারপর তিনি অনচেইনে কী দেখেছেন তা ব্যাখ্যা করেন। গ্যালাক্সির এই গবেষকের মতে, “Wave 2, Footprints AA, AU, AX থেকে আসা কয়েন মিলিয়ে 52.37 BTC” ব্লক 967,948-এ একটি নতুন ঠিকানায় কনসলিডেট করা হয়েছে।
লেনদেনটিতে এমনকি একটি OP_RETURN বার্তাও ছিল—“claim:cryptorecoverytrust dot com”—যা কার্যত অনচেইনে একটি সাইনপোস্ট রেখে দেয়, উদ্ধারকৃত বিটকয়েন কোথায় গেছে তা বোঝাতে। থর্ন হিসাব করেন, উদ্ধারকৃত কয়েনগুলো “কোল্ডকার্ড এক্সপ্লয়েটের 2.8%।” আরও গুরুত্বপূর্ণ হলো, তার বিশ্লেষণ Wave 2 ঘিরে চিত্রটা বদলে দেয়—যা গবেষকরা ড্রেন শুরু হওয়ার পর থেকে ট্র্যাক করে আসা কয়েকটি ট্রানজ্যাকশন-গ্রুপের একটি।
“এখন আমরা জানি Wave 2-এর প্রায় 40% আসলে শ্বেত-টুপি হ্যাকাররা ভুক্তভোগীদের তহবিল সুরক্ষায় কয়েন সুইপ করেছিল,” থর্ন ব্যাখ্যা করেন। ওই কয়েনগুলো, তিনি যোগ করেন, “এখন স্পষ্টত Crypto Recovery Trust-এর নিয়ন্ত্রিত একটি ঠিকানায় পৌঁছে দেওয়া হয়েছে”—যা ওয়াইয়োমিং-এ প্রতিষ্ঠিত একটি ট্রাস্ট, যাতে বৈধ শ্বেত-টুপি হ্যাকাররা উদ্ধারকৃত সম্পদ ভুক্তভোগীদের কাছে ফিরিয়ে দিতে পারে।
সংখ্যাগুলো আরও অদ্ভুত হয়ে উঠছে
এই লেখার সময় অনুযায়ী 52.37 BTC—$4.4 মিলিয়নের বেশি মূল্য—সম্ভবত পুরো উদ্ধার নয়। থর্ন লক্ষ্য করেছেন, একই লেনদেনে আরও 3.0134 BTC Crypto Recovery Trust ঠিকানায় প্রবেশ করেছে, কিন্তু তিনি ইচ্ছাকৃতভাবে সেটিকে গণনায় ধরতে সতর্ক।
“আমরা আগে এই কয়েনগুলো দেখিনি,” তিনি তার X থ্রেডে লেখেন, যোগ করেন যে এগুলো “সম্ভবত” শ্বেত-টুপি হ্যাকারদের উদ্ধার করা অতিরিক্ত কোল্ডকার্ড তহবিল, যদিও তার দল এখনও উৎস নিশ্চিত করতে পারেনি।
এই সতর্কতা গুরুত্বপূর্ণ, কারণ থর্ন এমন এক এক্সপ্লয়েট পুনর্গঠন করার চেষ্টা করছেন যাতে অনেক বেশি অর্থ জড়িত। Wave 1, 2, এবং 3-এর তার হিসাব, ট্রাস্টের তহবিলসহ, 1,393 BTC কভার করে—অর্থাৎ প্রকাশিত কোল্ডকার্ড এক্সপ্লয়েটেড মোটের 76.1%। Wave 1 একাই এখনও অক্ষত আছে 1,082.57 BTC। Wave 3-এর 116.98 BTC অক্ষত, আর 97.09 BTC কয়েনজয়েন করা হয়েছে বা Thorchain হয়ে ইথেরিয়ামে রাউট করা হয়েছে, তারপর আক্রমণকারীরা Tornado Cash ব্যবহার করে ইথার মিক্স করেছে। Footprints AX, AA এবং AU—এর বিপরীতে—এখন “100% white-hatted” হিসেবে বিবেচিত।
বাকি বিটকয়েনগুলো কী হলো?
রহস্য পুরোপুরি সমাধান হয়নি। থর্ন বলেন, গবেষকরা এখনও জানেন না Wave 2 তহবিলের বাকি 60% দুষ্ট আক্রমণকারীরা নিয়েছে নাকি অন্য কোনো শ্বেত-টুপি দল নিয়েছে। তবে তিনি বলতে পারেন, এই দুই অংশে ভিন্ন অপারেটর জড়িত বলে মনে হয়। থর্ন Wave 2-এর উভয় অংশে প্রতিনিধিত্ব থাকা পৃথক কোল্ডকার্ড ভুক্তভোগীদের সঙ্গেও কথা বলেছেন, যা ওই লেনদেনগুলোর সঙ্গে বৃহত্তর কোল্ডকার্ড ঘটনার সংযোগ আরও শক্ত করে।
“Wave 2-এ নেওয়া বাকি 60% তহবিলও শ্বেত-টুপি কি না আমরা জানি না,” থর্ন লিখেছেন। তিনি বলেন, শ্বেত-টুপি হোক বা না হোক, বাকি কয়েনগুলো “একটি ভিন্ন অপারেটর (বা অপারেটরদের)” দ্বারা পরিচালিত হয়েছে বলে মনে হয়—সেই গ্রুপ থেকে আলাদা, যাদের বিটকয়েন শেষ পর্যন্ত Crypto Recovery Trust-এ পৌঁছেছে। অর্থাৎ, তদন্তকারীরা এখন প্রাথমিকভাবে চুরি বলে মনে হওয়া বিটকয়েনের বড় একটি অংশ ব্যাখ্যা করতে পারছেন, কিন্তু আরেকটি উল্লেখযোগ্য অংশ এখনও অনুমানের বিষয়।
কে সত্যিই বিটকয়েনের মালিক ছিল তা প্রমাণ করা
কয়েন উদ্ধার হওয়া আরেকটি সমস্যা তৈরি করে: ট্রাস্ট কীভাবে নির্ধারণ করবে কারা সত্যিই সেগুলোর মালিক ছিল, যখন ভুক্তভোগী ও আক্রমণকারী—দুজনের কাছেই—ওয়ালেটে অ্যাক্সেস করার মতো ক্রেডেনশিয়াল থাকতে পারে? যখন একজন X ব্যবহারকারী এই প্রশ্নটি থর্নকে করেন, তিনি বলেন একটি চূড়ান্ত একক পরীক্ষার ওপর নির্ভর না করে কয়েকটি প্রমাণ একসঙ্গে মিলিয়ে দেখা যেতে পারে।
“কয়েকভাবে করা যেতে পারে,” থর্ন জবাব দেন, প্রস্তাব করেন যে “অনেকগুলো মিলে প্রাধান্য প্রমাণ তৈরি করে।” তিনি যেসব প্রমাণের কথা বলেছেন, তার মধ্যে ছিল: ডিভাইস ফরেনসিকস যা দেখায় কে আগে সিড তৈরি করেছিল, এক্সচেঞ্জের নো-ইওর-কাস্টমার (KYC) রেকর্ড যা দেখায় পরে ড্রেন হওয়া একটি ঠিকানায় উত্তোলন করা হয়েছিল, ভুক্তভোগীরা আগে তাকে xpub বা zpub এক্সটেন্ডেড পাবলিক কী দেওয়া, এবং একটি প্রাথমিক FBI রিপোর্ট।
Crypto Recovery Trust কোল্ডকার্ড ভুক্তভোগীদের তাদের ঠিকানা সার্চ করার সুযোগও দেয়, যাতে তারা জানতে পারে তাদের বিটকয়েন শ্বেত-টুপি হ্যাকারদের উদ্ধার করা তহবিলের মধ্যে আছে কি না।
যে কোল্ডকার্ড বাগটি দৌড় শুরু করেছিল
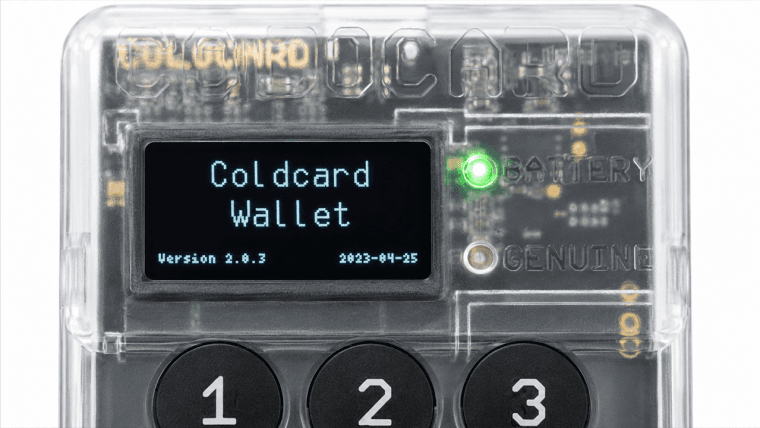
থর্নের গোয়েন্দা কাজের পেছনে রয়েছে কোল্ডকার্ড ফার্মওয়্যার বাগ, যা ওয়ালেট সিড জেনারেশনকে দুর্বল করে দেয় এবং আক্রমণকারীদের দূর থেকে সিড পুনর্গঠন করার সুযোগ দেয়। ৩০ জুলাই থেকে শুরু করে, এক্সপ্লয়েটটি শেষ পর্যন্ত 8,600-এর বেশি ঠিকানা এবং প্রায় 1,779 BTC-কে প্রভাবিত করে।
থর্নের সর্বশেষ আবিষ্কারটি নতুন একটি মোচড় যোগ করে। মূলত, শ্বেত-টুপি হ্যাকাররাও দুর্বল কয়েন খুঁজে পেয়েছিল, আক্রমণকারীদের আগে 52.37 BTC-তে পৌঁছে সেটিকে সুরক্ষামূলক হেফাজতে সরিয়ে দিয়েছে। এখন চ্যালেঞ্জ হলো মালিকানা প্রমাণ করা এবং বিটকয়েন যথাযথ মালিকদের কাছে ফিরিয়ে দেওয়া।

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।