একজন হামলাকারী UNCX নেটওয়ার্কের শেয়ার্ড ভেস্টিং চুক্তি শোষণ করে একটি ক্ষুদ্র অবশিষ্ট টোকেন পজিশনকে ৮৬,০০০ ডলারের লাভের সুযোগে পরিণত করেছে। ১৪ অক্টোবর সংঘটিত এই লঙ্ঘনটি সম্পদ লক করার জন্য ডিজাইন করা একটি সিস্টেমে হিসাবরক্ষণ ত্রুটি উন্মোচন করেছে, যেখানে এখনও ৩.২৫ মিলিয়ন ডলার আটকে আছে।
৮৬,০০০ ডলারের এক্সপ্লয়েটে টোকেন লক; ক্রিপ্টো পুলে ধাক্কা
লেখক

শেয়ার
মূল বিষয়গুলো
- সিকিউরিটি ফার্ম ব্লকএইড ১৪ অক্টোবর UNCX-এর শেয়ার্ড ইথেরিয়াম ভেস্টিং পুলের বিরুদ্ধে ৮৬,০০০ ডলারের একটি এক্সপ্লয়েট শনাক্ত করেছে।
- Exvul-এর নিরাপত্তা গবেষকরা UNCX-এর দুর্বলতাকে ত্রুটিপূর্ণ শেয়ার হিসাবরক্ষণে খুঁজে পেয়েছেন, যা ৫টি টোকেন থেকে জমা করা তহবিল উন্মোচিত করেছে।
- পুলে অবশিষ্ট ৩.২৫ মিলিয়ন ডলার নিয়ে প্রশ্নের অবকাশ থাকায় UNCX নতুন ভেস্টিং পজিশন সীমিত করেছে।
একটি $86,000 মূল্যের এক্সপ্লয়ট কীভাবে টোকেন লককে দায়িত্বে পরিণত করল
বুধবার ব্লকচেইন নিরাপত্তা সংস্থা ব্লকএইড UNCX নেটওয়ার্ক (পূর্বে ইউনিক্রিপ্ট নামে পরিচিত) লক্ষ্য করে একটি এক্সপ্লয়েটের বিষয়ে সতর্কতা জারি করেছে। ব্যক্তিগত কী চুরি বা পৃথক ওয়ালেটে অনুপ্রবেশ করার পরিবর্তে, আক্রমণকারী কথিতভাবে চুক্তির নিজস্ব হিসাবরক্ষণ ব্যবস্থা হেরফের করে অন্য ব্যবহারকারীদের টোকেন উত্তোলন করেছে।
"আক্রমণকারী শেয়ার্ড টোকেন পুলে ভেস্টিং পজিশন তৈরি করেছে, একটি বড় পজিশন মুক্তি দিয়েছে, টোকেন দান করেছে, তারপর টপ-আপ করা ভেস্ট বাতিল করেছে যাতে একটি ক্ষুদ্র অবশিষ্ট ভেস্ট অন্য ব্যবহারকারীদের লক করা টোকেন উত্তোলন করতে পারে," ব্লকএইড এক্স-এ লিখেছে।
আসল বিস্ময়কর বিষয় ছিল যা অবশিষ্ট ছিল। ব্লকএইড যখন আক্রমণটি চলমান অবস্থায় চিহ্নিত করেছিল, তখন প্রভাবিত ইথেরিয়াম স্মার্ট কন্ট্র্যাক্টে প্রায় ৩.২৫ মিলিয়ন ডলার এখনও অবস্থান করছিল। পরবর্তীতে এক্সভুল-এর নিরাপত্তা গবেষকরা সেই হিসাবরক্ষণ ত্রুটির বিস্তারিত ব্যাখ্যা প্রদান করেন, যা এই চুরিকে সম্ভব করেছিল।
শেয়ার্ড টোকেন ভেস্টিং পুল কী?
এই প্রতারণা বুঝতে, UNCX আসলে কী করে তা জানা সাহায্য করে। ২০২০ সাল থেকে পরিচালিত এই প্ল্যাটফর্মটি ক্রিপ্টোকারেন্সি প্রকল্পগুলোকে তরলতা লক করার এবং পূর্বনির্ধারিত সময়সূচি অনুযায়ী টোকেন বিতরণের সরঞ্জাম প্রদান করে। এর সেবাগুলো প্রতিষ্ঠাতা, ডেভেলপার এবং বিনিয়োগকারীদের প্রমাণ করতে সাহায্য করে যে নির্দিষ্ট সম্পদ সম্মত তারিখের আগে বিক্রি করা যাবে না।
টোকেন ভেস্টিং কর্পোরেট স্টক ক্ষতিপূরণ পরিকল্পনার মতোই কাজ করে। একবারে সবকিছু পাওয়ার পরিবর্তে, প্রাপকরা তাদের সম্পদ ধাপে ধাপে পান, কখনও কখনও একটি প্রাথমিক অপেক্ষার সময়ের পরে। এই ব্যবস্থা অকাল বিক্রয় নিরুৎসাহিত করে এবং অংশগ্রহণকারীদের একটি প্রকল্পের দীর্ঘমেয়াদী সম্ভাবনার প্রতি প্রতিশ্রুতিবদ্ধ থাকতে সাহায্য করে।
একটি শেয়ার্ড ভেস্টিং পুল সেই ব্যবস্থাটিকে আরও এক ধাপ এগিয়ে নিয়ে যায়। প্রতিটি বরাদ্দের জন্য আলাদা চুক্তি ব্যবহার করার পরিবর্তে, একাধিক বিকেন্দ্রীকৃত ফাইন্যান্স (DeFi) প্রকল্প সাধারণ স্মার্ট-কন্ট্রাক্ট অবকাঠামোর মধ্যে টোকেন স্থাপন করে। প্রতিটি পজিশনের নিজস্ব রেকর্ডকৃত ব্যালেন্স এবং রিলিজ শিডিউল থাকে, যখন চুক্তিটি সবার হিসাব-নিকাশ বজায় রাখে।
এটি সুবিধাজনক, সাধারণত কম ব্যয়বহুল এবং পরিচালনা করা সহজ। কিন্তু এতে একটি ফাঁদ আছে। যখন এই যৌথ হিসাবরক্ষণ অকার্যকর হয়ে যায়, তখন সম্পর্কহীন প্রকল্পগুলোর তহবিল হঠাৎ একই বিপদে পড়ে যেতে পারে।
একটি ক্ষুদ্র অবশিষ্ট পজিশন আক্রমণকারীর সোনার টিকিট হয়ে উঠল
Exvul-এর মতে, দুর্বলতাটি UNCX-এর VestingManager কন্ট্র্যাক্ট এবং মুক্তিপ্রাপ্ত ও বাতিলকৃত টোকেন শেয়ারের হ্যান্ডলিং-এ কেন্দ্রীভূত ছিল। এই শেয়ারগুলো কন্ট্র্যাক্টে রাখা টোকেনের বিরুদ্ধে হিসাবরক্ষণ দাবি উপস্থাপন করে।
আক্রমণকারী প্রথমে নতুন ভেস্টিং পজিশন তৈরি করে, তারপর একটি বড় পজিশন থেকে টোকেন মুক্তি দেয়। পরবর্তীতে অতিরিক্ত টোকেন পুলে জমা করা হয়, এবং পূর্বে অর্থায়িত একটি পজিশন বাতিল করা হয়। সেই ক্রমটিই গুরুত্বপূর্ণ হিসাবের গরমিল তৈরি করে।
নিরাপত্তা গবেষকরা ব্যাখ্যা করেছেন যে, চুক্তির release() ফাংশনটি বৈশ্বিক _totalTokenShares মান কমিয়ে দিয়েছিল, কিন্তু পজিশনের _depositedShares রেকর্ড থেকে মুক্তিপ্রাপ্ত শেয়ারগুলো সমপরিমাণে সরিয়ে দেয়নি। যখন সেই পজিশনটি পরে বাতিল করা হয়, তখন চুক্তিটি আসল রেকর্ডকৃত আমানত ব্যবহার করে শেয়ার কমানো হয়, কার্যত একই হ্রাস দুইবার গণনা করা হয়। একটি সরাসরি টোকেন দান অঙ্কনটিকে আরও বিকৃত করে।
ফলাফল ছিল একটি ক্ষুদ্র অবশিষ্ট ভেস্টিং পজিশন যা অন্য ব্যবহারকারীদের আমানতকে সমর্থনকারী সম্পদের দাবি করতে পারতো। সাধারণ ভাষায়, চুক্তির লেজার আর সঠিকভাবে প্রতিফলিত করছিল না কে কী পাওয়ার অধিকারী। আক্রমণকারী এমন একটি উপায় খুঁজে পেয়েছিল যার মাধ্যমে প্রায় ফাঁকা একটি পজিশনকে এমনভাবে আচরণ করানো যেত যেন তাতে অনেক বড় দাবি রয়েছে। কোনো চুরি করা প্রাইভেট কী-এর প্রয়োজন ছিল না। চুক্তির নিজস্ব গণিতই কঠিন কাজটি করে দিয়েছিল।
গবেষকরা অর্থের গতিপথ অনুসরণ করার সময় দশটি টোকেন নেওয়া হয়েছে
প্রথমে, রিপোর্টকৃত চুরিতে পাঁচটি পৃথক ক্রিপ্টোকারেন্সি—EDGEN, ZC, PEPECOIN, LO0P এবং PAAL—জড়িত ছিল। পরে UNCX-এর একটি আপডেটে সেই সংখ্যা দশটি টোকেনে উন্নীত করা হয়। এটাই আসল ফাঁদ। আক্রমণকারী কেবল তাদের নিয়ন্ত্রণাধীন অ্যাকাউন্ট থেকে টাকা তুলে নিচ্ছিল না। ত্রুটিপূর্ণ শেয়ার হিসাব-নিকাশ অভিযোগ অনুসারে একজন অংশগ্রহণকারীর অবস্থানকে অন্যদের সম্পদে প্রবেশ করতে দিয়েছিল। এমন একটি প্ল্যাটফর্মের জন্য, যার ব্যবসা অকাল টোকেন উত্তোলন প্রতিরোধের ওপর ভিত্তি করে, এটি একটি বিশেষভাবে অস্বস্তিকর পরিস্থিতি।
UNCX ক্ষতি সীমিত করতে পদক্ষেপ নিল
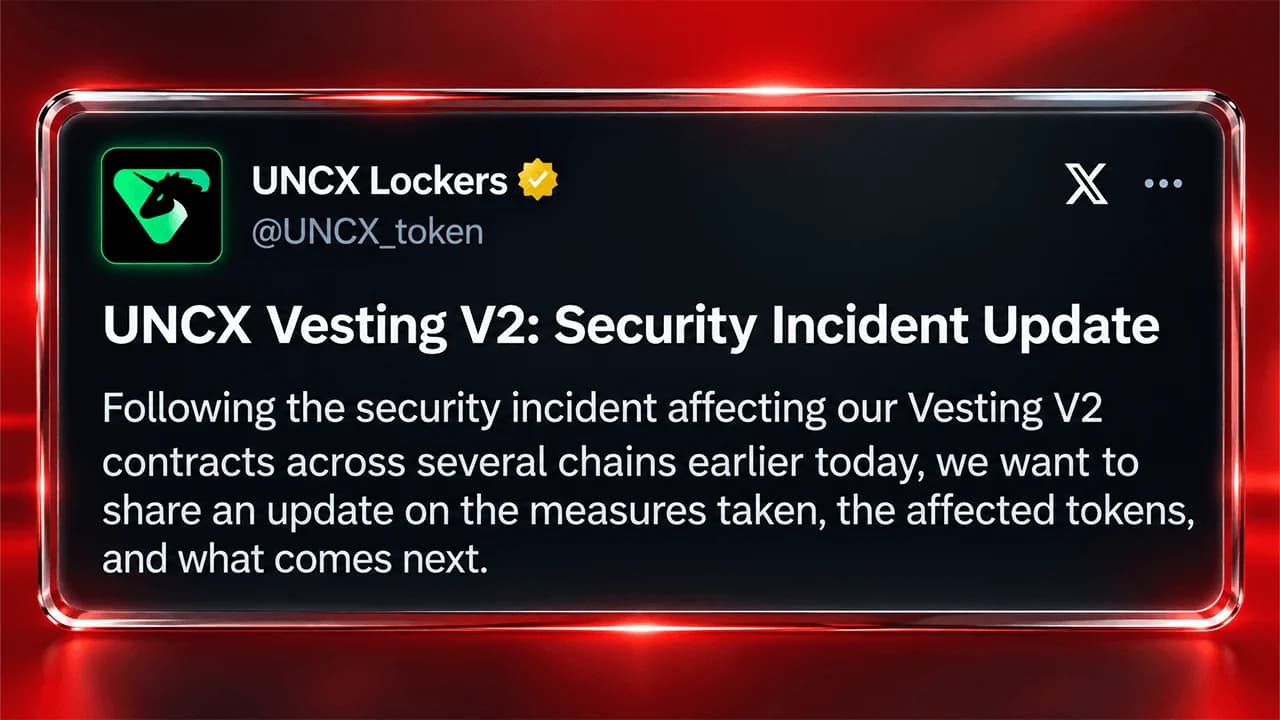
UNCX X-এ এই ঘটনা স্বীকার করেছে এবং তার দল লেনদেন পর্যালোচনা ও ক্ষতির মূল্যায়ন করার সময় প্রভাবিত চুক্তিতে নতুন ভেস্টিং পজিশন প্রবেশে বাধা দিয়েছে। প্ল্যাটফর্মটি ভেস্টিং চুক্তিসমূহে ১০০ ETH বা সমপরিমাণ ফ্ল্যাট ফিও আরোপ করেছে, যা তদন্ত চলাকালীন সাধারণ কার্যক্রমে আরেকটি বাধা তৈরি করেছে।
বুধবার সন্ধ্যা ৭টা (ইস্টার্ন টাইম) তার সর্বশেষ আপডেটে UNCX নিশ্চিত করেছে যে এই এক্সপ্লয়েট ইথেরিয়াম, বেস, BNB চেইন এবং রবিনহুড চেইনসহ চারটি ব্লকচেইনে দশটি টোকেনকে প্রভাবিত করেছে। কোম্পানি প্রতিটি লকের জন্য ফ্ল্যাট ফি ১,০০০ ETH-এর উপরে বাড়িয়েছে, টোকেন ফি ৫% করেছে এবং সেই চার্জগুলো এড়ানোর জন্য ব্যবহৃত পদ্ধতিগুলো বন্ধ করে দিয়েছে।
UNCX জোর দিয়েছে যে তাদের লিকুইডিটি লকার এবং লিগ্যাসি ভেস্টিং চুক্তিগুলো অক্ষত রয়েছে। এদিকে, কোম্পানি আইন-শৃঙ্খলা রক্ষাকারী বাহিনী এবং SEAL 911-এর সঙ্গে কাজ করছে এই লঙ্ঘন তদন্ত করতে।
পুনরুদ্ধার প্রচেষ্টা শুরু হলেও চুরি হওয়া তহবিল এখনও অনুপস্থিত
UNCX জানিয়েছে যে মূল হামলাকারী বা অনুকরণকারী কেউই চুরি হওয়া কোনো তহবিল ফেরত দেয়নি। প্ল্যাটফর্মটি প্রভাবিত প্রকল্পগুলোর সাথে যোগাযোগ করছে, প্রভাবিত পুলগুলিতে প্রভাবিত টোকেন লেনদেন না করার পরামর্শ দিচ্ছে এবং আর্থিক ফলাফল ও প্রস্তাবিত পুনরুদ্ধার পরিকল্পনা সহ একটি ব্যাপক ঘটনা প্রতিবেদন প্রস্তুত করছে।
এখন পর্যন্ত চূড়ান্ত ক্ষতি অনিশ্চিত, এবং আক্রমণকারীরা এখনও চুরি করা সম্পদগুলো ধরে রেখেছে।
ব্রুকলিন জেলা অ্যাটর্নি এবং এফবিআই জানিয়েছে, তারা ২৪১টি ক্রিপ্টো প্রতারণা ওয়েবসাইট এবং ১১২টি সার্ভার ধ্বংস করেছে, যেগুলো আমেরিকানদের কাছ থেকে লক্ষ লক্ষ ডলার চুরি করেছিল।
এখনই পড়ুন: ব্রুকলিন জেলা অ্যাটর্নি ও এফবিআই আন্তর্জাতিক ক্রিপ্টো কেলেঙ্কারি দমন করেছে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।