أصدر الباحثون الذين يقفون وراء مشروع SHRINCS تحليلاً أمنياً مفصلاً لنظام التوقيع ما بعد الكم المقترح لعملة البيتكوين، مما يجعل هذا النظام أقرب إلى مرحلة الدراسة العملية، مع تسليط الضوء في الوقت نفسه على المخاوف التي لم تُحل بعد بشأن أمان المحافظ، وتكاليف المعاملات، وتعقيد التنفيذ.
الدفاع الكمومي عن البيتكوين قد «يغير القيمة المضافة» للبيتكوين: باحث
بقلم

مشاركة

النقاط الرئيسية
- أصدر باحثو SHRINCS تحليلاً أمنياً لنظام التوقيع ما بعد الكم المقترح لعملة البيتكوين، حيث قدموا حججاً أمنية رسمية مع الاعتراف في الوقت نفسه بالافتراضات التي لم يتم حلها والحاجة إلى تدقيق مستقل.
- يجمع نظام SHRINCS بين التوقيعات ذات الحالة الأصغر حجمًا والتوقيعات الاحتياطية الأكبر حجمًا التي لا تعتمد على الحالة، سعيًا لتقليل رسوم المعاملات وازدحام سلسلة الكتل إلى أدنى حد ممكن. ومع ذلك، فإن إعادة الاستخدام غير السليم لمفاتيح التوقيع التي تُستخدم لمرة واحدة قد يعرض المستخدمين لمخاطر سرقة كارثية.
- تدفع المخاوف المتزايدة بشأن الحوسبة الكمومية في بيتكوين إلى إجراء أبحاث حول وسائل حماية تشفيرية جديدة، لكن نظام SHRINCS يواجه انتقادات بشأن أمان المحفظة وتعقيد التنفيذ وتكاليف المعاملات.
نشر باحثو البيتكوين تحليلاً أمنياً شاملاً لنظام SHRINCS، وهو اقتراح ناشئ للتشفير ما بعد الكموي مصمم لحماية الشبكة من هجمات الحوسبة الكمومية المستقبلية دون التضحية بقدرة المعاملات بنفس القدر الذي تفعله الحلول المنافسة.
وقد كتب هذا التحليل المكون من 131 صفحة، والمؤرخ في 18 نوفمبر، الباحث في Blockstream ميخائيل كودينوف، بمساهمة من مدير الأبحاث جوناس نيك ومتعاونين آخرين. ويقدم التحليل حجة أمنية رسمية لنظام التوقيع المقترح، معالجًا بذلك أحد المتطلبات الرئيسية المعلقة لهذه التكنولوجيا التجريبية.
قام الباحثون بتقييم SHRINCS في مواجهة المهاجمين الكلاسيكيين والكميين، وأفادوا بأن حدود الأمان تتراوح بين 121.4 و122.7 بت تقريبًا في مواجهة الهجمات الكلاسيكية وفقًا لإطارهم التحليلي. كما تطور الدراسة حدود الأمان الكمي، على الرغم من أن بعض النتائج تعتمد على افتراضات لم يتم إثباتها بعد.
يحذر المستند صراحةً من أن الاقتراح لم يخضع لتدقيق أمني مستقل وليس جاهزًا للنشر.
قال كودينوف، في إشارة إلى مسودة «اقتراح تحسين البيتكوين» (BIP) التي أُعلن عنها لأول مرة في أغسطس: «نحتاج إلى كل الملاحظات الممكنة — من المهندسين وخبراء التشفير ومطوري البروتوكولات». «هناك الكثير من الأمور التي يجب التحقق منها واختبارها أو تقديم شكاوى بشأنها أو الإشادة بها».
التوقيعات الأصغر حجمًا تأتي مع تنازلات أمنية
يستخدم SHRINCS، وهو اختصار لـ Shrunken SPHINCS، دالة التجزئة التشفيرية SHA-256، وهي دالة راسخة ومُدمجة بالفعل في بيتكوين، بدلاً من إدخال الافتراضات الرياضية المختلفة التي تستند إليها بعض المخططات البديلة لما بعد العصر الكمومي.
يجمع التصميم بين طريقتين للتوقيع تحت مفتاح عام واحد. تنتج آليته الأساسية، التي تعتمد على الحالة، توقيعات تتراوح من 548 إلى 4,619 بايت، بينما تولد آلية احتياطية لا تعتمد على الحالة توقيعات بحجم 5,777 بايت.
وكلاهما أكبر بكثير من توقيعات «شنور» (Schnorr) الحالية في «بيتكوين» التي تبلغ 64 بايت، لكن الخيار «المرتبط بالحالة» الأكثر كفاءة يمكن أن يساعد في الحد من ازدحام «بلوكشين» ورسوم المعاملات المرتفعة المرتبطة بالانتقال إلى التشفير المقاوم للكم.
ومع ذلك، فإن التوقيعات ذات الحالة تنطوي على نقطة ضعف قد تكون كارثية إذا أعاد برنامج المحفظة استخدام مفتاح التوقيع لمرة واحدة بشكل غير صحيح في معاملات مختلفة. قد يسمح مثل هذا الخطأ للمهاجم بتزوير التوقيعات وسرقة الأموال.
«يجب أن يكون من المستحيل على المستخدم التصرف بطريقة تؤدي إلى حدوث هذا الحدث الكارثي»، قال نيك لإيزابيل فوكسن ديوك، رئيسة مؤسسة MARA، خلال مقابلة بالفيديو نُشرت يوم الخميس. «يتعين على مطوري المحافظ التعامل مع هذا المكون الذي يعتمد على الحالة بشكل صحيح.»
يحاول مشروع SHRINCS التخفيف من هذا الخطر من خلال مطالبة المحافظ بتسجيل كل عملية توقيع بشكل دائم قبل إنتاج التوقيع. وإذا أصبحت حالة التوقيع غير موثوقة، بما في ذلك عند استعادة المحفظة من عبارة البذرة، فيجب على البرنامج التحول إلى التوقيعات الأكبر حجمًا التي لا تعتمد على الحالة.
يحمي هذا النهج من إعادة استخدام المفاتيح بشكل غير آمن، ولكنه قد يزيد من تكاليف المعاملات للمستخدمين الذين يستعيدون محافظهم أو يستخدمون أجهزة متعددة.
قال نيك: «لا نعرف كيف سيبدو سوق الرسوم بمجرد أن تصبح لدينا هذه التوقيعات الضخمة جدًّا». «والأمر لا يقتصر على سوق الرسوم فحسب، بل إن عدد المعاملات التي يمكن إدراجها في كل كتلة سيقل أيضًا، مما يعني أن عدد الأشخاص الذين يمكنهم استخدام البيتكوين سيقل. وأعتقد أن هذا يغير القيمة المضافة للبيتكوين».
وقد أثار هذا التصميم انتقادات بالفعل. ففي مراجعة نُشرت في أغسطس، جادل باحثون في «مشروع إيليفن» بأن إعطاء الأولوية لكفاءة البلوكشين قد ينقل مخاطر أمنية غير مقبولة إلى مستخدمي المحافظ. واقترحوا النظر في بديل خالٍ تمامًا من حالة التثبيت إلى جانب التغييرات في سعة كتلة البيتكوين.
كما أعرب تشارلز غيلميت، الرئيس التنفيذي للتكنولوجيا في شركة ليدجر، عن مخاوفه بشأن توافق المحافظ، وأداء الأجهزة، وصعوبة إعادة إنتاج ميزات البيتكوين الحالية، بما في ذلك بعض ترتيبات التوقيعات المتعددة وطرق اشتقاق المفتاح العام.
العد التنازلي للبيتكوين في عصر الكم
تأتي هذه الدراسة وسط اهتمام متزايد بالتهديد المحتمل الذي تشكله أجهزة الكمبيوتر الكمومية القوية بما يكفي لتشفير المنحنى الإهليلجي للبيتكوين.
كما أفادت Bitcoin.com News في أكتوبر، أظهر باحثو جوجل تقنية حوسبة كمومية تُسمى «زراعة الحالة السحرية» (magic state cultivation) والتي خفضت بعض الأخطاء بمقدار 40 ضعفًا، مما يمثل تقدمًا نحو حوسبة كمومية أكثر موثوقية.
وقدرت أبحاث سابقة أجرتها جوجل أن ما يقارب 6.9 مليون بيتكوين قد تكون معرضة لهجمات كمومية مستقبلية لأن المفاتيح العامة المرتبطة بها قد تم الكشف عنها بالفعل. لم يُثبت أي حاسوب كمومي حالي قدرته على اختراق تشفير البيتكوين، على الرغم من أن الباحثين يحذرون من أن ذلك قد يحدث في غضون سنوات قليلة.
وفي الوقت نفسه، يناقش مطورو البيتكوين كيفية نقل الرصيد الحالي إلى عناوين مقاومة للحوسبة الكمومية.
أحد المقترحات المثيرة للجدل بشكل خاص، وهو BIP-361، من شأنه أن يمنع في نهاية المطاف الإنفاق من العناوين القديمة المعرضة للخطر التي تفشل في الانتقال خلال فترة انتقالية مقترحة تمتد لعدة سنوات. ويحذر النقاد من أن مثل هذا النهج قد يؤدي إلى تجميد العملات التي تخص حامليها غير النشطين بشكل دائم.
يتناول SHRINCS جانبًا مختلفًا من المشكلة: توفير طريقة تشفيرية عملية لتفويض المعاملات بمجرد أن يدعم البيتكوين التوقيعات المقاومة للحوسبة الكمومية. وسيظل اعتماد هذا المقترح يتطلب تغييرات إضافية في البروتوكول، واختبارات مكثفة، وتوافقًا أوسع بين المطورين.
يمثل التحليل الأمني الجديد تقدماً نحو هذا الهدف، لكن مؤلفيه يقرون بأن العديد من الافتراضات الرياضية لا تزال دون حل. وسيكون من الضروري إجراء مراجعة إضافية من قبل الأقران، واختبارات للتنفيذ، ودراسة سلوك المحافظ في العالم الواقعي قبل أن يُعتبر هذا المخطط مناسباً لبيتكوين.
في الوقت الحالي، يسلط البحث الضوء على التحدي الرئيسي الذي يواجه انتقال البيتكوين إلى عصر ما بعد الكم: حماية المستخدمين من تهديد تشفيرٍ مستقبلي دون إدخال ثغرات أمنية جديدة خطيرة أو تقويض قدرة الشبكة على معالجة المعاملات.
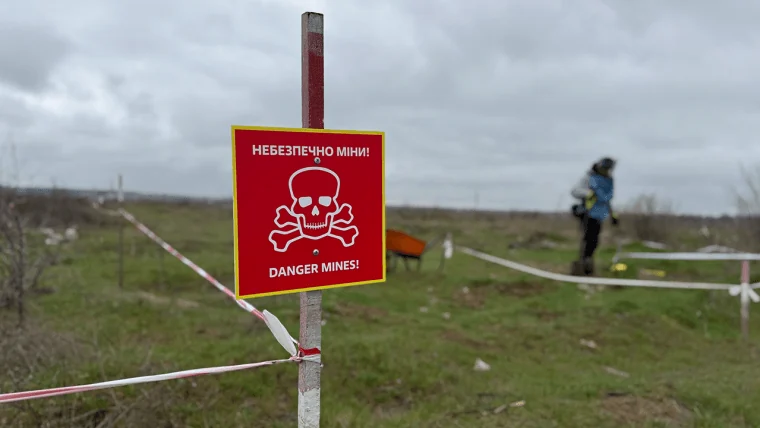
يقترح كوري فيلدز استخدام «الألغام الكمومية» و«المزادات الجانبية» التي تهدف إلى معاقبة المهاجمين الكموميين المستقبليين الذين يستهدفون عملة البيتكوين.
اقرأ الآن: مطور بيتكوين يقترح «ألغاماً كمومية» للإيقاع بلصوص البيتكوين مستقبلاً

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمAndrew Hayward
أندرو هو المحرر الإداري لأخبار Bitcoin.com.