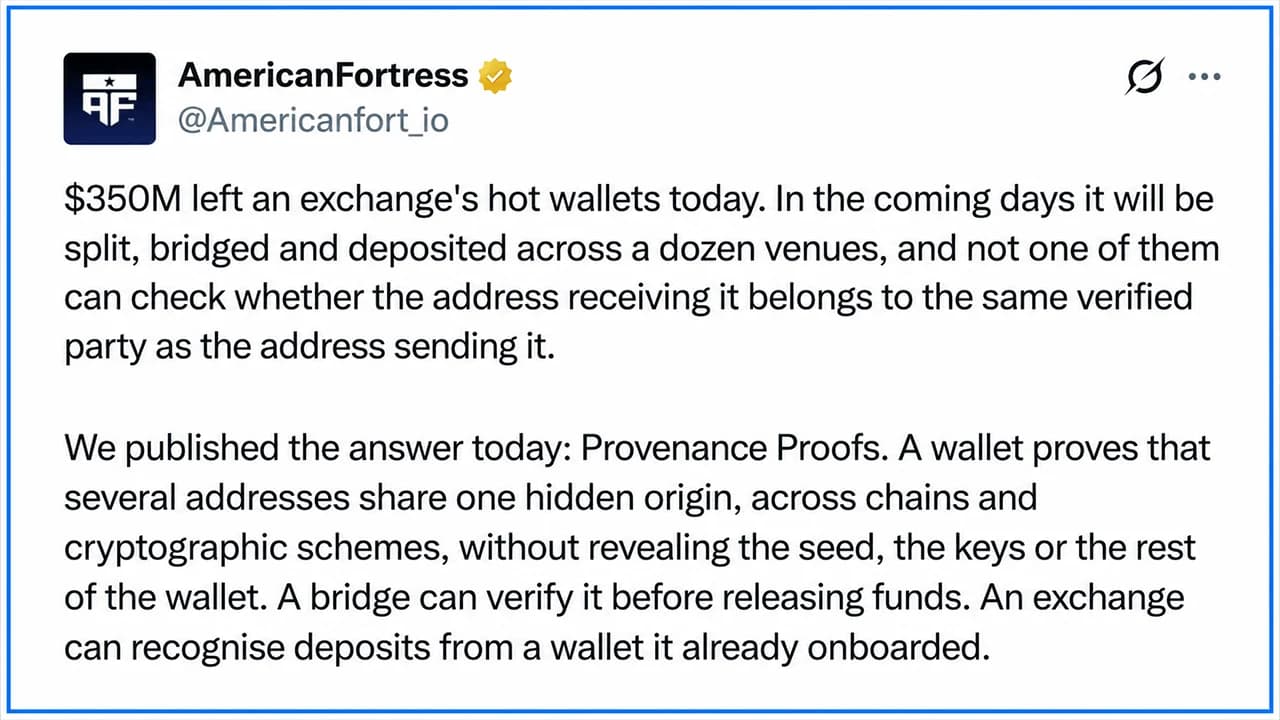
قدم باحثون في شركة «أمريكان فورتريس» إطار عمل تشفيرياً قائماً على مبدأ «المعرفة الصفرية»، مصمماً لإثبات علاقات الملكية دون الكشف عن عبارات الاسترداد الخاصة أو سجلات المعاملات العامة. ويقول ميشال بوسبيشالسكي إن هذه التكنولوجيا تجعل اختراق الجسور أمراً غير مجدٍ اقتصادياً، حيث تُلزم المهاجمين بتخصيص أموال شخصية تعادل قيمة ما يسعون لسرقتها.
اختراق في مجال «المعرفة الصفرية» يجعل عمليات الاختراق عبر الجسور «غير قابلة للتنفيذ»
بقلم
مشاركة
النقاط الرئيسية
- طرحت Americanfortress نظام ZK-POSP لربط مفاتيح محفظة واحدة دون الكشف عن عبارات البذرة.
- وأشار الرئيس التنفيذي ميشال بوسبيشالسكي إلى أن ZK-POSP يجعل اختراق الجسور غير مجدي من الناحية الاقتصادية، حيث يتطلب أموالًا من المستخدم بنسبة 1:1.
- سيعمل تكامل SDK مع Metamask على معالجة إثبات آلي واحد في 3 ثوانٍ للمستخدمين.
حل معضلة الخصوصية متعددة المفاتيح في البلوكشين
كشف باحثون في شركة التشفير Americanfortress عن تقنية تشفيرية تحل إحدى أكثر المعضلات استمرارًا في البلوكشين: كيفية إثبات أن عناوين العملات المشفرة المتعددة، أو مفاتيح الهوية، أو شارات الامتثال تنتمي إلى نفس المحفظة دون الكشف عن عبارات البذرة الخاصة أو إظهار السجل المالي للجمهور.
هذا الاكتشاف الهام، الذي تم تفصيله في ورقة بحثية صدرت في 24 سبتمبر، يوسع نطاق التشفير القائم على «المعرفة الصفرية» (ZK). في حين أن أدوات ZK الحالية يمكنها إثبات أن عنوانًا واحدًا تم إنشاؤه بشكل شرعي من محفظة حقيقية، فإن عالم المال الواقعي غالبًا ما يتطلب إظهار العلاقات بين مفاتيح متعددة. وحتى الآن، كان إثبات هذه الروابط يعني إما الكشف عن عبارات الاسترداد السرية أو الكشف عن كل عنوان في المحفظة.
ولمعالجة هذه المشكلة، ابتكر الباحثون فينتشنزو بوتا، وميشال بوسبيشالسكي، وإيمانويل راغنولي، وجوستوس رانفييه ثلاثة خيارات مرنة للكشف عن المعلومات، تمنح المستخدمين التحكم في مقدار المعلومات التي يكشفون عنها.
الدفاع ضد الاستغلالات واختطاف العناوين
عند سؤاله عن كيفية تغيير إطار عمل ZK-POSP لمشهد المهاجمين الذين يعتمدون على اختطاف العناوين أو تزويرها، شدد ميشال بوسبيسزالسكي، الرئيس التنفيذي لشركة Americanfortress، على تأثير البروتوكول على التمويل اللامركزي (DeFi).
قال بوسبيشالسكي: «عندما يتم دمج ZK-POSP في بروتوكول DeFi، يجب أن تخضع كل معاملة لفحص أمني إضافي قبل معالجتها. ويجب على الطرف الذي يبادر بالمعاملة أن يثبت أن مصدر الأموال وعنوان الوجهة ينتميان إلى نفس الكيان. وهذا يجعل السرقة من جسر عبر السلاسل أكثر صعوبة بشكل كبير. ولتجاوز خطوة التحقق، سيتعين على المهاجم أولاً تخصيص مبلغ مساوٍ من رأس ماله الخاص وبدء معاملة مشروعة. وعند تلك النقطة، يصبح استغلال الجسر غير مجدي اقتصاديًا."
على الرغم من تعقيد عمليات التشفير التي تعمل خلف الكواليس، أشار بوسبيشالسكي إلى أن تجربة المستخدم اليومية ستظل دون انقطاع.
وأوضح بوسبيشالسكي: "نقوم بدمج مجموعة أدوات تطوير البرمجيات (SDK) الخاصة بنا في MetaMask، والتي تولد الأدلة المطلوبة تلقائيًا." "سيشاهد المستخدمون إشعارًا بالحالة في الواجهة يشير إلى أنه يجري إنشاء دليل. تستغرق العملية حوالي ثلاث ثوانٍ، لذا لا نتوقع أن تتسبب في أي عوائق."
وأضاف أن أوراكل تابع لقطاع DeFi يتحقق من صحة الدليل قبل إتمام المعاملة. إذا فشل التحقق، تعود الأموال تلقائيًا إلى العنوان المصدر، مما يمنح المستخدمين خطوة أمان إضافية واضحة تعزز الثقة دون إضافة تعقيد.
خصوصية دقيقة للتدقيق والامتثال
يعالج هذا الإطار أيضًا عقبات الامتثال، مثل إنشاء إثبات مصدر الدفع لمدققي الحسابات دون تسريب البيانات الوصفية أو السماح بإعادة بناء مخطط المعاملات خارج السلسلة.
""لإثبات نشاط المحفظة لطرف ثالث، يقوم المستخدم بإنشاء دليل 'صفر المعرفة' مرتبط بشكل خاص بالمعاملة الفردية على السلسلة"، كما قال بوسبيشالسكي لموقع Bitcoin.com News. "على سبيل المثال، إذا احتاج بوب إلى إثبات أنه تلقى أموالاً من أليس من عنوان محدد، فإن الدليل يمكّن المُثبِت من التحقق من صحة ذلك العنوان بالضبط على السلسلة. وبينما يؤكد الدليل العنوان المحدد المتعلق بذلك الطرف المقابل وحده، فإنه يثبت أيضًا ملكية المرسل دون الكشف عن سجل المحفظة غير المرتبط."
نظرًا لأنه يتم الكشف فقط عن البيانات الخاصة بالمعاملة الموجودة بالفعل في السجل العام، لا يمكن للمراجعين الخارجيين إعادة بناء مخططات معاملات أوسع نطاقًا خارج السلسلة.
التطبيقات العملية والاستعداد لما بعد العصر الكمومي
إلى جانب عمليات التدقيق وجسور التمويل اللامركزي (DeFi)، حدد فريق البحث عدة استخدامات فورية لهذه التقنية في التفاعلات اليومية المتعلقة بالعملات المشفرة، بما في ذلك دفاتر العناوين للتحقق من أن عنوان الدفع الجديد ينتمي إلى مستلم تم التحقق منه قبل إرسال الأموال. كما تتيح هذه التقنية لمنصات تداول العملات المشفرة التحقق من حالة مكافحة غسل الأموال (AML) في الإيداعات الواردة مع الحفاظ على سرية هوية المستخدم.
إذا قام المستخدمون بتبديل مفاتيحهم الأمنية بعد حدوث اختراق، فإن النظام يثبت الاستمرارية، ويتحقق من أن المفاتيح الجديدة ترث سجل المفاتيح القديمة دون المساس بالأمان. علاوة على ذلك، صُممت الأدلة لتعمل جنبًا إلى جنب مع معايير التشفير ما بعد الكم، مما يضمن أمانًا طويل الأمد ضد تهديدات الحوسبة الكمومية المستقبلية.
من خلال تمكين التحكم الدقيق في الخصوصية والتحقق، يهدف هذا الإطار إلى سد الفجوة بين المتطلبات التنظيمية والخصوصية المالية الشخصية على سلاسل الكتل العامة.

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.