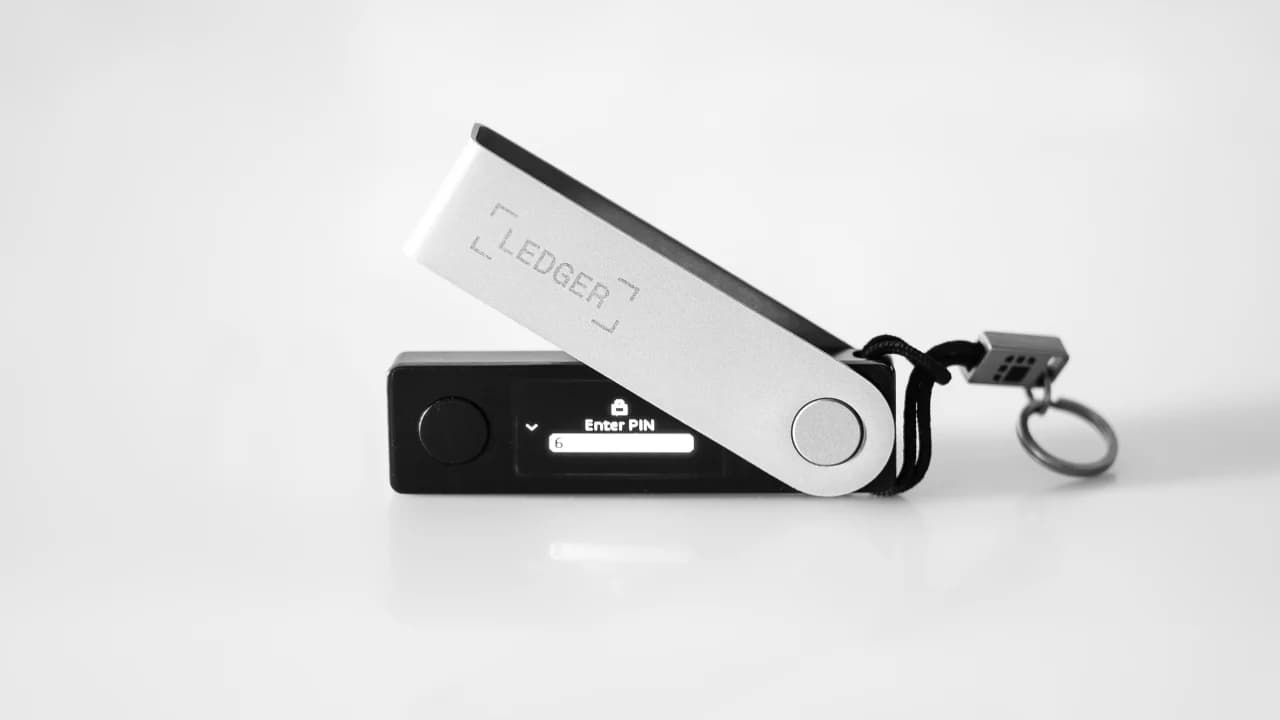
قام قراصنة بزرع شفرة لسرقة العملات المشفرة على مواقع 178 منظمة، بما في ذلك شركة ليدجر (Ledger) المصنعة لمحافظ العملات المشفرة، وذلك عن طريق اختراق منصة اختبار المواقع الإلكترونية أوبتيمايزلي (Optimizely).
المتسللون يستهدفون «ليدجر» و177 علامة تجارية بهجوم تبديل عناوين العملات المشفرة
بقلم
مشاركة
النقاط الرئيسية
- كشف تقرير URI عن وجود برامج ضارة في 188 مقتطفًا من Optimizely تابعًا لـ 178 علامة تجارية، بما في ذلك Ledger وZoom وHSBC.
- قام الكود باستبدال عناوين العملات المشفرة المنسوخة بعناوين المهاجم؛ وقد سُرق حوالي 7,000 دولار بحلول يوم الاثنين.
- قالت «Optimizely» إنها أصلحت ثغرة في عملية التسجيل وأعادت تعيين حقوق الوصول، لكنها لا تزال تحقق في الهجوم.
كيف تم تنفيذ الهجوم
وقع الهجوم أمس، حيث نشر سكوت هيلم من Report URI، وهي شركة تراقب نصوص مواقع الويب، تحليلاً مفصلاً للحادث في نفس اليوم. وكتب:
في 16 نوفمبر 2026، تم توزيع جافا سكريبت خبيثة على زوار 178 مؤسسة عبر منصة Optimizely للتجريب على الويب. وتشمل القائمة بعضًا من أكثر المواقع زيارةً في العالم: Zoom، وBBC، وCNN، وSalesforce، وGitlab، وIKEA، وHSBC، وEquifax، وAir France-KLM، وLedger، وPeacock.
تتيح منصة Optimizely Web للشركات إجراء اختبارات A/B عن طريق تحميل «مقتطف» صغير من جافا سكريبت من خوادم Optimizely على كل صفحة. لم يخترق المهاجم أيًا من هذه المواقع مباشرةً؛ بل قام بدلاً من ذلك بكتابة كوده الخاص في حقل اختياري مخصص للكود داخل مشاريع Optimizely الخاصة بالعملاء، وبذلك تم توزيع البرمجية الخبيثة من نطاق يثق به كل موقع متأثر بالفعل.
وذكرت شركة Report URI أنها فحصت 1,611 مقتطفًا من Optimizely ووجدت أن 188 منها مصابة. وكانت الحمولة عبارة عن مجموعة أدوات متعددة الأغراض قامت بتبديل عناوين محافظ العملات المشفرة، واستخراج بيانات بطاقات الدفع، وسرقة ملفات تعريف الارتباط ولقطات الشاشة، ودفع مجموعات استغلال iOS إلى أجهزة iPhone وiPad القديمة.
برنامج «Crypto Clipper»
بالنسبة لمستخدمي العملات المشفرة، كان الجزء الأكثر خطورة هو استبدال العناوين، حيث لخصت العديد من التقارير البحثية المخاطر على النحو التالي:
عند فتح موقع مصاب في أي علامة تبويب، كان من الممكن استبدال عنوان محفظة العملة المشفرة الذي قمت بنسخه بعنوان آخر يسيطر عليه المهاجمون.
تستغل هذه التكتيكية، المعروفة باسم «الكلابر» (clipper)، حقيقة أن معظم الناس يقومون بنسخ ولصق عناوين المحافظ الطويلة بدلاً من التحقق منها حرفًا حرفًا. ذكرت Report URI أن أول إصدار من أداة «Crypto Clipper» الخاصة بالمهاجمين ظهر في الساعة 08:10 بالتوقيت العالمي المنسق (UTC)، وتم تحويل الأموال المسروقة إلى منصات التبادل بحلول الساعة 13:03 بالتوقيت العالمي المنسق (UTC). وأكد هيلم وجود «معاملات مؤكدة لصالح المهاجمين». وكانت المحافظ المرتبطة بالهجوم قد تلقت حوالي 7,000 دولار بحلول يوم الاثنين.
يُعد وجود «ليدجر» في القائمة أمرًا لافتًا للنظر نظرًا لأن عملاء الشركة هم من حاملي العملات المشفرة، وموقعها الإلكتروني هو المكان الذي يقوم فيه الكثير منهم بتنزيل البرامج واتباع إرشادات الإعداد. يُظهر الجدول الزمني لتقرير URI أن مقتطف ليدجر تم تنظيفه في الساعة 20:41 بالتوقيت العالمي المنسق (UTC)، وكان من بين أوائل المقتطفات التي تم تنظيفها في عملية تنظيف جماعية جرت بين الساعة 20:40 و21:10 بالتوقيت العالمي المنسق (UTC) تقريبًا.
«أوبتيمايزلي» ترد أخيرًا
أكدت شركة «أوبتيمايزلي» حدوث الاختراق، وقال متحدث باسمها إن جهة غير مصرح لها استغلت ثغرة أمنية في عملية التسجيل في حساب «إكسبيريمينتيشن»، مضيفًا:
لقد حجبنا الوصول إلى المسار المعرض للخطر وقمنا بتطبيق إصلاح. كما أزلنا الكود الذي تم إدخاله من المشاريع المتأثرة. وقمنا أيضًا بإنهاء الجلسات النشطة، وإلغاء الرموز المميزة، وإعادة تعيين صلاحيات الوصول لحسابات المستخدمين المتأثرين.
وأضاف فريق Optimizely أنه أبلغ العملاء المتضررين وما زال يحقق في الأمر. ولم يعثر Report URI سوى على مقتطف واحد مصاب لا يزال نشطًا بحلول الساعة 21:52 بالتوقيت العالمي المنسق (UTC). وأفاد أحد المطورين الذي أعاد التحقق من عملية التنظيف خلال الليل أن خادم الحمولة الخاص بالمهاجم لا يزال يستجيب، وقدر إجمالي المبلغ المسروق بـ 7,040 دولارًا.
أسبوع آخر، ذعر آخر بشأن المحافظ
يأتي هذا الحادث الأخير ليتوج فترة عصيبة لأمن العملات المشفرة، خاصةً بعد أن كشفت Trezor أمس عن اختراق لدى شريكها في الشحن أدى إلى الكشف عن البيانات الشخصية للمشترين. وبالمثل، أكدت Lighter أيضًا وقوع اختراق أدى إلى سرقة حوالي 15 مليون دولار، كما قام قراصنة بإخفاء برامج سرقة العملات المشفرة داخل تنزيلات مزيفة للعبة GTA 6.
نصحت Report URI أي شخص زار موقعًا متأثرًا في 16 نوفمبر بالتحقق من كل عملية تحويل للعملات المشفرة تمت في ذلك اليوم، ومقارنة الوجهة بالعنوان الذي كان يقصد الدفع إليه، وتحديث أجهزة iPhone وiPad إلى iOS 18.7.3 أو إصدار أحدث.

أعلنت شركة «تريزور» عن حدوث خرق أمني لدى أحد شركائها في مجال الشحن، أدى إلى تسرب بيانات 27,000 طلبية، وحذرت عملاءها من عمليات الاحتيال عبر التصيد ومخاطر الأمن المادي.
اقرأ الآن: هجوم مخترقين على شريك شحن «تريزور» يكشف بيانات مشتري المحافظ الإلكترونية

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمShiraz JagatiCrypto Reporter
شيراز صحفي ومحلل غطّى عمله مجال الأصول الرقمية والتطورات المتعلقة بتقنية البلوك تشين منذ عام 2016.