أثار المحلل المتخصص في تحليلات السلسلة «ويلي وو» جدلاً جديداً حول أمن البيتكوين على المدى الطويل يوم الأحد، 11 أكتوبر 2026، بعد أن نشر تقديرات تم إنشاؤها بواسطة الذكاء الاصطناعي (AI) تشير إلى احتمال بنسبة 1.3% بأن يتم اختراق التوقيعات الرقمية للبيتكوين في غضون عامين. واستلهامًا من المنشور الذي نشره وو على منصة X، قامت Bitcoin.com News بتوسيع نطاق التجربة، حيث استعانت بحوالي أربعة نماذج للذكاء الاصطناعي ودرست التهديدات التشفيرية المحتملة عبر أربعة آفاق زمنية مختلفة.
نموذج ذكاء اصطناعي: أمن البيتكوين مهدد بنسبة 76% بحلول 2046
بقلم

مشاركة
النقاط الرئيسية
- ألهم منشور ويلي وو في 11 أكتوبر موقع Bitcoin.com News لاختبار تنبؤات الذكاء الاصطناعي بشأن أمن التشفير في البيتكوين.
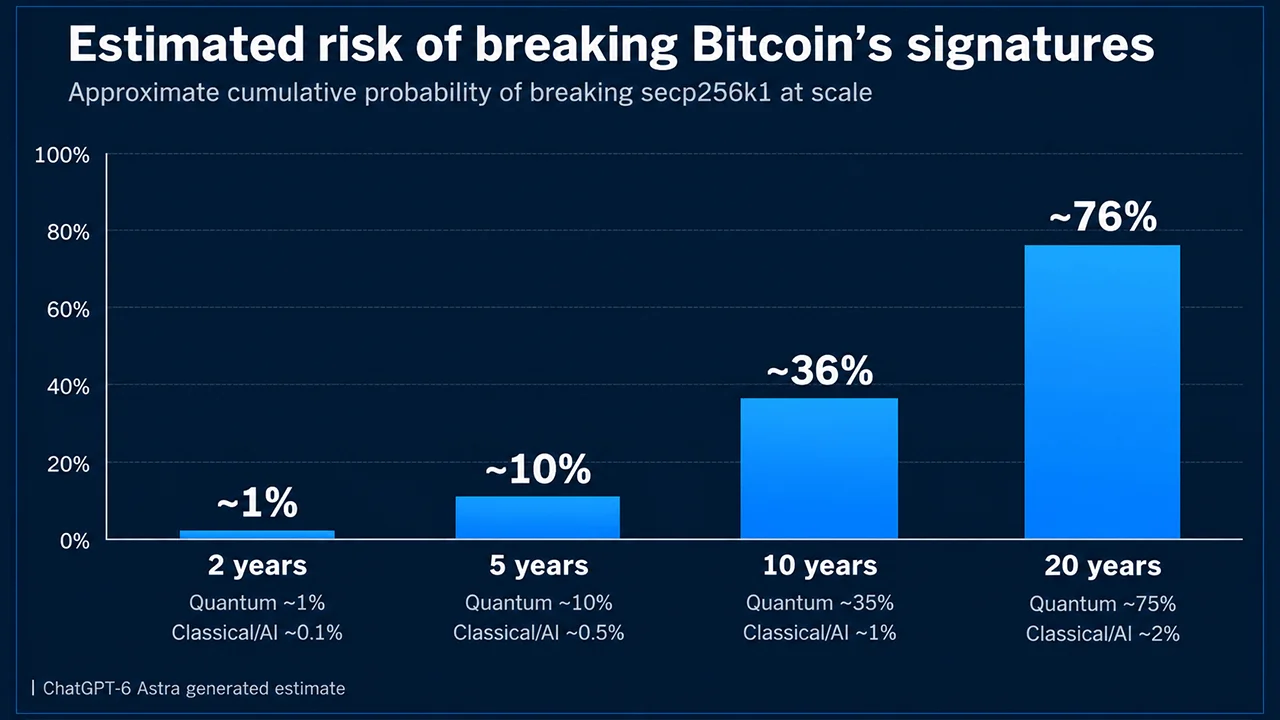
- قدّر ChatGPT-6 Astra مخاطر اختراق توقيعات البيتكوين بنسبة 76% في غضون 20 عامًا، مقابل 34% وفقًا لـ Deepseek.
- حددت جميع نماذج الذكاء الاصطناعي الأربعة الحوسبة الكمومية باعتبارها التهديد الأكبر على المدى الطويل، مع تقدير المخاطر على مدى سنتين بنسبة تتراوح بين 0% و2%.
أشار منشور ويلي وو إلى تقديرات منسوبة إلى Opus 5.5، التي حددت احتمالية بنسبة 0.5% لاختراق الحوسبة الكمومية لتوقيعات البيتكوين في غضون عامين، واحتمالية بنسبة 0.8% لتحقيق الرياضيات الكلاسيكية أو الذكاء الاصطناعي للنتيجة نفسها. ورغم أن هذه الأرقام تبدو متواضعة نسبيًا، فإن العواقب المحتملة لمثل هذا الاختراق تجعل السؤال مثيرًا للاهتمام بشكل خاص، لا سيما مع استمرار تقدم تكنولوجيا الحوسبة.
ومن خلال المضي قدماً في السؤال الأصلي الذي طرحه وو عدة خطوات، استفسرت Bitcoin.com News من حوالي أربعة نماذج للذكاء الاصطناعي ووسعت نطاق التوقعات لتشمل سنتين وخمس سنوات وعشر سنوات و20 سنة. طُلب من كل نموذج تقييم احتمالية اختراق التوقيعات التشفيرية للبيتكوين من خلال الحوسبة الكمومية أو الاختراقات الرياضية الكلاسيكية أو المدعومة بالذكاء الاصطناعي. كان الهدف هو مقارنة منطقها، وتحديد نقاط الخلاف، ودراسة كيفية تغير توقعاتها بمرور الوقت.
السؤال المطروح على نماذج الذكاء الاصطناعي
قُدمت المطالبة التالية لكل نموذج.
"أنت عالم رياضيات وخبير في الحوسبة الكمومية ومحلل سلسلة الكتلة تكتب نظرية موجزة.
قم بتقدير احتمال أن يتم اختراق أنظمة التوقيع الحالية للبيتكوين (ECDSA وSchnorr على secp256k1) عمليًا، مما يعني أن المهاجم يمكنه استخلاص المفاتيح الخاصة من المفاتيح العامة المكشوفة على نطاق واسع، إما عبر أجهزة الكمبيوتر الكمومية ذات الصلة بالتشفير أو عبر التطورات الكلاسيكية/المدعومة بالذكاء الاصطناعي في تحليل الشفرات.
قدم تقديرات لكل من الآفاق التالية:
- السنتان القادمتان
- السنوات الخمس القادمة
- السنوات العشر القادمة
- السنوات العشرين القادمة
بالنسبة لكل فترة زمنية، قسّم الإجابة إلى:
الكمية: X%
الكلاسيكية/الذكاء الاصطناعي: Y%
→ Z% إجمالي المخاطراجعل الإجابة موجزة. استخدم أسطرًا قصيرة ونسبًا مئوية تقريبية فقط. كن مباشرًا. لا تتردد، ولا تشرح الأسباب، ولا تضف تحفظات. استند في الأرقام إلى الإجماع الحالي بين الخبراء (يرى معظم المطورين وخبراء التشفير أن المخاطر الكمومية العملية لن تظهر قبل عام 2030 بكثير) وإلى عدم وجود اختراقات كلاسيكية معروفة لـ secp256k1، لا إلى سيناريوهات افتراضية لأسوأ الحالات.
أخرج النص النهائي فقط."
توقعات الذكاء الاصطناعي لأمن التشفير في البيتكوين
يقارن الجدول التالي تقديرات النماذج للاحتمال التراكمي لإمكانية اختراق توقيعات ECDSA وSchnorr الخاصة بالبيتكوين عمليًا خلال كل أفق زمني. تمثل الأرقام التقييم المجمع لكل نموذج لمخاطر الحوسبة الكمومية ومخاطر تحليل التشفير الكلاسيكي أو المدعوم بالذكاء الاصطناعي.
| نموذج الذكاء الاصطناعي | سنتان | 5 سنوات | 10 سنوات | 20 سنة |
|---|---|---|---|---|
| ديبسيك ديبثينك | 0 | 1% | 6% | 34% |
| تشات جي بي تي-6 أسترا | ~1% | ~10% | ~36% | ~76% |
| Grok Expert | 2% | 10% | 30% | 60% |
| كلود أوبوس 5.5 | ~1% | ~5.5% | ~31% | ~66% |
المصدر: تجربة نموذج الذكاء الاصطناعي لـ Bitcoin.com News، 11 أكتوبر 2026. تعكس النسب المئوية تقديرات افتراضية تم إنشاؤها بواسطة النموذج وليس احتمالات تم التحقق منها.
تتضح هذه الاختلافات بشكل خاص على مدى فترات أطول. قدم نموذج Hangzhou Deepseek التوقعات الأكثر تحفظًا على مدى 20 عامًا، حيث حدد احتمالية حدوث اختراق عملي للتشفير بنسبة 34%، بينما حدد نموذج ChatGPT-6 Astra من OpenAI هذه الاحتمالية بنحو 76%. إلى جانب ذلك، جاء نموذج «Grok» التابع لشركة xAI ونموذج «Claude» التابع لشركة Anthropic بين هذين التقديرين عند 60% و66% تقريبًا، على التوالي.
على الرغم من التباينات بينها، توقعت النماذج الأربعة جميعها مخاطر أكبر بكثير خلال العقدين المقبلين مقارنةً بالمستقبل القريب. كما حددت توقعاتها باستمرار الحوسبة الكمومية باعتبارها الشاغل الرئيسي على المدى الطويل، في حين تمثل الرياضيات الكلاسيكية وتحليل التشفير بمساعدة الذكاء الاصطناعي تهديدًا أصغر نسبيًا.
يقارن الجدول التالي الاحتمالات المقدرة لكل نموذج من نماذج الذكاء الاصطناعي بأن تتمكن الرياضيات الكلاسيكية أو تحليل الشفرات بمساعدة الذكاء الاصطناعي من كسر توقيعات ECDSA وSchnorr الخاصة بالبيتكوين خلال السنوات القادمة، سواء كانت سنتين أو خمس أو عشر أو عشرين سنة، بغض النظر عن الحوسبة الكمومية.
| نموذج الذكاء الاصطناعي | سنتان | 5 سنوات | 10 سنوات | 20 سنة |
|---|---|---|---|---|
| ديبسيك ديبثينك | 0 | 0 | 1% | 5% |
| ChatGPT-6 Astra | ~0.1% | ~0.5% | ~1% | ~2% |
| Grok Expert | 1% | 2% | 5% | 10% |
| كلود أوبوس 5.5 | <0.5% | 0.5% | 1% | 2 |
المصدر: تجربة نموذج الذكاء الاصطناعي لـ Bitcoin.com News، 11 أكتوبر 2026. تمثل الأرقام تقديرات افتراضية تم إنشاؤها بواسطة النموذج، وليست احتمالات تم التحقق منها.
ما الذي دفع تنبؤات نماذج الذكاء الاصطناعي؟
بعد جمع التقديرات الأولية للاحتمالات، طرحت غرفة الأخبار لدينا سؤالًا ثانيًا على نفس نماذج الذكاء الاصطناعي، وطلبت منها هذه المرة شرح الأسباب الكامنة وراء توقعاتها. وقد طُلب من كل نموذج تقديم ما لا يزيد عن 100 كلمة توضح العوامل الرئيسية التي تؤثر على توقعاته، مع إيلاء اهتمام خاص لإجماع الخبراء، والجداول الزمنية المتوقعة للحوسبة الكمومية، والتقدم المحرز في تحليل الشفرات الكلاسيكي. وقد صُممت هذه المتابعة لإلقاء الضوء على الافتراضات التي تقف وراء كل توقع، ولماذا اعتبرت النماذج آفاقًا زمنية معينة أكثر عرضة للخطر من غيرها.
وقد عُرضت المطالبة التالية على كل نموذج.
باستخدام ما لا يزيد عن 100 كلمة، اشرح الأسباب الرئيسية وراء تقديرات الاحتمالات التي قدمتها للتو لكل أفق زمني. ركز فقط على العوامل الرئيسية المستمدة من إجماع الخبراء، والجداول الزمنية للحوسبة الكمومية، والتقدم المحرز في تحليل التشفير الكلاسيكي. كن مباشرًا ولا تضف أرقامًا جديدة.
Deepseek Deepthink يشرح توقعاته
ChatGPT-6 Astra تشرح توقعاتها
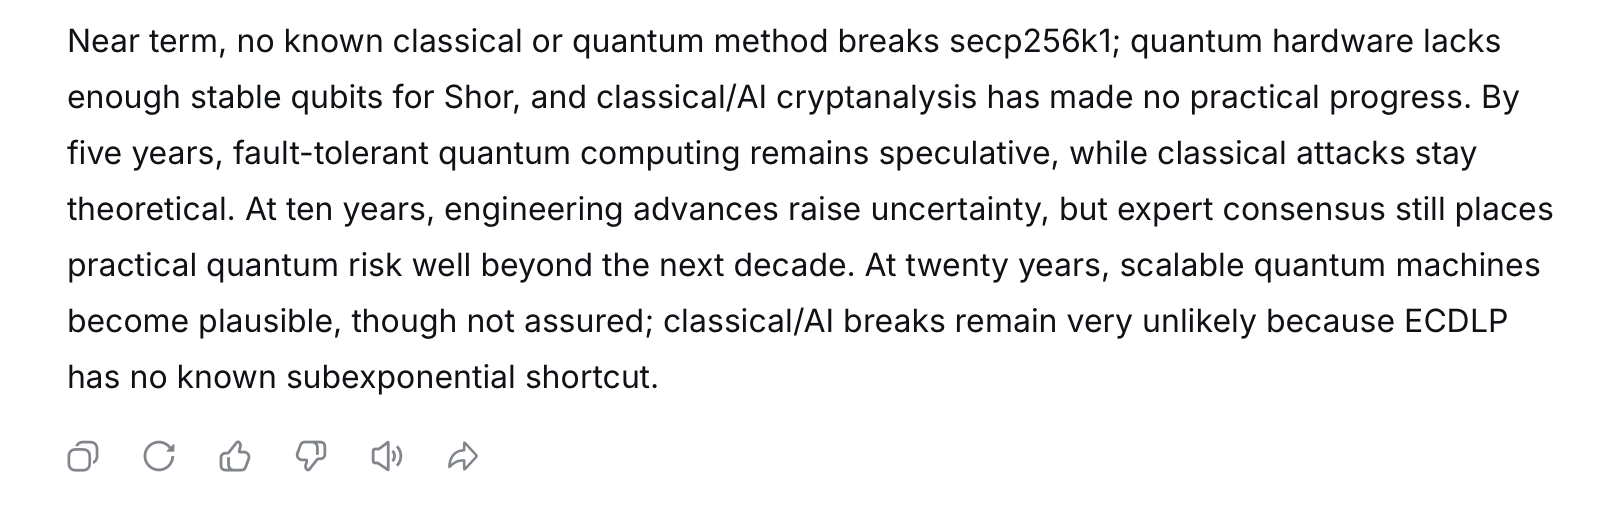
التقدير على المدى القريب منخفض لأن الهجمات العملية تتطلب أجهزة كمومية مقاومة للأعطال تعمل على نطاق واسع. يعكس التقدير لخمس سنوات التقدم المحتمل في تصحيح الأخطاء والأجهزة، مع بقاء عوائق هندسية كبيرة. يعكس التقدير لعشر سنوات استطلاعات الخبراء التي تمنح احتمالية ذات مغزى لأجهزة الكمبيوتر الكمومية ذات الصلة بالتشفير؛ أما التقدير لعشرين سنة فيتيح مزيدًا من الوقت لتذليل تلك العوائق. تظل مخاطر الحوسبة الكلاسيكية/الذكاء الاصطناعي منخفضة لأنه لا يُعرف أي اختراق عملي لـ secp256k1، كما أن تحسينات الذكاء الاصطناعي لا تشكل بحد ذاتها طفرة في مجال تحليل الشفرات. هذه تقديرات تستند إلى التقدير الشخصي، وليست احتمالات متفق عليها لهجمات على نطاق واسع.
خبير من شركة «Grok» يشرح توقعاته
يتفق الخبراء على أن الهجمات الكمومية العملية على خوارزمية secp256k1 لن تحدث قبل عام 2030 بكثير. ولا يوجد حالياً أي حاسوب كمومي ذي صلة بالتشفير؛ حيث تظل الأنظمة الحالية أقل بكثير من عدد الكيوبتات المنطقية وحجم تصحيح الأخطاء المطلوبين لتطبيق خوارزمية شور.
لم يسفر تحليل الشفرات الكلاسيكي عن أي اختراقات عملية لهذه المنحنى. ولا تزال الهجمات الأكثر شهرة ذات طبيعة أسية بالكامل، دون إثبات أي طرق مختصرة مدعومة بالذكاء الاصطناعي.
تظل التوقعات على المدى القريب منخفضة بسبب استمرار الفجوات في الأجهزة والخوارزميات. ترتفع الاحتمالية لاحقًا حيث تُشير استطلاعات الخبراء إلى احتمالية متزايدة في منتصف إلى أواخر العقد الثالث من القرن الحادي والعشرين وما بعده، في حين تظل المخاطر التقليدية هامشية بسبب عدم وجود أي هجوم معروف قابل للتوسع.
«كلود أوبوس 5.5» يشرح توقعاته
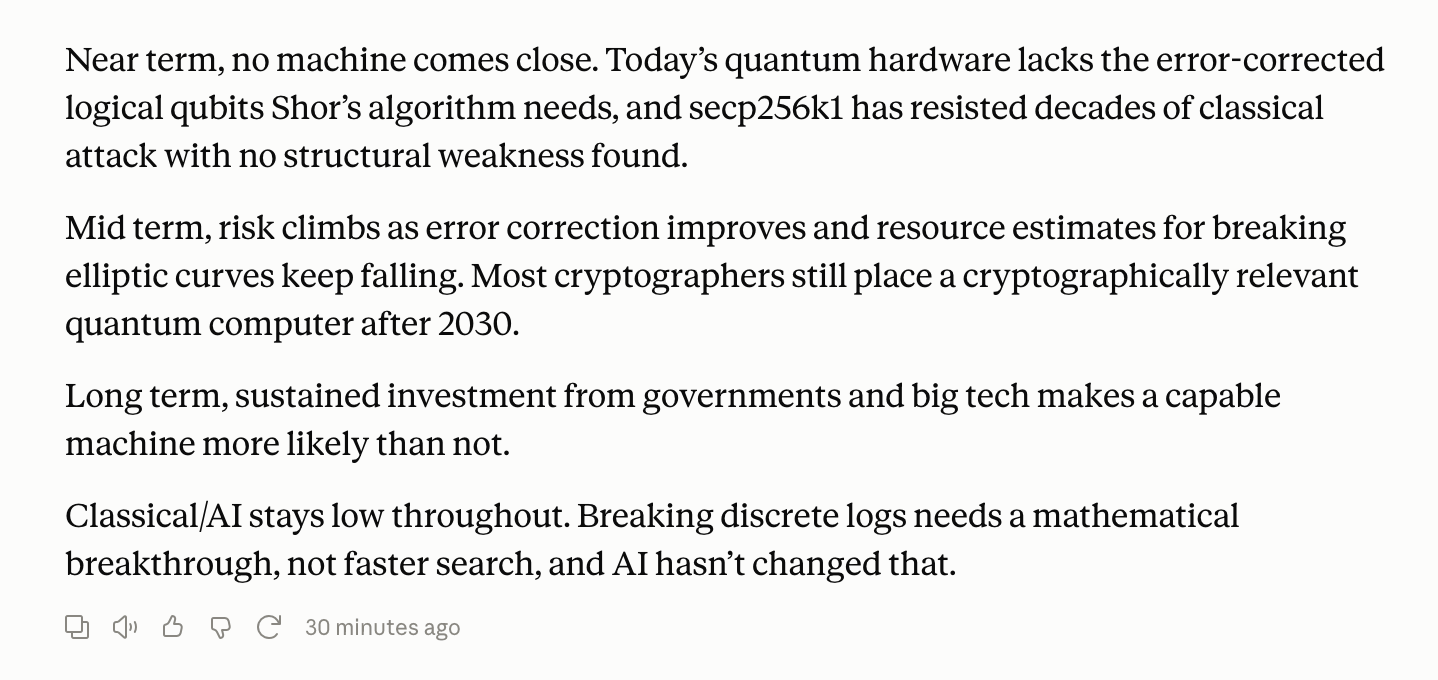
تكشف التجربة عن انقسام مثير للاهتمام في كيفية تفسير نماذج الذكاء الاصطناعي لمستقبل تشفير البيتكوين بدلاً من توقعات الأسعار. في حين تبدو التهديدات على المدى القريب محدودة، فإن التوقعات على المدى الطويل ترسم صورة أكثر غموضًا إلى حد كبير. ما إذا كانت الحوسبة الكمومية ستشكل في نهاية المطاف تحديًا لأمن البيتكوين يظل سؤالًا مفتوحًا، لكن النماذج تتفق إلى حد كبير على نقطة واحدة. فالوقت والتقدم التكنولوجي والاستعدادات هي التي ستحدد في النهاية كيف ستتطور هذه القصة.
يختار كلود وChatGPT ونماذج الذكاء الاصطناعي الأخرى العملات المشفرة المرشحة لتحقيق أكبر المكاسب بنهاية العام، حيث يتصدر كل من HYPE وSOL قائمة أفضل الخيارات التي حددتها اللجنة.
اقرأ الآن: 10 نماذج للذكاء الاصطناعي، من بينها «كلود» و«تشات جي بي»، تختار الفائزين في سوق العملات المشفرة مع نهاية العام

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.