تقول «كوينبيز» إن أكثر من 99% من أصول العملاء محفوظة في مخازن باردة غير متصلة بالإنترنت، وذلك في أعقاب الاختراق الذي تعرضت له «باينانس» بقيمة 6.34 مليار دولار في 29 أكتوبر 2026. في إفصاح صدر في 4 نوفمبر، قدمت منصة تداول العملات المشفرة الأمريكية المدرجة في البورصة تفاصيل حول مفاتيح التوقيع الموزعة، وآليات الإغلاق في حالات الطوارئ، وقيود السحب. ورغم أن Coinbase تؤكد أن أنظمتها لم تتأثر، فإن أحدث تصريحاتها الأمنية تتيح نظرة أعمق على كيفية إدارة الشركة لمليارات من أصول العملاء.
كوينبيز: 99% من أصول العملاء في مخازن باردة بعد اختراق باينانس وخسارة 6.3 مليار$
بقلم

مشاركة
النقاط الرئيسية
- تقول Coinbase إن أكثر من 99% من أصول العملاء مخزنة دون اتصال بالإنترنت.
- دفعت سرقة 6.34 مليار دولار من منصة «بينانس» شركة «كوينبيز» إلى شرح إجراءات الحماية التي تتبعها في مجال الحفظ.
- أبلغت Coinbase عن أصول بقيمة 377 مليار دولار على منصتها اعتبارًا من 30 سبتمبر 2026.
Coinbase تفصّل إجراءات الحماية الخاصة بالتخزين البارد بعد اختراق Binance
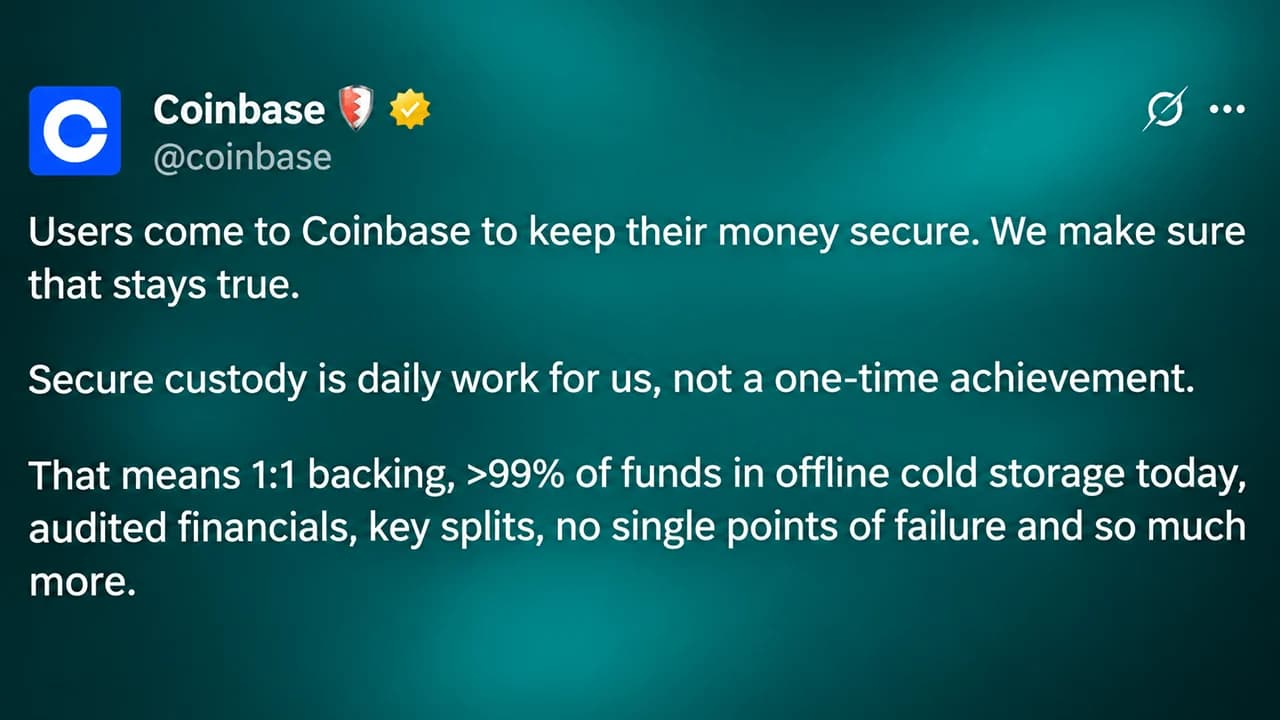
صرحت Coinbase في 4 نوفمبر 2026 أن أكثر من 99% من أصول العملاء محفوظة في التخزين البارد غير المتصل بالإنترنت، موضحةً إجراءات الحماية الأمنية التي تتبعها. وأصدرت منصة تداول العملات المشفرة التي تتخذ من الولايات المتحدة مقراً لها بيانها في X، مؤكدةً على أهمية الحفاظ على ثقة العملاء في أعقاب الاختراق الأمني الذي تسبب في خسائر بمليارات الدولارات في «بينانس»، إحدى أكبر منصات تداول العملات المشفرة في العالم.
وكتبت البورصة الأمريكية: «يلجأ المستخدمون إلى كوينبيز لحماية أموالهم. ونحن نحرص على أن يظل ذلك حقيقة واقعة».
وتابعت الشركة قائلة:
«الحفظ الآمن هو عمل يومي بالنسبة لنا، وليس إنجازًا لمرة واحدة».
وفي منشور مصاحب على المدونة بعنوان «كيف تحمي Coinbase أصول العملاء»، أوضحت البورصة أن محافظها الساخنة المتصلة بالإنترنت تحافظ على سيولة كافية لعمليات السحب والتحويل، بينما يتم تحويل الأرصدة الزائدة بشكل روتيني إلى الحفظ غير المتصل بالإنترنت.
ويعمل منتجها الخاص بخزنة الحفظ المؤسسي بالكامل من خلال التخزين البارد، مع فصل الأرصدة على السلسلة. وتؤكد Coinbase أن ودائع العملاء مدعومة بنسبة 1:1، وتظل ملكًا للعملاء، ولا يتم إقراضها أو توظيفها أبدًا دون إذن. وقالت الشركة إن بنيتها التحتية وأموال العملاء لم تتأثر بحادثة Binance.
كيف تحافظ Coinbase على أمان أموال العملاء؟
يعتمد أمن الحفظ في Coinbase على مفاتيح التشفير الموزعة، وقيود المعاملات، وضوابط الطوارئ التي تهدف إلى منع التحركات غير المصرح بها للأصول.
في عمليات المحافظ الباردة لمنصة البورصة المركزية (CEX)، يتم تقسيم المفاتيح الخاصة إلى مكونات منفصلة ولا يتم إعادة تجميعها بالكامل أبدًا، حتى أثناء توقيع المعاملات. وتقول Coinbase إن البنية التحتية للمحفظة الساخنة تتطلب موافقة عدة موظفين للمصادقة على التغييرات في بيئة الإنتاج، مما يمنع أي فرد بمفرده من تعديل خدمات التوقيع الحيوية بشكل مستقل.
كما تستخدم البورصة أنظمة آلية للكشف عن الحالات الشاذة وحدودًا للتحويلات يمكنها إيقاف عمليات السحب المشبوهة مؤقتًا ريثما يقوم موظفو الأمن بالتحقيق. وتشمل الإجراءات الوقائية الأخرى مفاتيح إيقاف طارئة قادرة على تعطيل عمليات التوقيع بالكامل. توضح Coinbase أن الأنظمة المخترقة لا يمكنها استئناف معالجة المعاملات حتى يقرر المحققون أن العمليات آمنة.
يتم تقييد صلاحيات الموظفين من خلال امتيازات وصول مؤقتة، ومصادقة مقاومة للتصيد الاحتيالي، ومتطلبات موافقة إضافية للأنشطة الحساسة. تهدف هذه الترتيبات إلى الحد من الأضرار الناجمة عن سرقة بيانات الاعتماد، أو الأجهزة المخترقة، أو الموظفين الداخليين ذوي النوايا الخبيثة.
ومع ذلك، فإن ادعاء Coinbase بأن أكثر من 99% من أصول العملاء مخزنة في وضع غير متصل بالإنترنت هو ادعاء ذاتي، ولم يتم التحقق من التوزيع الدقيق بشكل مستقل من قبل أطراف ثالثة.
ما الذي كشفته عملية اختراق «باينانس» التي بلغت خسائرها 6.34 مليار دولار؟
تضمن هجوم «بينانس» الذي وقع في 29 أكتوبر حملة هندسة اجتماعية متطورة أدت إلى اختراق أجهزة الموظفين ووصلت في النهاية إلى البنية التحتية الداخلية لتوقيع المحافظ في «بينانس». وأفادت «بينانس» بأن المهاجمين استنزفوا ما يقارب 6.34 مليار دولار من العملات المشفرة عبر شبكات بلوكتشين متعددة، مما يجعلها أكبر سرقة مُبلغ عنها في بورصة عملات مشفرة حتى الآن.
قامت «بينانس» بتعليق عمليات السحب مؤقتًا بينما كانت تنسق مع مُصدري العملات المستقرة (ستابلكوين) والمشاركين الآخرين في القطاع لتجميد الأصول المسروقة أو اعتراضها. وتعهدت البورصة لاحقًا بتغطية أرصدة العملاء المتضررين من خلال احتياطيات الشركة وصندوق الأصول الآمن للمستخدمين (SAFU).
ولوضع الأمور في نصابها، أسفر اختراق منصة «بيبيت» (Bybit) في فبراير 2025 عن سرقة ما يقارب 1.5 مليار دولار من العملات المشفرة — وهو ما كان يمثل رقماً قياسياً للقطاع آنذاك، لكنه أقل بكثير من الخسائر المنسوبة إلى حادثة «باينانس» التي وقعت الأسبوع الماضي. وقد أدت عملية السرقة القياسية التي تعرضت لها منصة «بينانس» إلى تكثيف التدقيق في أنظمة الحفظ عبر الإنترنت، لا سيما الإجراءات التشغيلية التي تحكم الوصول إلى المفاتيح الخاصة والتصريح بإجراء المعاملات الكبيرة.
هل Coinbase آمنة بعد اختراق Binance؟
تشير Coinbase إلى إفصاحاتها المالية، والإشراف التنظيمي، وفحوصات الرقابة المستقلة كأدلة داعمة لممارساتها في مجال الحفظ. اعتبارًا من 30 سبتمبر 2026، أعلنت الشركة عن 8.6 مليار دولار من النقد وما يعادله، و2.2 مليار دولار من الأصول المشفرة المحتفظ بها لأغراض الاستثمار، و377 مليار دولار من إجمالي الأصول على منصتها.
يتم تداول أسهم البورصة علنًا في الولايات المتحدة، وتقدم بيانات مالية سنوية مدققة إلى لجنة الأوراق المالية والبورصات (SEC)، وتعمل بموجب العديد من التراخيص التنظيمية. تخضع شركتها التابعة الأمريكية المعنية بالحفظ، Coinbase Custody Trust Company، لرقابة إدارة الخدمات المالية في نيويورك (NYDFS).
كما أكملت الشركة فحوصات SOC 1 من النوع الثاني وSOC 2 من النوع الثاني التي تغطي ضوابط تشغيلية محددة. توفر هذه الفحوصات ضمانًا بشأن الضوابط ضمن نطاق التقييم، لكنها لا تثبت بشكل مستقل أن كل أصول العملاء محمية ضد السرقة. كما أقرت Coinbase بأن التطورات في مجال الذكاء الاصطناعي (AI) تغير طبيعة تهديدات الأمن السيبراني، مما يتطلب استثمارًا مستمرًا في التكنولوجيا الدفاعية.
في النهاية، توضح الإجراءات الوقائية التي كشفت عنها الشركة كيف تسعى إلى حماية أصول العملاء، لكن النسبة المئوية للتخزين البارد تظل رقمًا أعلنته الشركة، وليست ضمانة تم التحقق منها بشكل مستقل ضد الهجمات المستقبلية.

يقول هايبو يانغ، مؤسس Coinex، إن الاختراق الذي تعرضت له منصة Binance بقيمة 6.3 مليار دولار نتج عن ثلاثة أخطاء كان من الممكن تجنبها، بدءًا من استخدام الأجهزة المشتركة وصولاً إلى عمليات التحقق ذات التوقيعات المتعددة التي كانت مجرد إجراء…
اقرأ الآن: مؤسس «Coinex»: اختراق «Binance» كشف 3 ثغرات «كان يمكن تجنبها»

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.
عن الكاتب
بقلمJamie RedmanNews Lead
جيمي ريدمان هو رئيس الأخبار في Bitcoin.com News وصحفي في مجال التكنولوجيا المالية مقيم في ولاية ماساتشوستس.