أبلغت منصة «بيتجيت» موقع «بيتكوين.كوم نيوز» أنها بدأت في استئناف عمليات السحب بعد أن استغل المهاجمون ثغرة أمنية في نظام طرف ثالث لسرقة ما يقارب 388 مليون دولار من منصة تداول العملات المشفرة. وأكدت منصة تداول العملات المشفرة أن مفاتيحها الخاصة ومحافظها الباردة لم تتعرض للاختراق مطلقًا، في حين أن أرصدة العملاء لا تزال سليمة. وبحلول صباح يوم الاثنين، كانت Bitget قد عالجَت 9,585 عملية سحب للبيتكوين بقيمة إجمالية تبلغ 4,098 BTC، ومن المقرر استئناف عمليات سحب العملات المشفرة الإضافية على مدار الأسبوع.
«بيتجيت» تستأنف عمليات سحب البيتكوين مع توسع نطاق التحقيق في عملية اختراق بقيمة 388 مليون دولار
بقلم

مشاركة
النقاط الرئيسية
- يوضح بيان Bitget الذي تمت مشاركته مع Bitcoin.com News أن البورصة تتبعت اختراقها البالغ 388 مليون دولار إلى بيانات اعتماد مسروقة تم الحصول عليها من خلال ثغرة أمنية في طرف ثالث.
- قامت Bitget بمعالجة 9,585 عملية سحب بيتكوين بقيمة إجمالية تبلغ 4,098 بيتكوين بحلول الساعة 9 صباحًا بتوقيت غرينتش في 28 سبتمبر.
- تخطط Bitget لاستئناف عمليات سحب الإيثريوم (ETH) في 29 سبتمبر وإصدار تقريرها الأمني هذا الأسبوع.
تتبع اختراق Bitget بقيمة 388 مليون دولار إلى ثغرة أمنية لدى طرف ثالث
انتهت فترة ثماني سنوات خالية من أي حادث أمني بهذا الحجم بشكل مفاجئ بالنسبة لـ Bitget في 24 سبتمبر، عندما استغل المهاجمون ثغرة أمنية في منتج أمني تابع لجهة خارجية واستولوا على ما يقارب 388 مليون دولار.
وبعد أربعة أيام، وفقًا لبيان تم مشاركته مع Bitcoin.com News، تعيد البورصة فتح بوابات السحب، بدءًا من البيتكوين. تقول Bitget إن صندوق حماية المستخدمين الذي يزيد عن 464 مليون دولار لا يزال متاحًا لحماية العملاء، بينما يواصل المحققون على السلسلة تتبع الأصول المسروقة. يكشف الإعلان الأخير أيضًا عن تطور غريب: لم يكن المهاجمون بحاجة إلى سرقة المفاتيح الخاصة لإنجاح عملية السرقة.
في بيانها الصادر في 28 سبتمبر، المنسوب إلى الرئيسة التنفيذية جراسي تشين، أقرت البورصة بخطورة الحادث، موضحةً أن سجلها الأمني السابق لا يُعتبر عذرًا لما حدث.
وقالت الشركة: «حادث 24 سبتمبر هو المرة الأولى منذ ثماني سنوات التي يخترق فيها هجوم من هذا النوع البنية التحتية لمنصة Bitget». «هذا السجل لا يقلل من خطورة الحادث. بل إنه يضع المعيار الذي يجب أن تُقاس عليه استجابة Bitget الآن».
بيانات الاعتماد المسروقة سمحت للمهاجمين بتجاوز إجراءات حماية المحفظة
كشفت التحقيقات الأولية التي أجرتها Bitget أن المهاجمين حصلوا على بيانات اعتماد داخلية عالية المستوى من خلال ثغرة أمنية في أحد منتجات الأمان الخارجية. وقد سمحت لهم بيانات الاعتماد هذه بإصدار أوامر سحب احتيالية إلى نظام محفظة البورصة، متجاوزين بذلك ضوابط المخاطر القائمة.
وأوضحت Bitget:
"كشف التحقيق أن المهاجم استغل ثغرة أمنية في منتج أمني تابع لجهة خارجية للحصول على بيانات اعتماد داخلية رفيعة المستوى."
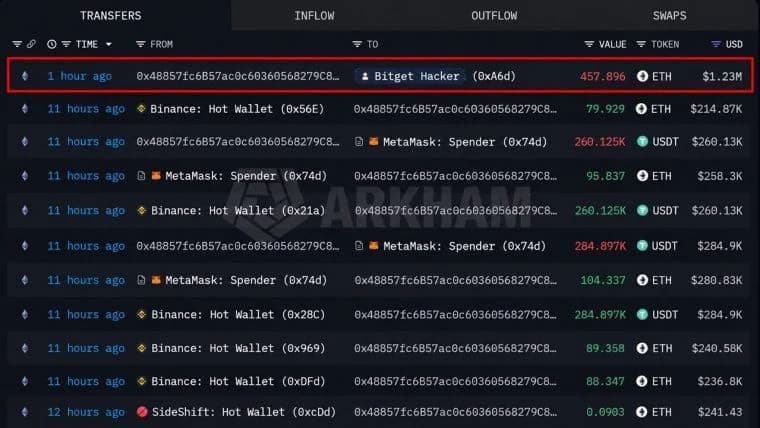
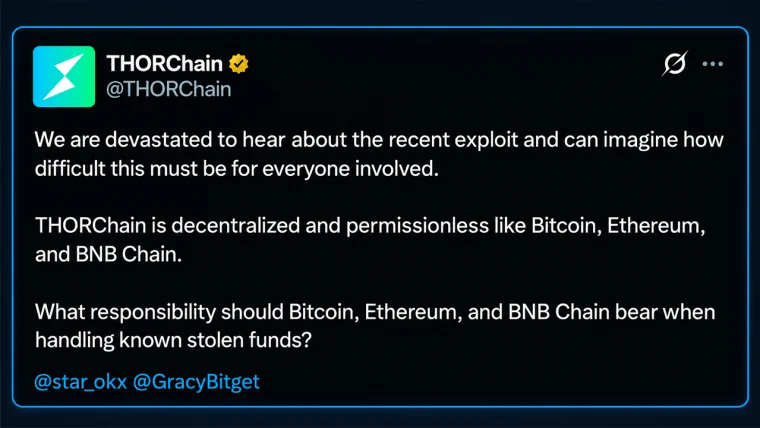
وأضافت الشركة أن تلك بيانات الاعتماد سمحت بإجراء تحويلات غير مصرح بها، مع التأكيد على أن «المفاتيح الخاصة لم تتعرض للاختراق وأن المحافظ الباردة لم تتأثر». وقد سهّلت البنية التحتية المخترقة إجراء تحويلات غير مصرح بها عبر شبكات بلوكتشين متعددة، بما في ذلك إيثريوم (Ethereum) وXRP Ledger وTron. إلى جانب ذلك، تم استغلال منصات مثل Thorchain ومنصات تداول أخرى مثل Uniswap و1inch Fusion وStargate.
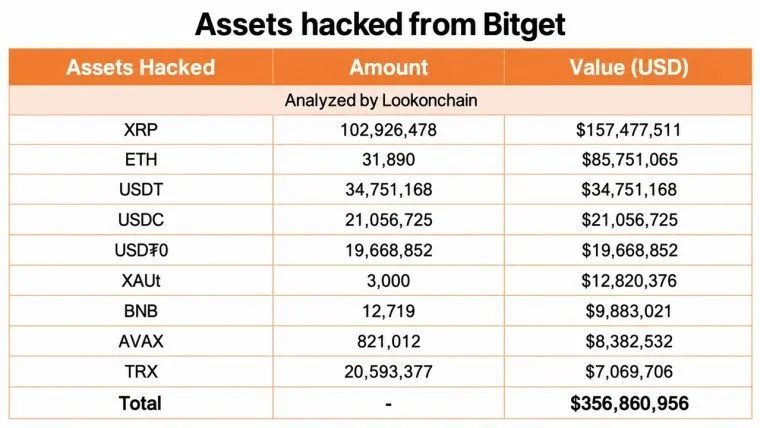
وقدّرت Bitget الخسائر في البداية بمبلغ 351.6 مليون دولار، قبل أن ترفع التسوية اللاحقة الرقم إلى حوالي 388 مليون دولار. وبدلاً من اختراق آليات التشفير التي تحمي أصول العملاء، استغل المهاجمون الوصول الموثوق به إلى البنية التحتية المسؤولة عن الموافقة على عمليات السحب. وأوضحت الشركة يوم الاثنين: "حددت Bitget مسار الهجوم، وعالجت الثغرة الأمنية، وعززت الضوابط عبر البنية التحتية الخاصة بعمليات السحب".
وتقوم البورصة حاليًا بمراجعة اعتماداتها الأمنية على الأطراف الخارجية، وضوابط الوصول الداخلية، والتحقق من عمليات السحب، وكشف الأنشطة غير العادية. وتؤكد أن أرصدة حسابات العملاء لم تتأثر.
عودة عمليات سحب البيتكوين بينما يبحث المحققون عن الأموال المسروقة
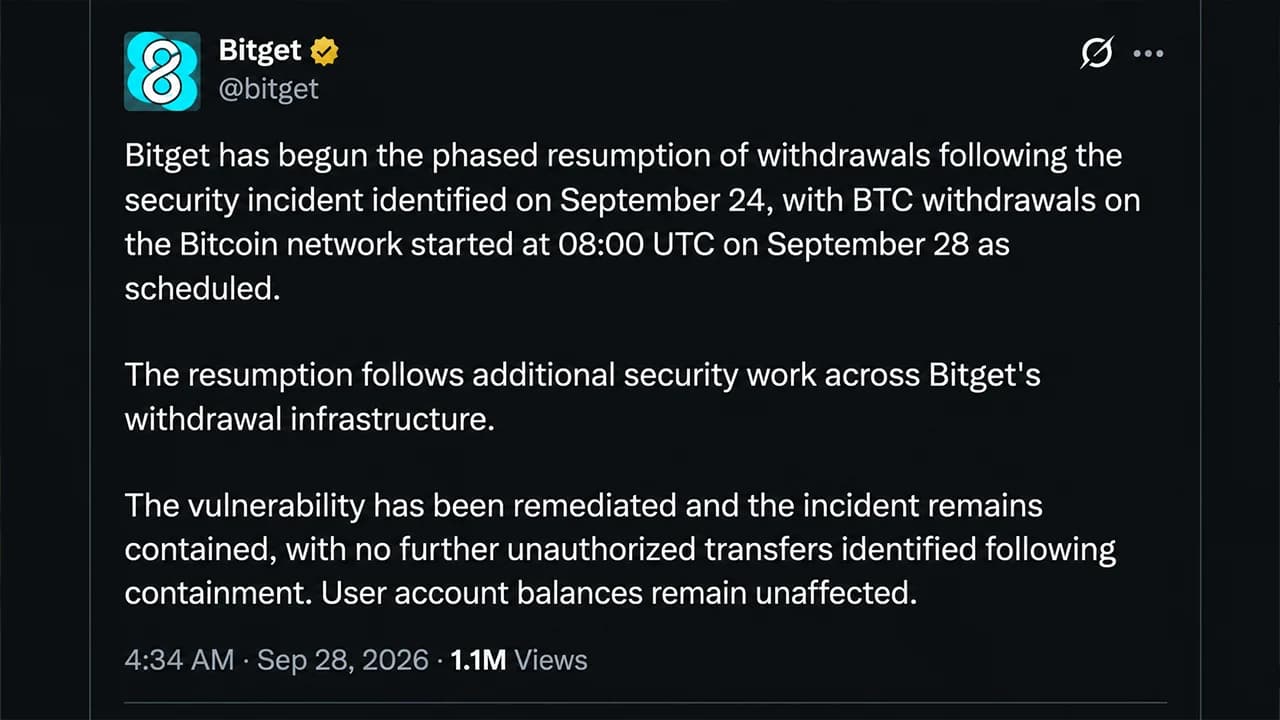
قالت Bitget إنها بدأت في استئناف عمليات سحب البيتكوين عبر شبكات البيتكوين وBSC في الساعة 8 صباحًا بتوقيت غرينتش يوم 28 سبتمبر. وبحلول الساعة 9 صباحًا، أبلغت البورصة عن معالجة 9,585 عملية سحب بيتكوين يبلغ مجموعها حوالي 4,098 بيتكوين. وفيما يتعلق بتقدير الخسائر المحدث، أوضحت الشركة أنه «لا يمثل تحويلات غير مصرح بها إضافية بعد احتواء الهجوم».
وفي الوقت نفسه، يساعد خبراء التحليل الجنائي من شركتي «مانديانت» و«سلو ميست» في التحقيق، حيث يقومون بفحص أساليب الهجوم، والتحقق من صحة إجراءات التصحيح، وتتبع العملة المشفرة المفقودة. وكشفت «بيتجيت» يوم الاثنين أن «بعض الأصول المتضررة قد تم تجميدها بالفعل من خلال التنسيق مع شركاء في القطاع».
كما قامت البورصة بمشاركة عناوين المهاجمين التي تم تحديدها ومعلومات التتبع لمساعدة المحققين على تتبع مسار الأموال. وكانت الرئيسة التنفيذية غراسي تشين قد أشارت سابقًا إلى أن منهجية الهجوم تبدو متسقة إلى حد كبير مع الجماعات المرتبطة بكوريا الشمالية، على الرغم من أن التحقيق لا يزال جاريًا.
وصرحت الشركة:
"تتوقع Bitget إكمال تقرير أمني رسمي هذا الأسبوع وستشارك المزيد من النتائج فور التحقق منها."
صندوق الحماية التابع لـ Bitget البالغ 464 مليون دولار يواجه أكبر اختبار له
أفاد بيان البورصة بأن نسبة الاحتياطي الشامل تبلغ 127%، إلى جانب صندوق حماية المستخدمين الذي يتجاوز 464 مليون دولار. ويؤكد أحدث بيان صادر عنها أن أرصدة العملاء لم تتأثر، على الرغم من أن الحادث يمثل أول خرق أمني من هذا النوع خلال ثماني سنوات.
وأوضحت الشركة في الإشعار: «لذلك، فإن استجابة Bitget لهذا الحادث ستتجاوز مجرد معالجة الثغرة الأمنية نفسها». ومن المقرر استئناف سحب عملة ETH في 29 سبتمبر، يليها سحب USDT في 30 سبتمبر، ثم سحب التوكنات الأخرى المدعومة والعملات التقليدية وخدمات الند للند في 2 أكتوبر.
واختتم البيان الذي تم إرساله إلى مكتب الأخبار لدينا بالقول: «ينصب التركيز الآن على تطبيق الدروس المستفادة من هذا الحادث على مستوى المنصة بأكملها، وتعزيز الإجراءات الوقائية المطلوبة مع استمرار توسع البنية التحتية وعروض منتجات Bitget».

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.