韩国第二大加密货币交易所Bithumb已证实,有外部人员入侵了其内部移动群组系统并泄露了个人数据;此外,还有两家韩国金融机构也报告了遭遇入侵的情况。
Bithumb证实数据泄露 三家韩金融企业遭黑客

分享

要点
- Bithumb于10月27日发现其群组软件遭到未经授权的访问,目前正在核查客户数据是否泄露。
- 大信证券表示有38,490名客户的数据遭泄露,未来资产也报告了一起黑客入侵事件。
- 韩国金融监督院正在展开调查,目前尚未有资金被盗的报告。
Bithumb披露的情况
据韩联社报道,Bithumb证实有未经授权的外部人员入侵了其内部移动群组软件系统,导致个人数据泄露。群组软件是企业用于即时通讯、电子邮件、日程安排和文件审批的内部协作软件,这意味着该系统通常存储员工信息、内部通信内容,有时还包含客户记录。
该交易所于10月27日发现该事件,目前仍在调查是否有客户信息遭到泄露。截至目前,尚未报告资金被盗的情况,调查人员也尚未确定Bithumb此次入侵事件与当天披露的其他事件之间存在关联。
值得一提的是,后台系统遭入侵与“热钱包”被黑不同——后者是指攻击者直接盗取加密货币。但前者仍可能为用户和员工敞开针对性攻击的大门。
大信证券和未来资产也遭攻击
Bithumb并非唯一受影响的机构,另外两家韩国金融机构——未来资产全球投资和大信证券——也被证实遭遇了网络入侵。
大信证券披露,38,490名客户的个人及信用信息遭到泄露,这使其成为三起事件中已确认的最大规模信息泄露事件。未来资产全球投资则另行报告了一起黑客攻击事件,但未详细说明受影响的客户数量。
韩国主要金融监管机构——金融监督院(FSS)表示,正在对这三起案件展开调查。
数据泄露事件频发
近期加密货币领域频发的数据泄露事件凸显了这一日益严重的趋势:上周,Keystone硬件钱包数据泄露事件导致购买者的地址被诈骗者获取,随后影响范围扩大至18,835个硬件钱包,这些设备现均面临报废风险。
后台系统已成为黑客青睐的目标,硬件钱包制造商Foundation昨日遭遇客户数据泄露;与此同时,黑客还成功渗透了GMO的交易云平台,导致26,739台服务器面临风险。在印度,加密货币交易所CoinDCX承认遭受了1,600万美元的损失,此前其首席执行官曾忽视了可疑转账。
Bithumb的艰难一年
此次数据泄露事件让Bithumb本已动荡的2026年雪上加霜,因为早在2月,该交易所就在一次促销活动中误将620,000 BTC记入249名用户的账户。 该交易所已追回618,212 BTC(约99.7%),并承诺向受影响客户全额赔偿,外加10%的补偿金。
此外,值得注意的是,韩国交易所尤其屡次成为此类攻击的目标——其竞争对手Upbit曾于2025年11月在Solana网络上遭遇热钱包黑客攻击,损失约3600万美元(当地当局怀疑此次攻击由朝鲜的Lazarus集团实施)。
该事件发生之际,首尔正竭力敲定更广泛的加密货币监管框架,而该国的加密货币税收政策已第四次被推迟。
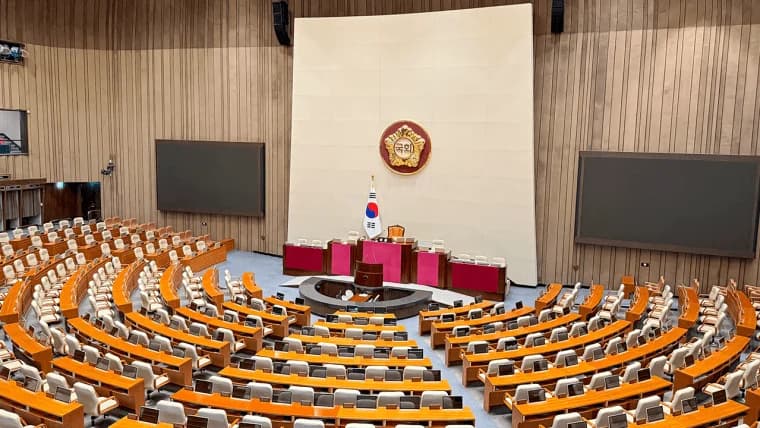
韩国正考虑将加密货币税的实施推迟至2029年,这是第四次推迟,因为美国在信息申报方面的缺口给韩国22%的加密货币税的征收工作带来了困难。
立即阅读: 报道:韩国加密货币税或第四次推迟至2029

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。