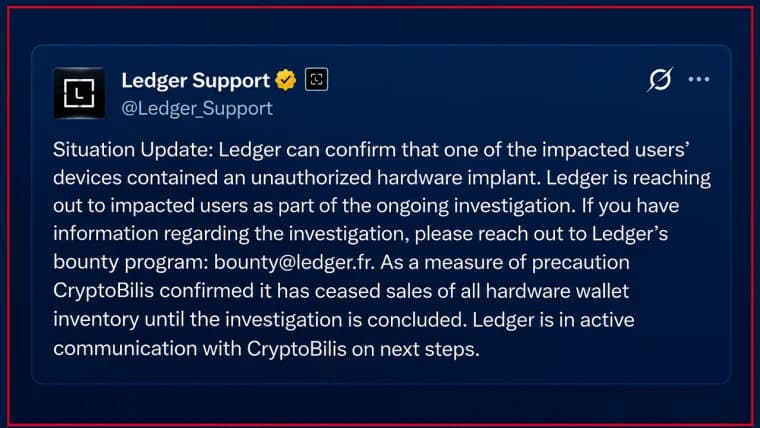
Trezor, nhà sản xuất ví phần cứng tiền điện tử, đã cảnh báo khách hàng về một thiết bị có khả năng bị xâm nhập được bán thông qua một đại lý ủy quyền cũ có liên quan đến vụ bê bối bảo mật ví Ledger gần đây, làm dấy lên lo ngại rằng cuộc tấn công tinh vi này có thể đã ảnh hưởng đến nhiều nhà sản xuất.
Trezor cảnh báo ví cứng bị xâm nhập sau vụ rò rỉ 93 triệu USD của Ledger
TÁC GIẢ

CHIA SẺ
Điểm chính
- Trezor đã báo cáo về một thiết bị phần cứng nghi ngờ bị cài đặt phần mềm độc hại trong ví Safe 5 được mua từ nhà phân phối ủy quyền cũ CryptoBilis, có khả năng làm lộ các cụm từ khôi phục của người dùng.
- Phát hiện này diễn ra sau vụ bê bối bảo mật ví Ledger trị giá 93 triệu USD liên quan đến các thiết bị bị xâm nhập được phân phối qua CryptoBilis, khiến Trezor phải thu hẹp đáng kể mạng lưới đại lý của mình.
- Trezor khuyến cáo khách hàng đã mua thiết bị từ CryptoBilis kể từ tháng 3 năm 2026 nên chuyển tiền của họ sang các ví mới với cụm từ khôi phục mới, trong khi cuộc điều tra vẫn đang tiếp tục.
Trong một thông báo hôm thứ Sáu, Trezor cho biết đội ngũ bảo mật của họ đã nhận được một báo cáo đáng tin cậy về một thiết bị phần cứng độc hại được cài đặt bên trong một chiếc Trezor Safe 5 được mua từ CryptoBilis, một nhà phân phối ủy quyền trước đây ở Đông Nam Á cũng có liên quan đến vụ việc của Ledger.
Thiết bị bị ảnh hưởng được mua vào tháng 8 thông qua nền tảng thương mại điện tử Tokopedia của Indonesia, và khách hàng đã báo cáo phát hiện này cho Trezor vào ngày 28 tháng 10.
Theo Trezor, thiết bị cấy ghép này bao gồm một bo mạch bổ sung được lắp đặt giữa bo mạch chính và màn hình của ví, được trang bị mô-đun di động và ăng-ten. Thiết bị này được cho là ghi lại thông tin hiển thị trên màn hình, bao gồm cụm từ khôi phục của ví, và truyền dữ liệu qua mạng di động khi được kết nối với nguồn điện.
Trezor cho biết họ đã xem xét các bức ảnh và phỏng vấn khách hàng nhưng chưa kiểm tra thực tế thiết bị. Công ty đang xem báo cáo này là đáng tin cậy trong khi chờ kết quả xác minh từ phòng thí nghiệm.
Công ty cho biết chưa có báo cáo nào về việc tiền của khách hàng Trezor bị đánh cắp liên quan đến vụ xâm nhập nghi ngờ này.
Vụ việc của Trezor diễn ra sau sự cố của Ledger
Phát hiện này diễn ra sau một sự cố an ninh lớn liên quan đến nhà sản xuất ví phần cứng đối thủ Ledger, công ty này đã bắt đầu điều tra các khoản thiệt hại của khách hàng vào ngày 9 tháng 10 sau khi xuất hiện các báo cáo cho biết các thiết bị được phân phối qua CryptoBilis đã bị sửa đổi vật lý.
Ledger sau đó đã xác nhận rằng một số thiết bị đã bị xâm nhập trong một cuộc tấn công chuỗi cung ứng tinh vi, với thiệt hại tiền điện tử của người dùng được ước tính lên tới 93 triệu USD.
Như Bitcoin.com News đã đưa tin trước đó, Trezor đã phản ứng trước vụ bê bối của Ledger bằng cách công bố kế hoạch cắt giảm đáng kể mạng lưới đại lý ủy quyền của mình bắt đầu từ ngày 1 tháng 1 năm 2027, nhằm tăng cường kiểm soát việc phân phối các thiết bị của mình.
Vào thời điểm đó, Trezor khẳng định rằng họ không có bằng chứng nào về việc các thiết bị mang thương hiệu của chính họ bị xâm nhập. Tuy nhiên, công ty đã thu hồi quyền phân phối của CryptoBilis vào ngày 9 tháng 10 và bắt đầu điều tra các sản phẩm có khả năng bị ảnh hưởng.
Ledger cho rằng chiến dịch tấn công quy mô lớn này do một nhóm tội phạm có tổ chức cao thực hiện, được cho là đã chi hàng triệu đô la để dàn dựng cuộc tấn công. Nhà sản xuất này cũng cho biết họ đã kiểm tra các mẫu từ kho hàng của chính mình nhưng không phát hiện thiết bị nào bị xâm nhập.
Trezor chưa xác định được liệu vụ tấn công nghi ngờ nhằm vào thiết bị của họ có phải do cùng một nhóm thủ phạm gây ra như các vụ tấn công vào Ledger hay không.
Công ty khuyến cáo bất kỳ ai đã mua thiết bị Trezor từ CryptoBilis kể từ tháng 3 năm 2026 hãy ngay lập tức chuyển tiền điện tử của mình sang một ví mới với cụm từ khôi phục vừa được tạo. Việc chỉ khôi phục cụm từ khôi phục hiện có của ví có khả năng bị xâm nhập trên một thiết bị khác sẽ không loại bỏ được rủi ro.
Khách hàng chưa kích hoạt thiết bị của mình được khuyến cáo không nên sử dụng chúng. Trezor cho biết những người mua bị ảnh hưởng đủ điều kiện nhận thiết bị thay thế được công ty gửi trực tiếp hoặc phiếu giảm giá bù đắp chi phí mua ví mới.
Công ty nhấn mạnh rằng cảnh báo này áp dụng cho tất cả các mẫu Trezor được mua qua CryptoBilis, mặc dù phần mềm độc hại nghi ngờ chỉ được báo cáo trên một thiết bị Safe 5 duy nhất.
Trezor cho biết họ chưa nhận được bất kỳ báo cáo tương tự nào liên quan đến các nhà phân phối khác và đang phối hợp với Ledger cùng các nhà nghiên cứu bảo mật trong quá trình điều tra tiếp tục.
Theo báo cáo, những kẻ trộm ví tiền điện tử Ledger đã đánh cắp 4,9 triệu USD từ những kẻ lừa đảo qua các chiêu trò, trong bối cảnh cuộc khủng hoảng thiết bị phần cứng ngày càng trầm trọng…
Đọc ngay: Trộm ví tiền điện tử gặp vấn đề mới: ăn cắp từ tội phạm

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.
Về tác giả
TÁC GIẢAndrew Hayward
Andrew là Tổng biên tập của Bitcoin.com News.