



Các tin tặc đã xâm nhập vào một dịch vụ giao dịch trên nền tảng đám mây của Nhật Bản, khiến tới 26.739 máy chủ có nguy cơ bị xâm phạm và được cho là đã chiếm quyền kiểm soát các tài khoản môi giới để thực hiện các giao dịch trái phép. Sau đó, những kẻ tấn công đã đòi tiền chuộc và đe dọa sẽ gây ra thêm thiệt hại tài chính nếu công ty từ chối chi trả.
Tin tặc xâm nhập GMO Trading Cloud, 26.739 máy chủ gặp rủi ro
TÁC GIẢ

CHIA SẺ
Điểm chính
- GMO Internet đã phát hiện một lỗ hổng bảo mật trên nền tảng đám mây có khả năng ảnh hưởng đến 26.739 máy chủ giao dịch.
- Các hacker đã đe dọa các tài khoản của khách hàng GMO tại hơn 70 công ty môi giới trừ khi yêu cầu của họ được đáp ứng.
- GMO Internet đã từ chối yêu cầu tống tiền và đề nghị bồi thường cho các khoản lỗ do giao dịch trái phép đã được xác minh.
Kẻ tấn công nhắm vào các máy chủ giao dịch luôn hoạt động
GMO Internet phát hiện vụ xâm nhập sau khi nhận được yêu cầu từ khách hàng vào ngày 19 tháng 10 năm 2026. Đến ngày 20 tháng 10, các nhà điều tra đã xác nhận có phần mềm độc hại trong môi trường máy chủ của khách hàng do Onamae.com Desktop Cloud vận hành, một dịch vụ được thiết kế để duy trì các chương trình giao dịch ngoại hối (FX) tự động hoạt động 24/7.
Nền tảng này hỗ trợ các phần mềm giao dịch như Metatrader 4 và Metatrader 5, cho phép khách hàng thực hiện các chiến lược mà không cần để máy tính cá nhân của họ chạy liên tục. Tuy nhiên, sự tiện lợi đó cũng khiến các thông tin đăng nhập môi giới có giá trị nằm trong môi trường mà các kẻ tấn công đã xâm nhập.
GMO bắt đầu tắt các máy chủ vào lúc 4 giờ sáng theo giờ Nhật Bản ngày 21 tháng 10, và cuối cùng đã ngừng hoạt động toàn bộ dịch vụ. Sau đó, công ty đã phát hiện ra một lỗ hổng bảo mật trong hệ thống của chính mình, cho phép truy cập trái phép và lấy cắp thông tin khách hàng.
Tin tặc đe dọa tài khoản tại hơn 70 công ty môi giới
Các kẻ tấn công được cho là đã chiếm được thông tin đăng nhập giao dịch và sử dụng các tài khoản bị xâm nhập để thực hiện các giao dịch trái phép. Các báo cáo cho biết khách hàng đã mất số tiền lớn chỉ trong vài phút, bao gồm một tài khoản trị giá khoảng 2,4 triệu yên bị "bốc hơi" do các giao dịch lặp đi lặp lại trong khoảng 84 giây.
Yêu cầu tống tiền đã chuyển sang hướng đặc biệt hung hăng. Những kẻ tấn công đe dọa sẽ thực hiện thêm các hoạt động trái phép ảnh hưởng đến tài khoản khách hàng tại hơn 70 công ty chứng khoán và môi giới ngoại hối trong và ngoài nước trừ khi GMO chi trả. Chúng cũng đe dọa sẽ tiết lộ thông tin bị đánh cắp và tiến hành thêm các cuộc tấn công ransomware.
GMO đã từ chối, với lý do rằng việc thanh toán không đảm bảo thông tin bị đánh cắp sẽ biến mất hoặc các cuộc tấn công tiếp theo sẽ chấm dứt. Công ty đã tham vấn cảnh sát và thuê các chuyên gia an ninh mạng bên ngoài. Điều quan trọng cần lưu ý là con số 26.739 chỉ đại diện cho các máy chủ có khả năng bị xâm nhập, chứ không phải là các trường hợp nhiễm virus đã được xác nhận. Tổng thiệt hại tài chính vẫn chưa được xác định.
Lịch sử tiền điện tử của GMO
Tập đoàn GMO Internet có nền tảng vững chắc trong ngành tiền điện tử, khi tham gia lĩnh vực này vào thời điểm bitcoin bùng nổ vào năm 2017. Tập đoàn đa ngành của Nhật Bản này đã ra mắt GMO Coin vào tháng 5 năm đó, sau đó hoàn tất đăng ký với cơ quan quản lý và mở rộng sang giao dịch ethereum, bitcoin cash, litecoin và XRP. Vào tháng 9 cùng năm, GMO đã công bố các kế hoạch khai thác Bitcoin đầy tham vọng, bao gồm các cơ sở sử dụng năng lượng tái tạo ở Bắc Âu, chip khai thác 7 nanomet do chính công ty phát triển và dịch vụ khai thác đám mây. GMO thậm chí còn trả lương cho nhân viên bằng BTC vào năm 2017.
Dự án này cuối cùng đã tiêu tốn rất nhiều chi phí, khi công ty ghi nhận khoản lỗ liên quan đến tái cơ cấu khoảng 35,5 tỷ yên vào năm 2018 do giá tiền điện tử sụt giảm đã ảnh hưởng nặng nề đến lợi nhuận từ hoạt động khai thác. Bất chấp thất bại đó, GMO vẫn tiếp tục phát triển mảng kinh doanh tài sản kỹ thuật số thông qua GMO Coin, bổ sung các dịch vụ cho vay, staking, giao dịch ký quỹ và phát hành token. Tập đoàn này cũng đã khám phá các loại stablecoin, các dự án blockchain và đầu tư vào các doanh nghiệp tiền điện tử mới nổi, từ đó thiết lập vị thế vững chắc trong nền kinh tế tài sản kỹ thuật số của Nhật Bản.
Gã khổng lồ Nhật Bản phản ứng trước cuộc tấn công
Liên quan đến vụ tấn công mạng mới nhất, GMO đã thông báo vào ngày 24 tháng 10 rằng mọi khách hàng hiện tại của Desktop Cloud sẽ nhận được khoản thanh toán cố định 5.000 yên, bất kể họ có bị thiệt hại tài chính hay không. Công ty cũng cam kết bồi thường các khoản lỗ đã được xác minh và các khoản phí liên quan từ các giao dịch trái phép, đồng thời cung cấp cho khách hàng bị ảnh hưởng sáu tháng sử dụng miễn phí một nền tảng máy tính để bàn thay thế.
GMO đã từ chối các yêu cầu tống tiền của những kẻ tấn công, thuê các chuyên gia an ninh mạng bên ngoài và nộp bằng chứng cho cảnh sát Nhật Bản. Người sáng lập tập đoàn, ông Masatoshi Kumagai, cũng đã yêu cầu chính phủ can thiệp theo khuôn khổ phòng thủ mạng chủ động của Nhật Bản, nhằm tìm kiếm sự hỗ trợ trong việc vô hiệu hóa mối đe dọa. Hệ thống cơ sở hạ tầng bị xâm nhập hiện vẫn đang ngừng hoạt động trong khi các nhà điều tra đang nỗ lực xác định mức độ xâm nhập đầy đủ, số lượng tài khoản bị ảnh hưởng và thiệt hại tài chính gây ra cho khách hàng.
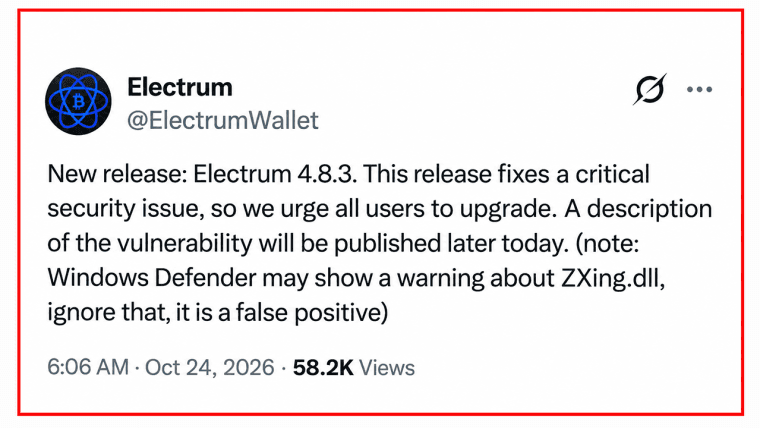
Electrum 4.8.3 đã khắc phục một lỗ hổng trong ví Bitcoin, lỗ hổng này cho phép các máy chủ độc hại chiếm quyền điều khiển việc tăng phí giao dịch và lừa người dùng ký xác nhận các giao dịch…
Đọc ngay: Tấn công ví Electrum giấu đánh cắp Bitcoin bằng chiêu tăng phí

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.














