Північнокорейські відмивальники коштів почали використовувати одноразові мем-монети, щоб замаскувати доходи, отримані в результаті хакерської атаки на Binance на суму приблизно 6,3 млрд доларів. Компанія Elliptic виявила відповідні тактики на трьох блокчейнах, що ускладнюють відстеження вкрадених активів за допомогою дешевих і легко повторюваних перешкод.
Хакерська атака на Binance у КНДР на $6,3 млрд: поворот через мем-монети
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Пов’язані між собою гаманці контролювали майже всю торгівлю одноразовими токенами.
- Відмивачі рециркулювали кошти від продажу для фінансування випуску нових токенів.
- Сума вкрадених активів, конвертованих у біткойни, сягнула близько 225 млн доларів.
Мем-монети ускладнюють відстеження зломів Binance
Північнокорейські відмивачі використовували мем-монети та маловідомі токени на платформах Tron, Solana та Near, пояснив 9 листопада співзасновник та головний науковець компанії Elliptic Том Робінсон. Tron та Near використовували новостворені монети; Solana — існуючі активи.
Робінсон написав:
«Більшість людей вважають мем-токенів жартівливими монетами, ціни на які зростають і падають під впливом ажіотажу. Північнокорейські відмивальники знайшли для них інше застосування, створюючи токени, які ніхто інший не хоче купувати, і використовуючи їх для маскування руху вкрадених коштів».
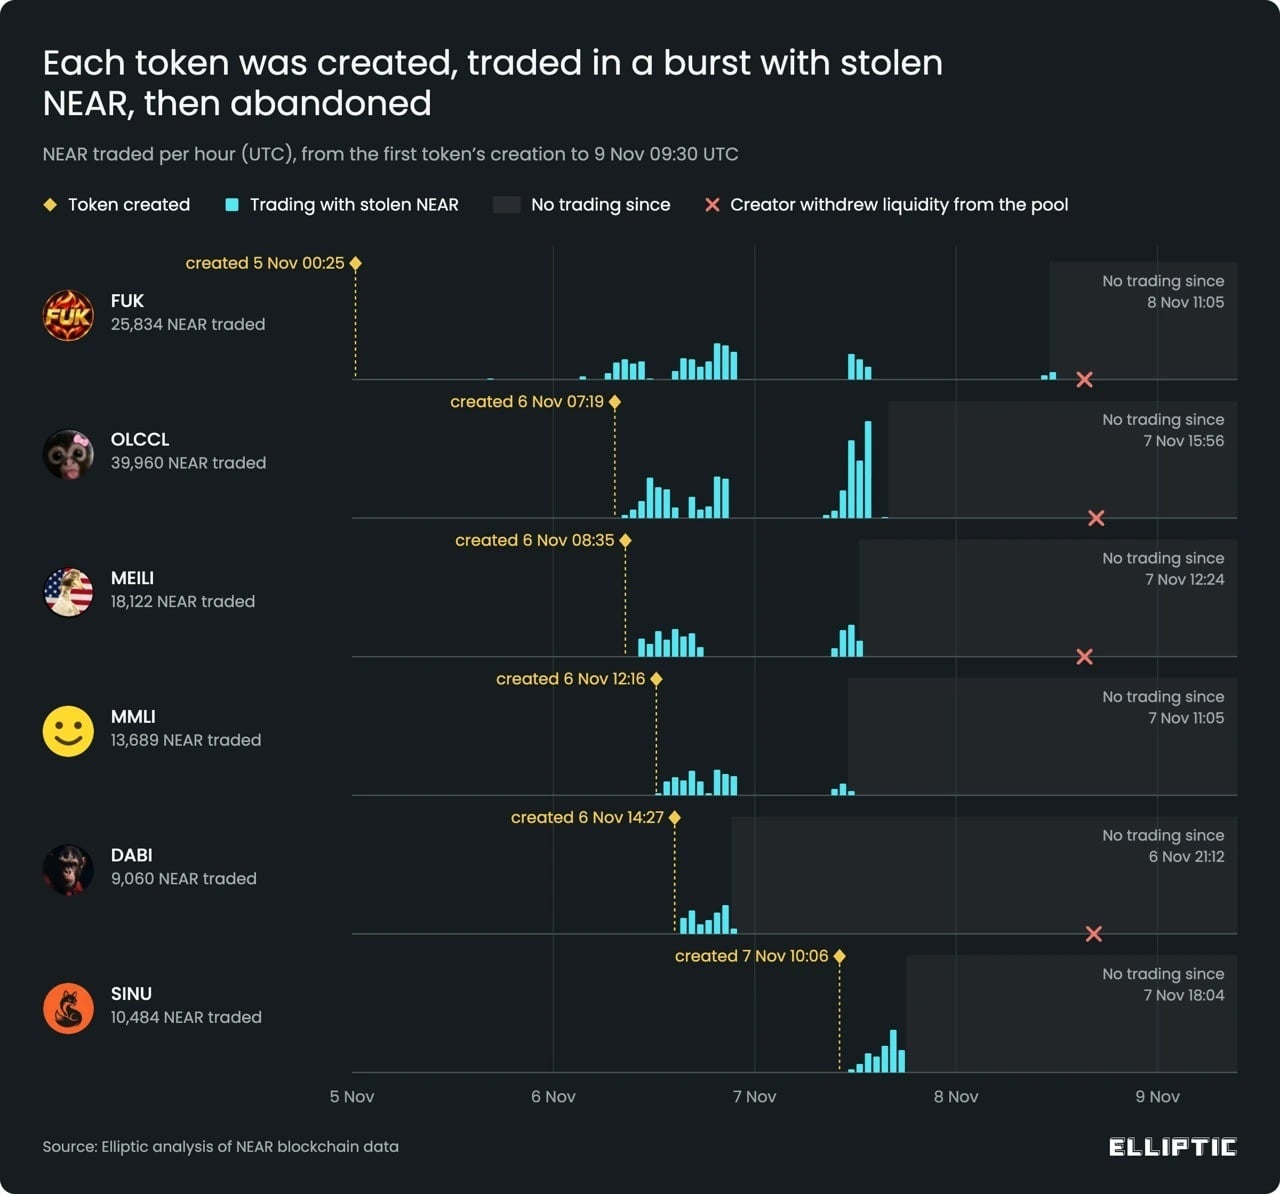
На платформі Near одна група купувала нові монети за допомогою викраденої криптовалюти через пули ліквідності токенів. Інші гаманці продавали монети в ті самі пули й отримували майже таку саму суму, розділяючи адреси відправника та одержувача.
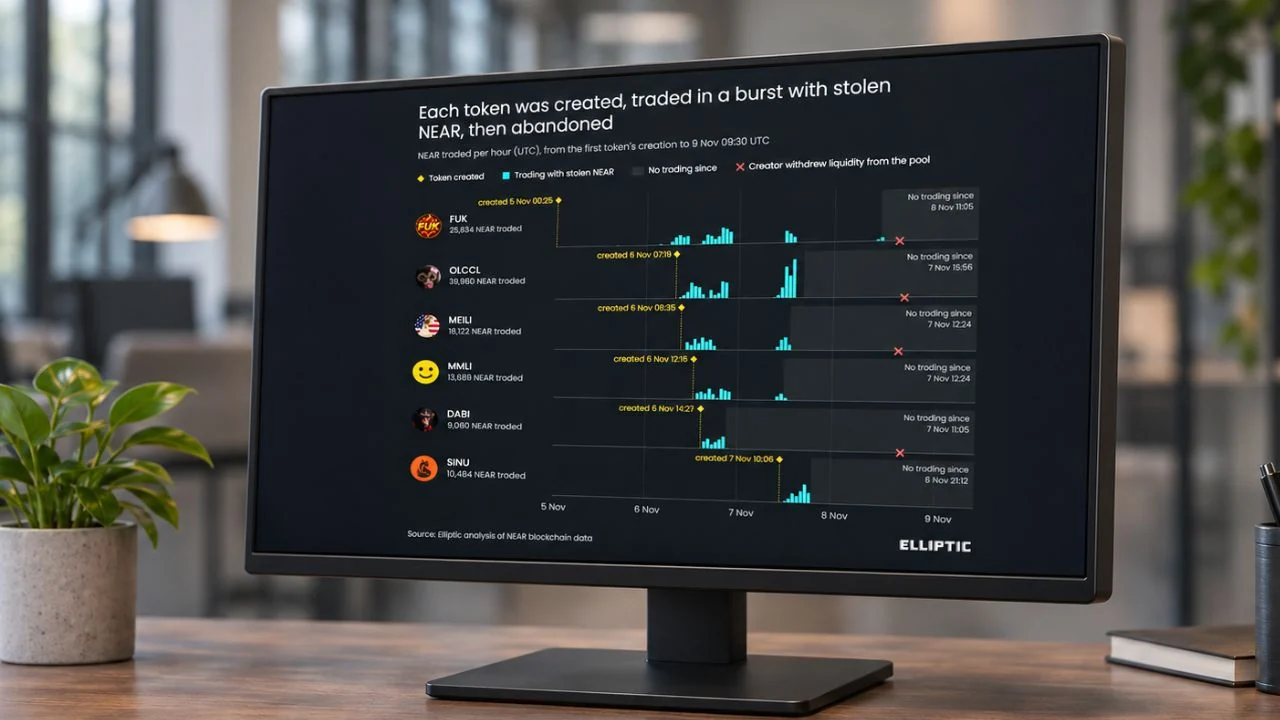
Шість токенів, створених у період з 5 по 7 листопада, обробили близько 117 000 NEAR (430 000 доларів), причому зовнішня торгівля ними практично не велася. Кожен запуск коштував приблизно 90 доларів. П’ятеро творців отримали фінансування від попередніх продажів токенів незадовго до запуску їхніх замінників.
31 жовтня Федеральне бюро розслідувань (ФБР) приписало крадіжку з Binance минулого місяця Північній Кореї, визначивши цю операцію як «Tradertraitor» — підтримувану державою північнокорейську групу, що націлена на криптовалютні компанії.
Однак 3 листопада Північна Корея заперечила свою причетність до хакерської атаки. Кім Йо Чон, сестра північнокорейського лідера Кім Чен Уна, назвала звинувачення ФБР «серйозною політичною провокацією», спрямованою на підрив репутації країни.
Крадіжка з Binance спровокувала гонку проти заморожування коштів
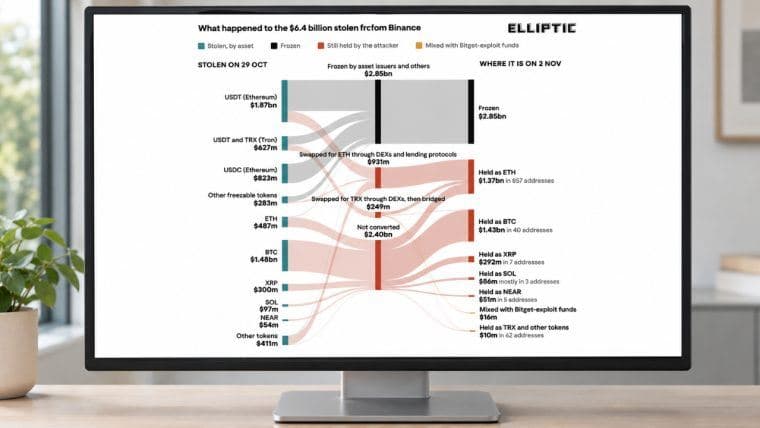
Компанія Chainalysis виявила, що вкрадені під час атаки на Binance 29 жовтня активи змішалися з коштами, отриманими в результаті крадіжки з Bitget у вересні. Саме на це перекриття компанія посилалася, приписуючи крадіжку з Binance групі «Tradertraitor». Її оцінка ґрунтувалася на аналізі активності в блокчейні, зафіксованій у перші години після атаки.
Зловмисник намагався уникнути заморожування коштів шляхом швидкого конвертування у стейблкоіни, обмінявши кошти на суму 325 мільйонів доларів на приблизно 285 мільйонів доларів у ефірі протягом майже 20 хвилин. Ефір не має можливості заморожування, контрольованого емітентом, яка доступна для цих стейблкоінів.
2 листопада компанія Elliptic виявила безвартісний токен Tron, створений виключно для відмивання коштів, а наступного дня вкрадені солани були переведені через малоліквідні токени. Раніше, після крадіжки з Bybit у 2025 році, Elliptic відстежила щонайменше 24 мільйони доларів, переведених за подібною схемою.
Пояснюючи багаторівневий підхід, Робінсон зазначив:
«Правда, північнокорейські відмивальники рідко покладаються на єдину техніку. Натомість вони поєднують багато дешевих методів, кожен з яких додає трохи більше затримки. Саморобні мем-токенів — це просто ще один такий шар».
Тисячі гаманців ведуть до біткойна
Станом на 2 листопада вкрадені активи пройшли через приблизно 12 000 гаманців у 11 блокчейнах. Фіксовані часові інтервали та сліпі повторні спроби невдалих операцій без коригування вказували на звичайну автоматизацію. Elliptic не виявила жодних доказів рішень, керованих штучним інтелектом.
У оновленні від 7 листопада було зафіксовано понад 20 000 гаманців, 16 блокчейнів та щонайменше 65 000 транзакцій. Elliptic відстежила конвертацію активів, зокрема Solana, XRP та Tron, у приблизно 2 300 біткойнів, вартість яких на той час становила 175 мільйонів доларів.
До 9 листопада обсяг конвертованих коштів сягнув близько 3 000 біткойнів на суму 225 мільйонів доларів. Elliptic також відстежила надходження приблизно 7 000 ефірів (вартістю близько 15 мільйонів доларів) у Tornado Cash — сервіс змішування, що дозволяє виводити об’єднані депозити на різні адреси. Компанія оцінила, що, ймовірно, було виведено лише незначну суму.
Щодо ризиків, пов’язаних із торговими пулами, головний науковець Elliptic попередив:
«Гаманець, який отримав кошти з пулу ліквідності, не слід за замовчуванням вважати «чистим», оскільки він може бути віддалений від вкрадених коштів лише на два етапи обміну».
Міжнародні правоохоронні органи попереджають про кампанію кібератак з боку Північної Кореї, в результаті якої було заражено 30 000 комп’ютерів з метою викрадення криптовалюти.
Читати: Фейкові співбесіди на посади в ІТ-сфері допомагають Північній Кореї викрадати криптовалюту на мільйони

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРKevin Helms
Кевін Гелмс — журналіст у сфері криптовалют, який спеціалізується на біткоїні, регулюванні блокчейну та глобальних ринках цифрових активів.