



Хакер, який атакував Binance, продав альткойнів на суму близько 158 мільйонів доларів за 70 480 ETH, тоді як аналітики поставили під сумнів твердження біржі про те, що жодних приватних ключів витоку не сталося.
Хакер Binance позбувся альткойнів на $158 млн, слідчі сумніваються в версії біржі
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Lookonchain відстежив, що 29 та 30 жовтня зловмисник продав 7,02 мільйона UNI на суму 39,63 мільйона доларів.
- TRM Labs повідомила, що гаманці на дев'яти ланцюгах, відмінних від Ethereum, переміщували кошти за допомогою звичайних підписаних переказів.
- Знімок резервів Binance від 1 листопада покаже, чи були замінені виведені токени.
Сім токенів зникли за лічені години
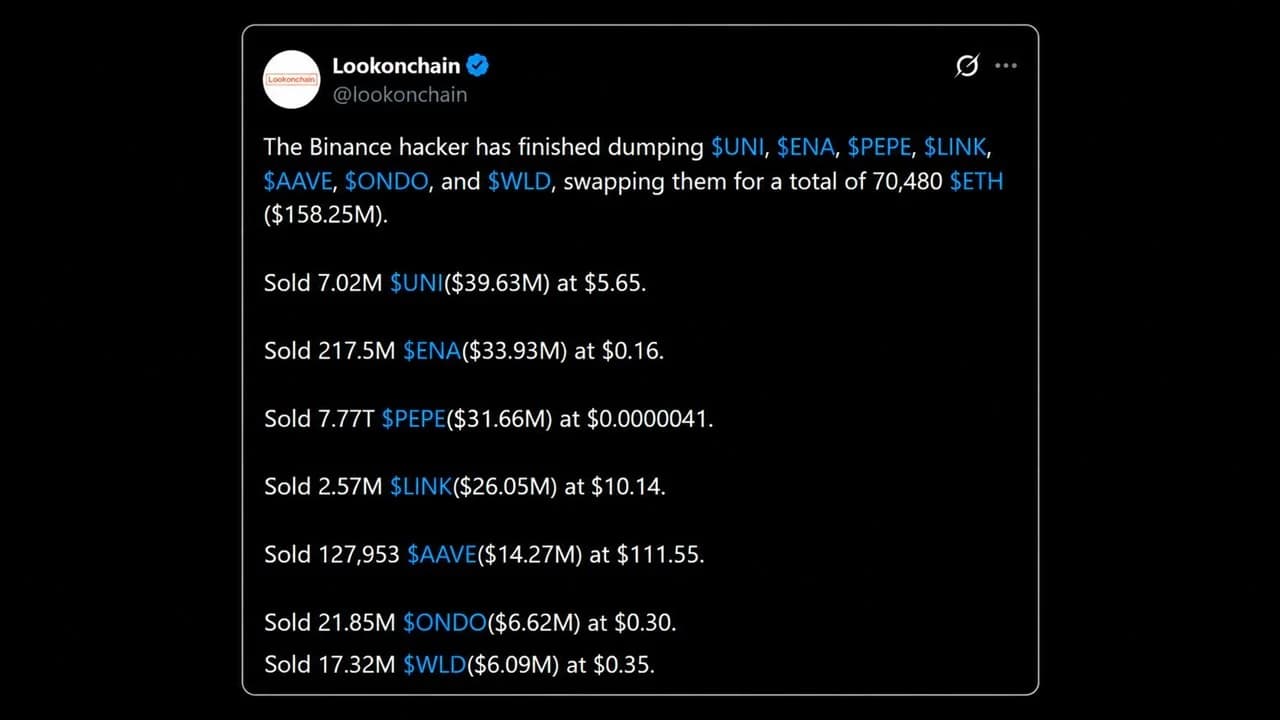
Злодій, який стоїть за злом Binance, не гаяв часу, перетворюючи вкрадені альткоїни на ефір. Сервіси моніторингу ланцюга повідомили, що зловмисник завершив розпродаж низки альткойнів, зокрема UNI, ENA, PEPE, LINK, AAVE, ONDO та WLD, обмінявши їх на 70 480 ETH на суму близько 158,25 млн доларів.
- 7,02 млн UNI було продано за 39,63 млн доларів за ціною 5,65 долара.
- 217,5 млн ENA було продано за 33,93 млн доларів за ціною 0,16 долара.
- 7,77 трлн PEPE було продано за 31,66 млн доларів.
- 2,57 млн LINK було продано за 26,05 млн доларів за ціною 10,14 долара.
- 127 953 AAVE було продано за 14,27 млн доларів за ціною 111,55 долара.
- 21,85 млн ONDO та 17,32 млн WLD було продано за 6,62 млн доларів та 6,09 млн доларів.
Зловмисник дорого заплатив за свою поспішність: один з аналітиків зазначив, що ця особа продала 7 018 792 UNI за 51 хвилину, отримавши за останню операцію на 21% гіршу ціну, ніж за першу. Вихід з PEPE був більш обережним: за даними трекера, за півтори години було здійснено 85 обмінів, і жодна операція не перевищувала 1,05 млн доларів.
Логіка була простою: оскільки Tether і Circle вже заморозили великі залишки стабільних монет, хакер був готовий заплатити надбавку, аби встигнути вивести кошти вчасно.
TRM Labs повідомили, що зловмисник також продав близько 325 мільйонів USDT маркет-мейкерам за приблизно 122 300 ETH із знижкою понад 10%.
Чому Binance, можливо, доведеться викуповувати активи
Ця розпродаж залишає дірку в балансі Binance, враховуючи, що вкрадені позиції ENA, UNI, PEPE та AAVE становлять від 7% до 15% заявлених Binance запасів кожного токена, оскільки спустошений гаманець враховувався в її підтвердженні резервів. Один трейдер стверджував, що Binance фактично має чисту коротку позицію на суму близько 40 мільйонів доларів у PEPE і буде змушена викупити її.
Binance пообіцяла покрити всі збитки за рахунок фонду захисту користувачів та коштів компанії. Деякі ринкові оглядачі випереджають цю пропозицію: щойно після закінчення розпродажу ENA на платформі Hyperliquid було відкрито позицію «лонг» у 3 рази на 22,78 млн ENA вартістю 4,09 млн доларів за допомогою новоствореного гаманця.
Binance заявляє, що ключі не витікали
Наразі точиться суперечка щодо того, як зловмиснику вдалося проникнути в систему. Binance заявила, що, за результатами попереднього розслідування, інцидент, ймовірно, пов'язаний із компрометацією ноутбука інженера DevOps, що дозволило зловмиснику отримати доступ до сервісного контейнера та здійснити несанкціоновані виведення коштів. Потім компанія уточнила:
«Ми не виявили жодних доказів витоку приватних ключів гаманців».
Деякі дослідники по-різному інтерпретують ці коментарі: одні стверджують, що інцидент переріс із експлойта делегування за EIP-7702 у потенційне компрометування ключа підпису Binance 16. EIP-7702 — це функція Ethereum, яка дозволяє звичайному гаманцю тимчасово виконувати код смарт-контракту.
Компанія з безпеки Blockaid виявила, що зловмисник надіслав 50 авторизацій в одній транзакції, щоб вгадати поточний нонс гарячого гаманця — лічильник, що упорядковує його транзакції, — і лише одна з них збіглася.
Найвагомішим аргументом скептиків є те, що крадіжка не обмежилася лише Ethereum. У цьому контексті TRM зазначила, що гаманці на дев’яти інших ланцюгах надсилали кошти через звичайні підписані перекази, і оцінила, що зловмисник, ймовірно, міг змусити систему підписання гарячого гаманця Binance «підписувати транзакції на свій вибір».
За одними підрахунками, обсяг відтоку коштів склав 1,449 млрд доларів у біткойнах та 628 млн доларів у Tron, де EIP-7702 не існує.
Зловживання, а не крадіжка?
Зловмисник, який працює всередині сервісу, що може запитувати підписи, міг використовувати ключі, навіть не витягуючи їх. Дослідник ончейн-мереж 0xQuit зазначив, що зловмисник використовував ретранслятор, що було б непотрібним за умови прямого доступу до ключів, додавши:
Схоже, що вони [the attacker] не мали приватних ключів.
Bitcoin.com News проаналізував, що на даний момент підтверджено щодо цього злому.
У будь-якому разі наслідки поширилися на сферу децентралізованих фінансів (DeFi): зловмисник позичив на Aave близько 19 760 ETH під заставу 60 мільйонів USDT, а Aave заморозила свої ринки V3 на Ethereum. В результаті 30 жовтня вранці ціна ефіру впала на 5,2% до 2 190 доларів.

TRM Labs та ZachXBT пов’язують злом Binance на суму 6,3 млрд доларів із північнокорейським підрозділом Tradertraitor, пов’язаним із групою «Лазарус».
Читати: TRM Labs та ZachXBT звинуватили «Lazarus» з КНДР у зламі Binance

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРShiraz JagatiCrypto Reporter
Шираз — журналіст і аналітик, чия робота з 2016 року охоплює сферу цифрових активів і розвиток, пов’язаний із блокчейном.













