Веб-сайт практично благає хакерів вкрасти 2 000 доларів у біткойнах, проте ніхто ще не забрав цей приз. Тепер незалежне дослідження вказує на те, що цей нібито вразливий виклик, можливо, неможливо зламати, що викликає незручне запитання: чи не сфальсифікована ця гра?
Сайт кидає виклик хакерам: вкрадіть біткойни, поки тикає годинник
АВТОР

ПОДІЛИТИСЯ
Основні висновки
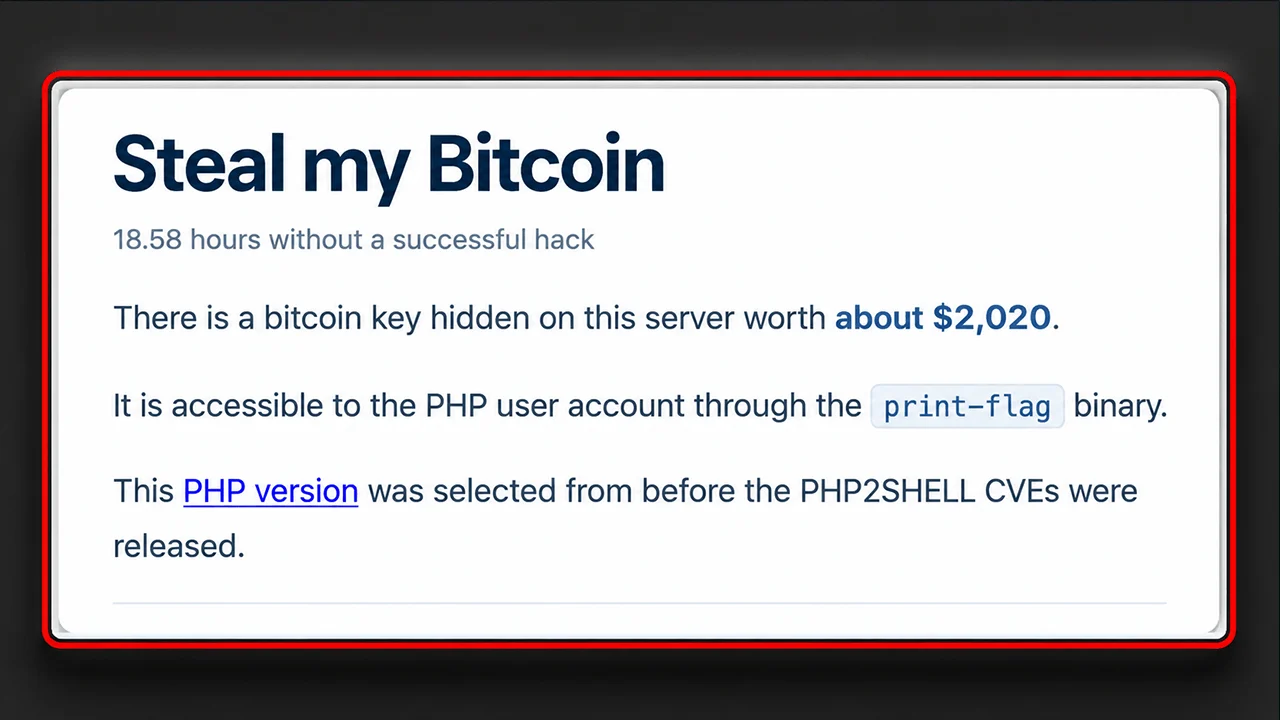
- За повідомленнями, винагорода у розмірі приблизно 2 000 доларів від «Steal My Bitcoin» залишилася не затребуваною після понад 17 годин.
- Один з користувачів припускає, що конфігурація сервера «Steal My Bitcoin» може перешкоджати використанню експлойта PHP2Shell, на який розраховано виклик.
- Дві критичні уразливості PHP2Shell є справжніми, але теорія дослідника щодо конкретного виклику не підтверджена.
Пограбування на 2 000 доларів у біткойнах, яке ніхто не може здійснити
Ласкаво просимо на сайт «Steal My Bitcoin», де звичні правила кібербезпеки перевернуті з ніг на голову. Замість того, щоб не пускати хакерів, сайт запрошує їх всередину, пропонує винагороду в біткойнах і кидає їм виклик: спробуйте її забрати. Завдання звучить абсурдно просто: скористатися навмисно вразливою інсталяцією PHP, дістати прихований приватний ключ від біткойнів і спустошити гаманець. Перший хакер, якому це вдасться, забере гроші.
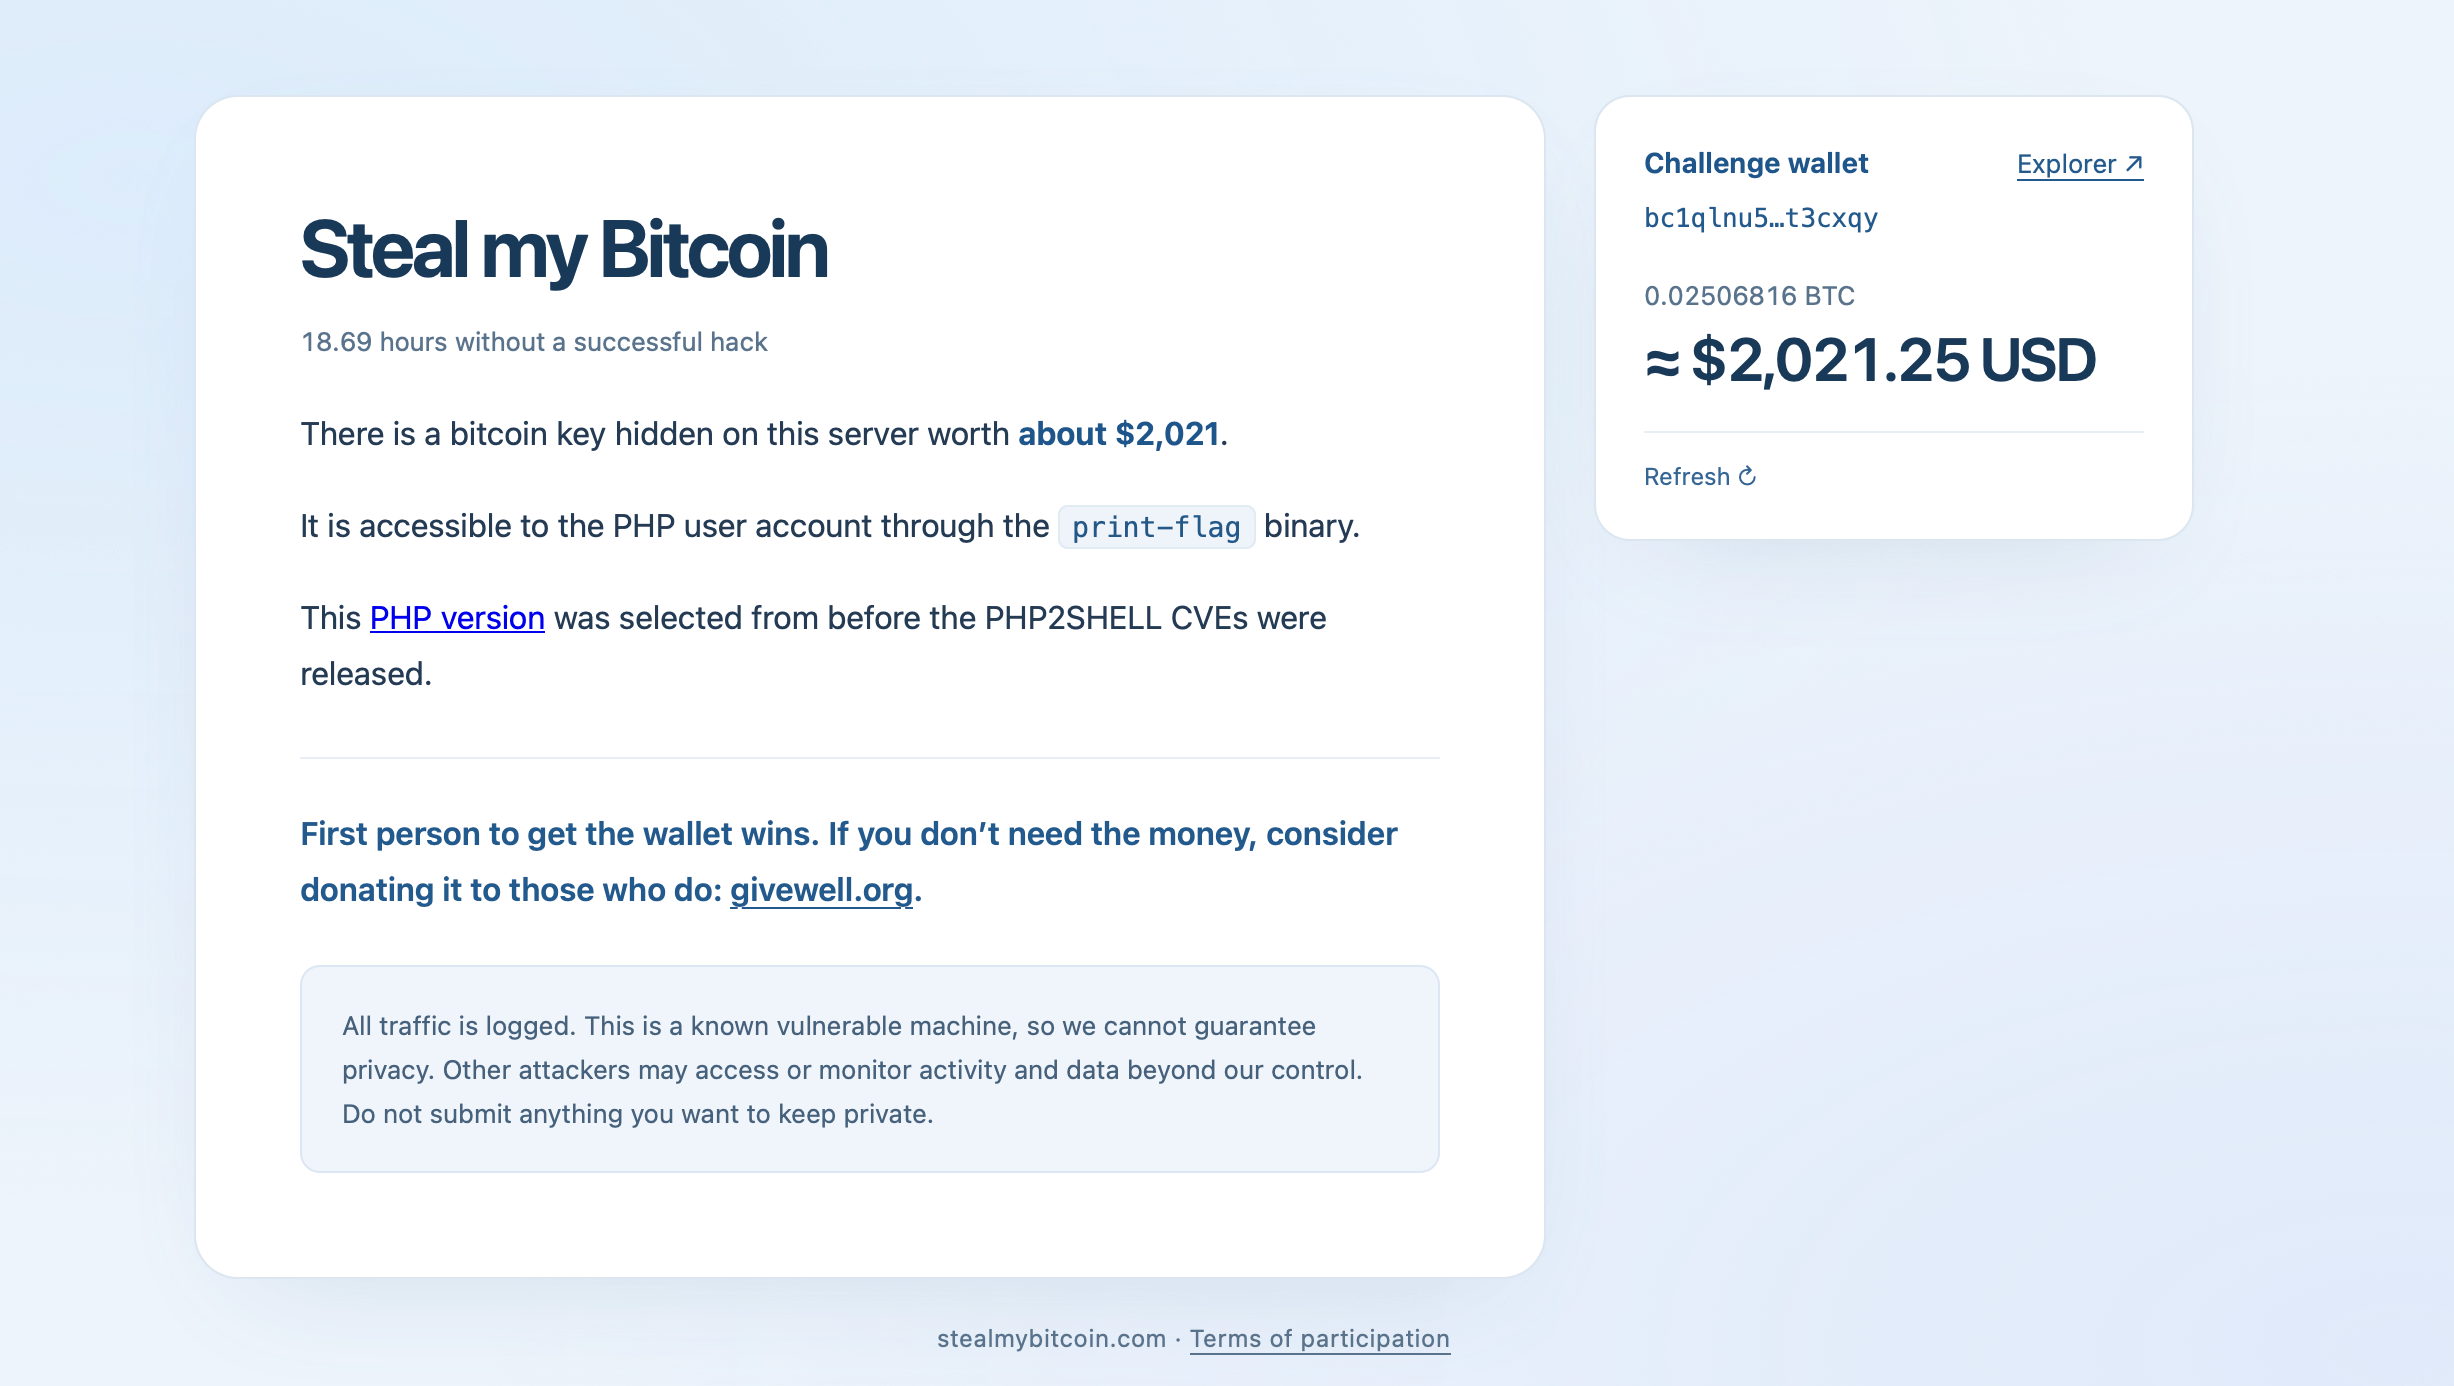
Спочатку розмір винагороди становив близько 500 доларів, але завдяки пожертвам він зріс до 2 000 доларів, що становить приблизно 0,025 BTC. Станом на пізній вечір 25 жовтня 2026 року гаманець, за повідомленнями, залишався недоторканим після понад 17 годин роботи в мережі. Однак існують певні правила. Учасники повинні обмежувати свої атаки веб-додатком та контейнером PHP. Заборонено атакувати базовий хост, саботувати інфраструктуру або перевантажувати сервер. Уся активність реєструється.
Дві критичні уразливості PHP натрапили на несподівану перешкоду
У рамках цього виклику використовується PHP 8.4.26 — версія, вразлива до двох критичних вразливостей безпеки, які разом отримали назву PHP2Shell. Обидві мають рівень серйозності 9,2, а екстрені виправлення з’явилися 21 жовтня.
Ці вразливості, CVE-2026-109618 та CVE-2026-109619, пов’язані з помилками управління пам’яттю, які потенційно можуть дозволити віддалене виконання коду. У певних конфігураціях зловмисники могли б виконувати команди без автентифікації. Але саме тут історія набуває несподіваного повороту.
Одна особа, яка досліджувала цю проблему, публічно поставила під сумнів, чи дійсно дана конфігурація створює вразливу поверхню для атаки. Ця особа ідентифікувала nginx та PHP 8.4.26 за заголовками HTTP-відповідей, самостійно підтвердила наявність PHP версії 8.2 або новішої та порівняла поведінку сервера з локальними тестовими середовищами.
Спочатку припускалося, що це nginx у поєднанні з PHP-FPM або Apache, але аналіз вказав на щось несподіване: поведінка, що найбільше збігалася, виявилася такою, ніби nginx переадресовував запити до вбудованого веб-сервера PHP, що працює з командного рядка.
Чи є Bitcoin Bounty неможливим викликом?
Аналіз підняв ще більш провокаційну гіпотезу щодо точки входу на веб-сайт. Відповіді сервера відповідали поведінці вбудованого сервера PHP, який видає статичний файл index.html замість виконання скрипта index.php. Якщо ця інтерпретація є правильною, оголошені уразливості можуть бути недоступні через дозволену площину атаки конкурсу.
Це кардинально змінило б умови конкурсу. Хакери не обов’язково зазнавали б невдачі у використанні двох критичних вразливостей. Можливо, вони атакували б середовище, в якому необхідні умови ніколи не реалізуються. Особа, яка проводила дослідження, поставила під сумнів добросовісність проведення конкурсу, але визнала, що висновки можуть бути помилковими, і вітала виправлення.
Важливо зазначити, що лише на основі аналізу відбитків відповідей неможливо встановити повну архітектуру сервера або довести неможливість експлуатації вразливостей. Проте ця гіпотеза залишається неперевіреною. Тим часом базові вразливості PHP є реальними, і адміністраторам, які використовують уразливі версії, все ще потрібно встановити виправлення для своїх систем.
Наразі «Steal My Bitcoin» представляє дедалі цікавіше видовище: публічно оголошена винагорода в біткойнах, натовп потенційних хакерів та зростаюча підозра, що цифрове сховище, можливо, взагалі не має доступних дверей.
У новинах цього тижня йшлося про мінливі ринкові сигнали, розширення сфери DeFi, інституційний стейкінг, венчурний капітал та кібербезпеку.
Читати: Вразливість у PHP сколихнула Інтернет, біткойн сигналізує зростання

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.