Kimliği belirsiz bir siber suçlu grubu, çok zincirli merkeziyetsiz bir borsa olan DYORSWAP tarafından tespit edilen, Upbit tarafından desteklenen Giwa projesini taklit eden sahte bir L2 zinciri kurdu. Bu zincire aktarılan 760 ETH’den fazlası kaybedildi ve DYORSWAP, mağdur kullanıcılar için bir tazminat süreci başlattığını duyurdu.
Dolandırıcılar, Kripto Yatırımcılarından 2 Milyon Dolar Çalmak İçin Sahte Bir ETH L2 Projesi Başlattı
YAZAN

PAYLAŞ
Önemli Noktalar
- Sahte GIWA Ethereum L2 zinciri, fonlarını bu zincire aktaran 1.335 kullanıcıdan 766 ETH (2 milyon doların üzerinde) çaldı.
- Dolandırıcılar, işlevsel köprüler içeren karmaşık bir sahte zincir kurarak başlangıçta DYORSWAP'ı da kandırdı.
- DYORSWAP, dolandırıcılığı soruşturuyor ve kullanıcılara geri ödeme yapıyor, ancak bunu mümkün kıldığı için eleştirilere maruz kalıyor.
Sahte Giwa L2 Zinciri Kurulum Dolandırıcılığı 760 ETH'den Fazla Zarara Neden Oldu
Sahte bir Ethereum L2 çözümünün piyasaya sürülmesini içeren yeni ve sofistike bir dolandırıcılık planı ilk kez bildirildi; bu plan, fonlarını zincire aktaran binlerce kullanıcıyı etkiledi.
Zincir kimliği numarası olarak 9134'ü kullanan bu zincir, çoklu zincirli bir merkeziyetsiz borsa (DEX) olan DYORSWAP tarafından, başlangıçta Upbit destekli bir proje olan GIWA'nın ana ağı olarak tanımlandı; bu durum, erken benimseyenlerin finansal fırsatlardan yararlanmak için fonlarını hızla bu zincire aktarmasına yol açtı.
Başlangıçta bazıları, bu dolandırıcılığın sadece normal bir ETH adresinin alınarak L2 zinciri olarak sunulmasından ibaret olduğunu iddia etmişti. Bununla birlikte, DYORSWAP resmi raporunda, zincir dağıtımının bir OP stack tarzı altyapı, bir köprü ve bir toplama aracını içerdiğini belirterek durumun böyle olmadığını vurguladı; bu da dolandırıcılığın daha sofistike bir yapıya sahip olduğunu gösteriyordu.
Hırsızlık, 1.335'ten fazla adresin sözleşmeye fon aktarmasının ardından gerçekleştirildi ve bu kullanıcılardan yaklaşık 766,25 ETH çalındı; bu tutar, yazının yazıldığı tarihte 2 milyon doların üzerindeydi.
Fonlar çalınmadan önce, DYORSWAP taklit zincirde gerçek hareketler tespit etmişti; kullanıcı işlemlerinde alımlar, satımlar ve token lansmanları gerçek zamanlı olarak gerçekleşiyordu.
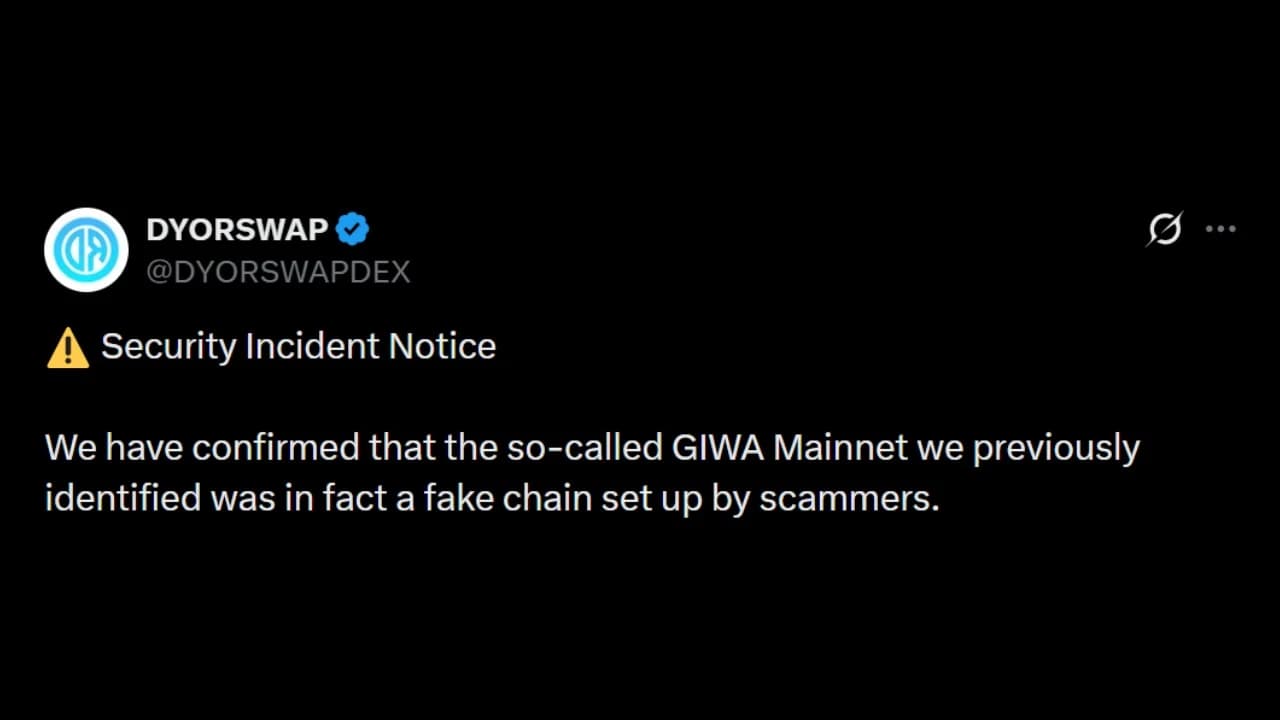
DYORSWAP, kullanıcı fonlarının boşaltıldığını tespit ettikten sonra, "Bir sonraki duyuruya kadar, herhangi bir resmi olmayan GIWA Mainnet RPC'sini, köprüsünü veya sözleşmesini KULLANMAYIN ve ilgili adreslere fon GÖNDERMEYİN" açıklamasında bulundu.
Bununla birlikte, olay meydana geldiğinde gerçek Giwa projesi, mainnet'ini gizlice başlatmadığını açıkladı. Giwa, sosyal medyada "Şu anda mainnet'imiz ÇALIŞMIYOR. GIWA mainnet RPC bilgilerine sahip olduğunu iddia eden hiçbir gönderi DOĞRU DEĞİLDİR" açıklamasında bulundu.
Saldırıdaki doğrudan sorumluluğunu reddederek fonların sahte zincirden çalındığını belirten DYORSWAP, etkilenen kullanıcılar için bir geri ödeme süreci başlattı ve kendi fonlarından halihazırda 200 ETH'den fazlasını dağıttığını iddia etti.
DYORSWAP, saldırganın adreslerini tespit etmek ve izini sürmek için sahte zincirin tüm işlem geçmişini araştırmaya ve yeniden oluşturmaya devam edeceğini vurguladı.
Buna rağmen kullanıcılar, DYORSWAP’ın yaklaşımını eleştirdi ve kendilerinin katılımı olmasaydı hiç kimsenin zincirin lansmanını fark edemeyeceğini veya bu zincire fon aktaramayacağını öne sürerek bunu bir sosyal mühendislik dolandırıcılığı olarak nitelendirdi.
Sahte Giwa ana ağı lansmanı planı, hem merkeziyetsiz hem de merkeziyetçi platformları hedef alan ve kripto varlık sahiplerini sürekli tetikte tutan bir dizi güvenlik olayının ardından gerçekleşti.

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.