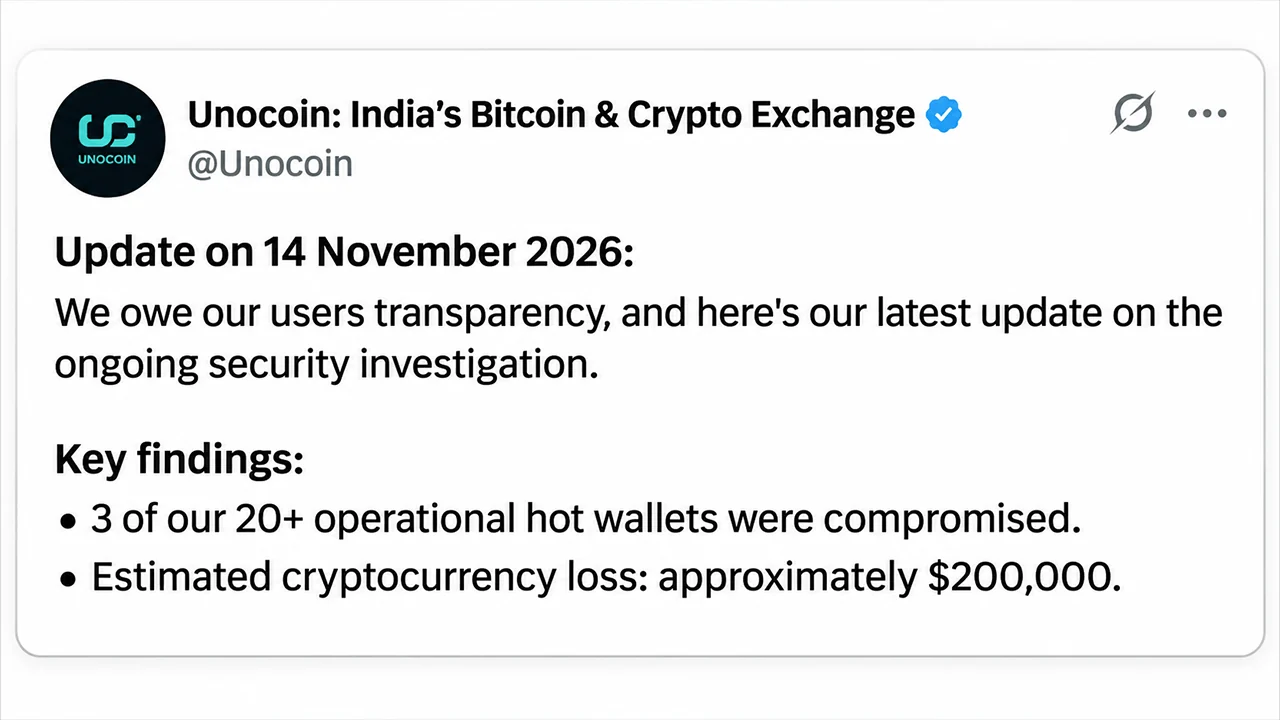
Hindistanlı kripto para borsası Unocoin, 14 Kasım Cumartesi günü, saldırganların güvenliği ihlal edilen üç sıcak cüzdandan yaklaşık 200.000 dolarlık kripto para çaldığını doğruladı ve daha önce hiçbir fon kaybı yaşanmadığına dair verdiği güvenceyi geri çekti. İşlem platformunun ekibi ayrıca, hassas müşteri bilgilerinin sızmış olabileceğini de kabul etti.
Unocoin: 200 bin $ kripto kaybı ve müşteri verisi ihlali uyarısı
YAZAN

PAYLAŞ
Önemli Noktalar
- Unocoin, 20’den fazla aktif sıcak cüzdanından üçünde yaklaşık 200.000 dolarlık kripto para kaybı olduğunu doğruladı.
- Soruşturmacılar, Unocoin tarafından kontrol edilen yedek imzalama anahtarlarının ele geçirildiğini, ancak Bitgo’nun altyapısının etkilenmediğini belirledi.
- Unocoin, kimlik doğrulama belgelerine erişildiğine dair herhangi bir kanıt bulamadığını belirtse de, müşteri bilgileri sızmış olabilir.
Unocoin’in 200.000 Dolarlık Açıklaması, Daha Önceki Güvenlik Güvence Beyanlarını Yeniden Yazıyor
Unocoin’in 14 Kasım’daki açıklaması, 6 Kasım’daki güvenlik olayının ardından şirketin ilk değerlendirmesinden önemli ölçüde sapma gösteriyor. 9 Kasım’da, Bengaluru merkezli borsa, saklama sağlayıcılarına yaptığı müdahalenin kripto para birimi kayıplarını önlediğini savunmuştu.
Ancak daha sonra yapılan adli incelemeler, müşteri para çekme işlemleri de dahil olmak üzere çeşitli faaliyetler için kullanılan üç aktif sıcak cüzdanda yetkisiz işlemlerin yapıldığını ortaya çıkardı. Unocoin’e göre, tahmini 200.000 dolarlık kayıp, müşteriler adına tutulan kripto para varlıklarının %1’inden önemli ölçüde daha azını temsil ediyor.
Borsa, hesap sahiplerine zarar yüklemek yerine mali zararı üstlenmeyi taahhüt etti. Şirket, “Unocoin, tespit edilen zararı tamamen kendi kaynaklarından karşılayacak” açıklamasında bulunarak, etkilenen kripto para bakiyelerinin azalmayacağını da ekledi.
Unocoin ayrıca, sektör ortaklarıyla koordinasyon içinde etkilenen fonların bir kısmını başarıyla dondurduğunu bildirdi; ancak geri kazanılan veya dondurulan tutarı açıklamadı.
Sekiz Yıllık Yedek Anahtarlar Kritik Bir Güvenlik Açığı Olarak Ortaya Çıktı
Soruşturmanın belki de en önemli bulgusu, yaklaşık sekiz yıl önce oluşturulan, kağıda basılan ve güvenli fiziksel depolama alanına yerleştirilen şifreli yedekleme imzalama anahtarlarıyla ilgilidir. Soruşturmacılar, Unocoin tarafından kontrol edilen bu anahtarların ele geçirildiğini ve daha sonra yetkisiz kripto para transferlerini onaylamak için kullanıldığını tespit etti.
Borsa, güvenliği ihlal edilen altyapı içinde bir şifre çözme parolasının tespit edilmesine rağmen, araştırmacıların anahtarlara nasıl erişildiğini henüz kesin olarak belirleyemediklerini kabul etti. Bu bulgular, Bitgo’nun 13 Kasım’da yaptığı, saklama sistemlerinin hiçbir zaman ihlal edilmediğine dair açıklamasını da desteklemektedir.
Unocoin’in “üçte ikisi” çoklu imza düzenlemesi kapsamında, borsa iki imza anahtarını kontrol ediyordu ve bu da işlemlerin Bitgo’nun katılımı olmadan onaylanmasına olanak tanıyordu. Saklama hizmeti sağlayıcısı daha önce, şüpheli işlemlerin Unocoin’in kullanıcı ve yedek anahtarları kullanılarak imzalandığını ve ardından blok zinciri ağlarına bağımsız olarak iletildiğini açıklamıştı.
Müşteri Verilerinin Açığa Çıkması Yeni Sorular Doğuruyor
Kripto para hırsızlığının ötesinde, Unocoin altyapısının bazı kısımlarında kayıtlı e-posta adresleri, ikamet adresleri, şifrelenmiş parolalar, hesap bakiyeleri ve müşterini tanı (KYC) bilgilerinin açığa çıkmış olabileceğini kabul etti.
Ancak şirket, soruşturmacıların gerçek kimlik doğrulama belgelerine yetkisiz erişim olduğuna dair kanıt bulamadıklarını vurguladı. Müşteriler, potansiyel olarak ele geçirilmiş kişisel bilgileri istismar eden hedefli oltalama girişimleri konusunda uyarıldı.
Bu arada Unocoin, hizmetlerini yeniden başlatmadan önce altyapısını yeniden inşa etmeye, güvenlik denetimleri yapmaya ve ele geçirilen imza anahtarlarıyla ilgili koşulları araştırmaya devam ediyor.
Borsanın son açıklaması, kripto para biriminin çalınıp çalınmadığı konusundaki acil soruyu çözse de, veri sızıntısı, anahtar güvenliği ve operasyonel toparlanma konusunda önemli belirsizlikler bırakmaktadır. Müşterilere tazminat ödeme sözü, mali açığı gidermeyi amaçlarken, sızıntının nasıl gerçekleştiğine dair çözülmemiş soru işareti, güvenin yeniden kazanılması için daha karmaşık bir zorluk teşkil etmektedir.
Kalshi ve Polymarket’teki tüccarların Aralık ayındaki kararı değerlendirmesiyle birlikte, CME’de Fed’in faiz artırım olasılığı neredeyse kesinleşirken, bitcoin 65.020 dolara geriledi.
Şimdi oku: Bitcoin 65.000 dolara düştü; Fed’in faiz artırımı neredeyse kesinleşti

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANJamie RedmanNews Lead
Jamie Redman, Bitcoin.com News’te Haber Lideridir ve Massachusetts merkezli bir finansal teknoloji gazetecisidir. 2011’den bu yana bitcoin ve kripto para piyasalarını takip etmekte; bitcoin, onchain veriler, açık kaynak protokoller ve merkeziyetsiz uygulamalara odaklanmaktadır.