Dokuz blok zinciri kuruluşundan oluşan yeni bir koalisyon, Satoshi Nakamoto ile ilişkilendirilen tahmini 1,1 milyon BTC de dahil olmak üzere, uzun vadede yaklaşık 6,4 milyon bitcoin’i riske atabilecek bir sorunun üstesinden gelmeye çalışıyor. Bu hafta faaliyete geçen Quantum Alliance, güçlü kuantum bilgisayarların kripto para cüzdanlarını koruyan dijital imzaları kırmadan önce ortak güvenlik standartları oluşturmayı hedefliyor. Bu tehdit henüz gerçekleşmiş değil, ancak buna hazırlık yapmak yıllar sürebilir.
Kuantum tehdidi: Bitcoin için 9 blockchain grubu bir araya geldi
YAZAN

PAYLAŞ
Önemli Noktalar
- Quantum Alliance, ortak güvenlik standartları üzerinde çalışan dokuz kuruluşun katılımıyla 15 Ekim'de faaliyete geçti.
- Satoshi döneminden kalma coinler de dahil olmak üzere yaklaşık 6,4 milyon BTC, gelecekteki kuantum saldırılarına maruz kalma riskiyle karşı karşıya.
- Bitcoin'in en büyük engeli, cüzdanları güncellemek ve sahiplerinin artık hareket ettiremediği coin'leri korumaktır.
Kuantum Tehdidi Yaklaşırken Dokuz Blockchain Kuruluşu Bir Araya Geldi
Bitcoin arzının neredeyse üçte biri, sonunda kuantum bilgisayarlara karşı savunmasız hale gelebilir ve yeni bir sektör koalisyonu bu tehdidin önüne geçmek istiyor. 15 Ekim'de Lizbon'da kurulan Quantum Alliance, kripto para ağlarını, cüzdanları ve altyapıyı korumak için ortak standartlar oluşturmak üzere dokuz blok zinciri kuruluşunu bir araya getiriyor.
Koalisyonun kurucu üyeleri, Bitcoin'in yaratıcısı Satoshi Nakamoto ile ilişkili coin'ler de dahil olmak üzere yaklaşık 6,4 milyon BTC'nin, yeterince güçlü kuantum makinelerinin istismar edebileceği açık anahtarlarını çoktan ifşa ettiğini tahmin ediyor. Ancak burada önemli bir ayrıntı var: Henüz kimse böyle bir saldırıyı gerçekleştirebilecek bir kuantum bilgisayar geliştirmedi.
Neden 6,4 Milyon Bitcoin Hedef Tahtasında?
Sorun, Bitcoin’in mülkiyeti nasıl koruduğuna dayanıyor. Bitcoin cüzdanları, bir kişinin coinlerini harcama iznine sahip olduğunu kanıtlamak için dijital imzalar kullanır. Bazı cüzdanlar işlem yaptığında, blok zincirinde kalıcı olarak görünür kalan açık anahtarları ortaya çıkarır.
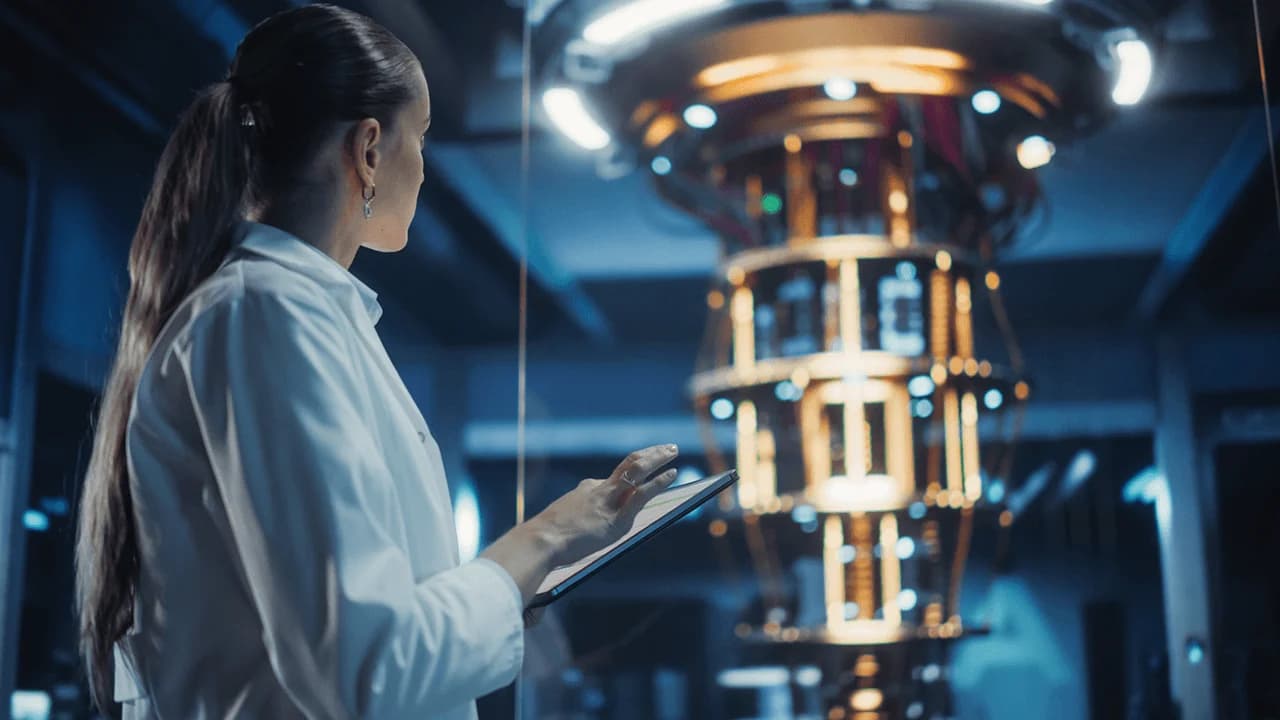
Günümüz bilgisayarları, bu açık anahtarlardan geriye doğru çalışarak karşılık gelen özel anahtarları bulamaz. Ancak, Shor algoritması adı verilen matematiksel bir tekniği çalıştıran yeterince gelişmiş kuantum bilgisayarlar, bu korumayı potansiyel olarak aşabilir.
Quantum Alliance, yaklaşık 6,04 milyon ila 6,4 milyon BTC'nin halihazırda bu şekilde risk altında olduğunu ve bunun Bitcoin'in toplam arzının yaklaşık %30'unu temsil ettiğini tahmin ediyor. Satoshi Nakamoto’nun ilk dönem varlıklarıyla ilişkili olduğu tahmin edilen 1,1 milyon BTC, potansiyel olarak savunmasız coin’ler konusundaki genel tartışmanın kapsamına giriyor. Bu, bugün herhangi birinin bu fonları çalabileceği anlamına gelmez. Tehlike, kuantum bilgisayarların kriptografiyi kırmaya yetecek kadar güçlü ve güvenilir hale gelmesine bağlıdır.
Google Research, Kuantum Geri Sayımına Baskı Katıyor
Araştırmacılar, Bitcoin'i tehdit etmek için gereken hesaplama gücü tahminlerini revize etmeye devam ederken, gerilim artıyor. Perşembe günü, Google Quantum AI, Willow kuantum işlemcisini kullanarak bir atılım yaptığını açıkladı ve hataları 40 kat azaltan “sihirli durum geliştirme” adlı bir tekniği sergiledi. Araştırmacılar ayrıca, güçlü ve güvenilir kuantum bilgisayarların geliştirilmesi için hayati önem taşıyan özel kuantum durumlarında %99,99 doğruluk oranına ulaştı. Bu bulgular, nihayetinde Bitcoin’in kriptografik güvenliğini tehdit edebilecek makinelere doğru atılmış bir adım daha anlamına geliyor.
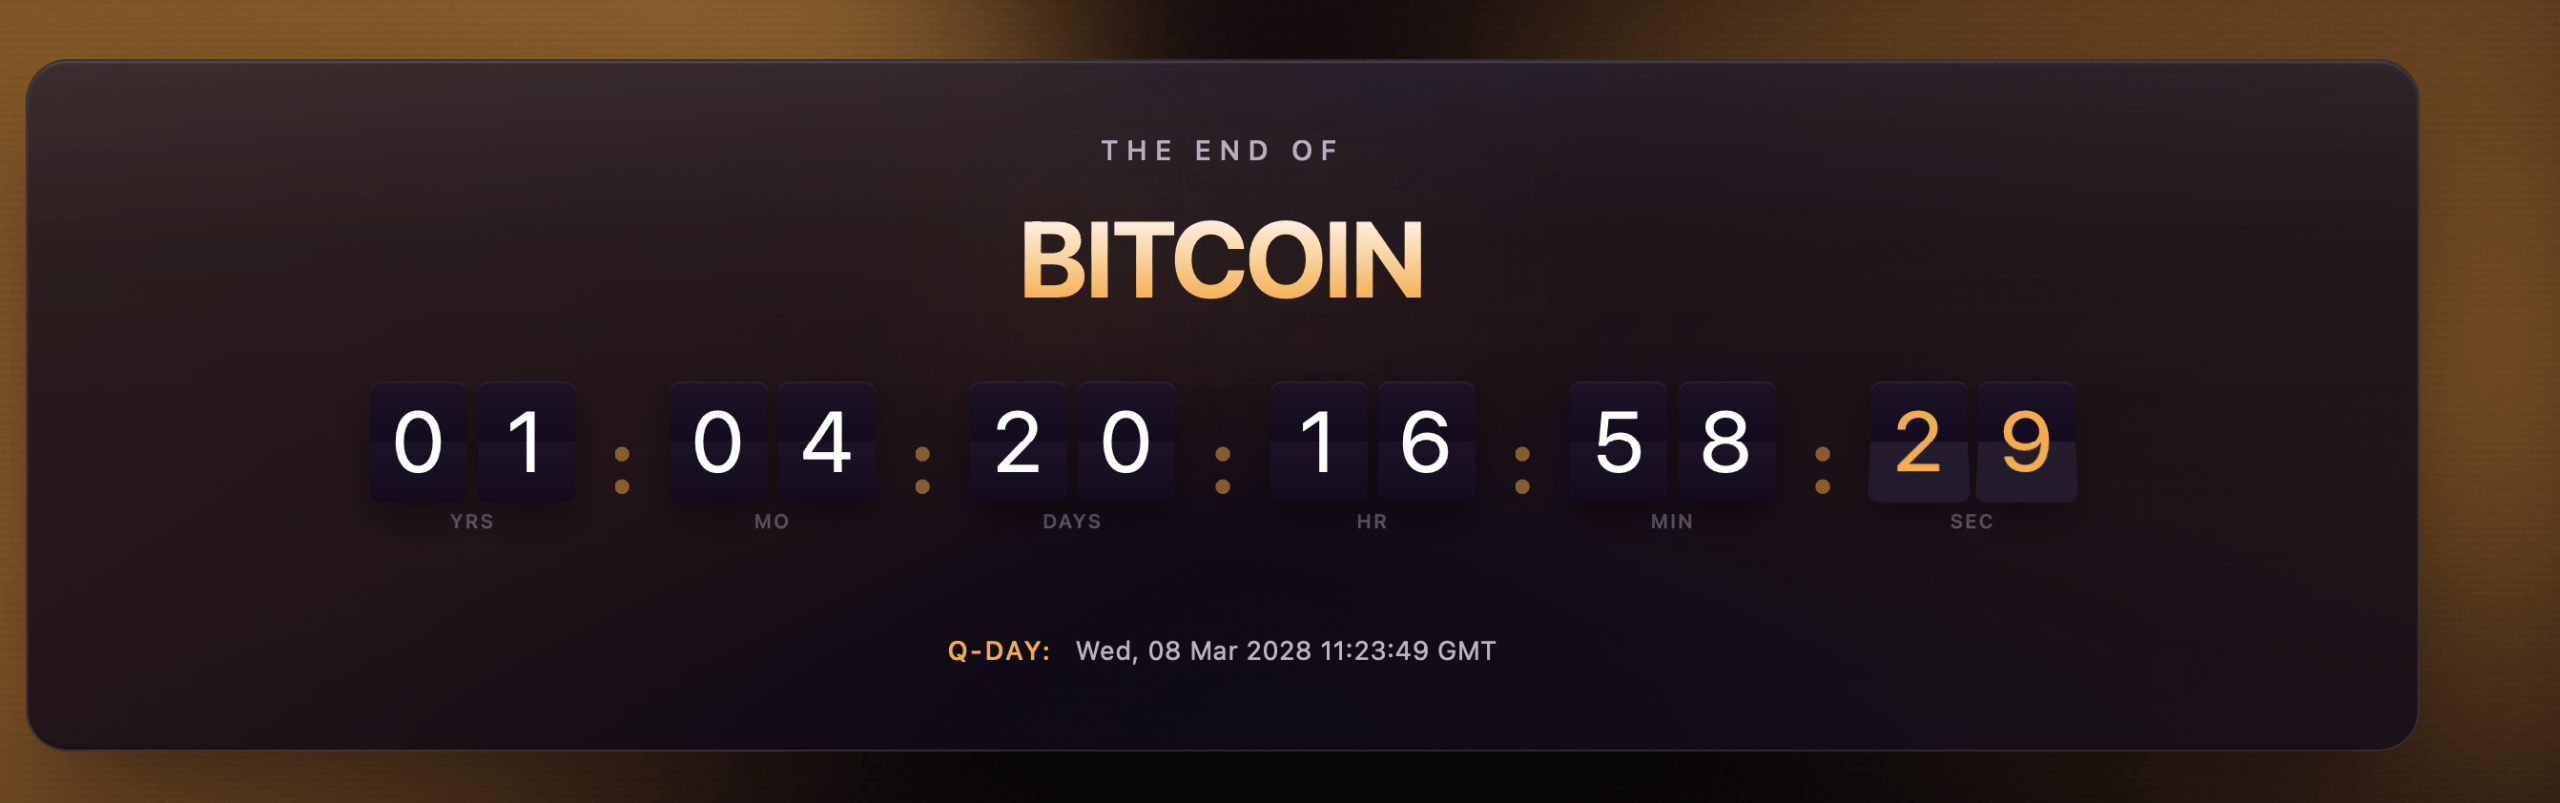
Quantum Alliance’ın katkıda bulunanları da, mevcut korumaları aşabilecek bir makinenin ortaya çıkması için olası en erken zaman aralığı olarak Mart 2028’i gösteren bir Kuantum Kıyamet Saati geliştirdiler.
Saat, kuantum bilgisayarların temel birimleri olan kuantum bitlerini (qubit) ölçerek bu bilgisayarların ne kadar hızlı geliştiğini takip ediyor. Araştırmacılar geçmişteki büyümeyi inceliyor, en güçlü makineleri belirliyor ve bu bilgileri kullanarak bilgisayarların, modellerinin günümüz kripto para birimi güvenliğini aşmak için gerekli gördüğü yaklaşık 856.000 fiziksel kuantum bitine ne zaman ulaşabileceğini tahmin ediyor.
Bu tarih, kaçınılmaz bir saldırının öngörüsü değildir. Diğer araştırmacılar ise tehlikenin 2030’lu yıllarda ortaya çıkma olasılığının daha yüksek olduğuna inanmaktadır. Yine de, tüm bir kripto para ağını yeni güvenlik teknolojisine hazırlamak, bir şifreyi güncellemek kadar basit değildir.
Dokuz Kuruluş Ortak Güvenlik Standartları Arayışında
Quantum Alliance, Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault ve Hacken’den katılımcılardan oluşuyor. Grup, yeni bir blok zinciri oluşturmak yerine, mevcut ağların kuantum saldırılarına hazır olup olmadığını değerlendirmek için herkese açık standartlar belirlemeyi amaçlıyor. Çalışmaları, mevcut fonları daha güvenli şifreleme sistemlerine aktarmak, gizlilik teknolojisini değerlendirmek, cüzdanları korumak ve güvenlik araçlarının farklı blok zincirlerinde çalışmasını sağlamak dahil olmak üzere dört alanı kapsamaktadır.
Quantus’un kurucusu ve CEO’su Christopher Smith, bu hedefin ne olduğunu açıkladı. Smith, “Gelecekte, ‘kuantum sonrası kriptografi’ sadece ‘kriptografi’ olarak anılacak ve geri kalan her şey müzede sergilenecek,” dedi. Grup, teknik önerilerin tek bir şirket tarafından dayatılmak yerine açık bir şekilde geliştirildiği Internet Engineering Task Force’u örnek almaktadır.
En Zor Sorun, Kimsenin Hareket Ettiremediği Bitcoin Olabilir
Bitcoin daha güçlü bir kriptografi sistemine geçse bile, bazı coin’ler yine de risk altında kalabilir. Unutulmuş cüzdanlarda, kaybolan hesaplarda veya sahipleri hiçbir zaman güncelleme yapmayan adreslerde tutulan fonlar, çözülmesi zor bir sorun teşkil ediyor. Hiç kimse, her Bitcoin sahibine parasını hareket ettirmesini emredemez. Üstelik bu sorun, Bitcoin’in ötesine uzanıyor. Stabilcoin sistemleri, blok zinciri köprüleri ve diğer kripto para altyapıları da, gelecekteki kuantum bilgisayarların aşabileceği kriptografik korumalara dayanıyor.
İttifak, bireysel ağların nasıl tepki vermesi gerektiğini dikte etmek yerine, ortak testler ve geçiş kılavuzları yayınlamayı hedefliyor. Şu an için sektörün kuantum kabusu teorik düzeyde kalıyor. Asıl zor soru ise, durum değişmeden önce milyonlarca Bitcoin’in korunup korunamayacağıdır.
Google, kuantum bilişim alanında önemli bir atılım yaptığını duyurdu; bu gelişme, Bitcoin’in kriptografisine yönelik tehdidi daha da yakınlaştırabilir.
Şimdi oku: Bitcoin’in “Q-Day” tehdidi yaklaşırken Google kuantum atılımı duyurdu

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.