Analistul on-chain Willy Woo a stârnit o nouă dezbatere cu privire la securitatea pe termen lung a Bitcoin-ului duminică, 11 octombrie 2026, după ce a publicat estimări generate de inteligența artificială (IA) care sugerează o probabilitate de 1,3% ca semnăturile digitale ale Bitcoin-ului să poată fi sparte în decurs de doi ani. Inspirându-se din postarea lui Woo de pe X, Bitcoin.com News a extins experimentul, consultând aproximativ patru modele de IA și examinând potențialele amenințări criptografice pe patru orizonturi de timp distincte.
Model IA: securitatea Bitcoin are risc 76% până în 2046
SCRIS DE

DISTRIBUIE
Concluzii cheie
- Postarea lui Willy Woo din 11 octombrie a inspirat Bitcoin.com News să testeze predicțiile IA privind securitatea criptografică a Bitcoin.
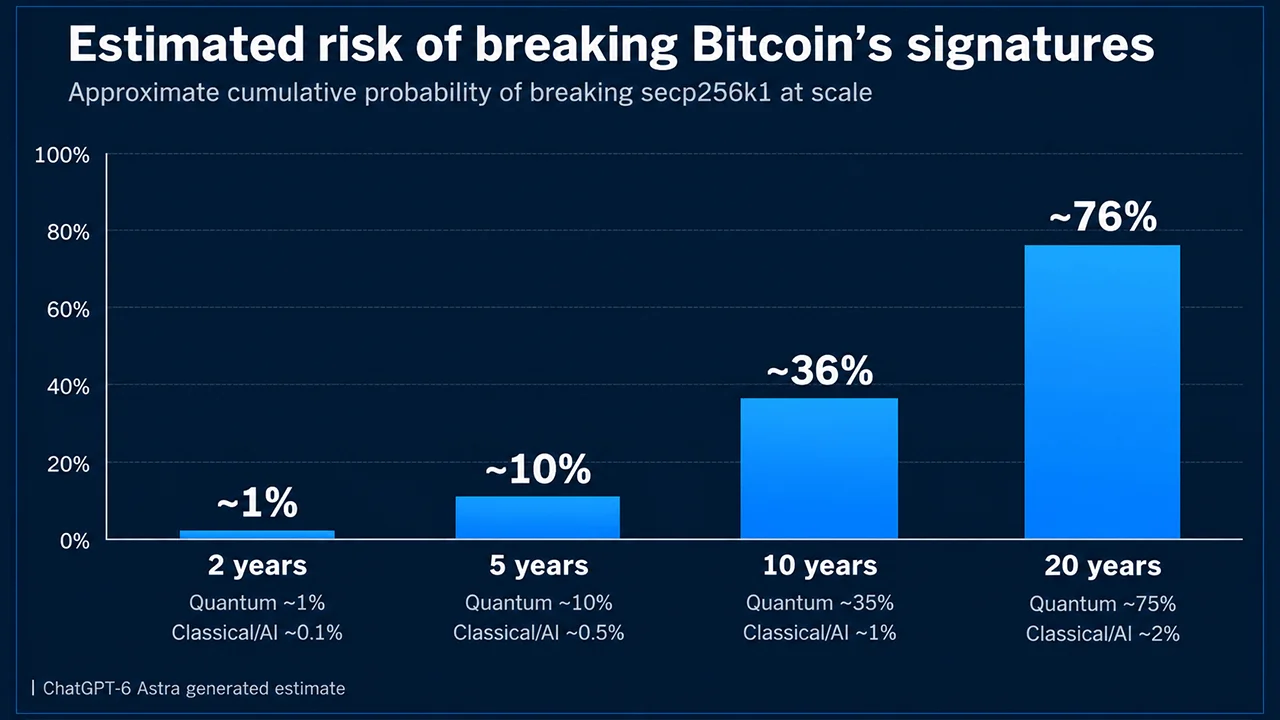
- ChatGPT-6 Astra a estimat un risc de 76% ca semnăturile Bitcoin să fie sparte în termen de 20 de ani, față de 34% estimat de Deepseek.
- Toate cele patru modele de IA au identificat calculul cuantic ca fiind cea mai mare amenințare pe termen lung, riscurile pe o perioadă de 2 ani fiind estimate între 0% și 2%.
Postarea lui Willy Woo a făcut referire la estimările atribuite Opus 5.5, care a atribuit o probabilitate de 0,5% ca calculul cuantic să spargă semnăturile Bitcoin în termen de doi ani și o probabilitate de 0,8% ca matematica clasică sau IA să obțină același rezultat. Deși aceste cifre par relativ modeste, consecințele potențiale ale unei astfel de descoperiri fac întrebarea deosebit de interesantă, mai ales pe măsură ce tehnologia informatică continuă să avanseze.
Mergând cu câteva pași mai departe de întrebarea inițială a lui Woo, Bitcoin.com News a consultat aproximativ patru modele de IA și a extins prognoza la doi, cinci, zece și 20 de ani. Fiecărui model i s-a cerut să evalueze probabilitatea ca semnăturile criptografice ale Bitcoin să fie compromise prin calculul cuantic sau prin descoperiri matematice clasice și asistate de IA. Scopul a fost acela de a compara raționamentul lor, de a identifica dezacordurile și de a examina modul în care se schimbă așteptările lor în timp.
Întrebarea adresată modelelor de IA
Fiecărui model i s-a prezentat următoarea solicitare.
„Ești un matematician, expert în calcul cuantic și analist on-chain care redactează o scurtă teorie.
Estimează probabilitatea ca schemele actuale de semnături ale Bitcoin (ECDSA și Schnorr peste secp256k1) să fie practic sparte, ceea ce înseamnă că un atacator ar putea deriva chei private din cheile publice expuse la scară largă, fie prin intermediul calculatoarelor cuantice relevante din punct de vedere criptografic, fie prin intermediul progreselor clasice/ale IA în criptoanaliză.
Furnizați estimări pentru fiecare dintre următoarele orizonturi de timp:
- Următorii 2 ani
- Următorii 5 ani
- Următorii 10 ani
- Următorii 20 de ani
Pentru fiecare orizont, împărțiți răspunsul în:
Cuantic: X%
Clasic/IA: Y%
→ Z% risc totalPăstrați răspunsul concis. Folosiți rânduri scurte și doar procente aproximative. Fiți direct. Nu evitați răspunsul, nu explicați raționamentul și nu adăugați rezerve. Bazați cifrele pe consensul actual al experților (majoritatea dezvoltatorilor și criptografilor estimează că riscul cuantic practic va apărea abia după 2030) și pe lipsa unor metode practice cunoscute de spargere a algoritmului secp256k1, nu pe scenarii speculative de cel mai rău caz.
Afișați doar textul postării.
Previziuni ale IA privind securitatea criptografică a Bitcoin
Tabelul următor compară estimările modelelor privind probabilitatea cumulativă ca semnăturile ECDSA și Schnorr ale Bitcoin să poată fi sparte în practică în cadrul fiecărui orizont de timp. Cifrele reprezintă evaluarea combinată a fiecărui model privind riscurile legate de calculul cuantic și de criptoanaliza clasică sau asistată de IA.
| Model IA | 2 ani | 5 ani | 10 ani | 20 de ani |
|---|---|---|---|---|
| Deepseek Deepthink | 0% | 1% | 6% | 34% |
| ChatGPT-6 Astra | ~1% | ~10% | ~36% | ~76% |
| Grok Expert | 2% | 10% | 30% | 60% |
| Claude Opus 5.5 | ~1% | ~5,5% | ~31% | ~66% |
Sursă: Experimentul cu modelul AI al Bitcoin.com News, 11 octombrie 2026. Procentele reflectă estimări speculative generate de model, mai degrabă decât probabilități verificate.
Diferențele devin deosebit de evidente pe perioade mai lungi. Modelul Hangzhou Deepseek a oferit cea mai conservatoare prognoză pe 20 de ani, atribuind o probabilitate de 34% pentru o spargere criptografică practică, în timp ce ChatGPT-6 Astra de la OpenAI a estimat această probabilitate la aproximativ 76%. În paralel, modelele Grok de la xAI și Claude de la Anthropic s-au situat între aceste estimări, la 60%, respectiv aproximativ 66%.
În ciuda discrepanțelor dintre ele, toate cele patru modele au anticipat riscuri considerabil mai mari în următoarele două decenii decât în viitorul imediat. De asemenea, previziunile lor au identificat în mod constant calculul cuantic ca fiind principala preocupare pe termen lung, matematica clasică și criptoanaliza asistată de IA reprezentând o amenințare comparativ mai mică.
Tabelul următor compară probabilitatea estimată de fiecare model de IA ca matematica clasică sau criptoanaliza asistată de IA să poată sparge semnăturile ECDSA și Schnorr ale Bitcoin în următorii doi, cinci, zece și 20 de ani, independent de calculul cuantic.
| Model de IA | 2 ani | 5 ani | 10 ani | 20 de ani |
|---|---|---|---|---|
| Deepseek Deepthink | 0% | 0% | 1% | 5% |
| ChatGPT-6 Astra | ~0,1% | ~0,5% | ~1% | ~2% |
| Grok Expert | 1% | 2% | 5% | 10% |
| Claude Opus 5.5 | <0,5% | 0,5% | 1% | 2% |
Sursă: Experimentul cu modelul AI al Bitcoin.com News, 11 octombrie 2026. Cifrele reprezintă estimări speculative generate de model, nu probabilități verificate.
Ce a stat la baza previziunilor modelelor de IA?
După colectarea estimărilor inițiale de probabilitate, redacția noastră a adresat o a doua întrebare acelorași modele de IA, solicitându-le de data aceasta să explice raționamentul din spatele previziunilor lor. Fiecare model a primit instrucțiuni să furnizeze un text de cel mult 100 de cuvinte în care să prezinte factorii principali care îi influențează previziunile, acordând o atenție specială consensului experților, calendarului anticipat al calculului cuantic și progreselor înregistrate în criptoanaliza clasică. Această etapă ulterioară a fost concepută pentru a clarifica ipotezele care stau la baza fiecărei previziuni și motivele pentru care modelele au considerat anumite orizonturi de timp mai vulnerabile decât altele.
Fiecărui model i s-a prezentat următoarea solicitare.
În cel mult 100 de cuvinte, explicați motivele cheie care stau la baza estimărilor de probabilitate pe care tocmai le-ați oferit pentru fiecare orizont de timp. Concentrați-vă doar pe factorii principali din consensul experților, termenele de implementare a calculului cuantic și progresele înregistrate în criptoanaliza clasică. Fiți concis și nu adăugați cifre noi.
Deepseek Deepthink își explică prognoza
ChatGPT-6 Astra își explică prognoza
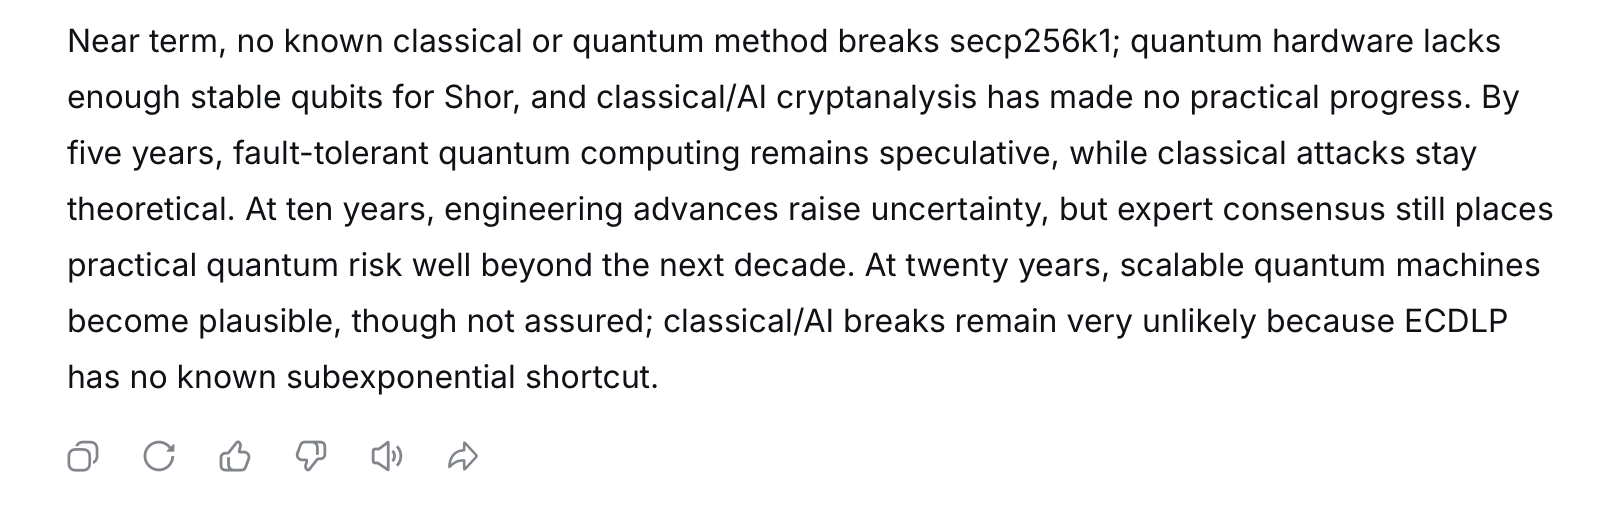
Estimarea pe termen scurt este scăzută, deoarece atacurile practice necesită hardware cuantic tolerant la erori, care să funcționeze la o scară substanțială. Estimarea pe cinci ani reflectă progresul potențial în corectarea erorilor și în domeniul hardware-ului, rămânând însă obstacole tehnice semnificative. Estimarea pe zece ani reflectă sondajele efectuate în rândul experților, care atribuie o probabilitate semnificativă apariției unor calculatoare cuantice relevante din punct de vedere criptografic; estimarea pe douăzeci de ani acordă mai mult timp pentru ca aceste obstacole să fie depășite. Riscul legat de sistemele clasice/IA rămâne scăzut, deoarece nu se cunoaște nicio spargere practică a secp256k1, iar îmbunătățirile aduse de IA nu constituie în sine o descoperire revoluționară în domeniul criptoanalizei. Acestea sunt estimări bazate pe judecată, nu probabilități consensuale pentru atacuri la scară largă.
Un expert Grok explică previziunea sa
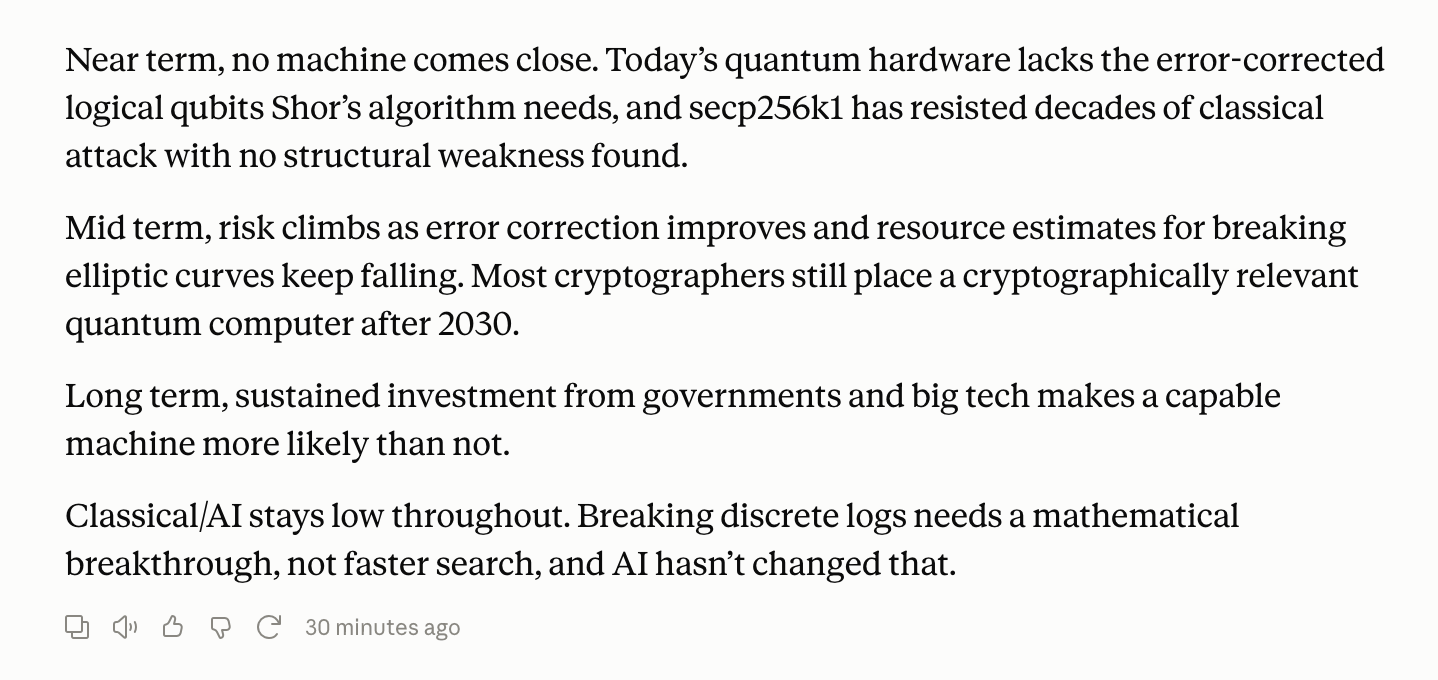
Consensul experților plasează atacurile cuantice practice asupra secp256k1 cu mult după anul 2030. Nu există niciun computer cuantic relevant din punct de vedere criptografic; sistemele actuale rămân cu mult sub numărul de qubiți logici și sub scara de corectare a erorilor necesare pentru algoritmul lui Shor.
Criptoanaliza clasică nu a produs nicio spargere practică a acestei curbe. Cele mai cunoscute atacuri rămân pe deplin exponențiale, fără a fi demonstrate scurtături bazate pe IA.
Orizonturile pe termen scurt rămân reduse, deoarece persistă lacunele la nivel de hardware și algoritmi. Probabilitatea crește ulterior, pe măsură ce sondajele efectuate în rândul experților atribuie o probabilitate tot mai mare perioadei cuprinse între mijlocul și sfârșitul anilor 2030 și dincolo de aceasta, în timp ce riscul clasic rămâne marginal din cauza absenței oricărui atac scalabil cunoscut.
Claude Opus 5.5 explică previziunea sa
Experimentul relevă o diviziune interesantă în modul în care modelele de IA interpretează viitorul criptografic al Bitcoin, mai degrabă decât previziunile de preț. Deși amenințările pe termen scurt par limitate, previziunile pe termen lung prezintă o imagine considerabil mai incertă. Dacă calculul cuantic va pune în cele din urmă la încercare securitatea Bitcoin rămâne o întrebare deschisă, dar modelele sunt în mare parte de acord asupra unui singur aspect. Timpul, progresul tehnologic și pregătirea vor determina în cele din urmă modul în care se va desfășura această poveste.
Claude, ChatGPT și alte modele de IA selectează candidații din domeniul criptomonedelor care ar putea înregistra cele mai mari câștiguri la sfârșitul anului, HYPE și SOL ocupând primele locuri în clasamentul stabilit de comisie.
Citește acum: 10 modele de IA, printre care Claude și ChatGPT, selectează câștigătorii de la sfârșitul anului din domeniul criptomonedelor

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.