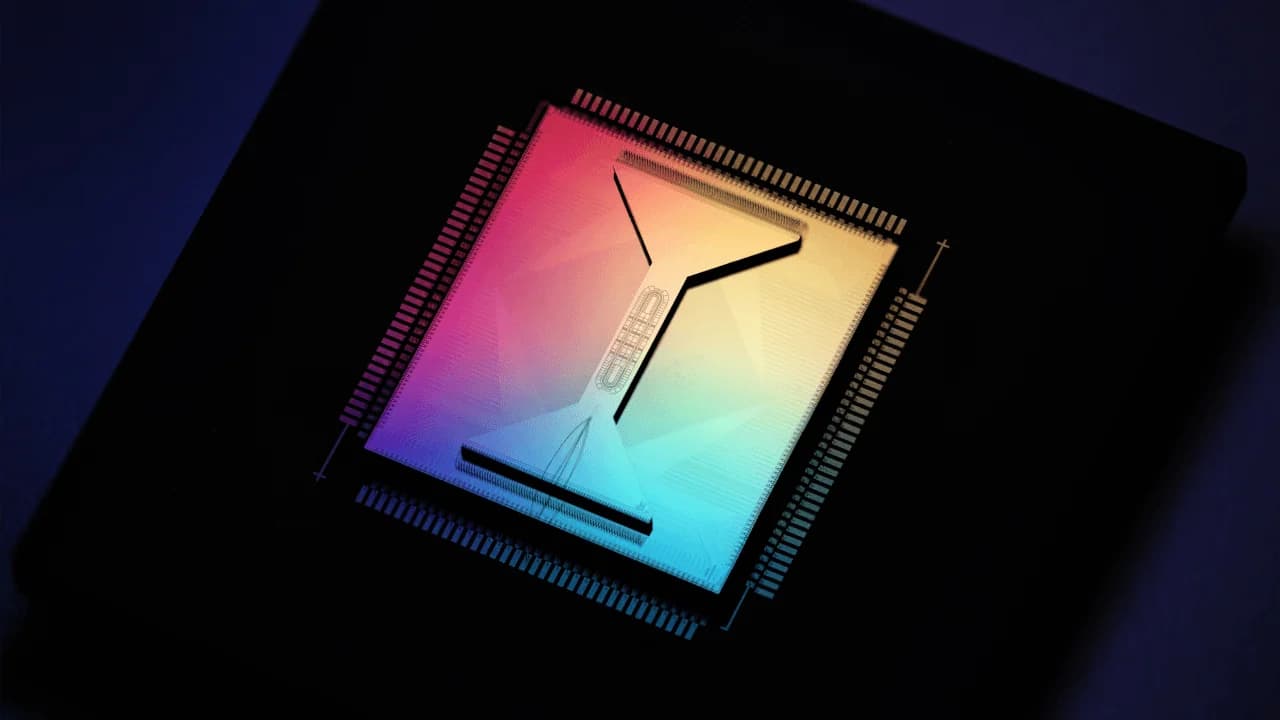
Firma Quantinuum, zajmująca się informatyką kwantową, ogłosiła znaczący przełom w dziedzinie korekcji błędów, osiągając rekordowy poziom wierności logicznej wynoszący 99,9995%, co – jak twierdzi – wzmacnia jej pozycję na drodze do stworzenia do 2029 r. komercyjnie opłacalnego, odpornego na awarie komputera kwantowego. Postęp ten pojawia się w kontekście narastających obaw, że coraz potężniejsze maszyny kwantowe mogą w przyszłości podważyć kryptografię chroniącą bitcoina i inne kryptowaluty.
Pobity rekord w dziedzinie informatyki kwantowej podnosi poprzeczkę w zakresie bezpieczeństwa bitcoina
NAPISAŁ
UDOSTĘPNIJ
Najważniejsze wnioski
- Quantinuum osiągnęło rekordową wierność logiczną na poziomie 99,9995%, dziesięciokrotnie zmniejszając wskaźniki błędów kwantowych w porównaniu z wrześniem.
- Przełom ten przybliża firmę Quantinuum do realizacji celu, jakim jest dostarczenie komputera kwantowego odpornego na awarie do 2029 roku.
- Postęp ten budzi obawy o bezpieczeństwo bitcoina, ponieważ potężne komputery kwantowe mogą w końcu złamać zabezpieczenia kryptograficzne, co przyspiesza apele o wprowadzenie aktualizacji odpornych na ataki kwantowe.
Dokładność kwantowa szybko się poprawia
Firma Quantinuum poinformowała w poniedziałek, że jej komputer kwantowy Helios osiągnął wskaźnik błędów logicznych wynoszący zaledwie pięć błędów na milion operacji, co stanowi dziesięciokrotną poprawę w stosunku do poprzedniego rekordu ustanowionego we wrześniu. Firma twierdzi, że wynik ten jest również 100 razy lepszy od najlepszego opublikowanego wyniku uzyskanego przy użyciu konkurencyjnych architektur sprzętu kwantowego, o czym wcześniej informowała firma Google Quantum AI.
To przełomowe osiągnięcie stanowi odpowiedź na jedno z największych wyzwań związanych z obliczeniami kwantowymi: zapewnienie dokładności obliczeń pomimo ekstremalnej wrażliwości bitów kwantowych, czyli kubitów, na błędy. W przeciwieństwie do komputerów konwencjonalnych systemy kwantowe wymagają zaawansowanych technik korekcji błędów, aby niezawodnie wykonywać złożone obliczenia.
Quantinuum osiągnęło ten wynik, wykorzystując technikę znaną jako „kod kolorów”, która łączy wiele fizycznych kubitów w bardziej niezawodne kubity logiczne. Naukowcy z firmy wykazali również, że liczba błędów spadała wykładniczo wraz ze wzrostem poziomu ochrony, a każde przetestowane zwiększenie poziomu ochrony zmniejszało liczbę pozostałych błędów logicznych 12-krotnie.
Wyniki te opierają się na wrześniowym przełomie firmy Quantinuum, w którym zastosowano inną metodę korekcji błędów na tym samym sprzęcie Helios.
„Przekroczyliśmy próg niezbędny do wykładniczej poprawy dokładności, umacniając naszą drogę do projektu Apollo oraz pokazując, w jaki sposób możemy pomóc użytkownikom w czerpaniu korzyści komercyjnych z technologii kwantowej na dużą skalę” – powiedział w oświadczeniu dyrektor generalny Quantinuum, Rajeeb Hazra.
Firma stwierdziła, że jej najnowsze osiągnięcie sprawia, iż wydajność korekcji błędów mieści się w docelowym zakresie dla projektu Apollo – planowanego uniwersalnego komputera kwantowego odpornego na błędy, którego uruchomienie przewiduje się na rok 2029.
Robin Blume-Kohout, współdyrektor Laboratorium Wydajności Kwantowej w Sandia National Laboratories, który nie brał udziału w badaniach, nazwał to osiągnięcie znaczącym kamieniem milowym. Stwierdził, że wyniki sugerują, iż rozbudowany system mógłby osiągnąć użyteczną wydajność obliczeniową z odpornością na błędy przy mniej niż milionie fizycznych kubitów.
Wyniki te dotyczą jednak konkretnego testu porównawczego korekcji błędów, a nie demonstracji wielkoskalowego komputera kwantowego ogólnego przeznaczenia. Zanim takie systemy będą mogły niezawodnie wykonywać złożone algorytmy, pozostają do pokonania poważne wyzwania inżynieryjne.
Zagrożenie kwantowe dla bitcoina staje się coraz bardziej widoczne
Ogłoszenie to następuje po innym przełomie ogłoszonym w zeszłym tygodniu przez Google Quantum AI, kiedy to naukowcy zademonstrowali technikę zwaną „kultywowaniem stanów magicznych”, która zmniejszyła liczbę błędów 40-krotnie. W ramach badań osiągnięto 99,99% wierności logicznej w generowaniu wyspecjalizowanych stanów kwantowych potrzebnych do niektórych zaawansowanych obliczeń.
Jak donosi serwis Bitcoin.com News, postępy Google'a ponownie wzbudziły obawy dotyczące „Q-Day” – hipotetycznego momentu, w którym komputery kwantowe staną się wystarczająco potężne, by złamać powszechnie stosowane systemy kryptograficzne.
Na początku tego roku naukowcy z Google oszacowali, że złamanie kryptografii opartej na krzywych eliptycznych, stosowanej w podpisach cyfrowych Bitcoina, mogłoby wymagać mniej niż 500 000 fizycznych kubitów, czyli około 20 razy mniej niż wynikało to z niektórych wcześniejszych szacunków.
W badaniach nakreślono również teoretyczny scenariusz, w którym zaawansowany komputer kwantowy mógłby wywnioskować prywatny klucz bitcoina na podstawie ujawnionego klucza publicznego w ciągu około dziewięciu minut.
Naukowcy oszacowali, że około 6,9 miliona BTC – prawie jedna trzecia całkowitej możliwej podaży bitcoina – może być potencjalnie narażona, ponieważ ich klucze publiczne zostały już ujawnione, w tym środki przechowywane w starszych formatach portfeli oraz na ponownie wykorzystanych adresach.
Chociaż najnowszy przełom firmy Quantinuum nie wykazuje jeszcze zdolności do złamania kryptografii bitcoina, stanowi on postęp w kierunku niezawodnych obliczeń kwantowych, które w przyszłości mogłyby umożliwić przeprowadzanie takich ataków.
Te wydarzenia zaostrzyły dyskusje na temat przygotowania sieci kryptowalutowych do świata postkwantowego. Firma Fidelity Digital Assets ostrzegła, że ujawnione klucze publiczne bitcoina mogą stać się podatne na ataki, natomiast Coinbase zwróciła uwagę na wyzwania techniczne związane z przejściem sieci bitcoina na kryptografię odporną na ataki kwantowe.
Potencjalne środki obrony obejmują nowe schematy podpisów cyfrowych, ale ich wdrożenie może wymagać znacznych zmian w infrastrukturze Bitcoina, w tym większych podpisów, aktualizacji portfeli oraz koordynacji w ramach zdecentralizowanej sieci.
Szczególnie trudną kwestią są nieaktywne zasoby bitcoinów, których właściciele mogą nie być w stanie przenieść swoich środków na adresy odporne na ataki kwantowe.
Na razie żaden istniejący komputer kwantowy nie jest w stanie złamać zabezpieczeń kryptograficznych Bitcoina. Jednak biorąc pod uwagę, że firma Quantinuum planuje uruchomienie swojego odpornego na awarie systemu Apollo w 2029 r., a Google czyni szybkie postępy w zakresie powiązanych technologii, wyścig o opracowanie infrastruktury kryptowalutowej odpornej na ataki kwantowe nabiera coraz większego znaczenia.
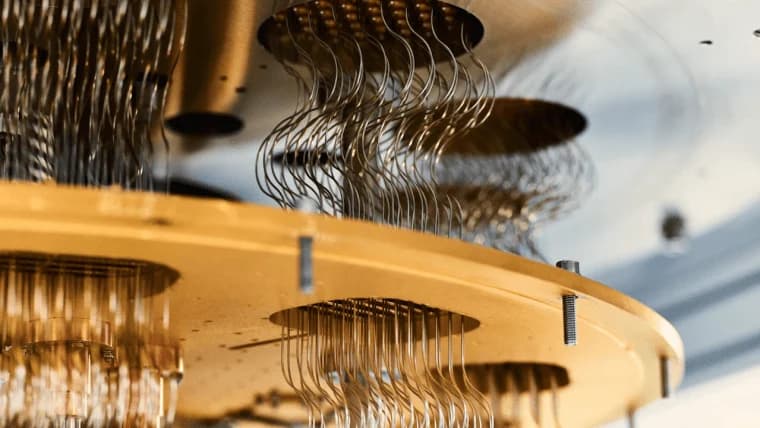
Firma Google ogłosiła znaczący przełom w dziedzinie informatyki kwantowej, co może jeszcze bardziej zwiększyć zagrożenie dla kryptografii bitcoina.
Czytaj teraz: Google chwali „magiczny” przełom kwantowy, rośnie zagrożenie Dniem Q dla bitcoina

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.