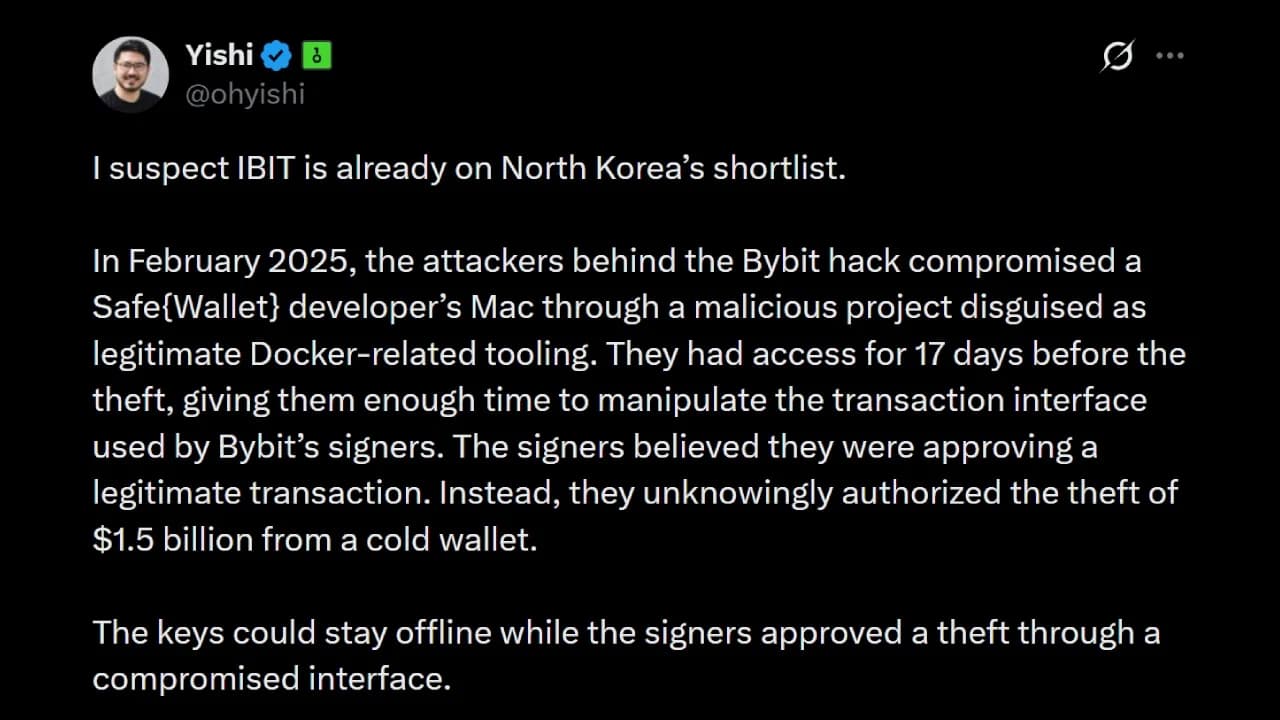
Yishi Wang, założyciel i dyrektor generalny firmy OneKey zajmującej się portfelami sprzętowymi, zasugerował, że po ataku na Binance północnokoreańscy hakerzy mogą mieć na celowniku kolejny ważny obiekt: fundusz IBIT firmy BlackRock, największy na świecie ETF oparty na bitcoinie, który posiada aktywa w BTC o wartości prawie 63 miliardów dolarów, a jedynym jego powiernikiem jest Coinbase.
Dyrektor generalny OneKey: hakerzy zaatakują ETF bitcoina BlackRock
NAPISAŁ
UDOSTĘPNIJ
Najważniejsze wnioski
- Dyrektor generalny OneKey ostrzega, że IBIT firmy BlackRock może stać się kolejnym celem ataku hakerskiego ze strony Korei Północnej po włamaniu do Binance.
- Fakt, że IBIT polega wyłącznie na Coinbase, stwarza pojedynczy punkt awarii dla jego ogromnych zasobów bitcoinów o wartości 63 mld dolarów.
- W przeciwieństwie do stablecoinów skradzionych BTC nie da się zamrozić, a ograniczone ubezpieczenie naraża posiadaczy funduszu ETF na ryzyko.
IBIT firmy BlackRock na liście celów północnokoreańskich hakerów – twierdzi założyciel OneKey
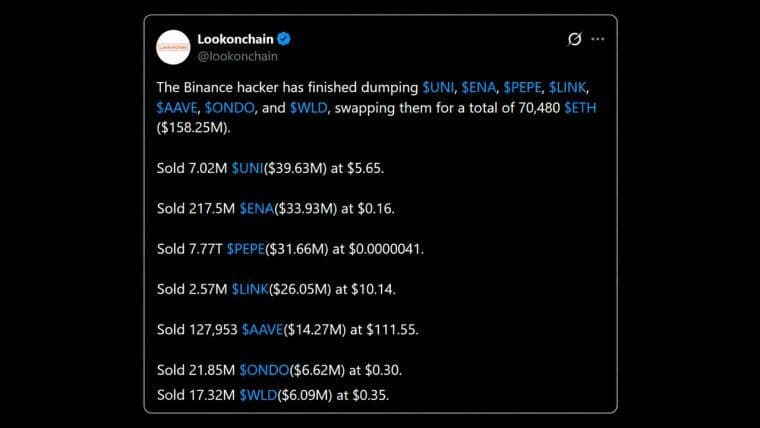
Podczas gdy branża kryptowalut wciąż dochodzi do siebie po czwartkowym ataku hakerskim na Binance – największą giełdę kryptowalut – w wyniku którego skradziono 6,3 mld dolarów, liderzy branży spekulują, na jaki podmiot północnokoreańscy hakerzy zaatakują jako następny.
Yishi Wang, założyciel i dyrektor generalny OneKey, firmy z siedzibą w Hongkongu zajmującej się portfelami sprzętowymi typu open source, uważa, że iShares Bitcoin Trust (IBIT) firmy BlackRock – największy na świecie fundusz typu ETF oparty na bitcoinie – może stać się kolejnym celem tych cyberprzestępców.
W mediach społecznościowych Wang podkreślił, że jako największy fundusz tego typu IBIT posiada 815 tys. BTC o wartości prawie 63 mld dolarów, co czyni go atrakcyjnym celem dla cyberprzestępców. Jedynym powiernikiem funduszu jest Coinbase, co Wang określa jako nadzwyczajną koncentrację w rękach jednego podmiotu.
„Niezależnie od tego, jak duży lub dobrze finansowany jest ten dostawca, krytyczna awaria jego infrastruktury bezpieczeństwa mogłaby narazić cały fundusz na ryzyko” – oświadczył.
Wang podkreślił, że gdyby IBIT padł ofiarą ataku podobnego do tego, którego w czwartek doświadczyła giełda Binance, spowodowałoby to utratę 9,5% aktywów funduszu, powodując straty, które przy obecnych wycenach mogłyby zostać rozłożone na akcjonariuszy w wysokości 4 dolarów na akcję.
Co gorsza, atak na IBIT naraziłby wyłącznie BTC, którego nie mogą zablokować scentralizowani emitenci. Krótko po włamaniu do Binance firmy Circle i Tether wspólnie zamroziły ponad 2,3 mld dolarów skradzionych stablecoinów, chroniąc firmę przed dalszymi stratami.
Ponadto, choć Coinbase ujawniło, że posiada ubezpieczenie od przestępstw na kwotę 320 mln dolarów, Wang stwierdził, że jest ono dzielone między klientów, a umowy powiernicze ograniczają odpowiedzialność do 100 mln dolarów na jeden adres przechowywania w trybie offline. Gdyby doszło do poważnego ataku, to posiadacze IBIT ponieśliby największą część strat.
Chociaż fundusze ETF oparte na Bitcoinie są wygodne dla instytucji i osób prywatnych, które nie chcą ponosić ciężaru samodzielnego przechowywania aktywów, nie stanowią one ostatecznego rozwiązania problemu podatności aktywów cyfrowych na zagrożenia.
„Im większe stają się te pule, tym bardziej są atrakcyjne dla atakujących. Naruszenie bezpieczeństwa w dowolnym krytycznym punkcie może mieć konsekwencje wykraczające daleko poza pojedynczą instytucję” – ocenił Wang, dodając, że nawet najbardziej zaawansowane rozwiązania będą zależały od kilku czynników, które mogą stanowić słabe punkty.
„W dziedzinie bezpieczeństwa nie ma cudownych rozwiązań ani trwałych gwarancji. Zachowajcie czujność, nieustannie weryfikujcie i nigdy nie mylcie nieskazitelnej historii z dowodem, że jesteście bezpieczni. Tryb bunkrowy” – podsumował, nawiązując do terminu ukutego niedawno przez badacza technologii blockchain, Justina Drake’a.

Wstępne dochodzenie przeprowadzone przez Binance wskazuje, że przyczyną incydentu bezpieczeństwa, którego skutki szacuje się na 6,3 mld dolarów, mogło być włamanie do laptopa jednego z pracowników. The
Czytaj teraz: Binance: pierwsze ustalenia ws. ataku za 6,3 mld USD, bez wycieku kluczy

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁSergio Goschenko
Sergio jest dziennikarzem zajmującym się kryptowalutami, mieszkającym w Wenezueli.