Nowa koalicja dziewięciu organizacji zajmujących się technologią blockchain podejmuje się rozwiązania problemu, który w przyszłości może narazić na ryzyko około 6,4 miliona bitcoinów, w tym szacunkowo 1,1 miliona BTC powiązanych z Satoshim Nakamoto. Utworzona w tym tygodniu organizacja Quantum Alliance dąży do ustanowienia wspólnych standardów bezpieczeństwa, zanim potężne komputery kwantowe będą w stanie złamać podpisy cyfrowe chroniące portfele kryptowalutowe. Zagrożenie to nie jest jeszcze realne, ale przygotowanie się na nie może zająć lata.
9 grup blockchain łączy siły wobec zagrożenia kwantowego dla bitcoina
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Quantum Alliance rozpoczęła działalność 15 października, skupiając dziewięć organizacji pracujących nad wspólnymi standardami bezpieczeństwa.
- Około 6,4 miliona BTC, w tym monety z czasów Satoshiego, może być narażone na przyszłe ataki kwantowe.
- Największym wyzwaniem dla Bitcoina jest aktualizacja portfeli oraz ochrona monet, których właściciele nie mogą już nimi dysponować.
Dziewięć organizacji z branży blockchain łączy siły w obliczu zbliżającego się zagrożenia kwantowego
Prawie jedna trzecia podaży bitcoina może ostatecznie stać się podatna na ataki komputerów kwantowych, a nowa koalicja branżowa chce wyprzedzić to zagrożenie. Sojusz Quantum Alliance, powołany do życia 15 października w Lizbonie, zrzesza dziewięć organizacji zajmujących się technologią blockchain w celu ustanowienia wspólnych standardów ochrony sieci kryptowalutowych, portfeli i infrastruktury.
Jej założyciele szacują, że około 6,4 miliona BTC, w tym monety powiązane z twórcą bitcoina, Satoshim Nakamoto, ujawniło już klucze publiczne, które wystarczająco potężne maszyny kwantowe mogłyby wykorzystać. Jest jednak jeden istotny haczyk. Nikt nie zbudował jeszcze komputera kwantowego zdolnego do przeprowadzenia takiego ataku.
Dlaczego 6,4 miliona bitcoinów znalazło się na celowniku
Problem sprowadza się do sposobu, w jaki Bitcoin chroni prawo własności. Portfele bitcoinowe wykorzystują podpisy cyfrowe, aby udowodnić, że dana osoba ma uprawnienia do wydawania swoich monet. Kiedy niektóre portfele dokonują transakcji, ujawniają klucze publiczne, które pozostają na stałe widoczne w łańcuchu bloków.
Dzisiejsze komputery nie są w stanie w praktyce odwrócić procesu na podstawie tych kluczy publicznych, aby odkryć odpowiadające im klucze prywatne. Jednak wystarczająco zaawansowane komputery kwantowe, wykorzystujące technikę matematyczną zwaną algorytmem Shora, mogłyby potencjalnie złamać tę ochronę.
Quantum Alliance szacuje, że około 6,04–6,4 miliona BTC jest już narażonych w ten sposób, co stanowi około 30% całkowitej podaży bitcoina. Szacuje się, że 1,1 miliona BTC związanych z wczesnymi zasobami Satoshiego Nakamoto mieści się w szerszym kontekście potencjalnie narażonych monet. Nie oznacza to jednak, że ktokolwiek może dziś ukraść te środki. Zagrożenie zależy od tego, czy komputery kwantowe staną się wystarczająco wydajne i niezawodne, by złamać kryptografię.
Badania Google przyspieszają odliczanie do ery kwantowej
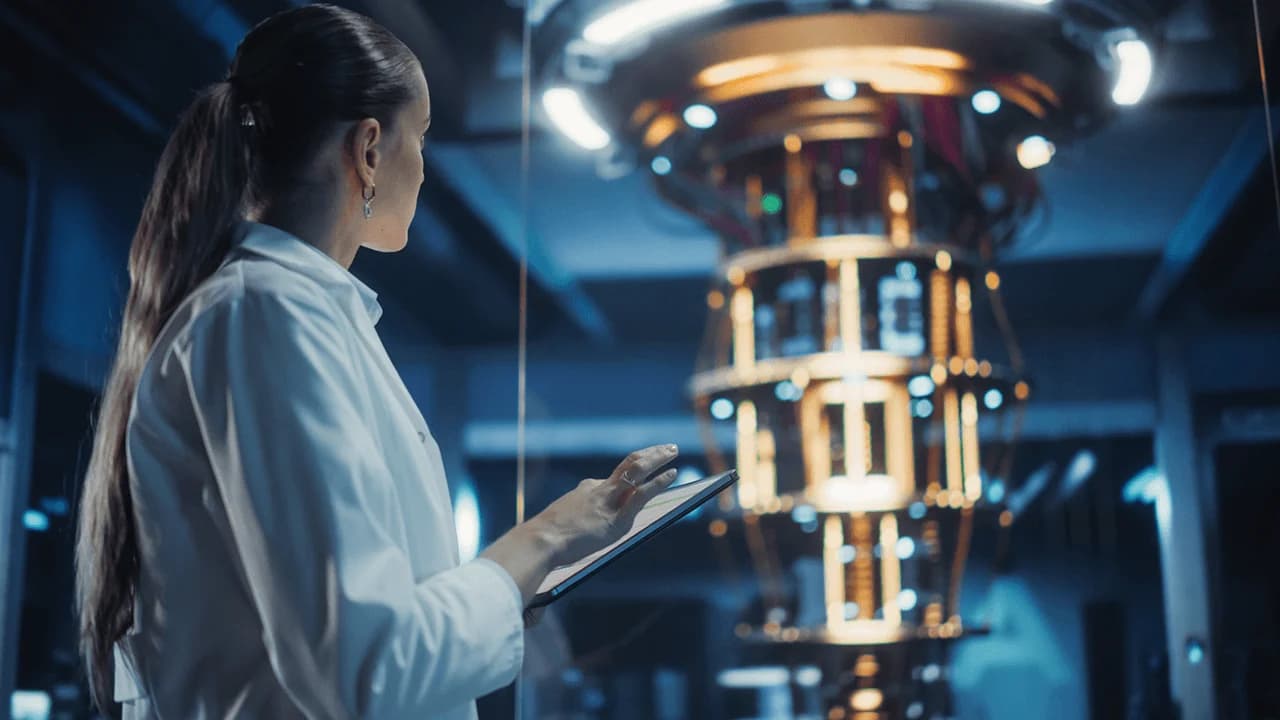
Napięcie rośnie, ponieważ naukowcy nieustannie korygują szacunki dotyczące mocy obliczeniowej potrzebnej do zagrożenia dla Bitcoina. W czwartek Google Quantum AI ogłosiło przełomowe osiągnięcie przy użyciu swojego procesora kwantowego Willow, demonstrując technikę zwaną „kultywowaniem stanu magicznego”, która zmniejszyła liczbę błędów czterdziestokrotnie. Naukowcy osiągnęli również 99,99% dokładności w specjalistycznych stanach kwantowych, niezbędnych do budowy potężnych i niezawodnych komputerów kwantowych. Odkrycia te stanowią kolejny krok w kierunku maszyn, które w przyszłości będą w stanie zagrozić bezpieczeństwu kryptograficznemu Bitcoina.
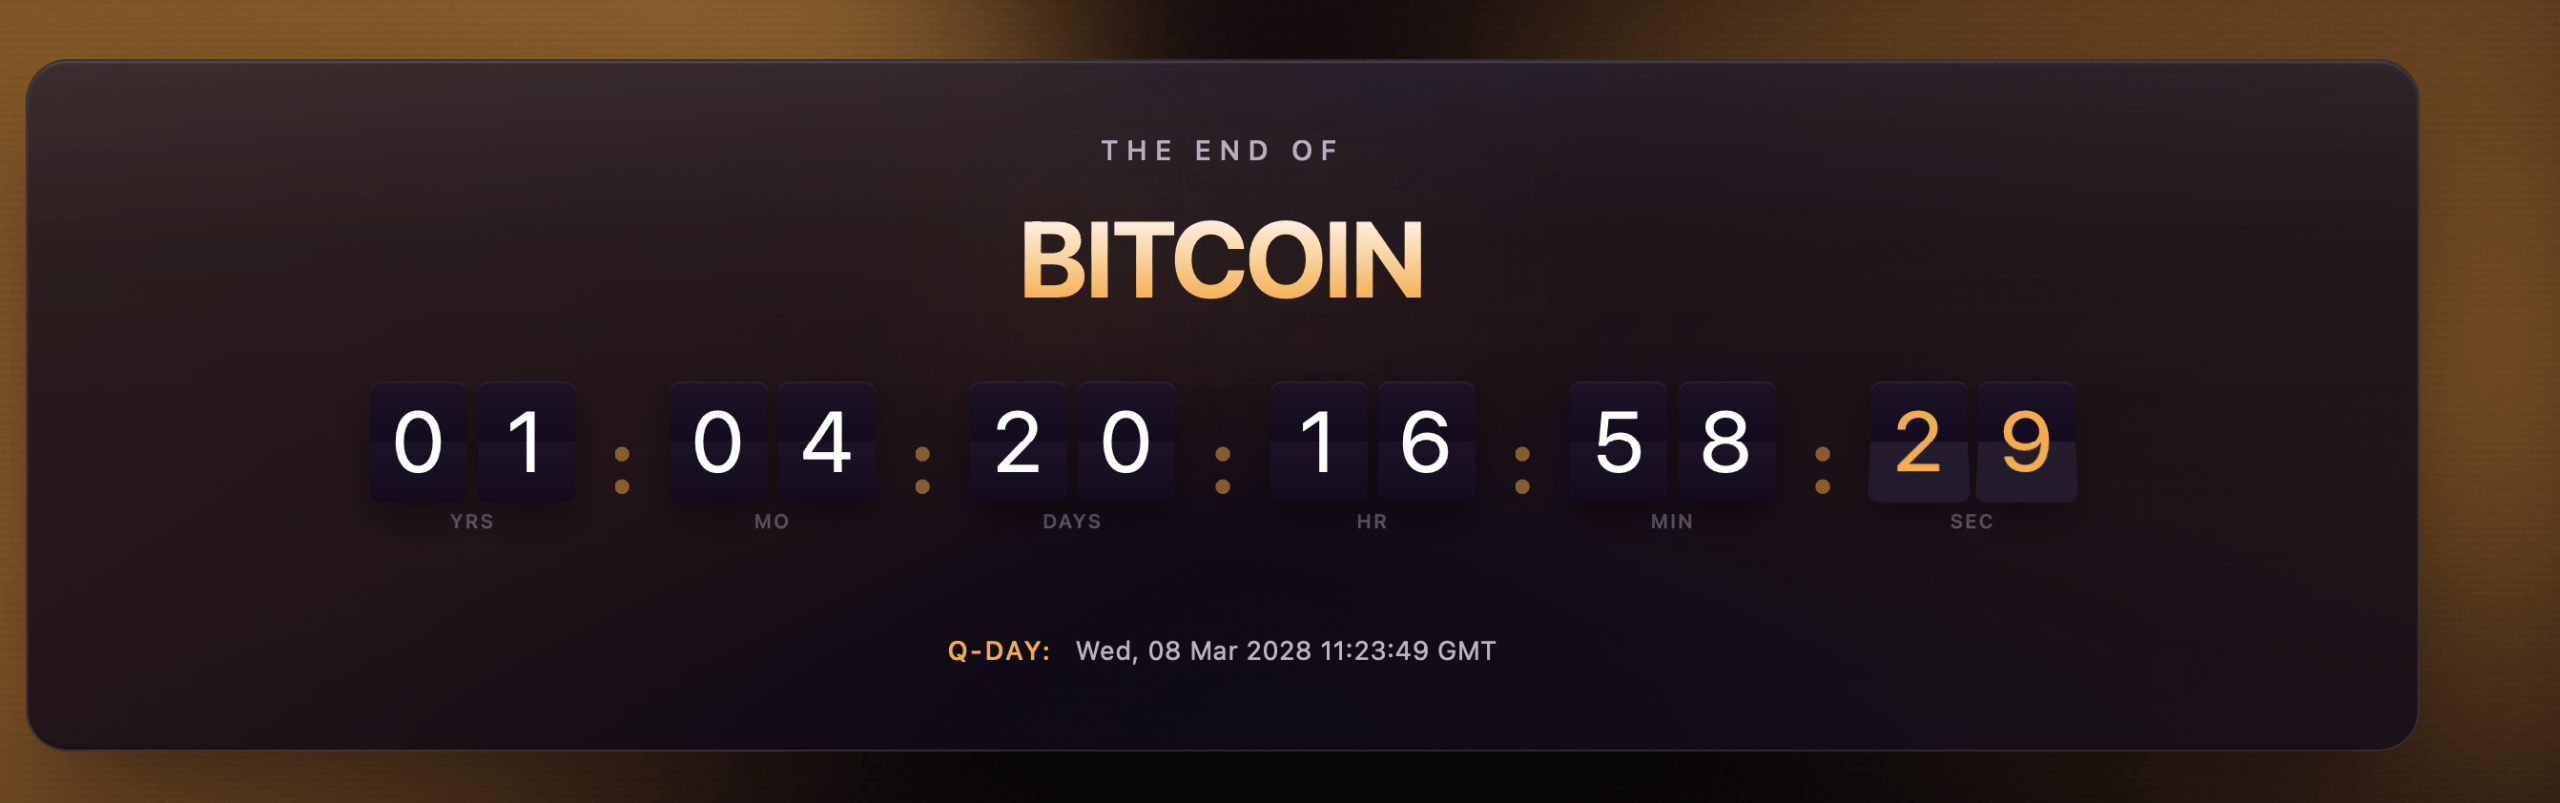
Współtwórcy Quantum Alliance opracowali również zegar „Quantum Doom Clock”, który wskazuje marzec 2028 roku jako wczesny możliwy termin pojawienia się maszyny zdolnej do złamania istniejących zabezpieczeń.
Zegar śledzi tempo rozwoju komputerów kwantowych poprzez pomiar liczby ich kubitów – podstawowych jednostek mocy obliczeniowej komputerów kwantowych. Naukowcy analizują dotychczasowy wzrost wydajności, identyfikują najpotężniejsze maszyny i wykorzystują te informacje do oszacowania, kiedy komputery mogą osiągnąć poziom około 856 000 fizycznych kubitów, który w ich modelu uznaje się za niezbędny do złamania obecnych zabezpieczeń kryptowalut.
Data ta nie jest prognozą nieuniknionego ataku. Inni badacze uważają, że zagrożenie pojawi się raczej w latach 30. XXI wieku. Niemniej jednak przygotowanie całej sieci kryptowalutowej na nową technologię zabezpieczeń nie jest tak proste, jak zmiana hasła.
Dziewięć organizacji dąży do ustanowienia wspólnych standardów bezpieczeństwa
W skład Quantum Alliance wchodzą przedstawiciele firm Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault oraz Hacken. Zamiast tworzyć kolejny łańcuch bloków, grupa zamierza ustanowić publicznie dostępne standardy pozwalające ocenić, czy istniejące sieci są przygotowane na ataki kwantowe. Jej działania obejmują cztery obszary, w tym przenoszenie istniejących środków do bezpieczniejszych systemów kryptograficznych, ocenę technologii ochrony prywatności, zabezpieczanie portfeli oraz zapewnienie, że narzędzia bezpieczeństwa działają w różnych łańcuchach bloków.
Christopher Smith, założyciel i dyrektor generalny firmy Quantus, wyjaśnił te ambicje. „W przyszłości »kryptografia postkwantowa« będzie po prostu nazywana »kryptografią«, a wszystko inne trafi do muzeum” – zauważył Smith. Grupa wzoruje się na Internet Engineering Task Force, gdzie propozycje techniczne są opracowywane w sposób otwarty, a nie dyktowane przez jedną firmę.
Najtrudniejszym problemem może być Bitcoin, którego nikt nie może przenieść
Nawet jeśli Bitcoin zastosuje silniejsze zabezpieczenia kryptograficzne, niektóre monety mogą pozostać narażone. Środki przechowywane w zapomnianych portfelach, na utraconych kontach lub adresach, których właściciele nigdy nie aktualizują swoich systemów, stanowią trudny problem. Nikt nie może po prostu nakazać każdemu posiadaczowi bitcoinów przeniesienia swoich środków. Problem ten wykracza poza sam Bitcoin. Systemy stablecoinów, mosty blockchainowe i inna infrastruktura kryptowalutowa również opierają się na zabezpieczeniach kryptograficznych, które przyszłe komputery kwantowe mogą pokonać.
Sojusz dąży do opublikowania wspólnych testów i wytycznych dotyczących migracji, a nie do narzucania poszczególnym sieciom sposobu reagowania. Na razie kwantowy koszmar branży pozostaje w sferze teorii. Trudniejsze pytanie brzmi: czy uda się zabezpieczyć miliony bitcoinów, zanim sytuacja ulegnie zmianie?
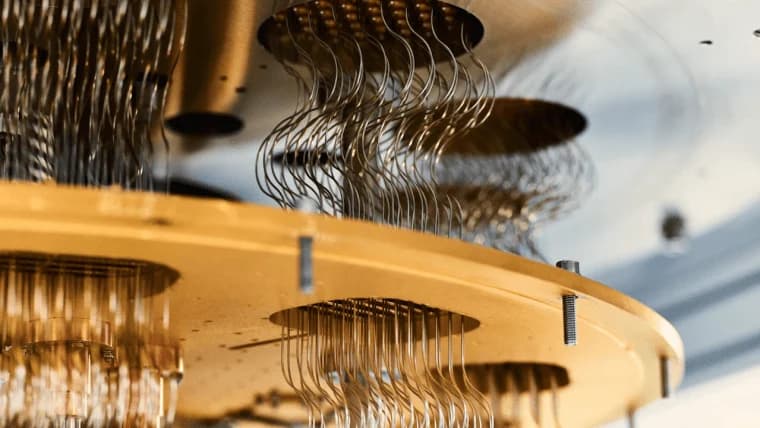
Firma Google ogłosiła znaczący przełom w dziedzinie informatyki kwantowej, co może jeszcze bardziej zwiększyć zagrożenie dla kryptografii bitcoina.
Czytaj teraz: Google chwali „magiczny” przełom kwantowy, rośnie zagrożenie Dniem Q dla bitcoina

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.