Cory Fields, wieloletni programista Bitcoin Core, zaproponował niekonwencjonalny sposób obrony przed przyszłymi atakami kwantowymi: potajemnie umieszczone „kwantowe miny”, które mogłyby umożliwić posiadaczom bitcoinów odzyskanie skradzionych monet przy jednoczesnej konfiskacie zabezpieczenia atakującego, co potencjalnie sprawiłoby, że próba kradzieży stałaby się kosztownym błędem.
Programista Bitcoina chce „kwantowych min” na przyszłych złodziei BTC
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- 4 listopada Cory Fields przedstawił koncepcję min kwantowych, proponując ukryte dowody własności, które mogłyby finansowo ukarać napastników kwantowych.
- Zgodnie z proponowanymi przez niego zasadami atakujący musieliby zapewnić odpowiadające wartości ataku zabezpieczenie w bitcoinach, które mogłoby zostać utracone w trakcie 30-dniowego okresu weryfikacyjnego.
- Fields przedstawił również dwa mechanizmy aukcyjne mające na celu zniechęcenie do ataków na podatne na zagrożenia lub potencjalnie porzucone zasoby bitcoinów.
Zagrożenie kwantowe dla bitcoina spotyka się z nietypową strategią obronną
W poście opublikowanym 4 listopada 2026 r. na liście mailingowej Bitcoin Development Mailing List Fields nakreślił trzy eksperymentalne mechanizmy mające na celu zniechęcenie do kradzieży z wykorzystaniem technologii kwantowej poprzez kary finansowe, a nie wyłącznie ochronę kryptograficzną. Fields, wieloletni współpracownik projektu Bitcoin Core i badacz związany z Inicjatywą Walut Cyfrowych MIT, podkreślił, że koncepcje te mają charakter wstępny.
„Celem tego wpisu jest jedynie przedstawienie tych pomysłów jako eksperymentów myślowych” – wyjaśnił Fields, dodając, że jego zdaniem wdrożenie za pomocą soft forka mogłoby być możliwe.
Jego propozycja pojawia się w kontekście narastającej debaty na temat narażenia bitcoina na zagrożenie ze strony komputerów kwantowych. Badania przeprowadzone przez firmę Project Eleven szacują, że około 6,9 miliona BTC ma publicznie ujawnione klucze kryptograficzne – co stanowi prawie jedną trzecią całkowitej możliwej podaży bitcoinów – co potencjalnie naraża je na atak wystarczająco wydajnych komputerów kwantowych. Żaden publicznie zaprezentowany komputer kwantowy nie jest obecnie w stanie przeprowadzić takiego ataku na sieć Bitcoin.
Pierwszy mechanizm zaproponowany przez Fieldsa, nazwany „Quantum Landmines” (kwantowe miny lądowe), wprowadza ukryte zobowiązanie kryptograficzne, które mogłoby przekształcić próbę kradzieży w finansową gratkę dla jej zamierzonej ofiary.
„Jest to schemat typu commit/reveal, podobny do tych, które były tutaj omawiane, ale z dodatkiem wypłaty w przypadku udowodnionej kradzieży” – napisał Fields.
Zgodnie z jego hipotetycznym scenariuszem posiadaczka bitcoinów o imieniu Alice posiada 1 BTC w starszym, podatnym na ataki kwantowe wyjściu, kolejne 1 BTC w wyjściu zabezpieczonym przed atakami kwantowymi oraz znikomą kwotę w oddzielnym, zabezpieczonym przed atakami kwantowymi wyjściu zawierającym ukryty dowód własności.
Zanim komputery kwantowe staną się zagrożeniem, Alice potajemnie zapisuje dowód potwierdzający kontrolę nad swoim pierwotnym kluczem prywatnym. Po hipotetycznym nadejściu „Dnia Q” – dnia, w którym komputer stanie się wystarczająco potężny, by złamać kryptografię sieci – proponowane zasady Bitcoina wymagałyby od każdego, kto wydaje podatne na ataki kwantowe stare monety, dostarczenia odpowiedniego zabezpieczenia.
Atakujący próbujący ukraść 1 BTC Alicji musiałby w związku z tym wnieść kolejne 1 BTC, tworząc ograniczony wypłatowy o wartości 2 BTC, podlegający okresowi oczekiwania. Fields wyjaśnił, że atakującemu brakowałoby niezbędnego dowodu historycznego, aby natychmiast wypłacić środki.
Jednak Alicja mogłaby ujawnić swoje ukryte zobowiązanie w ciągu proponowanego 30-dniowego okresu, odzyskując swój pierwotny bitcoin wraz z zabezpieczeniem atakującego. „Nieświadomy tego atakujący nie zdawał sobie sprawy, że trywialny wynik Alicji, który wyglądał jak każdy inny wynik odporny na ataki kwantowe, w rzeczywistości zawierał minę”.
Ta niepewność staje się czynnikiem odstraszającym. Atakujący nie są w stanie łatwo odróżnić podatnych na atak zasobów od tych, które są potajemnie wyposażone w pułapki finansowe. Fields opisał szczególnie prowokującą konsekwencję: „Ten schemat jest szczególnie interesujący, ponieważ faktycznie zachęca Alicję do zwabienia kwantowego atakującego przed dniem Q, aby później podwoić liczbę swoich podatnych na atak monet, a tym samym sprawia, że kwantowi atakujący obawiają się kradzieży monet, ponieważ mogą one być potajemnie chronione przez pułapki”.
Czy aukcje bitcoinów mogą sprawić, że kradzież kwantowa stanie się finansowo nieracjonalna?
Fields zwrócił uwagę na fundamentalne ograniczenie: wiele starszych wyjść bitcoinowych mogło trwale utracić klucze prywatne, przez co nikt nie jest w stanie przygotować dowodów własności.
„Oczywistym problemem związanym z poleganiem wyłącznie na minach jest to, że uważa się, iż klucze prywatne powiązane z wieloma podatnymi na atak wyjściami zostały utracone, a zatem kwantowy atakujący mógłby słusznie założyć, że nie są one chronione przez miny”. Proponowana przez niego alternatywa, zwana „aukcją z wkładem zabezpieczającym” (Staked Auction), pozwoliłaby stronom trzecim na wniesienie zabezpieczenia i złożenie ukrytych ofert na podatne na atak zasoby przed nadejściem Dnia Q (Q-Day).
W jednym z przykładów atakujący celuje w 50 BTC, dostarczając jednocześnie kolejne 50 BTC jako zabezpieczenie. Konkurujący uczestnicy ujawniają następnie wcześniej złożone oferty, potencjalnie przejmując zabezpieczenie atakującego, podczas gdy podatne na atak monety zostają zniszczone.
Fields wyjaśnił zamierzony rezultat:
„Atakujący może zabrać skradzione monety tylko wtedy, gdy nikt nie przebije jego oferty. W ten sposób ma motywację do złożenia bardzo ostrożnej oferty”.
Trzeci mechanizm, tzw. „aukcja Sats”, znosi wymóg wcześniejszego stakowania i zamiast tego wprowadza konkurencyjne licytowanie po wydaniu podatnych na atak monet. Fields przypisał Neha Narula zasługę za zasugerowanie podejścia opartego na grze Dollar Auction, w której konkurujący oferenci ryzykują rosnącymi stratami. „Logicznym wnioskiem jest to, że atakujący nie powinien brać udziału w aukcji” – zauważył Fields.
Szacowana podatność bitcoina na ataki kwantowe w zależności od typu adresu
| Typ adresu | Narażone BTC | Ryzyko |
|---|---|---|
| Ponownie wykorzystany SegWit (bc1q) | 1 801 410 | Wysokie |
| Starszy P2PK | 1 716 814 | Najwyższy |
| Ponownie wykorzystany P2SH (3…) | 1 299 221 | Wysoki |
| Ponownie wykorzystany P2PKH (1…) | 1 202 064 | Wysoki |
| Ponownie wykorzystany P2WSH | 691 349 | Wysoki |
| Taproot (bc1p) | 198 106 | Wysoki |
| Bare multisig | 291 | Najwyższy |
| Ogółem | 6 909 255 |
Źródło: Project Eleven, statystyki z lutego 2026 r. Liczby te opisują potencjalne narażenie na przyszły komputer kwantowy zdolny do łamania szyfrów, a nie monety, które są obecnie kradzione. Z sumy wykluczono nowe, nigdy nieużywane adresy z hashami.
Trudne pytanie o to, kto otrzyma bitcoiny
Pomimo swojej pomysłowości mechanizmy te rodzą istotne, nierozwiązane pytania dotyczące wymogów dotyczących zabezpieczeń, zachęt ekonomicznych, ryzyka konfiskaty oraz prawowitej własności. Fields przyznał, że istnieje niepewność co do pożądanego wyniku.
„Nie jest jednak jasne, jaki byłby najlepszy projekt, ponieważ nawet dla mnie nie jest jasne, jaki byłby najbardziej pożądany wynik” – powiedział. Żaden z tych mechanizmów nie został jeszcze uruchomiony w sieci Bitcoin, a ich wdrożenie wymagałoby znacznych dodatkowych prac inżynieryjnych i osiągnięcia konsensusu.
Ostatecznie eksperymenty Fieldsa podważają powszechne założenie dotyczące bezpieczeństwa kwantowego i teoretycznych ataków: zamiast jedynie zapobiegać atakom kryptograficznym, Bitcoin może również sprawić, że wykorzystywanie podatnych na ataki monet stanie się ekonomicznie nieracjonalne. Głównym pytaniem pozostaje, czy taki środek odstraszający może chronić prawowitych właścicieli bez nakładania na nich niedopuszczalnych kosztów.
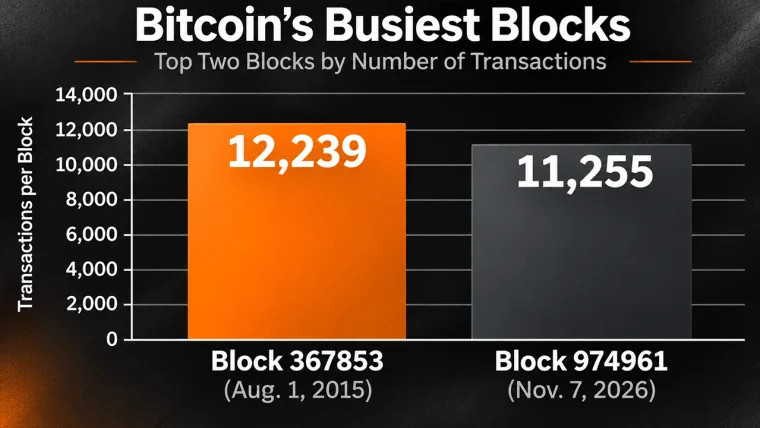
Blok nr 974961 sieci Bitcoin zawierał 11 255 transakcji, zbliżając się do rekordu z 2015 roku, a rok 2026 może pochwalić się siedmioma z dziesięciu najbardziej ruchliwych dni w historii sieci.
Czytaj teraz: Bitcoin: 11 255 transakcji w jednym bloku, blisko rekordu

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁJamie RedmanNews Lead
Jamie Redman jest kierownikiem działu newsów w Bitcoin.com News oraz dziennikarzem zajmującym się technologiami finansowymi, mieszkającym w stanie Massachusetts.