



Chainalysis heeft tot nu toe onbekende witwaspatronen ontdekt: aanvallers hebben gestolen Binance-activa via duizenden transacties in omloop gebracht, wat wijst op geautomatiseerde pogingen om het spoor uit te wissen. Uit het onderzoek bleek ook dat de diefstal in verband staat met Noord-Koreaanse hackers.
Hackers van Binance gebruiken ‘nooit eerder geziene’ witwastactieken
GESCHREVEN DOOR

DELEN
Belangrijkste conclusies
- Terugkerende walletactiviteit wijst op geautomatiseerde witwaspraktijken van gestolen activa.
- Gestolen Binance-activa werden vermengd met geld uit de Bitget-diefstal van september.
- De aanvallers wisselden 325 miljoen dollar aan stablecoins in voor 285 miljoen dollar aan ether.
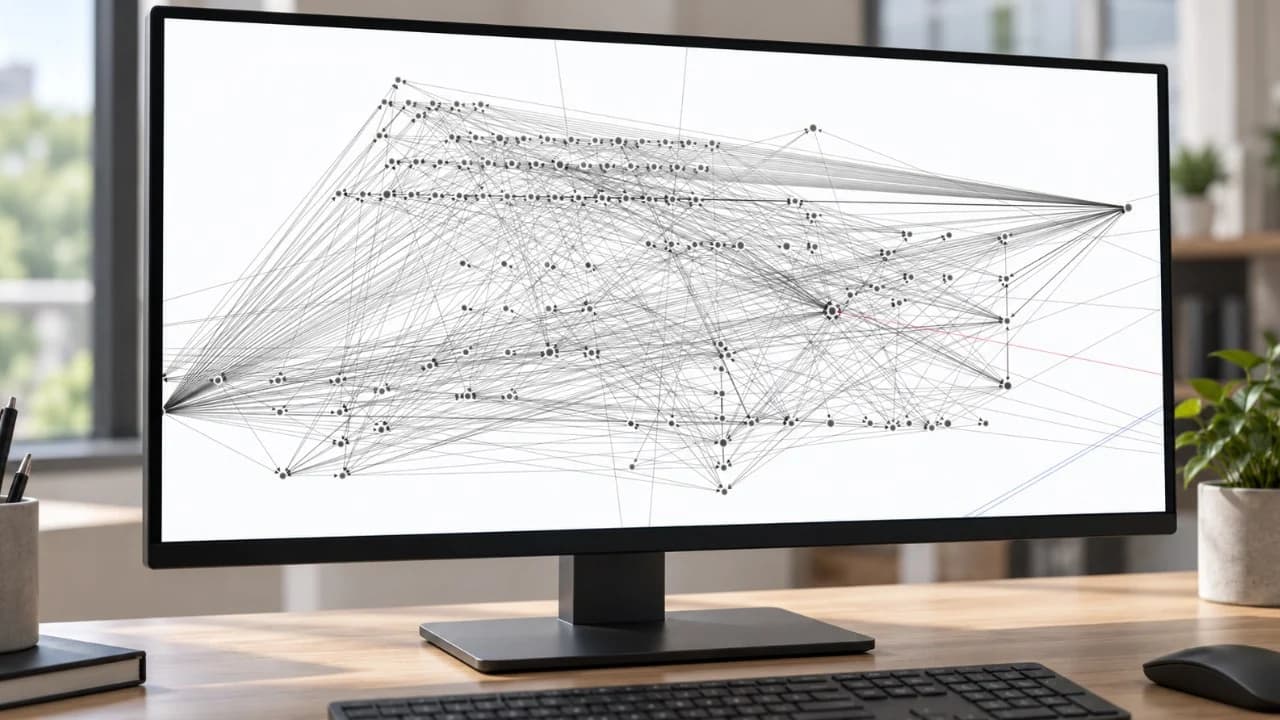
Duizenden overboekingen wijzen op geautomatiseerd witwassen
Blockchain-analysebedrijf Chainalysis identificeerde op 30 oktober vermoedelijk geautomatiseerd witwassen na een diefstal bij Binance die het schatte op 6,4 miljard dollar, wat het de grootste cryptodiefstal ooit noemde. Het bedrijf verklaarde:
"Onze onderzoekers constateren nooit eerder geziene witwaspatronen met de gestolen gelden uit de Binance-aanval."
Duizenden transacties in korte tijd duidden op automatisering die bedoeld was om het spoor te verdoezelen.
Onderzoekers traceerden herhaalde overboekingen tussen adressen, waaronder terugboekingen naar wallets die eerder in de reeks waren gebruikt. Veel adressen ontvingen eerst precies 1 TRX, het eigen token van Tron dat wordt gebruikt om transactiekosten te betalen, voordat ze meer geld accepteerden en de activa elders doorstuurden. Chainalysis voegde hieraan toe: "Deze herhaalde reeks wijst op een geautomatiseerd proces voor het verplaatsen en herverdelen van het gestolen geld."
Onderzoekers traceren toegangspunten en een verband met Noord-Korea
Richard Teng, mede-CEO van Binance, onthulde aanvullende inbreukpunten en omzeilde goedkeuringscontroles, naast een zelfvernietigingsmechanisme dat tools en sporen vernietigde. Chainalysis traceerde de uitstroom tot ongeveer 16:20 uur Eastern Time op 29 oktober en identificeerde een Ethereum-wallet die was gefinancierd via Tornado Cash, een cryptomixer die verbanden tussen stortingen en opnames verdoezelt. Die wallet diende geldige, ondertekende autorisaties in – oftewel cryptografisch ondertekende machtigingen – waardoor een hot wallet van Binance door de aanvallers geïnstalleerde software kon uitvoeren en activa kon overmaken naar door de aanvallers gecontroleerde adressen.
De witwaspatronen wezen aanvankelijk op betrokkenheid van Tradertraitor, een Noord-Koreaanse cybercriminaliteitsgroep. Chainalysis constateerde vervolgens dat gestolen Binance-activa werden vermengd met opbrengsten van de Bitget-diefstal in september, die eerder aan Noord-Koreaanse actoren werd toegeschreven, wat de toeschrijving van de hack aan Tradertraitor versterkte. Los daarvan schreef TRM Labs de Binance-aanval met grote zekerheid toe aan Tradertraitor, op basis van on-chain en off-chain informatie.
Stablecoin-swaps in een race tegen het bevriezen van activa
Chainalysis legde uit:
"Het bevriezen van fondsen kost tijd. De aanvaller probeerde dat proces voor te blijven door snel 500 miljoen dollar aan stablecoins over te hevelen naar een wallet die tot taak had die bevriesbare activa om te wisselen voor niet-bevriesbare activa."
Dergelijke bevriezings- en zwarte-lijstmaatregelen voor stablecoins kunnen voorkomen dat aangewezen adressen de betreffende tokens overmaken, terwijl native ether geen vergelijkbaar, door de uitgever gecontroleerd mechanisme kent.
Gedurende bijna 20 minuten ruilde de wallet 325 miljoen dollar aan stablecoins in voor ongeveer 285 miljoen dollar aan ether, waarna de resterende 175 miljoen dollar 10 minuten later naar tussenliggende wallets werd overgeheveld. De bevriezingen begonnen op 29 oktober om 17:14 uur Eastern Time, waarbij Chainalysis meldde dat er op 30 oktober ongeveer 2,8 miljard dollar was bevroren. Binance schatte het totaal die dag afzonderlijk op ongeveer 3 miljard dollar.
De beurs meldde tevens dat het meer dan 6,34 miljard dollar aan bedrijfsmiddelen had gereserveerd om het incident te dekken, exclusief de bevroren activa. Van dat bedrag was 5 miljard dollar al in de getroffen tokens aangehouden. Er werden aankopen via de markt en over-the-counter-kanalen gedaan om de resterende activa te dekken.
Binance verklaarde dat zijn monitoringteam een kwaadaardig DAO-voorstel had ontdekt, het niet bij naam genoemde project had gewaarschuwd en de sluiting van stortingsmogelijkheden had gecoördineerd met beurzen voordat een
Lees nu: Binance helpt een governance-aanval van 1,2 miljoen dollar in minder dan 48 uur te verijdelen

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORKevin Helms
Kevin Helms is een journalist op het gebied van cryptocurrency, gespecialiseerd in Bitcoin, blockchainregulering en wereldwijde markten voor digitale activa.














