



De Binance-hacker verkocht voor ongeveer 158 miljoen dollar aan altcoins in ruil voor 70.480 ETH, terwijl analisten de bewering van de beurs dat er geen privésleutels waren uitgelekt, in twijfel trokken.
Binance-hacker dumpt $158 miljoen altcoins; onderzoekers twijfelen verhaal beurs
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Lookonchain heeft vastgesteld dat de aanvaller op 29 en 30 oktober 7,02 miljoen UNI heeft verkocht voor 39,63 miljoen dollar.
- TRM Labs meldde dat wallets op negen niet-Ethereum-ketens geld hebben overgemaakt via gewone, ondertekende transacties.
- Uit de 'proof-of-reserves'-momentopname van Binance van 1 november zal blijken of de gedumpte tokens zijn vervangen.
Zeven tokens binnen enkele uren verdwenen
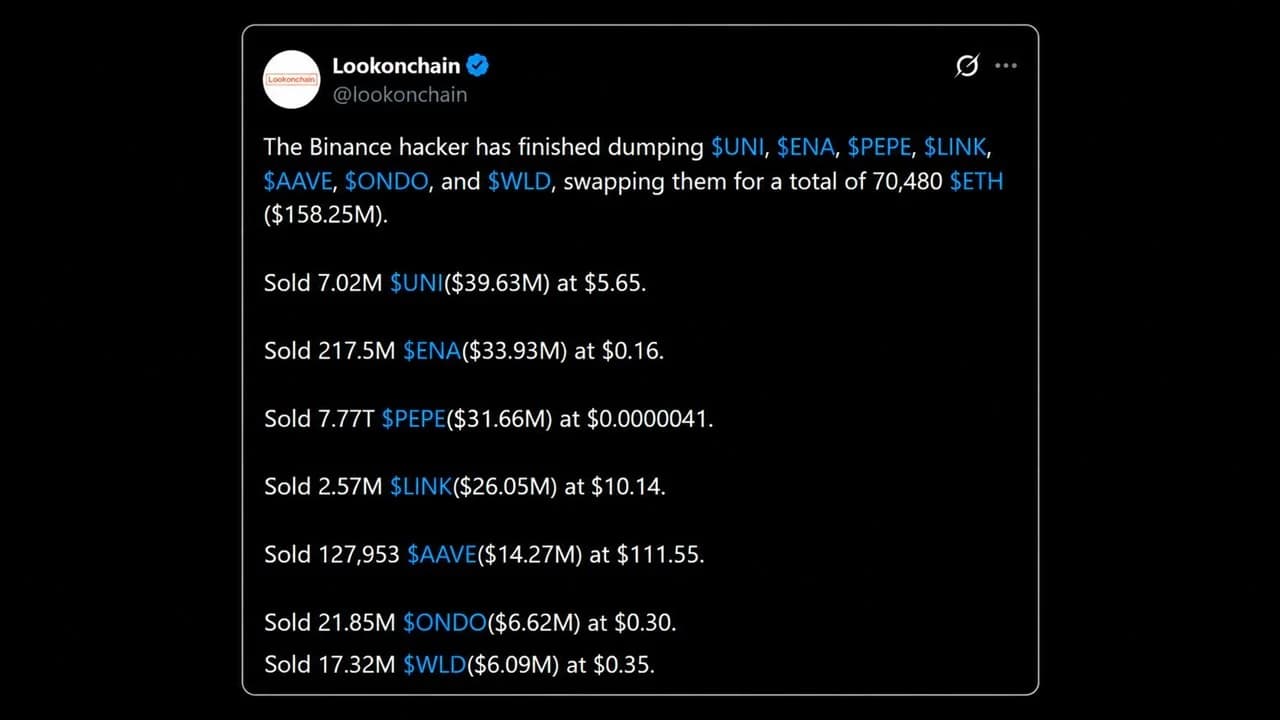
De dief achter de inbreuk bij Binance verspilde weinig tijd om gestolen altcoins om te zetten in ether. Onchain-trackers meldden dat de aanvaller klaar was met het dumpen van een groot aantal altcoins, waaronder UNI, ENA, PEPE, LINK, AAVE, ONDO en WLD, en deze had ingeruild voor 70.480 ETH ter waarde van ongeveer $158,25 miljoen.
- 7,02 miljoen UNI werden verkocht voor $39,63 miljoen tegen $5,65.
- 217,5 miljoen ENA werden verkocht voor $33,93 miljoen tegen $0,16.
- 7,77 biljoen PEPE werd verkocht voor $31,66 miljoen.
- 2,57 miljoen LINK werden verkocht voor $ 26,05 miljoen tegen $ 10,14.
- 127.953 AAVE werden verkocht voor $14,27 miljoen tegen $111,55.
- 21,85 miljoen ONDO en 17,32 miljoen WLD werden verkocht voor $ 6,62 miljoen en $ 6,09 miljoen.
De aanvaller betaalde een hoge prijs voor zijn overhaastheid; een analist merkte op dat de persoon in 51 minuten 7.018.792 UNI verkocht, waarbij hij bij de laatste swap een 21% slechtere prijs kreeg dan bij de eerste. De uitstap uit PEPE verliep voorzichtiger: een tracker telde 85 transacties in anderhalf uur, waarbij geen enkele transactie meer dan 1,05 miljoen dollar bedroeg.
De logica was simpel: aangezien Tether en Circle al grote stablecoin-saldi hadden bevroren, was de hacker bereid de premie te betalen om op tijd geld te kunnen opnemen.
TRM Labs meldde dat de aanvaller ook ongeveer 325 miljoen USDT aan marktmakers verkocht voor zo’n 122.300 ETH, met een korting van meer dan 10%.
Waarom Binance wellicht moet terugkopen
De uitverkoop laat een gat achter in de boeken van Binance, aangezien de gestolen ENA-, UNI-, PEPE- en AAVE-posities 7% tot 15% vertegenwoordigen van de door Binance gerapporteerde bezittingen van elk token, omdat de leeggehaalde wallet was meegeteld in het bewijs van reserves. Een handelaar stelde dat Binance in feite een netto shortpositie van ongeveer 40 miljoen dollar in PEPE heeft en deze zal moeten terugkopen.
Binance heeft toegezegd alle verliezen te dekken uit zijn gebruikersbeschermingsfonds en bedrijfsmiddelen. Sommige marktcommentatoren lopen vooruit op dat bod: een nieuw aangemaakte wallet opende direct na afloop van de ENA-dump een 3x long-positie op 22,78 miljoen ENA ter waarde van 4,09 miljoen dollar op Hyperliquid.
Binance zegt dat er geen sleutels zijn gelekt
Hoe de aanvaller binnenkwam, is nu onderwerp van discussie. Binance zei dat uit het eerste onderzoek blijkt dat het incident mogelijk te maken heeft met de gecompromitteerde laptop van een DevOps-engineer, waardoor een aanvaller toegang kreeg tot een servicecontainer en ongeautoriseerde opnames kon uitvoeren. Het bedrijf verduidelijkte vervolgens:
"We hebben geen bewijs gevonden dat er een privésleutel van een wallet is uitgelekt."
Verschillende onderzoekers interpreteren de verklaringen anders; sommigen stellen dat het incident is geëscaleerd van een misbruik van de EIP-7702-delegatiefunctie naar een mogelijke compromittering van de Binance 16-ondertekeningssleutel. EIP-7702 is een Ethereum-functie waarmee een gewone wallet tijdelijk smart contract-code kan uitvoeren.
Beveiligingsbedrijf Blockaid ontdekte dat de aanvaller in één transactie 50 autorisaties had ingediend om de live nonce van de hot wallet te raden – een teller die de volgorde van transacties bepaalt – en dat er slechts één overeenkwam.
Het sterkste argument voor de sceptici is dat de diefstal niet beperkt bleef tot Ethereum. In dit verband meldde TRM dat wallets op negen andere blockchains middelen verstuurden via gewone ondertekende overboekingen, en concludeerde het dat de aanvaller het ondertekeningssysteem van de hot wallet van Binance waarschijnlijk kon laten „transacties naar eigen keuze ondertekenen“.
Volgens één telling bedroegen de uitgaande stromen 1,449 miljard dollar aan bitcoin en 628 miljoen dollar aan tron, waar EIP-7702 niet bestaat.
Misbruik, geen diefstal?
Een aanvaller binnen een dienst die handtekeningen kan aanvragen, zou sleutels kunnen gebruiken zonder deze ooit te hoeven extraheren. Onchain-onderzoeker 0xQuit merkte op dat de aanvaller een relayer gebruikte, wat bij directe toegang tot de sleutels niet nodig zou zijn geweest, en voegde hieraan toe:
Het lijkt waarschijnlijk dat zij [the attacker] de privésleutels niet in hun bezit hadden.
Bitcoin.com News heeft op een rijtje gezet wat er tot nu toe over het beveiligingslek is bevestigd.
In ieder geval hebben de gevolgen zich uitgebreid naar de gedecentraliseerde financiële sector (DeFi): de aanvaller heeft op Aave ongeveer 19.760 ETH geleend tegen 60 miljoen USDT, en Aave heeft zijn V3-markten op Ethereum bevroren. Als gevolg daarvan daalde de koers van ether op 30 oktober vroeg in de ochtend met 5,2% tot 2.190 dollar.

TRM Labs en ZachXBT brengen de Binance-hack van 6,3 miljard dollar in verband met de aan Lazarus gelieerde eenheid Tradertraitor uit Noord-Korea.
Lees nu: TRM Labs en ZachXBT: Noord-Koreaanse Lazarus achter hack op Binance

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.
Over de auteur
GESCHREVEN DOORShiraz JagatiCrypto Reporter
Shiraz is een journalist en analist wiens werk sinds 2016 het domein van digitale activa en blockchain-gerelateerde ontwikkelingen bestrijkt.













