Een nieuwe coalitie van negen blockchain-organisaties pakt een probleem aan dat op termijn ongeveer 6,4 miljoen bitcoin in gevaar zou kunnen brengen, waaronder naar schatting 1,1 miljoen BTC die aan Satoshi Nakamoto worden toegeschreven. De Quantum Alliance, die deze week van start is gegaan, wil gemeenschappelijke beveiligingsnormen vaststellen voordat krachtige kwantumcomputers de digitale handtekeningen kunnen kraken die cryptovaluta-wallets beveiligen. De dreiging is er nog niet, maar de voorbereidingen daarop kunnen jaren in beslag nemen.
9 blockchain-groepen bundelen krachten door kwantumdreiging boven Bitcoin
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- De Quantum Alliance is op 15 oktober van start gegaan met negen organisaties die werken aan gezamenlijke beveiligingsnormen.
- Ongeveer 6,4 miljoen BTC, waaronder munten uit het Satoshi-tijdperk, lopen mogelijk het risico op toekomstige kwantumaanvallen.
- De grootste uitdaging voor Bitcoin is het upgraden van wallets en het beschermen van munten waarvan de eigenaren ze niet meer kunnen verplaatsen.
Negen blockchain-organisaties bundelen hun krachten nu de kwantumdreiging opdoemt
Bijna een derde van de Bitcoin-voorraad zou uiteindelijk kwetsbaar kunnen worden voor kwantumcomputers, en een nieuwe sectorcoalitie wil deze dreiging voor zijn. De Quantum Alliance, die op 15 oktober in Lissabon werd gelanceerd, brengt negen blockchain-organisaties samen om gemeenschappelijke normen vast te stellen voor de bescherming van cryptovaluta-netwerken, wallets en infrastructuur.
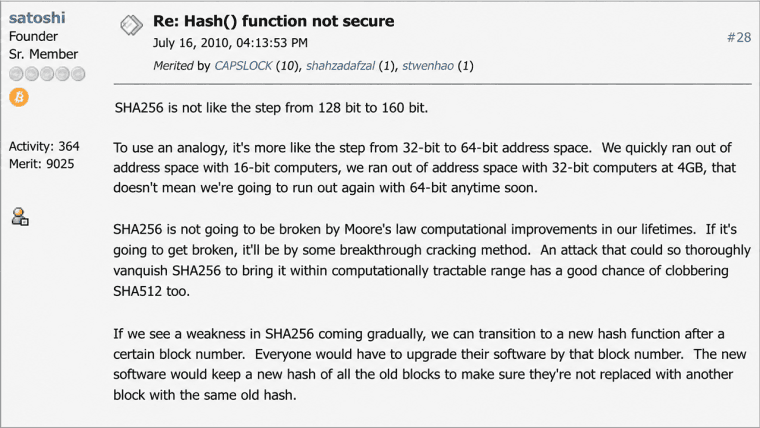
De oprichters schatten dat ongeveer 6,4 miljoen BTC, inclusief munten die verband houden met Bitcoin-bedenker Satoshi Nakamoto, al openbare sleutels hebben blootgelegd die door voldoende krachtige kwantumcomputers zouden kunnen worden misbruikt. Er is echter één belangrijk addertje onder het gras: niemand heeft tot nu toe een kwantumcomputer gebouwd die in staat is om een dergelijke aanval uit te voeren.
Waarom 6,4 miljoen Bitcoin in het vizier liggen
Het probleem komt neer op de manier waarop Bitcoin het eigendom beschermt. Bitcoin-wallets gebruiken digitale handtekeningen om aan te tonen dat iemand toestemming heeft om zijn munten uit te geven. Wanneer bepaalde wallets transacties uitvoeren, onthullen ze openbare sleutels die permanent zichtbaar blijven op de blockchain.
Met de huidige computers is het realistisch gezien onmogelijk om vanuit die openbare sleutels terug te werken om de bijbehorende privésleutels te achterhalen. Maar voldoende geavanceerde kwantumcomputers die gebruikmaken van een wiskundige techniek genaamd het algoritme van Shor zouden die beveiliging mogelijk kunnen kraken.
De Quantum Alliance schat dat ongeveer 6,04 miljoen tot 6,4 miljoen BTC op deze manier al kwetsbaar zijn, wat neerkomt op ruwweg 30% van de totale voorraad Bitcoin. Naar schatting 1,1 miljoen BTC die verband houden met de vroege bezittingen van Satoshi Nakamoto vallen onder de bredere discussie over potentieel kwetsbare munten. Dat betekent niet dat iedereen die middelen vandaag de dag kan stelen. Het gevaar hangt af van de vraag of kwantumcomputers krachtig en betrouwbaar genoeg worden om de cryptografie te kraken.
Google Research voert de druk op in de kwantum-aftelling
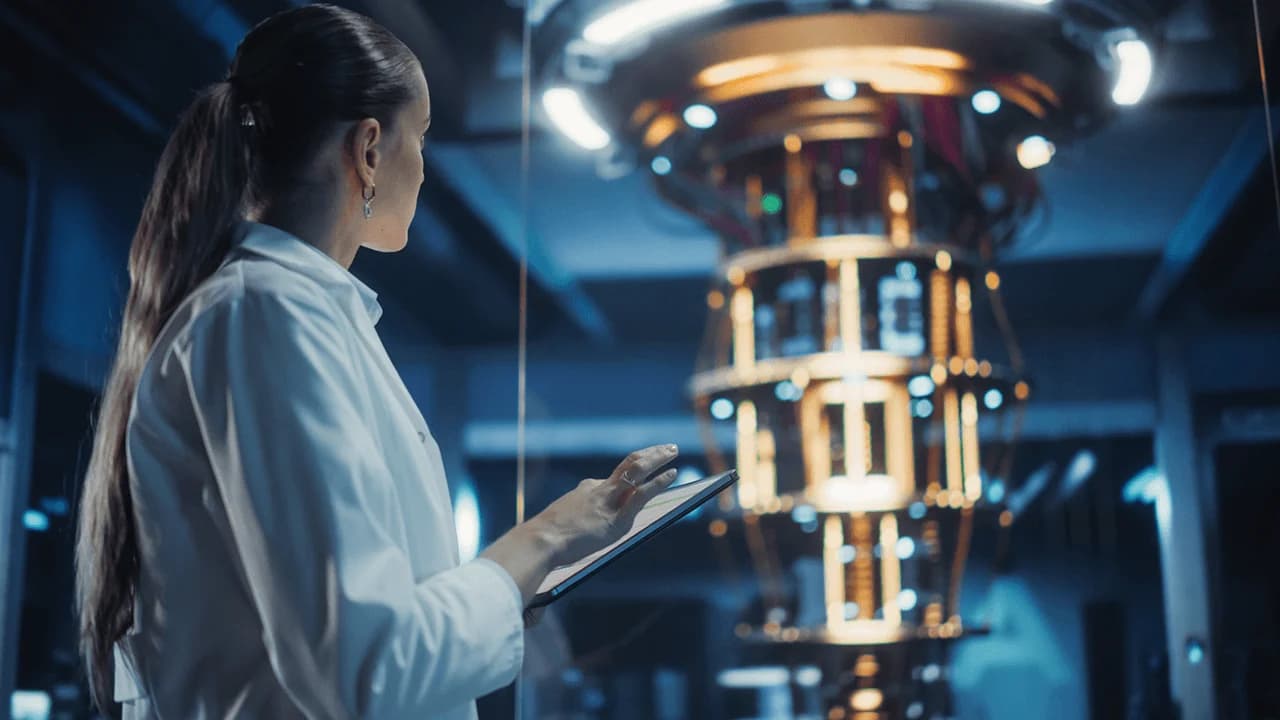
De spanning stijgt nu onderzoekers hun schattingen van de rekenkracht die nodig is om Bitcoin te bedreigen, blijven bijstellen. Donderdag onthulde Google Quantum AI een doorbraak met behulp van zijn Willow-kwantumprocessor, waarbij een techniek genaamd „magic state cultivation“ werd gedemonstreerd die fouten met een factor 40 verminderde. De onderzoekers bereikten ook een nauwkeurigheid van 99,99% in gespecialiseerde kwantumtoestanden die essentieel zijn voor het bouwen van krachtige, betrouwbare kwantumcomputers. De bevindingen betekenen een nieuwe stap in de richting van machines die op termijn de cryptografische beveiliging van Bitcoin kunnen bedreigen.
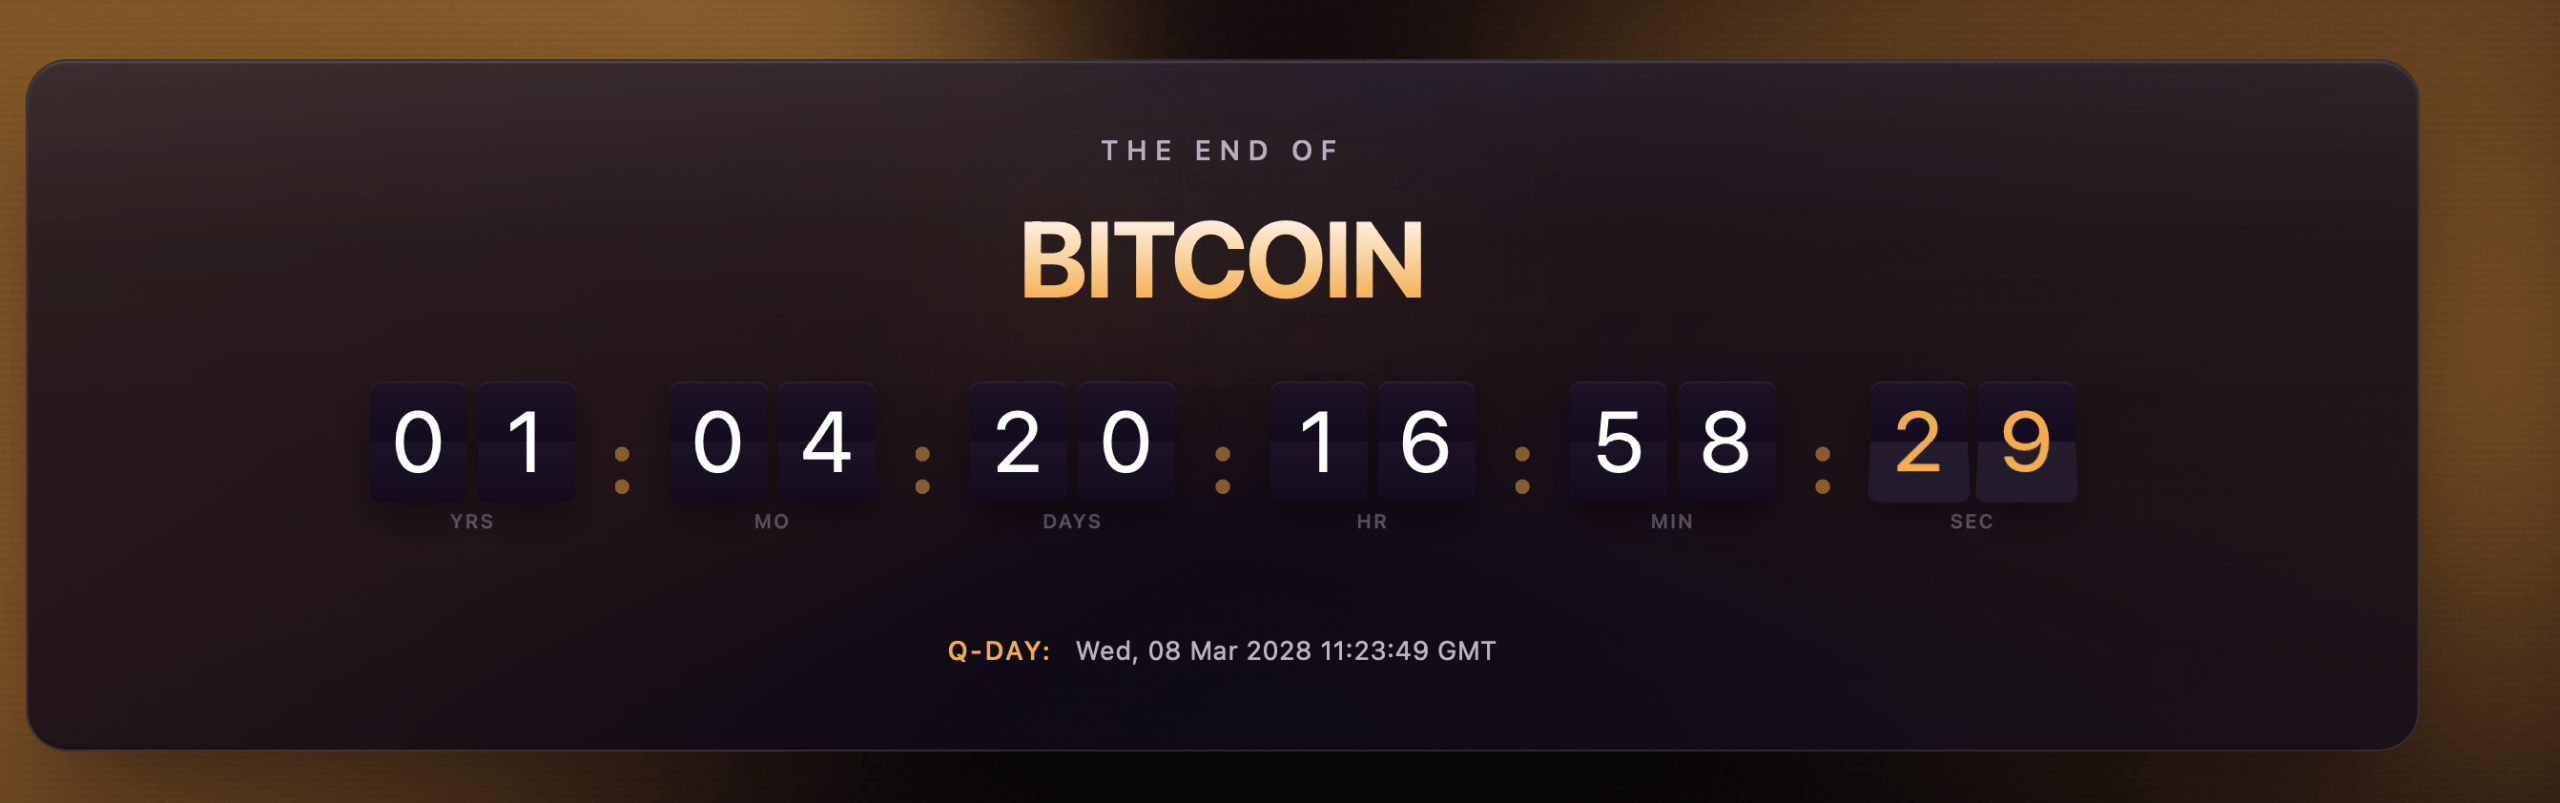
De medewerkers van de Quantum Alliance hebben ook een Quantum Doom Clock ontwikkeld die maart 2028 aanwijst als een vroeg mogelijk tijdstip waarop een machine in staat zou kunnen zijn om bestaande beveiligingen te kraken.
De klok houdt bij hoe snel kwantumcomputers zich verbeteren door hun qubits te meten, de basiseenheden van kwantumrekenkracht. Onderzoekers bestuderen de groei in het verleden, identificeren de krachtigste machines en gebruiken die informatie om in te schatten wanneer computers de ongeveer 856.000 fysieke qubits zouden kunnen bereiken die volgens hun model nodig zijn om de huidige beveiliging van cryptovaluta te doorbreken.
Die datum is geen voorspelling van een onvermijdelijke aanval. Andere onderzoekers zijn van mening dat het gevaar zich eerder in de jaren 2030 zal voordoen. Toch is het voorbereiden van een heel cryptovalutanetwerk op nieuwe beveiligingstechnologie niet zo eenvoudig als het bijwerken van een wachtwoord.
Negen organisaties streven naar gemeenschappelijke beveiligingsstandaarden
De Quantum Alliance bestaat uit deelnemers van Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault en Hacken. In plaats van een nieuwe blockchain te creëren, is de groep van plan openbaar beschikbare normen vast te stellen om te beoordelen of bestaande netwerken voorbereid zijn op kwantumaanvallen. Hun werk bestrijkt vier gebieden, waaronder het overzetten van bestaande fondsen naar veiligere cryptografie, het evalueren van privacytechnologie, het beschermen van wallets en het waarborgen dat beveiligingstools op verschillende blockchains werken.
Christopher Smith, oprichter en CEO van Quantus, lichtte de ambitie toe. „In de toekomst zal ‘post-kwantumcryptografie’ gewoon ‘cryptografie’ heten en zal al het andere in een museum terechtkomen”, merkte Smith op. De groep is gemodelleerd naar de Internet Engineering Task Force, waar technische voorstellen openlijk worden ontwikkeld in plaats van door één enkel bedrijf te worden gedicteerd.
Het moeilijkste probleem is misschien wel de Bitcoin die niemand kan verplaatsen
Zelfs als Bitcoin sterkere cryptografie zou gaan gebruiken, zouden sommige munten kwetsbaar kunnen blijven. Geld dat wordt bewaard in vergeten wallets, verloren accounts of adressen waarvan de eigenaren nooit een upgrade uitvoeren, vormt een lastig vraagstuk. Niemand kan zomaar elke Bitcoin-houder opdragen zijn geld te verplaatsen. En het probleem reikt verder dan Bitcoin. Stablecoin-systemen, blockchain-bruggen en andere infrastructuur voor cryptovaluta zijn eveneens afhankelijk van cryptografische beveiligingen die toekomstige kwantumcomputers wellicht kunnen omzeilen.
De Alliantie streeft ernaar gemeenschappelijke tests en migratierichtlijnen te publiceren, in plaats van voor te schrijven hoe individuele netwerken moeten reageren. Voorlopig blijft de kwantumnachtmerrie van de sector theoretisch. De moeilijkere vraag is of miljoenen bitcoins kunnen worden beschermd voordat daar verandering in komt.
Google heeft een belangrijke doorbraak op het gebied van kwantumcomputers aangekondigd, waardoor de dreiging voor de cryptografie van bitcoin mogelijk nog dichterbij komt.
Lees nu: Google prijst 'magische' kwantumdoorbraak aan, Bitcoin Q-Day dreigt

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.