월요일, 비수탁형 가맹점 결제 처리 업체인 스위스 비트코인 페이(Swiss Bitcoin Pay)는 악의적인 사용자가 자사의 내부 시스템에 접근한 사실을 발견했다고 밝혔습니다. 이 회사는 해당 사용자가 고객의 이메일 주소, 비트코인 주소, IBAN 등의 정보에 접근한 것으로 보인다고 전했습니다.
스위스의 비트코인 결제 서비스 ‘비트코인 페이’가 신원 미상의 침입자 때문에 서비스를 중단했다
작성자

공유
주요 내용
- 스위스 비트코인 페이는 9월 14일, 이메일, 비트코인 주소, IBAN 등의 정보가 악의적인 사용자의 손에 넘어갔을 가능성이 있다고 밝혔다.
- 이 회사는 2026년에 데이터 유출 피해를 입은 최소 5개의 암호화폐 기업에 합류하게 되어, 사기꾼들에게 더 많은 공격 수단을 제공하게 되었습니다.
- 스위스 비트코인 페이는 자금은 안전하다고 밝혔으나, 9월 14일 발생한 침해 사고가 해결될 때까지 서버는 오프라인 상태를 유지할 예정이다.
악의적인 사용자가 스위스 비트코인 페이 시스템에 접근
2026년은 데이터 유출 사고가 끊이지 않았으며, 9월 14일 스위스 비트코인 페이는 자사 시스템에 “악의적인 사용자”가 접근했을 가능성이 있다고 설명했다. 2022년 말에 설립된 이 회사는 기본적으로 가맹점이 비트코인을 결제 수단으로 받아들일 수 있도록 지원하는 비수탁형 BTC 결제 처리업체입니다.
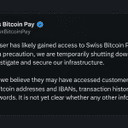
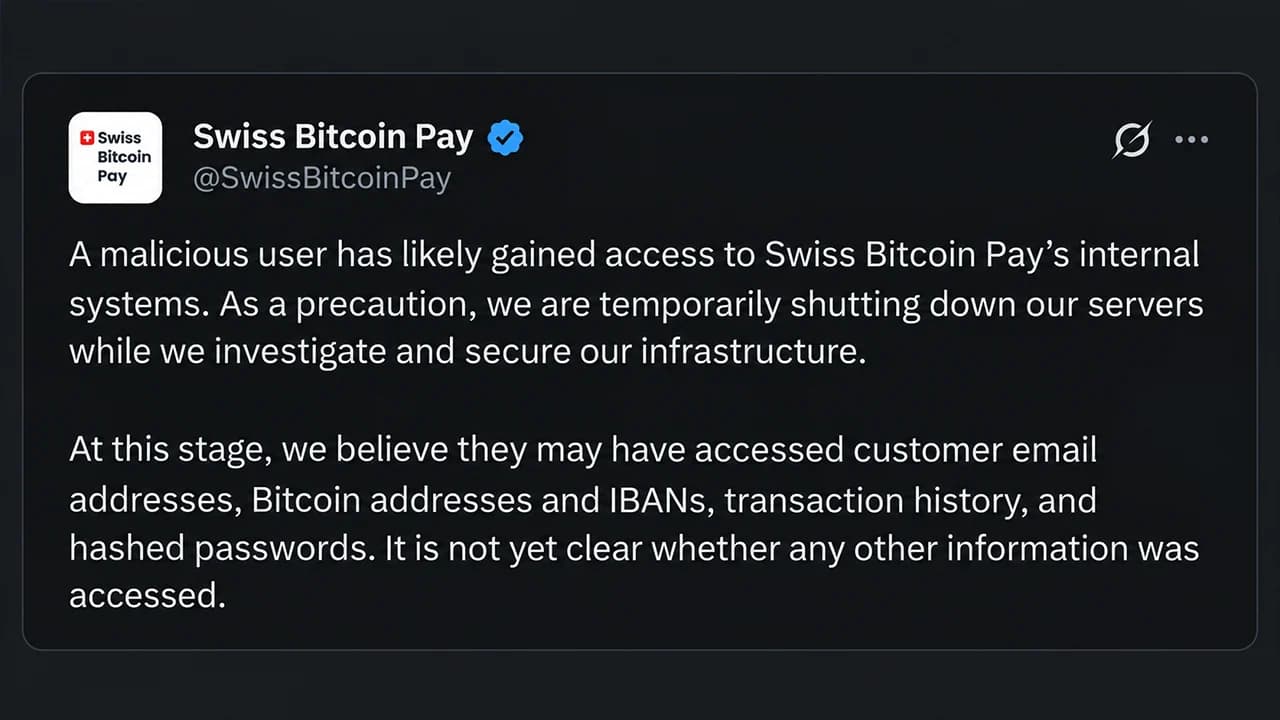
이 회사의 웹사이트에 따르면 21개국 1,000여 곳의 가맹점에서 해당 애플리케이션을 활용하고 있다고 합니다. 월요일, 공식 X 계정을 통해 이번 침해 사고와 관련된 정보가 공개되었습니다. “악의적인 사용자가 스위스 비트코인 페이의 내부 시스템에 접근한 것으로 보입니다. 예방 조치로, 조사 및 인프라 보안을 강화하는 동안 서버를 일시적으로 중단하고 있습니다,”라고 스위스 비트코인 페이는 밝혔습니다. 이어 팀 측은 해당 사용자가 “고객 이메일 주소, 비트코인 주소 및 IBAN, 거래 내역, 해시 처리된 비밀번호에 접근했을 가능성이 있다”고 설명했습니다.
암호화폐 업계, 데이터 유출 사태의 물결에 직면
이 소식은 2026년 암호화폐 업계에서 데이터 유출 사태가 잇따르고 있는 가운데, 이번 주 발생한 리볼루트(Revolut) 사건에 이어 전해졌다. 보도에 따르면, 리볼루트는 악의적인 운영자가 관리하던 정부 기관 이메일 도메인에 응답한 것으로 알려졌다.
보도에 따르면 리볼루트는 거주지 주소 정보, 이메일, 전화번호, 여권 또는 운전면허증 사본, 본인 확인용 셀카, IBAN 등을 유출한 것으로 알려졌다. 이와 더불어 트레저(Trezor), 포켓 비트코인(Pocket Bitcoin), 비츠 오브 골드(Bits of Gold), 세이프팔(Safepal)에서도 데이터 유출 사고가 발생했다. 스위스의 ‘비트코인 페이(Bitcoin Pay)’는 사용자 자금이 “안전하다”며 “사용자에게 지급해야 할 금액은 전액 반환될 것”이라고 밝혔다. 해당 팀은 언제 다시 서비스를 재개할지는 알 수 없지만, 이를 위해 노력 중이라고 덧붙였다.
데이터 유출 피해를 입은 해당 기업들의 고객 및 사용자들은 자신의 개인정보, 이메일, 전화번호, 거주지 주소가 유출되었을 가능성이 높다고 가정해야 합니다. 앞으로 피해 고객들이 취할 수 있는 최선의 조치는 피싱 시도, 가짜 지원 요청, 위조 서신, 신원 미상의 발신자에 대해 주의를 기울이고 경계하는 것입니다.



이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.