오픈소스 라이트닝 네트워크 지갑 및 결제 플랫폼인 LNbits는 2026년 11월 8일 일요일, 다수의 보안 침해 사례가 보고된 후 긴급 중단 경보를 발령했습니다. 운영자들은 서버를 즉시 오프라인 상태로 전환하라는 지시를 받았으며, 개발자들은 계속되는 공격을 해결하기 위해 긴급 패치를 준비했습니다.
라이트닝 네트워크 보안 문제로 LNbits 서버 오프라인
작성자

공유
주요 내용
- LNbits는 11월 8일 잇따른 공격 보고가 접수된 직후 모든 서버 운영자에게 즉시 서비스를 중단할 것을 촉구했습니다.
- 한 Bittipbot 운영자는 공격자들이 무단 계정을 생성한 후 2,285,545 사토시를 잃었다고 보고했습니다.
- 개발자들은 24~48시간 내에 보안 패치를 제공할 것으로 예상하는 한편, LNbits의 호스팅 서비스는 여전히 중단된 상태입니다.
라이트닝 네트워크 공격이 확산되자 LNbits가 경보를 발령
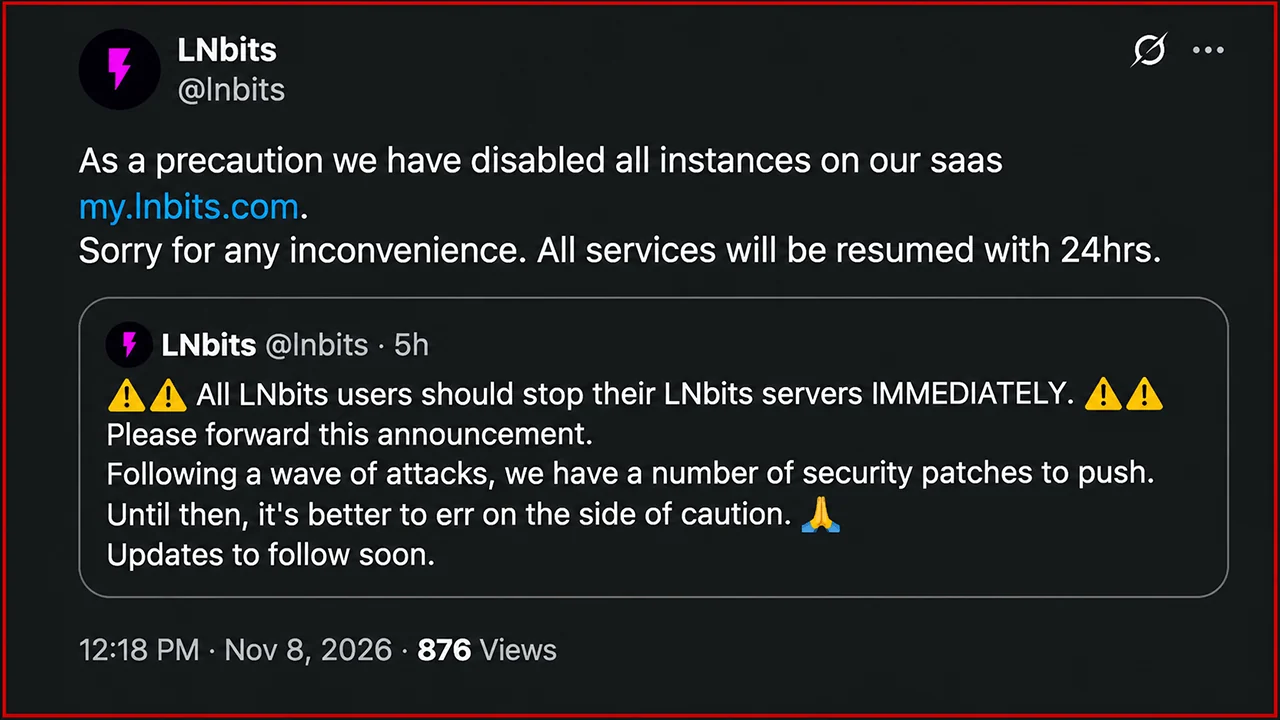
이 보안 경고는 11월 8일 UTC 기준 약 13시 56분경, LNbits가 공식 X 계정을 통해 이례적으로 긴급한 공지를 게시하면서 전해졌습니다. 개발자들은 운영자들에게 편한 시간에 업데이트를 설치하라고 권고하는 대신, 실행 중인 모든 인스턴스를 즉시 중단할 것을 촉구했습니다. LNbits의 X 계정은 다음과 같이 밝혔습니다:
“모든 LNbits 사용자는 LNbits 서버를 즉시 중지해야 합니다. 이 공지를 널리 공유해 주시기 바랍니다. 잇따른 공격으로 인해 배포해야 할 보안 패치가 여러 개 있습니다. 패치가 적용될 때까지는 안전을 위해 조심하는 편이 좋습니다. 업데이트 소식은 곧 전해드리겠습니다.”
핵심 기여자인 벤 아크(Ben Arc)는 이 지침을 재차 강조하며, 개발진이 24~48시간 이내에 패치를 제공할 것으로 예상한다고 설명했습니다. 또한 그는 커뮤니티 구성원들에게 LNbits 인프라를 운영하는 모든 사람에게 이 경고를 전달해 줄 것을 당부했습니다.
이 문제는 이미 앞서 드러난 바 있습니다. UTC 기준 약 12시 33분경, LNbits는 개발진이 잠재적 취약점을 조사하는 동안 Paywall 확장 프로그램을 사용하는 운영자들에게 해당 기능을 즉시 비활성화할 것을 권고했습니다. 이후 발표된 시스템 전체 중단 경고는 보안 문제가 단일 확장 프로그램을 넘어선 것임을 시사했습니다.
LNbits는 또한 자사의 호스팅 서비스인 my.lnbits.com을 통해 운영 중인 인스턴스를 일시 중단했으며, 개발자들은 필요한 수정 조치가 적용되면 24시간 이내에 운영을 재개할 수 있을 것이라고 밝혔습니다.
운영자가 보상을 약속한 가운데, 공격자들이 라이트닝 자금을 탈취
기록된 사건 중 하나는 네덜란드 운영자 케빈 레이븐스버그(Kevin Ravensberg)와 관련된 것으로, 그의 LNbits 인스턴스는 텔레그램 기반 팁 서비스인 Bittipbot을 지원합니다.
라벤스버그에 따르면, 공격자들은 새 계정을 생성하여 11월 8일 UTC 기준 오전 9시 22분부터 오후 2시 사이에 2,285,545 사토시를 인출했습니다. 도난당한 금액은 약 0.02285545 BTC에 해당합니다. 라벤스버그는 개발자들이 취약점을 해결할 때까지 자금 접근이 제한되겠지만, 피해를 입은 Bittipbot 사용자에게 개인적으로 보상하겠다고 약속했다. 보고된 일련의 사건은 LNbits의 계정 관리 및 인증 메커니즘에 대해 불편한 의문을 제기한다. 그러나 조사관들은 무단 인출의 원인이 된 정확한 공격 방식을 아직 공개적으로 규명하지 못했다.
LNbits는 LND 및 Core Lightning을 포함한 라이트닝 자금 공급원과 연결된 모듈형 결제 시스템으로 운영됩니다. 이 시스템의 아키텍처는 별도의 지갑, 애플리케이션 프로그래밍 인터페이스(API), 결제 단말기, 팁 서비스 및 다양한 선택적 확장 기능을 지원합니다. 이러한 유연성은 특히 공개 인터넷을 통해 설치 환경에 접근할 수 있는 경우, 보안 감독이 필요한 추가 소프트웨어 구성 요소를 도입하게 됩니다.
라이트닝 네트워크 보안 문제는 LNbits를 넘어 확산되고 있다
이번 비상 사태는 라이트닝 네트워크 인프라가 힘든 한 해를 보낸 데 이어 발생한 것으로, 개발자들은 Core Lightning, Lightning Development Kit(LDK), Eclair 등 여러 주요 구현체 전반에 걸친 취약점에 직면해 왔습니다. 지난 8월, Core Lightning 유지보수 담당자들은 AI를 활용한 수많은 취약점 보고서를 접했으며, 그중 일부는 실제 보안 문제를 드러냈습니다. 개발자들은 수정 패치를 준비하는 동안 긴급 예방 조치를 권고했으며, 이 장애 기간 동안 코어 라이트닝 노드의 약 22%가 오프라인 상태가 된 것으로 보고되었습니다. 9월과 10월에는 서비스 거부(DoS) 공격, 채널 종료 취약점, 거래 서명 문제 및 잠재적인 자금 손실을 해결하는 추가 보안 업데이트가 발표되었습니다.
LDK 개발자들은 영향을 받은 노드가 상충되는 커밋먼트 트랜잭션에 서명하도록 유도할 수 있는, 특히 우려되는 재연결 취약점에 대한 패치를 적용했습니다. 한편, 코어 라이트닝은 메모리 고갈, 채널 관리 취약점 및 기타 보안 결함을 해결하는 연속적인 업데이트를 발표했습니다.
LNbits는 2026년 초에 이미 보안 검증을 거친 바 있습니다. V12의 외부 검토를 통해 인증 캐시 우회 및 페이팔(PayPal) 통합 취약점이 확인되었으며, 두 가지 모두 버전 1.6.0에서 수정된 것으로 알려졌습니다. 현재 이전에 패치된 결함과 일요일의 공격 사이에는 명확한 연관성이 확인되지 않았습니다.
라이트닝 운영자들은 안전하게 서비스를 재개할 수 있을까?
현재로서는 LNbits 운영자들에게 주어진 지침은 명확합니다. 개발자들이 필요한 보안 패치를 출시하고 검증할 때까지 영향을 받은 인프라를 오프라인 상태로 유지해야 합니다. 이 프로젝트의 당면한 최우선 과제는 추가적인 무단 인출을 차단하고, 침해된 구성 요소를 파악하며, 추가 자금이 유출되지 않도록 서비스를 복구하는 것입니다.
더 광범위한 우려는 단일 지갑 플랫폼을 넘어섭니다. 라이트닝 애플리케이션은 종종 결제 인프라, 인증 시스템, 제3자 확장 기능을 결합하기 때문에, 기본 결제 프로토콜 외부의 취약점으로도 사용자가 여전히 금전적 손실을 입을 수 있습니다. 일요일의 긴급 사태는 암호화폐 보안에 있어 지속적으로 존재하는 차이점을 보여줍니다. 즉, 정상적으로 작동하는 결제 네트워크가 그 위에 구축된 모든 애플리케이션의 안전을 보장하는 것은 아닙니다. LNbits의 경우, 공격자들이 어떻게 방어 체계를 뚫었는지 정확히 규명하는 것보다 서비스 복구가 더 쉬울 수도 있습니다. 또한, newhedge.io의 통계에 따르면, 7월 말 이후 라이트닝 네트워크의 용량은 1,100 BTC 이상 감소하여 2022년 중반에 기록된 수준으로 후퇴했습니다.
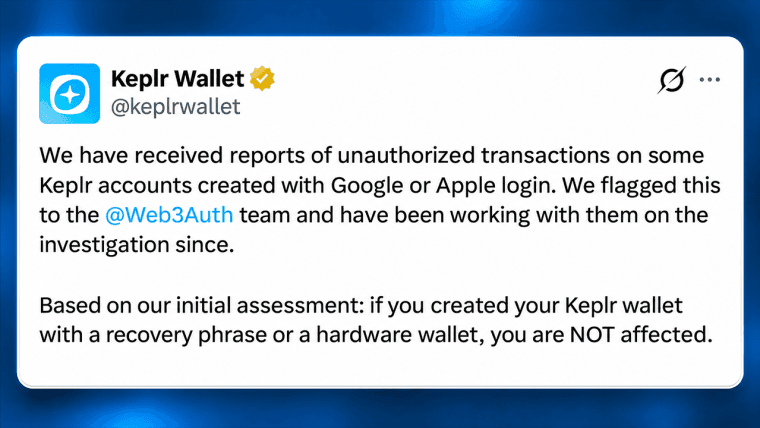
Web3Auth의 보안 결함으로 인해 600만 달러 규모의 자금 이체와 긴급 지갑 복구가 발생하자, Keplr는 구글 및 애플 로그인 기능을 일시 중단했다.
지금 읽기: 케플러 지갑 해킹으로 코스모스 네트워크에 600만 달러 자금 이체

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.
작성자 소개
작성자Jamie RedmanNews Lead
제이미 레드먼은 Bitcoin.com News의 뉴스 리드(News Lead)이자 매사추세츠에 기반을 둔 금융 기술 저널리스트입니다.