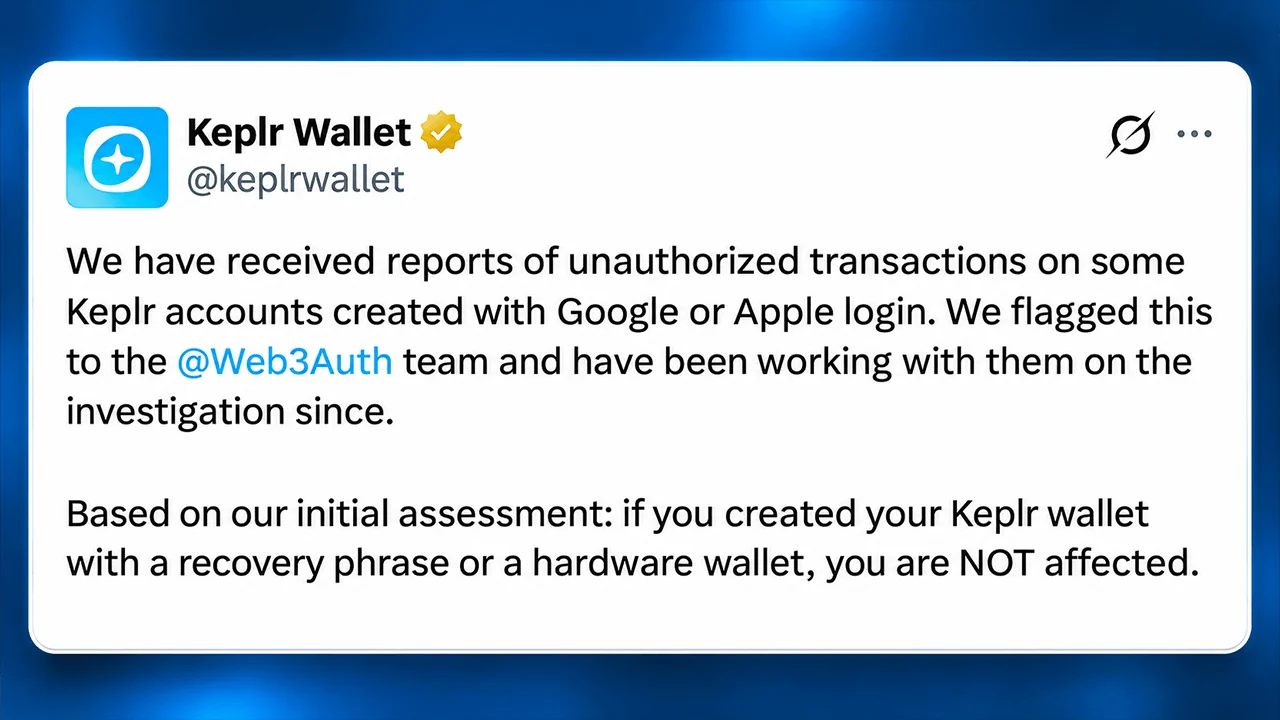
Web3Auth의 보안 취약점으로 인해 코스모스(Cosmos) 지갑 제공업체인 Keplr는 개인 키가 유출되어 광범위한 무단 거래가 발생하자 구글 및 애플 로그인 기능을 일시 중단해야 했습니다. 블록체인 조사관들은 600만 달러 이상의 자금 이체 내역을 추적했으나, 자금 회수 작업으로 인해 실제 도난 규모를 정확히 파악하기는 어렵습니다.
케플러 지갑 해킹으로 코스모스 네트워크에 600만 달러 자금 이체
작성자

공유
주요 내용
- Keplr는 제3자 인증 제공업체인 Web3Auth와 관련된 보안 사고로 인해 11월 7일 구글 및 애플 로그인 기능을 중단했다.
- Bitquery는 여러 코스모스 네트워크에 걸쳐 약 601만 달러 규모의 지갑 이체를 확인했으나, 일부 거래는 보호를 위한 복구 조치가 포함된 것이었습니다.
- 복구 문구 및 하드웨어 지갑 계정은 영향을 받지 않은 반면, Web3Auth와 Keplr는 취약한 소셜 로그인 지갑을 보호하기 위해 노력하고 있다.
Web3Auth 취약점으로 인해 Keplr 소셜 로그인 계정이 노출됨
이 문제는 11월 6일 금요일, Web3Auth가 제3자 서비스에서 사용하는 인프라에 영향을 미치는 보안 문제를 공개하면서 시작되었습니다. 토요일 이른 아침, Keplr은 구글 및 애플 인증을 통해 생성된 계정과 관련된 무단 거래가 발생했다고 보고했으며, 이에 따라 이 지갑 제공업체는 두 가지 로그인 방식을 모두 비활성화했습니다.
Keplr를 운영하는 Chainapsis의 공동 창업자 조쉬 리(Josh Lee)는 이후 이 취약점이 Keplr 자체 소프트웨어가 아닌 Web3Auth에서 비롯된 것임을 명확히 했다. 초기 추산에 따르면 소셜 로그인 계정의 약 20%가 영향을 받은 것으로 나타났으나, 실제로 악용된 사례는 극히 일부에 불과한 것으로 알려졌다.
이러한 구분이 중요한 이유는 Keplr의 소셜 로그인 기능이 기존의 사용자 제어 복구 문구가 아닌 제3자 키 인프라에 의존하기 때문이다. 이러한 편의성은 암호화폐 입문을 단순화하지만, 기존의 하드웨어 지갑이나 시드 문구 방식에서는 찾아볼 수 없는 의존성을 야기한다.
블록체인 분석 기업 비트쿼리(Bitquery)는 11월 6일부터 7일까지의 거래 내역을 분석한 결과, 코스모스 허브(Cosmos Hub), 오스모시스(Osmosis), 셀레스티아(Celestia), 아카시(Akash), 노블(Noble), 디드엑스(Dydx), 바빌론(Babylon), 인젝티브(Injective) 전반에 걸쳐 대규모 지갑 자금 유출 활동이 확인되었다.
조사 결과, 11월 7일 기록된 시세를 기준으로 수집자 주소들이 최소 601만 달러 상당의 자산을 수령한 것으로 추정된다. 코스모스 허브가 약 350만 달러를 차지했으며, 오스모시스(104만 달러)와 인젝티브(61만 5천 달러)가 그 뒤를 이었다.
600만 달러 규모의 Keplr 도난 추정치가 복잡한 이유
비트쿼리의 분석에 따르면 이 사건에 연루된 고유 개인 키는 약 44,700개였으며, 7개 연계 네트워크에 있는 피해 지갑의 86%가 케플러의 초기 경고 이후 자산을 이체한 것으로 나타났다. 지갑당 손실 중위값은 1.34달러에 불과했으나, 가장 큰 개별 이체 금액은 325,000달러에 육박했다.
조사관들은 또한 통상적인 21일간의 언본딩(unbonding) 기간을 거치지 않고 이동한 약 196만 ATOM의 스테이킹 자산을 확인했다. 해당 거래들은 유동성 스테이킹 메커니즘을 활용하여 포지션을 양도 가능한 지분 토큰으로 전환하는 동시에 약 251,000달러 상당의 스테이킹 보상을 다른 곳으로 이전했다.
그러나 이후 공개된 정보로 인해 중요한 복잡한 상황이 발생했습니다. Keplr와 Web3Auth는 화이트햇 복구 작업팀이 노출된 접근 경로를 이용해 취약한 자산을 보호 관리 상태로 이동시키고 있음을 확인했습니다.
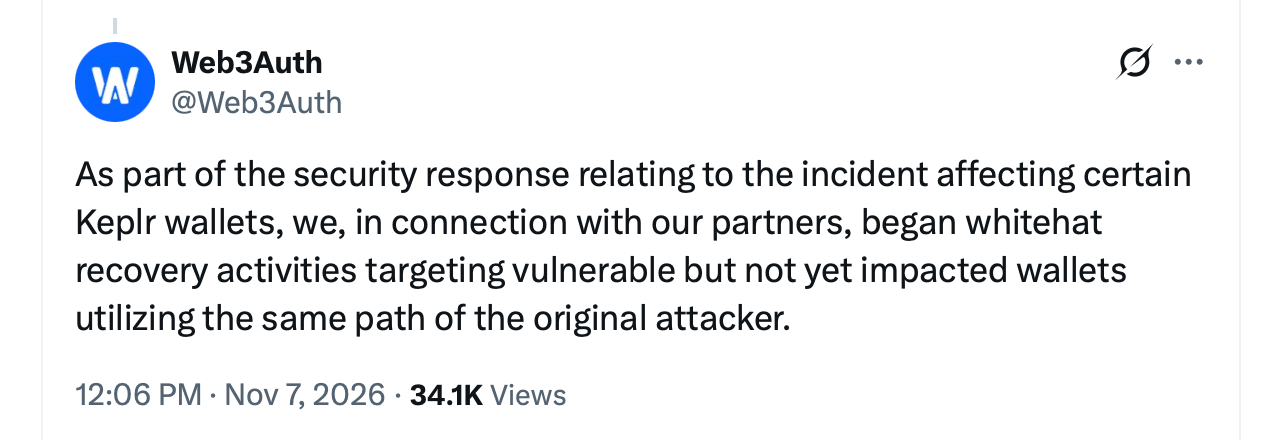 11월 8일 일요일, Keplr은 Bitquery가 조사한 여러 수집용 지갑과 중복되는 복구 주소를 확인했다. 결과적으로, 601만 달러는 확인된 이체 금액을 나타낼 뿐, 복구 불가능한 도난에 대한 검증된 집계치는 아니다.
| 블록체인 네트워크 | 확인된 복구 주소 |
|---|---|
| 코스모스 허브 | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| 오스모시스 | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| 셀레스티아 | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| 아카시 | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Injective | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| 바빌론 | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr 및 Web3Auth, 복구 작업 착수
Web3Auth는 자사의 보호 조치를 통해 이체된 자금은 여전히 안전하다고 밝혔습니다. 한편 Keplr은 일부 피해 사용자의 자산이 보안을 위해 다른 곳으로 이전되었기 때문에 예기치 않게 잔고가 0으로 표시될 수 있다고 경고했습니다. 두 회사는 이 취약점의 정확한 기술적 원인을 공개하지 않았으며, 확정된 손실 규모를 산정하거나 포괄적인 보상 일정을 발표하지도 않았습니다.
글로벌 기술 기업인 구글이나 애플을 통해 계정을 생성한 사용자는 추가 자산 입금을 피하고, 남아 있는 유동 자산을 새로 보안이 확보된 지갑으로 이체하며, 요청하지 않은 복구 제안을 무시해야 합니다. 스테이킹된 자산의 경우 추가 처리가 필요할 수 있습니다. 현재로서는 이번 사건이 암호화폐 지갑 설계에 내재된 불편한 모순을 드러내고 있습니다. 개인 키 관리를 단순화하면 블록체인 애플리케이션의 접근성을 높일 수 있지만, 인증 과정을 외부에 위탁하면 또 다른 잠재적 취약점이 발생합니다. 보호를 위한 자산 이전 내역과 악의적인 인출 내역이 정산되기 전까지는, 업계의 최근 수백만 달러 규모 보안 사태는 기술적 비상사태인 동시에 회계상의 미스터리로 남아 있을 것입니다.

Gnosis Pay의 데이터 유출 사고로 인해 거주지 주소, 카드 번호, 연동된 암호화폐 지갑 등 고객 정보가 노출되면서 우려가 제기되고 있다.
지금 읽기: Gnosis Pay 데이터 유출로 고객 정보 노출

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.
작성자 소개
작성자Jamie RedmanNews Lead
제이미 레드먼은 Bitcoin.com News의 뉴스 리드(News Lead)이자 매사추세츠에 기반을 둔 금융 기술 저널리스트입니다.