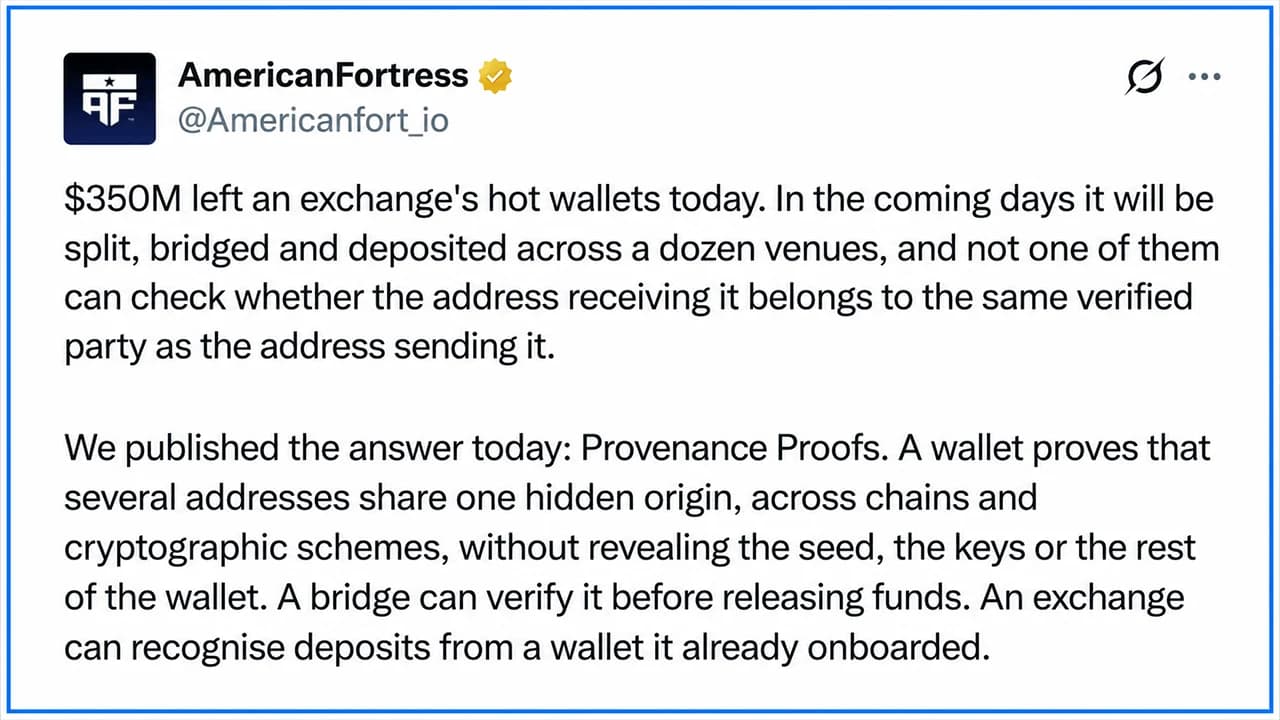
Americanfortressの研究者たちは、秘密の復元フレーズや公開された取引履歴をさらすことなく、所有権の関係を証明するように設計されたゼロ知識暗号フレームワークを発表しました。ミハル・ポスピエシャルスキ氏によると、この技術により、攻撃者は同等の自己資金を投入しなければならなくなるため、ブリッジへのハッキングは経済的に採算が取れなくなるということです。
ゼロ知識証明技術の飛躍的進歩により、Bridgeのハッキングは「実行不可能」になりました
共有
主なポイント:
- Americanfortressは、シードフレーズを公開することなく1つのウォレットの鍵を紐付ける「ZK-POSP」を導入しました。
- CEOのミハル・ポスピエシャルスキ氏は、ZK-POSPが攻撃者にユーザー資金と同額の自己資金を投入させるため、ブリッジハッキングを経済的に不可能なものにする、と指摘しました。
- MetamaskへのSDK統合により、ユーザーは1回の自動証明を3秒で処理できるようになります。
ブロックチェーンのマルチキー・プライバシー問題の解決
暗号技術企業Americanfortressの研究者らは、ブロックチェーンが抱える最も根深いジレンマの一つを解決する暗号技術を発表しました。それは、秘密のシードフレーズを明かしたり、取引履歴を公にさらしたりすることなく、複数の暗号資産アドレス、IDキー、またはコンプライアンスバッジが同一のウォレットに属することを証明する方法です。
9月24日に発表された研究論文で詳細に説明されているこの画期的な技術は、ゼロ知識(ZK)暗号技術をさらに発展させたものです。既存のZKツールでは単一のアドレスが実際のウォレットから正当に作成されたことを証明できますが、現実の金融取引では複数の鍵間の関係性を示すことがしばしば求められます。 これまで、こうした関連性を証明するには、秘密の復元フレーズを明かすか、ウォレット内のすべてのアドレスを公開するかのいずれかが必要でした。 この課題に対処するため、研究者のヴィンチェンツォ・ボッタ、ミハル・ポスピエシャルスキ、エマヌエーレ・ラグノーリ、ジャスタス・ランヴィエは、ユーザーが開示する情報の量を自ら制御できる、3つの柔軟な開示オプションを考案しました。
エクスプロイトやアドレス乗っ取りへの対策
ZK-POSPフレームワークがアドレスの乗っ取りやなりすましに依存する攻撃者にどのような変化をもたらすかとの質問に対し、AmericanfortressのCEOであるミハル・ポスピエシャルスキ氏は、このプロトコルが分散型金融(DeFi)に与える影響を強調しました。
「ZK-POSPがDeFiプロトコルに組み込まれると、すべての取引は処理される前に追加のセキュリティチェックを通過しなければなりません」とポスピエシャルスキ氏は述べました。「取引を開始する当事者は、資金の出所と宛先アドレスが同一の主体に属することを証明しなければなりません。これにより、クロスチェーンブリッジからの盗難は著しく困難になります。 この検証ステップを回避するには、攻撃者はまず同額の自己資金を投入して正当な取引を開始する必要があります。その時点で、ブリッジを悪用することは経済的に採算が合わなくなります」と説明しました。 内部で複雑な暗号技術が動作しているにもかかわらず、ポスピエシャルスキ氏は日常的なユーザー体験に支障は生じないと指摘しました。
「必要な証明を自動的に生成するソフトウェア開発キット(SDK)をMetaMaskに統合しています」とポスピエシャルスキ氏は説明した。「ユーザーには、証明が生成されていることを示すステータス通知がインターフェースに表示されます。この処理には約3秒かかるため、利用の妨げになることはないと予想しています。」
さらに、取引を確定する前にDeFi側のオラクルが証明を検証すると付け加えた。検証に失敗した場合、資金は自動的に送信元アドレスに返還されるため、ユーザーには目に見える形で追加のセキュリティ手順が提供され、複雑さを増すことなく信頼感を高めることができる。
監査およびコンプライアンスのためのきめ細かなプライバシー対策
このフレームワークは、メタデータを漏洩させることなく監査人向けに支払いの出所に関する証明を生成したり、オフチェーンでのトランザクショングラフの再構築を可能にしたりするなど、コンプライアンス上の課題にも対応しています。 「「第三者にウォレットの活動状況を示すため、ユーザーは個々のオンチェーン取引に特化したゼロ知識証明を生成します」とポスピエシャルスキ氏はBitcoin.com Newsに語りました。「例えば、ボブが指定されたアドレスからアリスに資金を受け取ったことを証明する必要がある場合、この証明により検証者はオンチェーン上でその正確なアドレスを検証できます。 この証明は、その取引の相手に対して関連する特定のアドレスを確認する一方で、無関係なウォレットの履歴をさらすことなく、送信者の所有権を証明するものでもあります。」 公開台帳にすでに存在するトランザクション固有のデータのみが開示されるため、外部監査人はより広範なオフチェーンのトランザクショングラフを再構築することはできません。
実用的な応用とポスト量子暗号への対応
監査やDeFiブリッジだけでなく、研究チームは日常的な暗号資産のやり取りにおける即時の活用例も提示しました。これには、送金前に新しい支払いアドレスが検証済みの受取人に属していることを確認するアドレス帳などが含まれます。また、この技術により、暗号資産取引所はユーザーの匿名性を維持しつつ、入金時のマネーロンダリング防止(AML)ステータスを検証することが可能になります。
セキュリティキーが侵害された後に更新した場合でも、システムは継続性を証明し、安全性を損なうことなく新しいキーが古いキーの履歴を継承していることを検証します。さらに、これらの証明はポスト量子暗号規格と連携するように設計されており、将来の量子コンピューティングによる脅威に対する長期的なセキュリティを確保します。
プライバシーと検証を精密に制御することを可能にすることで、このフレームワークは、パブリックブロックチェーンにおける規制要件と個人の金融プライバシーとの間のギャップを埋めることを目指しています。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。