



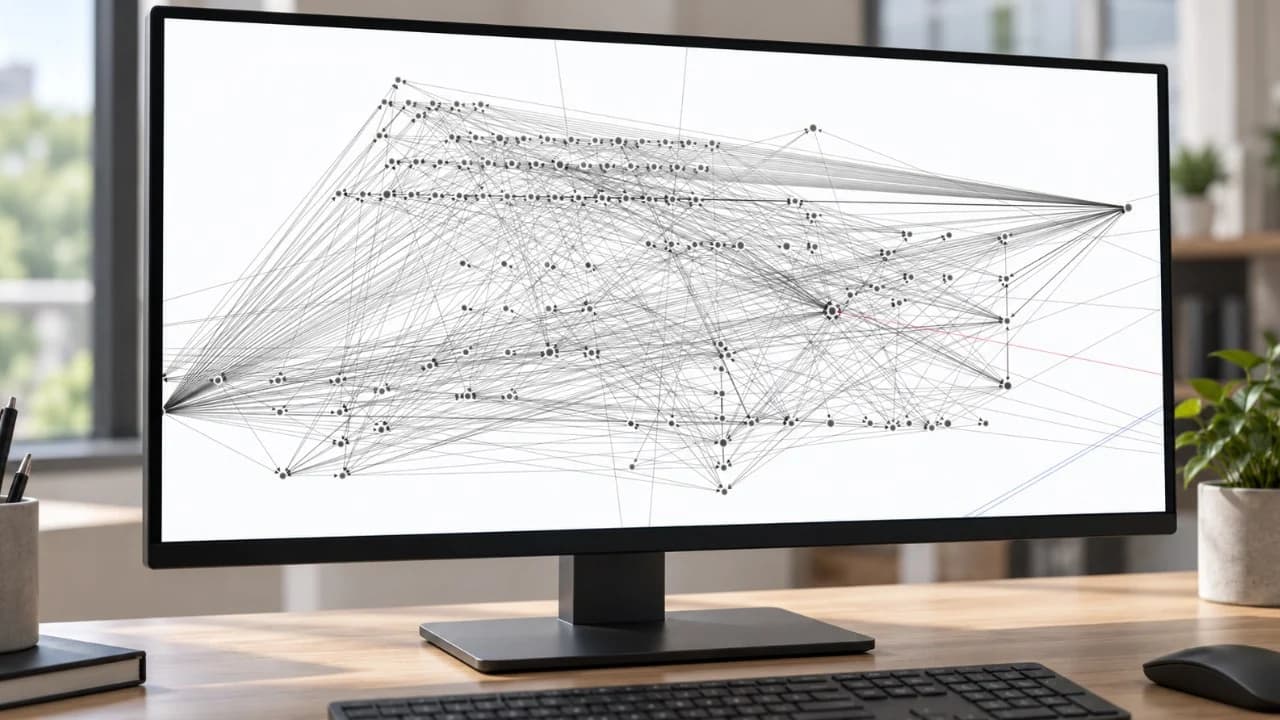
Chainalysisは、攻撃者が盗んだBinanceの資産を数千件もの取引を通じて流用する中で、これまでに確認されていなかった資金洗浄のパターンを特定し、痕跡を隠蔽するための自動化された取り組みが行われていたことを示唆しました。同社の調査では、この盗難事件が北朝鮮のハッカーによるものであることも明らかになりました。
バイナンスのハッカーが「前例のない」暗号資産資金洗浄手法を展開

共有
主なポイント
- ウォレットでの反復的な活動は、盗まれた資産の自動的なマネーロンダリングを示唆しています。
- 盗まれたバイナンスの資産は、9月のビットゲット(Bitget)盗難事件で流出した資金と混在していました。
- 攻撃者は3億2500万ドル相当のステーブルコインを2億8500万ドル相当のイーサと交換しました。
数千件の送金が自動資金洗浄を示唆
ブロックチェーン分析企業のChainalysisは10月30日、Binanceでの盗難事件(同社推定で64億ドル、史上最大の暗号資産盗難事件とされる)を受けて、自動化された資金洗浄の疑いがある動きを特定しました。同社は次のように述べています:
「当社の調査チームは、バイナンスの攻撃で盗まれた資金に関して、これまでに見たことのない資金洗浄パターンを確認しています。」
短期間に数千件もの取引が行われたことから、痕跡を隠蔽するための自動化が行われていることが示唆されました。調査チームは、一連の取引の初期段階で使用されたウォレットへの返還を含め、アドレス間の繰り返される送金を追跡しました。 多くのアドレスはまず、取引手数料の支払いに使用されるトロン(TRON)のネイティブトークンであるTRXを正確に1 TRX受け取った後、さらに資金を受け入れ、資産を別の場所へ転送していました。チェインアナリシスは次のように付け加えました。「この繰り返される一連の動作は、盗まれた資金を移動・再分配するためのプログラム化されたプロセスを示唆しています。」
調査チームはアクセス経路と北朝鮮との関連性を追跡しています。
バイナンス共同CEOのリチャード・テン氏は、自己破壊メカニズムによってツールや痕跡が消去されたこと、さらに複数の侵害ポイントや承認制御の迂回が確認されたことを明らかにしました。 Chainalysisは資金流出を10月29日午後4時20分(米国東部時間)頃まで追跡し、入出金の関連性を隠蔽する暗号資産ミキサー「Tornado Cash」を通じて資金が供給されたイーサリアムウォレットを特定しました。 このウォレットは有効な署名付き承認(暗号的に署名された許可)を送信し、これによりバイナンスのホットウォレットが攻撃者が展開したソフトウェアを実行し、資産を攻撃者が管理するアドレスへ転送することが可能になりました。資金洗浄のパターンから当初、北朝鮮のサイバー犯罪グループ「Tradertraitor」の関与が示唆されていました。 その後、Chainalysisは、盗まれたバイナンスの資産が、以前北朝鮮の犯行グループによるものとされていた9月のBitget盗難事件の収益と混ざり合っていることを確認し、このハッキングが「Tradertraitor」によるものであるという見方を強めました。これとは別に、TRM Labsもオンチェーンおよびオフチェーンの情報を引用し、高い確信度でバイナンスへの攻撃を「Tradertraitor」の犯行であると断定しました。
ステーブルコインの交換、資産凍結との競争
Chainalysisは次のように説明しました。
「資金を凍結するには時間がかかる。攻撃者は、凍結可能な資産を凍結不可能な資産に交換する役割を担うウォレットへ、5億ドル相当のステーブルコインを迅速に移動させることで、そのプロセスに先手を打とうとした。」
このようなステーブルコインの凍結やブラックリストによる管理により、指定されたアドレスが対象となるトークンを転送することを防ぐことができますが、ネイティブのイーサには、発行者が制御する同等のメカニズムが存在しません。
このウォレットは約20分間、3億2500万ドル相当のステーブルコインを約2億8500万ドル相当のイーサに交換し、10分後には残る1億7500万ドルを仲介ウォレットへ移動させました。 凍結措置は10月29日午後5時14分(米国東部時間)に開始され、Chainalysisの報告によると10月30日時点で約28億ドルが凍結されていました。一方、バイナンスは同日、凍結総額を約30億ドルと別途発表しています。
同取引所はまた、凍結資産を除き、この事案への対応のために63億4,000万ドル以上の自社資金を確保したと述べました。そのうち50億ドルは、すでに影響を受けたトークンとして保有されていました。残りの資産を補填するため、市場および店頭取引(OTC)チャネルを通じた購入が進められていました。
バイナンスは、自社の監視チームが悪意のあるDAO提案を検知し、名前の明かされていない当該プロジェクトに警告を発するとともに、取引所と連携して入金の停止措置を講じたと述べました。
今すぐ読む: バイナンスは、48時間以内に120万ドル相当のガバナンス攻撃を阻止しました。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Kevin Helms
ケビン・ヘルムズは、ビットコイン、ブロックチェーン規制、そして世界のデジタル資産市場を専門とする暗号資産ジャーナリストです。














