バイナンスの調査チームは、木曜日に発生した63億ドル相当のハッキング事件において、新たな侵入経路や承認管理の迂回、証拠隠滅の手口などを突き止めたと、共同CEOのリチャード・テン氏が述べました。同氏の最新報告では、出金サービスの再構築、全社的なセキュリティ見直し、送金機能の復旧および準備金の検証に関する目標が示されました。
新たな侵害箇所:バイナンスCEOが63億ドル規模のハッキング事件に関する新たな調査結果を明らかに

共有
主なポイント
- リチャード・テンCEOは、攻撃者がバイナンスの通常の承認管理を迂回したと述べました。
- また、自己破壊メカニズムによって攻撃ツールや痕跡が消去されたと述べました。
- テストの結果が良好であれば、40時間以内に出金を再開できる見込みだと述べました。
調査はノートPC以外にも拡大
バイナンス共同CEOのリチャード・テン氏は、63億ドル規模のハッキング事件の調査において、当初疑われていたエンジニアのノートパソコン以外にも侵入経路が発見されたと述べました。
10月30日に公開された動画の中で、同氏は「これは1人による犯行ではありませんでした。当初の調査では、セキュリティインシデントには不正アクセスを受けたノートパソコンが関与している可能性が示唆されていましたが、その後の調査により、さらなる侵入経路が明らかになりました」と述べました。テン氏は証拠の破壊について次のように説明しました。
「これは複雑な攻撃でした。攻撃者は、ツールや痕跡をその都度破壊する自己破壊メカニズムも使用しており、それが追跡や調査をさらに困難にしました。」
攻撃の手口を説明した以前の声明で、彼は次のように強調していた。「明確にしておきますが、攻撃者は単に1人のエンジニアの権限を利用したわけではなく、これは単一の『ワンクリック』操作でもありませんでした。より複雑な攻撃プロセスが関与していました。当社の調査では、いかなる個人にも責任を帰属させていません。」
署名制御が精査の対象に
承認の失敗について、テン氏は次のように説明した。「攻撃者は、既知のマルチシグネチャプロトコルであるEIP-7702を使用して、ホットウォレットに対するオンチェーン実行の承認を取得しました。その委任は、当社の通常の承認管理を通過しませんでした。」同幹部はさらに次のように続けた。
「そのため、インフラシステム全体を調査・再構築・再テストする必要があるため、出金サービスを停止いたします。」
イーサリアムのEIP-7702機能では、ウォレットがスマートコントラクトコードに対し、資産の移動を含め、自身に代わって行動することを許可できます。悪意のあるコードを委任すると、攻撃者がそれらの保有資産を制御できるようになりますが、マルチシグネチャ承認は複数の署名を必要とする別の制御手段です。
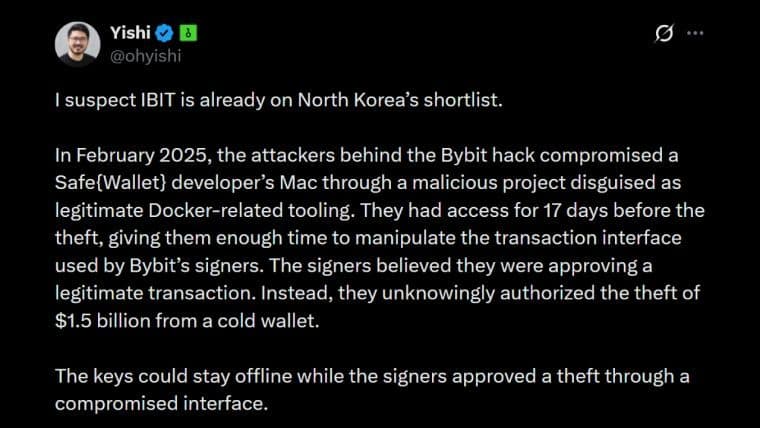
TRM Labsによるバイナンスの署名システムに関する独立した分析では、複数のブロックチェーンにまたがる同社の署名インフラが侵害されていたことが指摘された。 同社は、異なる鍵や署名方式を用いるウォレットからの有効な署名が存在したことを、攻撃者がバイナンスのシステムに送金を承認させることができた証拠だと指摘した。この発見は取引署名プロセスの制御に関するものであったが、テン氏は秘密鍵の漏洩を示す証拠はないと報告していた。
これとは別に、Ellipticによる本侵害事案のオンチェーン評価では、イーサリアム上で50件の事前署名済み承認が特定された。そのうちの1件は、攻撃者が制御するコードへの委任を可能にするもので、新たな資金が入金されるたびに、影響を受けたウォレットから繰り返し資金が引き出されていた。
損失補償の約束を裏付ける企業の資金
テン氏によると、損失補填用に確保された企業資金は63億4000万ドルを超えたという。 そのうち50億ドルはUSDC、USDT、BTC、ETH、BNBなどの影響を受けたトークンとしてすでに保有されていました。残りのトークンの購入は、ハッキングの影響を受けた資産を補填するため、市場および店頭取引(OTC)を通じて進められていました。
動画の中でバイナンスのCEOは、すべての損失を補填するために会社資金を充当すると約束し、以前の声明でも「ユーザー向け安全資産基金(SAFU)」が言及されていた。テン氏は顧客に対し、次のように安心させた。
「要するに、皆様のお金は安全であり、我々はすべての損失を補填します。」
同氏は、この補償を可能にした要因として留保された暗号資産の収益を挙げ、事業およびセキュリティへの長期的な再投資にも言及した。取引所が保管する資産については、次のように述べた。「当社は顧客の資金を一切使用しないため、影響を受けることはありません。今回の事件で影響を受けたのは、バイナンス自身のホットウォレットです。 ユーザーの資産は、バイナンスが構築したセキュリティアーキテクチャの下で管理されています。その大部分はコールドウォレットに保管されており、ユーザーが引き出しを行う際にのみホットウォレットへ移動されます。」
出金再開はテスト待ち
テン氏は、出金機能の復旧条件について次のように説明しました。「現在、出金サービスを再構築しており、厳格なテストに合格するまでは再開しません。」さらに、次のように述べました。
「日曜日の期限までにユーザーが引き出しを行えるようになることを強く期待しています。現状では、40時間以内に復旧する見込みです。」
対応の一環として、同社はエンドポイント、クラウドインフラ、鍵管理、署名システムなどを対象に全社的なセキュリティレビューを実施しました。
これまでの更新情報では、入金は通常通り行われていること、影響を受けたアドレスの承認が取り消されたこと、パートナー企業から約30億ドルの資産が凍結されたことが報告されている。法執行機関、ブロックチェーン情報分析企業、トークン発行者、および他の取引所が、資産の回収と責任の追及を進めている。テン氏は、ユーザーの忍耐強さとパートナー企業の迅速な支援に感謝し、バイナンスはユーザーへの全額補償を実現するために休むことなく取り組んでいると述べた。
調査当局が調査結果を検証した後、技術的な事後分析を行う計画に加え、テン氏は懸念を抱くユーザーに対し、残高を確認し、サポートに連絡するよう助言しました。テン氏は、11月2日(月)までに完全な準備金証明レポートを公開することを約束し、その概要についてはそれより早く公開される可能性もあると述べました。

バイナンスが北朝鮮と関連する過去最大の63億ドルのハッキング被害を確認したことを受け、暗号資産の強制売却額が15億ドルを突破しました。市場の売り圧力により、BTCは7万6300ドルまで下落しました。
今すぐ読む: バイナンスハッキングで暗号資産市場15億ドル清算の血の海

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Kevin Helms
ケビン・ヘルムズは、ビットコイン、ブロックチェーン規制、そして世界のデジタル資産市場を専門とする暗号資産ジャーナリストです。