ニューヨークの暗号研究ラボが、ビットコインそのものを変更することなく、Zcash式の非公開送金をビットコイン上で実現する案を提案しました。[[alloc]init]が木曜日に発表した「Shielded Bitcoin」は、ソフトフォーク、別個のブロックチェーン、連合、あるいは信頼できる運営者を必要とせずに、送金額や取引相手を隠蔽する仕組みです。ビットコインは、自身では理解できない暗号化されたデータを単に保存・順序付けするだけであり、支払いの検証は外部のソフトウェアが行います。 ただし、大きな課題が一つあります。研究者たちは、ビットコインをこの非公開システムに出し入れするための仕組みをまだ完成させていません。
ビットコインのプライバシー保護を目的とした「Shielded Bitcoin」提案、ビットコインのL1への導入を目指しています

共有
主なポイント:
- 暗号研究機関[[alloc] init]は9月24日、「Shielded Bitcoin」を発表し、ソフトフォークを行わずにビットコインに非公開送金の概念を導入した。
- 「Shielded Bitcoin」による送金には約700 vbytesが必要で、これは一般的なBTC決済の約4倍のサイズに相当します。
- [[alloc] [init]にはまだ課題が残されており、ビットコインの出し入れの仕組みを説明する第2弾のホワイトペーパーが予定されています。
ビットコインの取引履歴は公開されていることがよく知られています。ビットコイン(BTC)を送金すると、その取引は誰でも閲覧できる台帳に記録され、場合によっては永久に残ることになります。ニューヨークの研究所[[alloc] init]は、直感に反する回避策を提案しています。ビットコインのルールをそのままにしておき、その上にプライバシー機能を構築するのです。「Shielded Bitcoin」は、暗号化されたノートとゼロ知識(ZK)証明を用いて金額や取引相手を隠蔽する一方、ビットコイン自体はほぼ公開掲示板のように機能します。
ネットワークはメッセージの意味を理解することなく、暗号化されたメッセージを正しい順序で記録します。ソフトフォークは不要であり、どの非公開送金を有効とするかを決定する運営者も存在しません。結果として、ビットコイン自体が読み取ることのできない非公開の支払いを、ビットコインが処理することになるかもしれません。
ビットコインが掲示板になる
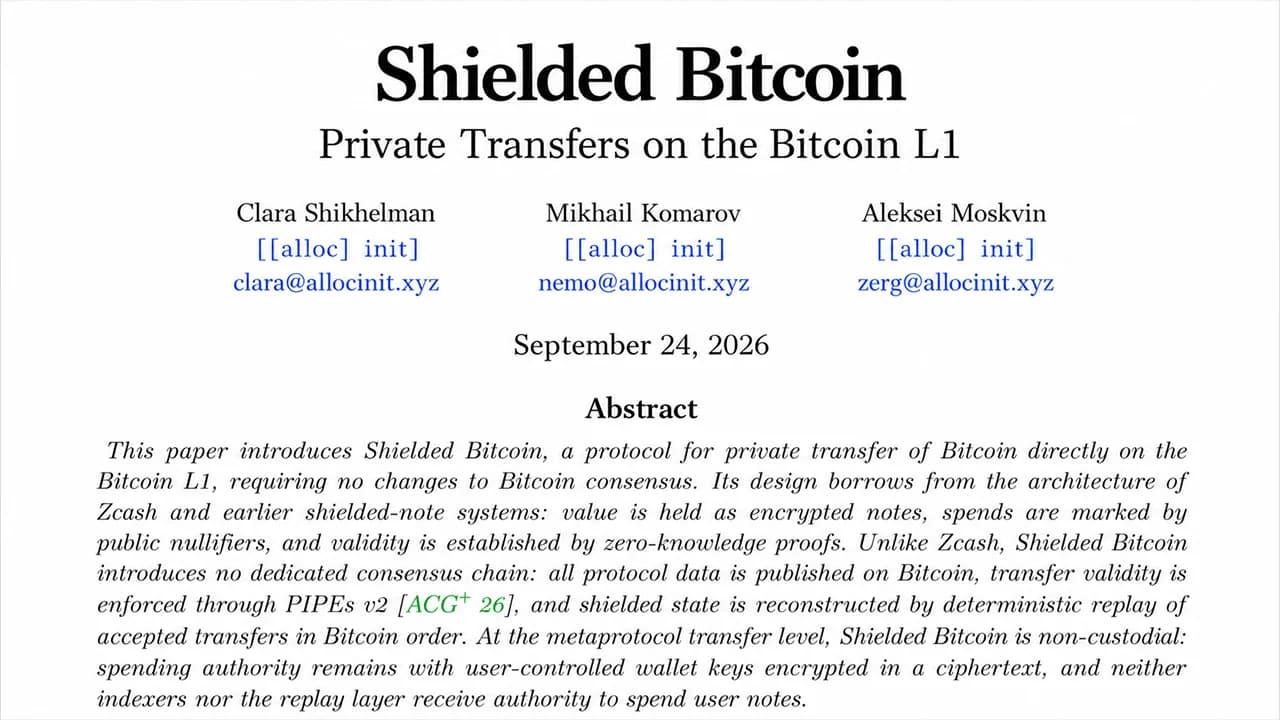
ホワイトペーパー『Shielded Bitcoin: Private Transfers on the Bitcoin L1』は、クララ・シケルマン、ミハイル・コマロフ、アレクセイ・モスクヴィンによって執筆されました。研究者たちは、ビットコインが現在のネットワークをそのまま利用して、プライバシーを保った送金が可能かどうかを問いかけています。 彼らの答えは、ビットコインのコンセンサスではなく独立したソフトウェアによってルールが解釈されるメタプロトコルです。「インデクサー」と呼ばれるプログラムがビットコインをスキャンしてシールドされたビットコインのデータを検出し、その暗号学的証明を検証し、非公開システムの履歴を再構築します。ビットコインはメタプロトコルを理解しないため、無効なデータがオンチェーンに残ってしまう可能性はあります。 インデクサーはそれを単に無視します。誰でもビットコインの公開履歴を使ってこれらのチェックを再実行できるため、特定のインデクサーが何が有効かを決定することはありません。そこが興味深い点です。ビットコインはこれまで通り動作し続け、その上に載せられた選択されたデータを、別のルールセットが解釈するのです。
アリスが金額を明かさずにボブに支払う
Shielded Bitcoin内の価値は、「ノート(note)」と呼ばれる暗号化されたレコードに格納されています。アリスがボブに支払いを行う場合、彼女は金額とボブの受取情報を含むノートを作成し、ボブがそれを識別できるように暗号化します。彼女のビットコイン取引では、この暗号化されたノートが、「ヌリファイア(nullifier)」と呼ばれるシリアル番号とゼロ知識証明と共に公開されます。
この証明は、どのノートが使用されたかやその金額を明かすことなく、アリスのノートが存在し、彼女がそれらを支出でき、流入する価値と流出する価値が等しいことを立証します。インデクサーは証明を検証し、各ヌリファイアが以前に使用されていないことを確認します。一度使用されたヌリファイアは再利用できないため、同じノートが二重に支出されるのを防ぎます。 ボブのウォレットは新しい暗号化紙幣をスキャンし続け、閲覧キーで一つが開かれるまで処理します。オンチェーン上では、一般の人々はシールドされた送金が行われたこと、そのタイミング、関連する紙幣の数、手数料、およびそれを運ぶビットコイン取引を確認できます。非表示になるのは金額、シールドされた送金者と受取人、そして以前に使用された紙幣との関連性です。 取引手数料を繰り返し支払っている特定可能なビットコインアドレスからは依然として手がかりが漏れる可能性があり、ユーザー数が少ないと集団の分析が容易になってしまいます。
プライバシーを確保するにはブロックスペースのコストもかかります。コマロフ氏はジャーナリストのローラ・シン氏とのインタビューで、シールドされたペイロードは約700 vbytesであるのに対し、一般的なビットコイン決済ではおよそ100~200 vbytesであるため、約4倍の大きさになると述べました。コマロフ氏は、この追加コストについて「壊滅的なものではない」と語りました。 一方、ユーザー数が増えれば、個々の支払いが埋没する「集団」が大きくなるため、匿名性セットは強化されます。
最大の問題は「入り口」にある
ここで問題が生じます。9月24日のホワイトペーパーでは、ビットコインがすでにシールドされたシステム内に入った後の送金について説明されています。ビットコインをシステム内に入れ、再び取り出す方法については、[[alloc]init]の「Bitcoin PIPEs v2」研究とウィットネス暗号化に基づく別のホワイトペーパーに委ねられています。
計画されているシステムでは、誰かが必要な証明を提示するまでBTCの秘密鍵を暗号的にロックするが、ビットコインネットワークからは最終的には通常のシュノール式支出として認識される。[[alloc] init]は、境界部であってもユーザーの資金を決して保管しないと述べている。しかし、ウィットネス暗号化はまだ発展途上の技術だ。コマロフ氏によると、その暗号文のサイズは1年で約300テラバイトから約8テラバイトに削減されたという。これは大きな進歩だが、8テラバイトはやはり8テラバイトである。 「まだかなり実験的な段階だ」とコマロフ氏は説明した。
また、入出金時に金額やタイミングが露呈する可能性があり、観察者がビットコイン外の活動とシールドされた取引を結びつける手がかりになる恐れがあります。同研究所は5月から一般向けの解読チャレンジを実施していますが、リリース日は未定です。この仕組みが機能するまでは、Shielded Bitcoinは実用的なプライバシーシステムというより、あくまで研究段階にとどまります。
ビットコインとZcashコミュニティの見解
Zcashの影響は明らかだ。Zcashはすでに暗号化ノート、ヌリファイア、ゼロ知識証明を採用しているが、Shielded Bitcoinは新たなブロックチェーンを構築することなく、そのアーキテクチャを借用している。上場企業のCypherpunkは、Shielded Bitcoinを「大きな前進」と評し、さらにビットコインのプライバシーが向上することはすべての人にとって利益になると述べた。
しかし、Cypherpunkは、この設計はまだZcashチェーンの競合にはなり得ないと主張しました。 同社は、Zcashの「トラステッド・セットアップ」、コンセンサス強制の欠如、トラストレスなライトクライアント、未完成のブリッジ、ビットコインのL1手数料を指摘しつつ、Zcashはすでに10年近く運用されており、70億ドル以上の価値を持つシールドプールを有していることを強調しました。 「金融プライバシーはゼロサムゲームではない」とCypherpunkは結論付けた。X上の反応はすぐに非礼なものへと変わった。ジョー・バーネットは「Zcashは0になる」と書き込んだ一方、Proofのプロダクトディレクター兼デジタル資産ディレクターであるダニエル・ブフナーは、次のように自身の意見を述べた:
「ビットコインコミュニティがプライベート取引の道を歩み、単発のプライバシーチェーンの物語をサノスが指をパチンと鳴らすかのように打ち砕く可能性があるという単なる考えだけで、パニック発作を起こしているプライバシーコイン信者の数は、聴覚障害が懸念されるほどのデシベルレベルに近づいています。」
OranjeBTCの戦略・リサーチ担当ディレクターであるサム・キャラハンは、より広範な論点を提示しました。 「人々は依然としてビットコインの『堀』を誤解しています。ビットコインは、あらゆる機能競争で勝つ必要はありません。プライバシー、速度、機能性は時間をかけて構築できます。その『堀』とは、分散化、セキュリティ、そして信頼できる金融政策にあります。そして、それらの側面において、ビットコインに匹敵するものなど他にありません。」
Xアカウント「Rune」は、Bitgetのハッキング事件とモネロ(XMR)に言及し、プライバシーコイン間の対立を現実的な視点に引き戻した。同アカウントはXに次のように投稿した。「ZEC保有者たちは、Bitgetのハッカーが追跡を隠すためにZcashを使うことを祈っている……しかし、なぜかハッカーはXMRを使っている。」 こうした挑発的な発言の背景には、ビットコインのブロックチェーンが基本ルールを変更することなく、より強力なプライバシー機能を獲得できるかどうかをめぐる、真摯な技術的議論があります。
ビットコインは、自ら読み取ることのできない秘密を秘めている
サトシのホワイトペーパーとは異なり、「Shielded Bitcoin」は仕様であり、製品ではありません。ペグ機能は未完成のままであり、証人暗号化は実験段階にあり、手数料から情報が漏洩する可能性があり、ウォレットは実用化される必要があり、十分なユーザーが参加して初めてプライバシーが向上します。現在のGroth16証明の設計では、ワンタイムの信頼できるセットアップも必要とされています。
シケルマン氏は9月24日に開催されるBitDevs NYCで、[alloc] init]は、エントリおよびエグジットに関する関連ホワイトペーパーの公開に先立ちフィードバックを求めていました。次の回避策によって、論文で記述されたプライベートシステムが実際のビットコインに安全に接続できるかどうかが決まります。現時点では、このアイデアは驚くほど直感に反しています。[[alloc] init]は、ビットコイン自体を変更したりネットワークに記録内容を理解させたりすることなく、非公開の金融活動をビットコインに記録させたいと考えています。未完成の部分が機能すれば、ビットコインは取引を永久に保存しつつ、そもそも隠す価値があった取引の金額や取引相手については把握できない状態を維持できるでしょう。
この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。