コインベースは、2026年10月29日に発生したバイナンスの63億4000万ドル相当のハッキング事件を受け、顧客資産の99%以上をオフラインのコールドストレージで保管していると発表しました。 11月4日に開示した資料では、米国の上場暗号資産取引所である同社が、分散型署名キー、緊急停止制御、出金制限の詳細を説明しています。コインベースは自社のシステムに影響はなかったと述べていますが、今回のセキュリティに関する説明からは、同社が数十億規模の顧客資産をどのように管理しているかがより詳しくうかがえます。
コインベース、63億ドル相当のバイナンスハッキング事件を受け、顧客資産の99%をコールドストレージに保管していると発表

共有
主なポイント
- コインベースは、顧客資産の99%以上をオフラインのコールドウォレットで保管していると説明しています。
- バイナンスで発生した63億4000万ドルの盗難事件を受け、コインベースは自社の資産保管体制について説明しました。
- コインベースは2026年9月30日時点でプラットフォーム上の資産総額が3,770億ドルであると報告しました。
バイナンスのハッキングを受け、コインベースがコールドストレージの防御策を詳述
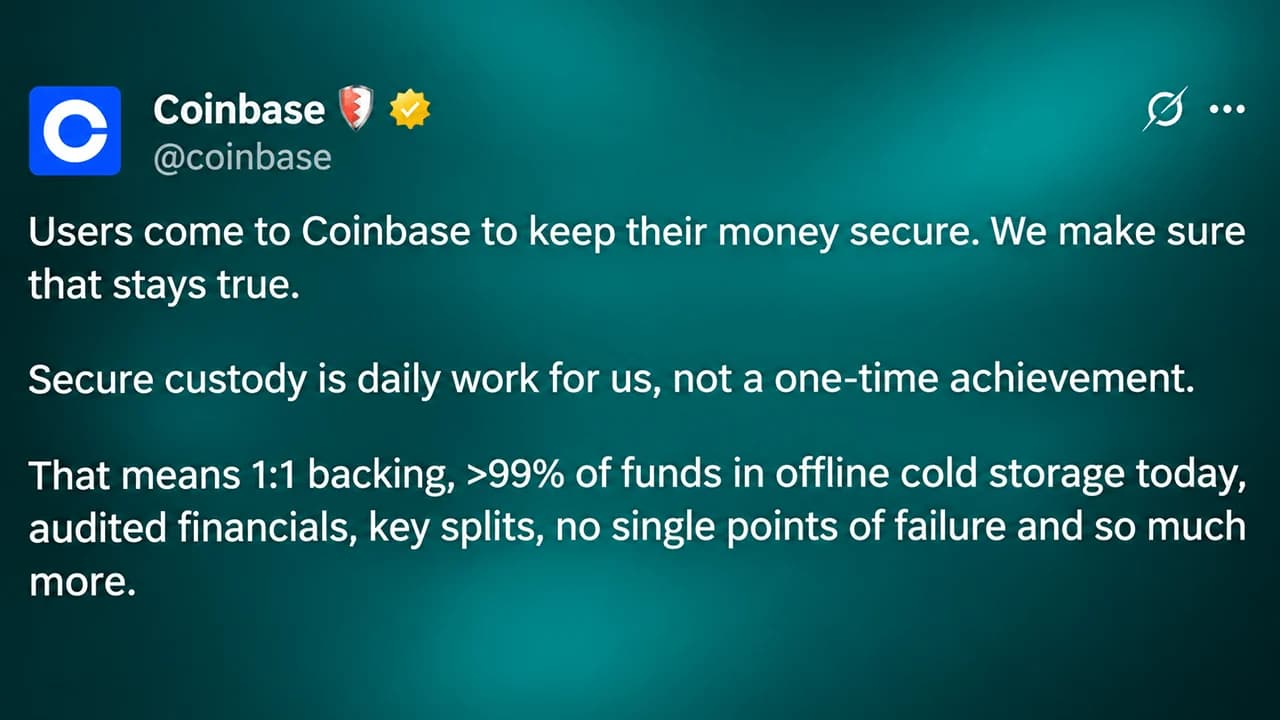
コインベースは2026年11月4日、顧客資産の99%以上をオフラインのコールドストレージで保管していると説明し、自社のセキュリティ対策を明らかにしました。 米国を拠点とする同取引所はX上で声明を発表し、世界最大級の暗号資産取引所の一つであるバイナンスで発生した数十億ドル規模のセキュリティ侵害を受けて、顧客の信頼を維持することの重要性を強調しました。
「ユーザーは資産を安全に保管するためにコインベースを利用しています。私たちは、その信頼が揺らぐことのないよう確約します」と、同取引所は記した。 同社はさらに次のように続けた。
「安全な資産保管は、私たちにとって一度きりの成果ではなく、日々の業務です。」
「Coinbaseが顧客資産をどのように保護しているか」と題した付随するブログ記事の中で、同社は、インターネットに接続されたホットウォレットが引き出しや送金に必要な十分な流動性を維持している一方、余剰残高は定期的にオフライン保管に移されていると説明した。
また、機関投資家向けカストディ・ヴォルト製品は完全にコールドストレージを通じて運用されており、保有資産はオンチェーン上で分離管理されています。コインベースは、顧客の預け入れ資金が1対1で裏付けられており、顧客の所有物であり続け、許可なく貸し出されたり運用されたりすることは決してないと主張しています。同社は、自社のインフラおよび顧客資金はバイナンスの事件の影響を受けていないと述べました。
Coinbaseはどのように顧客資金を安全に保っているのか?
コインベースのカストディセキュリティは、分散型暗号鍵、取引制限、および不正な資産移動を防止するための緊急制御に依存しています。中央集権型取引所(CEX)プラットフォームのコールドウォレット運用では、秘密鍵は個別のコンポーネントに分割されており、取引の署名時であっても、その全体が再構築されることは決してありません。 ホットウォレットのインフラでは、本番環境の変更に複数の従業員の承認を必要としており、単一の個人が重要な署名サービスを独断で変更するのを防いでいます。また、セキュリティ担当者が調査を行っている間、不審な出金を中断できる自動異常検知機能や送金制限も導入しています。さらに、署名操作を完全に停止できる緊急キルスイッチも安全対策の一つとなっています。 コインベースは、侵害を受けたシステムについては、調査担当者が運用が安全であると判断するまで取引処理を再開できないと説明しています。従業員の権限は、一時的なアクセス権限、フィッシング攻撃に耐性のある認証、および機密性の高い活動に対する追加の承認要件を通じて制限されています。これらの措置は、認証情報の盗難、デバイスの侵害、または悪意のある内部関係者によって引き起こされる被害を最小限に抑えることを目的としています。
ただし、顧客資産の99%以上がオフラインで保管されているというコインベースの主張は自己申告に基づくものであり、その正確な内訳については第三者機関による独立した検証は行われていません。
63億4000万ドル規模のバイナンスハッキング事件は何を露呈したのか?
10月29日に発生したバイナンスへの攻撃は、洗練されたソーシャルエンジニアリング攻撃によるもので、従業員の端末が侵害され、最終的にバイナンスの内部ウォレット署名インフラに侵入しました。バイナンスによると、攻撃者は複数のブロックチェーンネットワークにまたがり、約63億4000万ドル相当の暗号資産を流出させ、これは現在までに報告されている暗号資産取引所への盗難事件としては最大規模のものとなりました。
バイナンスは、盗まれた資産を凍結または差し押さえるため、ステーブルコイン発行者やその他の業界関係者と連携しながら、出金を一時的に停止しました。その後、同取引所は、企業の準備金および「ユーザー向け安全資産基金(SAFU)」を通じて、影響を受けた顧客の残高を補填することを約束しました。
比較として、2025年2月に発生したBybitへの侵入事件では約15億ドル相当の暗号資産が盗まれた。これは当時、業界の記録であったが、先週のバイナンスの事件による損失額には及ばない。 この記録的なバイナンス盗難事件を受け、オンライン保管システム、特に秘密鍵へのアクセスや高額取引の承認を規定する運用手順に対する監視が強化されています。
バイナンスのハッキング事件後、コインベースは安全なのか?
コインベースは、自社のカストディ実務を裏付ける証拠として、財務開示、規制当局による監督、および独立した監査を挙げています。 2026年9月30日時点では、同社はプラットフォーム上の現金および現金同等物を86億ドル、投資目的で保有する暗号資産を22億ドル、総資産を3,770億ドルと報告しています。
同取引所は米国で上場しており、証券取引委員会(SEC)に監査済みの年次財務諸表を提出し、数多くの規制ライセンスの下で運営されています。米国のカストディ子会社であるCoinbase Custody Trust Companyは、ニューヨーク州金融サービス局(NYDFS)の規制を受けています。
また、同社は特定の運用管理措置を対象としたSOC 1 Type IIおよびSOC 2 Type IIの審査を完了しています。これらの審査は、評価対象範囲内の管理措置について保証を提供するものでありますが、すべての顧客資産が盗難から保護されていることを独立して立証するものではありません。 さらにコインベースは、人工知能(AI)の進歩がサイバーセキュリティ上の脅威を変容させていることを認識しており、防御技術への継続的な投資が必要であると述べています。 結局のところ、同社が開示した安全対策は、顧客の保有資産をどのように保護しようとしているかを説明するものではありますが、コールドストレージの割合は、将来の攻撃に対する独立して検証された保証というよりは、あくまで同社が報告した数値に過ぎません。

Coinexの創業者であるHaipo Yang氏は、Binanceで発生した63億ドルのハッキング被害は、デバイスの共有や名目上のみに過ぎないマルチシグネチャの確認など、3つの回避可能だったミスに起因すると述べています。
今すぐ読む: バイナンスハッキングで「回避可能だった」欠陥3つ発覚とCoinex創業者

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Jamie RedmanNews Lead
ジェイミー・レッドマンは、Bitcoin.com Newsのニュースリードであり、マサチューセッツ州を拠点とするフィンテック・ジャーナリストです。