A quanto pare, i clienti di Safepal in Italia sono vittime di una sofisticata campagna di phishing che prevede l’invio di e-mail fraudolente contenenti codici QR personalizzati e falsi avvisi di sicurezza relativi al firmware.
Utenti Safepal ricevono falsi allarmi sicurezza via e-mail
SCRITTO DA

CONDIVIDI
Punti chiave
- Gli utenti di Safepal in Italia sono esposti a truffe di phishing tramite codici QR che sfruttano i dati provenienti da una violazione che ha interessato quasi 40.000 clienti.
- Safepal ha risolto il bug, ha completato un audit condotto da Cure53 e ha stretto partnership con piattaforme anti-phishing come Phishfort.
- Safepal esorta gli utenti a evitare i codici QR sospetti e a segnalare le truffe a seguito dell’audit di sicurezza del 30 ottobre.
Lettere fraudolente sfruttano dati compromessi per diffondere truffe di phishing
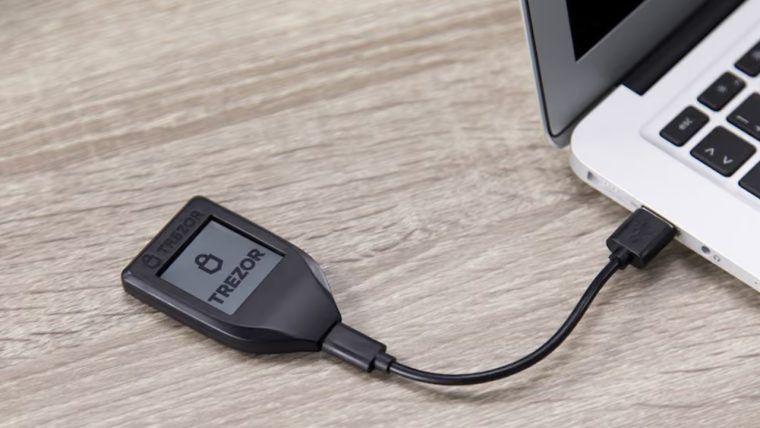
Secondo quanto riferito, i clienti italiani di Safepal, produttore di portafogli hardware per criptovalute, stanno ricevendo lettere fraudolente ai propri indirizzi di residenza nell’ambito di un’elaborata campagna di phishing collegata a una precedente violazione dei dati dei clienti. Le lettere avvertono falsamente i destinatari di una vulnerabilità critica nella sicurezza del firmware dei loro dispositivi Safepal. Per rendere la truffa più convincente, le lettere includono codici QR personalizzati e dettagli accurati sui clienti, tra cui i nomi completi dei destinatari, gli indirizzi di residenza e informazioni specifiche sugli ordini. La campagna di phishing arriva in un momento in cui si registra un recente aumento degli attacchi informatici rivolti ai produttori di portafogli hardware, tra cui Trezor, Ledger e Coldcard.
In un recente aggiornamento, Safepal ha dichiarato di essere a conoscenza di «un’ondata» di lettere di phishing cartacee rivolte ai clienti coinvolti nella violazione dei dati resa nota ad agosto. L’azienda ha affermato che le lettere contengono in genere false affermazioni relative a vulnerabilità di sicurezza del firmware e ha esortato i destinatari a ignorarle.
Secondo un articolo locale, la scansione del codice QR reindirizza le vittime verso un sito web Safepal contraffatto ospitato su Arweave, una rete di archiviazione decentralizzata. Il sito web fraudolento mostra anche i dettagli personali degli ordini dei destinatari, conferendo credibilità alla truffa.
La campagna di phishing è collegata a un precedente incidente di sicurezza riguardante ordini dei clienti effettuati tra marzo 2025 e aprile 2026. Una vulnerabilità in un plugin di tracciamento degli ordini ha esposto le informazioni personali di quasi 40.000 clienti di Safepal, inclusi nomi, indirizzi e-mail, indirizzi fisici e dettagli degli ordini.
Sebbene Safepal abbia affermato che le chiavi private e le frasi di recupero non siano state compromesse, sembra che gli autori delle minacce stiano sfruttando le informazioni dei clienti esposte per lanciare attacchi di impersonificazione sempre più sofisticati.
Gli utenti interessati sono invitati a ignorare le lettere e a segnalarle
Safepal, che il 30 ottobre ha annunciato che un audit di sicurezza indipendente non ha rilevato vulnerabilità nel sistema esaminato, ha esortato i clienti presi di mira a cestinare le lettere senza scansionare i codici QR né visitare i siti web collegati. L’azienda ha inoltre incoraggiato i destinatari a segnalare i tentativi di phishing alle forze dell’ordine locali e al team ufficiale di Safepal dedicato alla protezione dalle truffe, per contribuire a facilitare la rimozione dei domini fraudolenti.
A seguito della violazione, Safepal ha implementato ulteriori misure di sicurezza, tra cui il ricorso a fornitori di servizi anti-phishing come Phishfort per aiutare a individuare e contrastare siti web fraudolenti, tentativi di usurpazione d’identità e altri attacchi di phishing.

Safepal è stata vittima di una violazione dei dati che ha compromesso i dati di 39.798 utenti. Scopri quali sono i problemi di sicurezza e le loro implicazioni per gli utenti del wallet.
Leggi ora: Una violazione dei dati colpisce 39.798 clienti di Safepal a causa di una falla nel plugin per gli ordini

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DATerence ZimwaraAuthor/Writer
Terence Zimwara è un giornalista e autore pluripremiato specializzato nell’intersezione tra macroeconomia africana e finanza digitale.