



L'hacker di Binance ha venduto circa 158 milioni di dollari in altcoin in cambio di 70.480 ETH, mentre gli analisti hanno contestato l'affermazione dell'exchange secondo cui non sarebbero state divulgate chiavi private.
Hacker Binance scarica 158 milioni in altcoin, dubbi sulla versione exchange
SCRITTO DA

CONDIVIDI
Punti chiave
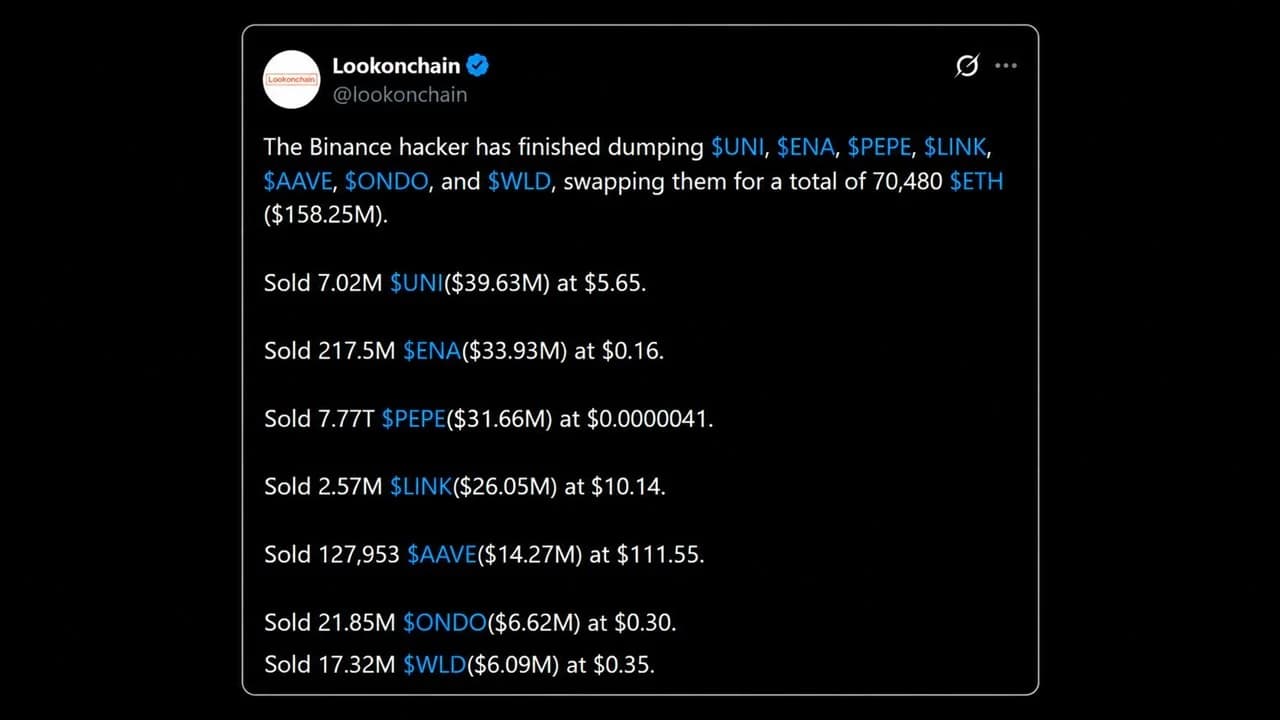
- Lookonchain ha rilevato che l’autore dell’attacco ha venduto 7,02 milioni di UNI per 39,63 milioni di dollari il 29 e il 30 ottobre.
- TRM Labs ha affermato che i wallet su nove catene diverse da Ethereum hanno trasferito fondi tramite normali trasferimenti firmati.
- Lo snapshot delle riserve di Binance del 1° novembre mostrerà se i token venduti siano stati sostituiti.
Sette token spariti in poche ore
Il ladro responsabile della violazione di Binance non ha perso tempo a convertire gli altcoin rubati in ether. I tracker on-chain hanno segnalato che l’autore dell’attacco ha completato lo smaltimento di una serie di altcoin, tra cui UNI, ENA, PEPE, LINK, AAVE, ONDO e WLD, scambiandoli con 70.480 ETH per un valore di circa 158,25 milioni di dollari.
- 7,02 milioni di UNI sono stati venduti per 39,63 milioni di dollari a 5,65 dollari.
- 217,5 milioni di ENA sono stati venduti per 33,93 milioni di dollari al prezzo di 0,16 dollari.
- 7,77 trilioni di PEPE venduti per 31,66 milioni di dollari.
- Sono stati venduti 2,57 milioni di LINK per 26,05 milioni di dollari al prezzo di 10,14 dollari.
- 127.953 AAVE venduti per 14,27 milioni di dollari a 111,55 dollari.
- Sono stati venduti 21,85 milioni di ONDO e 17,32 milioni di WLD per 6,62 milioni di dollari e 6,09 milioni di dollari.
L’autore dell’attacco ha pagato a caro prezzo la propria fretta: un analista ha infatti osservato che l’individuo ha venduto 7.018.792 UNI in 51 minuti, ottenendo un prezzo inferiore del 21% nell’ultimo swap rispetto al primo. L’uscita da PEPE è stata più cauta: un tracker ha contato 85 scambi nell’arco di un’ora e mezza, senza che nessuna singola operazione superasse 1,05 milioni di dollari.
La logica era semplice: dato che Tether e Circle avevano già congelato ingenti saldi in stablecoin, l’hacker era disposto a pagare il sovrapprezzo pur di incassare in tempo.
TRM Labs ha affermato che l’autore dell’attacco ha inoltre venduto circa 325 milioni di USDT ai market maker per circa 122.300 ETH con uno sconto superiore al 10%.
Perché Binance potrebbe dover procedere a un riacquisto
La vendita massiccia lascia un buco nei conti di Binance, dato che le posizioni rubate in ENA, UNI, PEPE e AAVE rappresentano dal 7% al 15% delle partecipazioni dichiarate da Binance per ciascun token, poiché il portafoglio svuotato era stato conteggiato nella sua prova delle riserve. Un trader ha sostenuto che Binance sia sostanzialmente corta netta di circa 40 milioni di dollari in PEPE e dovrà riacquistarlo.
Binance si è impegnata a coprire tutte le perdite attingendo al proprio fondo di protezione degli utenti e ai fondi aziendali. Alcuni commentatori di mercato stanno anticipando tale offerta, con un portafoglio di nuova creazione che ha aperto una posizione lunga 3x su 22,78 milioni di ENA del valore di 4,09 milioni di dollari su Hyperliquid subito dopo la fine del dump di ENA.
Binance afferma che nessuna chiave è trapelata
Le modalità con cui l’autore dell’attacco è riuscito a penetrare nel sistema sono ora oggetto di controversia. Binance ha dichiarato che la sua indagine iniziale suggerisce che l’incidente possa coinvolgere il laptop compromesso di un ingegnere DevOps, che ha consentito all’autore dell’attacco di accedere a un container di servizio e di effettuare prelievi non autorizzati. L’azienda ha poi chiarito:
«Non abbiamo trovato alcuna prova di una fuga delle chiavi private dei portafogli».
Diversi ricercatori hanno interpretato le dichiarazioni in modo diverso: alcuni sostengono che l’incidente sia degenerato da un exploit della delega EIP-7702 a una potenziale compromissione della chiave di firma Binance 16. L’EIP-7702 è una funzionalità di Ethereum che consente a un normale portafoglio di eseguire temporaneamente il codice di uno smart contract.
La società di sicurezza Blockaid ha scoperto che l’autore dell’attacco ha inviato 50 autorizzazioni in un’unica transazione per indovinare il nonce attivo dell’hot wallet, un contatore che ordina le sue transazioni, e solo una corrispondeva.
L’argomento più forte a favore degli scettici è che il furto non si è limitato a Ethereum. A questo proposito, TRM ha affermato che i portafogli su altre nove catene hanno inviato fondi tramite normali trasferimenti firmati e ha valutato che l’autore dell’attacco avrebbe potuto indurre il sistema di firma del portafoglio “hot” di Binance a “firmare transazioni di sua scelta”.
Secondo una stima, i deflussi ammontano a 1,449 miliardi di dollari in bitcoin e a 628 milioni di dollari in Tron, dove l’EIP-7702 non esiste.
Abuso, non furto?
Un aggressore all’interno di un servizio in grado di richiedere firme potrebbe utilizzare le chiavi senza mai estrarle. Il ricercatore on-chain 0xQuit ha osservato che l’aggressore ha utilizzato un relayer, cosa che non sarebbe stata necessaria con l’accesso diretto alle chiavi, aggiungendo:
Sembra probabile che [the attacker] non disponesse delle chiavi private.
Bitcoin.com News ha analizzato ciò che è stato confermato finora riguardo alla violazione.
In ogni caso, le ripercussioni si sono estese alla finanza decentralizzata (DeFi): l’autore dell’attacco ha preso in prestito circa 19.760 ETH su Aave a fronte di 60 milioni di USDT, e Aave ha congelato i propri mercati V3 su Ethereum. Di conseguenza, il 30 ottobre in prima mattinata l’ether ha registrato un calo del 5,2%, attestandosi a 2.190 dollari.

TRM Labs e ZachXBT collegano l'attacco hacker a Binance, per un valore di 6,3 miliardi di dollari, all'unità nordcoreana Tradertraitor, legata al gruppo Lazarus.
Leggi ora: TRM Labs e ZachXBT: attacco hacker a Binance attribuito a Lazarus

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAShiraz JagatiCrypto Reporter
Shiraz è un giornalista e analista il cui lavoro ha trattato il settore degli asset digitali e gli sviluppi legati alla blockchain dal 2016.













