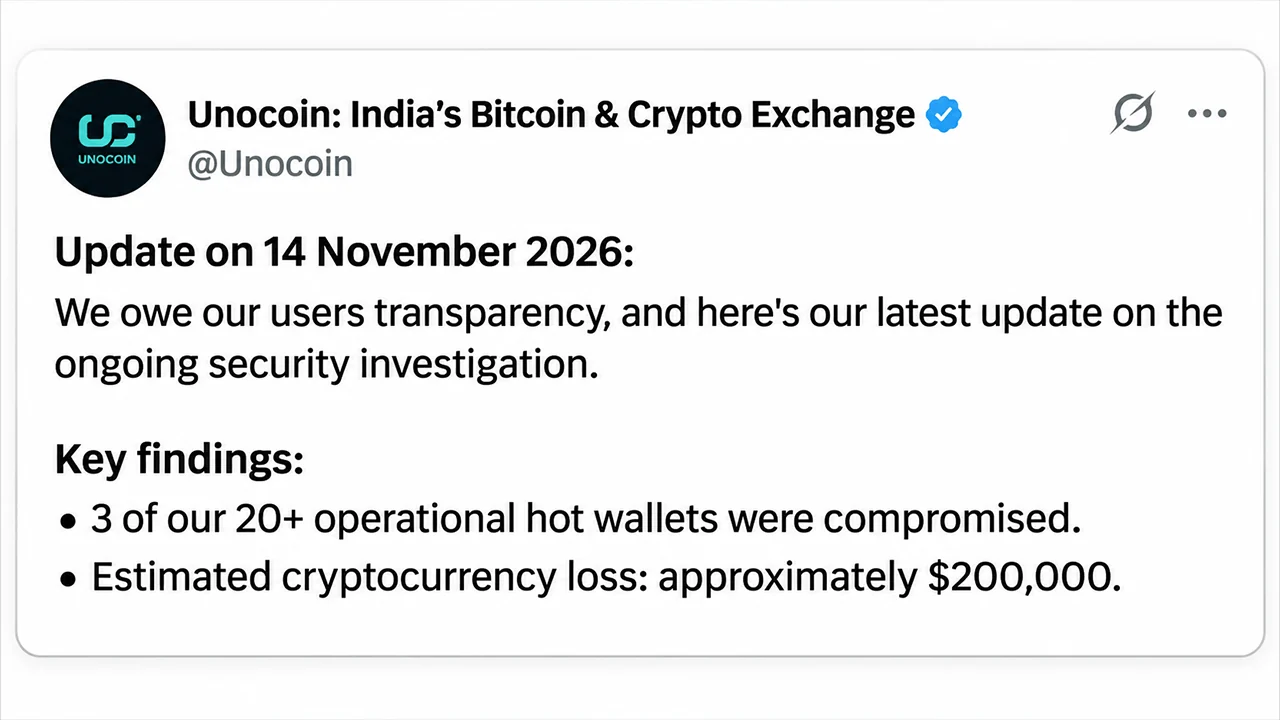
Sabato 14 novembre, l’exchange indiano di criptovalute Unocoin ha confermato che alcuni hacker hanno sottratto circa 200.000 dollari in criptovalute da tre hot wallet compromessi, smentendo le precedenti rassicurazioni secondo cui non erano stati persi fondi. Il team della piattaforma di trading ha inoltre ammesso la potenziale esposizione di informazioni sensibili relative ai clienti.
Unocoin: persi 200.000 dollari in cripto, violati dati clienti
SCRITTO DA

CONDIVIDI
Punti chiave
- Unocoin ha confermato perdite per circa 200.000 dollari in criptovalute su tre dei suoi oltre 20 hot wallet operativi.
- Gli investigatori hanno stabilito che le chiavi di firma di backup controllate da Unocoin sono state compromesse, mentre l’infrastruttura di Bitgo non ha subito alcun danno.
- Le informazioni dei clienti potrebbero essere state esposte, sebbene Unocoin affermi di non aver trovato prove di un accesso ai documenti di verifica dell’identità.
La rivelazione di Unocoin sui 200.000 dollari ribalta le precedenti rassicurazioni sulla sicurezza
La comunicazione di Unocoin del 14 novembre segna un significativo cambiamento rispetto alla valutazione iniziale della società a seguito dell’incidente di sicurezza del 6 novembre. Il 9 novembre, l’exchange con sede a Bengaluru aveva sostenuto che il proprio intervento presso i fornitori di servizi di custodia avesse impedito perdite di criptovalute.
Successive analisi forensi, tuttavia, hanno portato alla luce transazioni non autorizzate che hanno coinvolto tre hot wallet operativi utilizzati per attività tra cui i prelievi dei clienti. La perdita stimata di 200.000 dollari rappresenta una percentuale significativamente inferiore all’1% delle criptovalute detenute per conto dei clienti, secondo Unocoin.
L’exchange si è impegnato ad assorbire il danno finanziario piuttosto che far ricadere le perdite sui titolari dei conti. «Unocoin coprirà interamente la perdita identificata attingendo alle proprie risorse», ha dichiarato l’azienda, aggiungendo che i saldi in criptovaluta interessati non subiranno riduzioni.
Unocoin ha inoltre riferito di aver congelato con successo una parte dei fondi interessati grazie al coordinamento con i partner del settore, sebbene non abbia rivelato l’importo recuperato o sottoposto a restrizioni.
Le chiavi di backup risalenti a otto anni fa emergono come vulnerabilità critica
Forse la scoperta più rilevante dell’indagine riguarda le chiavi di firma di backup crittografate generate circa otto anni fa, stampate su carta e conservate in un deposito fisico sicuro. Gli investigatori hanno stabilito che queste chiavi, controllate da Unocoin, sono state compromesse e successivamente utilizzate per autorizzare trasferimenti non autorizzati di criptovalute.
L’exchange ha riconosciuto che gli investigatori devono ancora stabilire con precisione in che modo si sia avuto accesso alle chiavi, nonostante abbiano identificato una passphrase di decrittazione all’interno dell’infrastruttura compromessa. I risultati rafforzano inoltre la spiegazione fornita da Bitgo il 13 novembre, secondo cui i suoi sistemi di custodia non sono mai stati violati.
In base all’accordo di multisignatura “due su tre” di Unocoin, l’exchange controllava due chiavi di firma, consentendo l’autorizzazione delle transazioni senza la partecipazione di Bitgo. Il custode aveva precedentemente spiegato che le transazioni sospette erano state firmate utilizzando le chiavi utente e di backup di Unocoin prima di essere trasmesse in modo indipendente alle reti blockchain.
L’esposizione dei dati dei clienti solleva ulteriori interrogativi
Oltre al furto di criptovalute, Unocoin ha ammesso che alcune parti della propria infrastruttura potrebbero aver esposto indirizzi e-mail registrati, indirizzi di residenza, password crittografate, saldi dei conti e informazioni relative alla procedura know-your-customer (KYC).
Tuttavia, l’azienda ha sottolineato che gli investigatori non hanno individuato prove di accesso non autorizzato ai documenti effettivi di verifica dell’identità. I clienti sono stati avvertiti di tentativi mirati di phishing che sfruttano informazioni personali potenzialmente compromesse. Nel frattempo, Unocoin continua a ricostruire la propria infrastruttura, a condurre audit di sicurezza e a indagare sulle circostanze relative alle chiavi di firma compromesse prima di ripristinare i servizi.
L’ultima ammissione dell’exchange risolve la questione immediata relativa all’eventuale furto di criptovaluta, ma lascia importanti incertezze riguardo all’esposizione dei dati, alla sicurezza delle chiavi e al ripristino operativo. La sua promessa di rimborsare i clienti affronta il problema del danno finanziario, mentre la modalità irrisolta della compromissione rappresenta una sfida più complessa per il ripristino della fiducia.
Le probabilità di un rialzo dei tassi da parte della Fed raggiungono livelli quasi certi sul CME, mentre gli operatori di Kalshi e Polymarket valutano la decisione di dicembre e il bitcoin scende a 65.020 dollari.
Leggi ora: Fed verso rialzo tassi quasi certo, Bitcoin scende a 65.000 dollari

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAJamie RedmanNews Lead
Jamie Redman è il responsabile delle notizie presso Bitcoin.com News e un giornalista di tecnologia finanziaria con sede in Massachusetts.