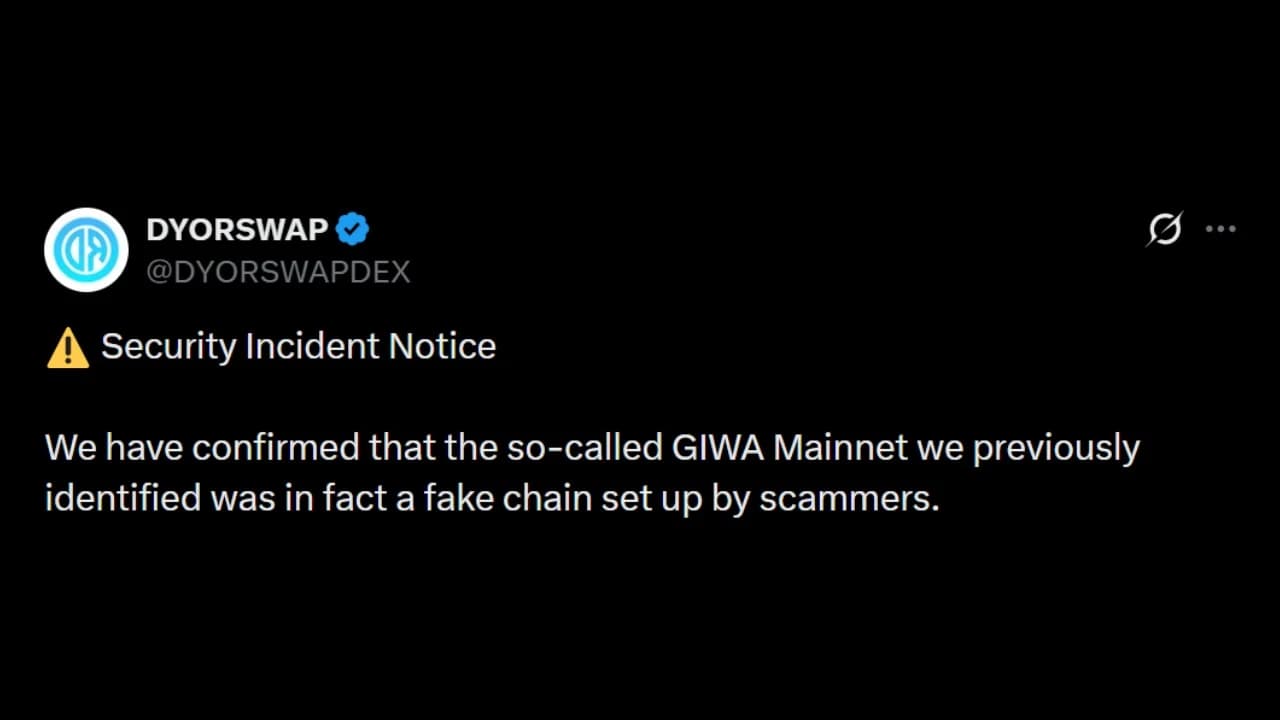
Sebuah kelompok pelaku ancaman yang tidak teridentifikasi meluncurkan rantai L2 palsu yang menyamar sebagai Giwa, sebuah proyek yang didukung oleh Upbit, sebagaimana diidentifikasi oleh DYORSWAP, sebuah bursa terdesentralisasi multichain. Lebih dari 760 ETH yang dipindahkan ke rantai tersebut hilang, dan DYORSWAP mengumumkan proses kompensasi bagi pengguna yang terdampak.
Para Penipu Meluncurkan L2 ETH Palsu untuk Mencuri $2 Juta dari Para Pedagang Kripto
DITULIS OLEH

BAGIKAN
Poin-Poin Penting
- Rantai L2 Ethereum GIWA palsu menguras 766 ETH (lebih dari $2 juta) dari 1.335 pengguna yang mentransfer dana.
- Para penipu meluncurkan rantai palsu yang kompleks dengan jembatan yang berfungsi, yang pada awalnya menipu DYORSWAP.
- DYORSWAP sedang menyelidiki penipuan tersebut dan mengembalikan dana kepada pengguna, namun menghadapi reaksi negatif karena telah memfasilitasi kejadian tersebut.
Skema Peluncuran Rantai Giwa L2 Palsu Menyebabkan Kerugian Lebih dari 760 ETH
Skema canggih baru yang melibatkan peluncuran solusi Ethereum L2 palsu telah dilaporkan untuk pertama kalinya, yang memengaruhi lebih dari seribu pengguna yang memindahkan dana mereka ke rantai tersebut.
Rantai tersebut, yang menggunakan 9134 sebagai nomor ID Rantai, diidentifikasi oleh DYORSWAP, sebuah bursa terdesentralisasi (DEX) multi-rantai, sebagai mainnet untuk GIWA, sebuah proyek yang awalnya didukung oleh Upbit, sehingga mendorong para pengguna awal untuk segera mentransfer dana ke rantai tersebut guna memanfaatkan peluang finansial yang ditawarkan.
Awalnya, beberapa pihak mengklaim bahwa penipuan ini hanya melibatkan penggunaan alamat ETH biasa dan mempostingnya sebagai rantai L2. Namun, dalam laporan resminya, DYORSWAP menekankan bahwa hal tersebut tidak benar, karena penyebaran rantai tersebut mencakup infrastruktur bergaya OP Stack, jembatan, dan batcher, yang menunjukkan tingkat kerumitan yang lebih tinggi.
Pencurian tersebut dilakukan setelah lebih dari 1.335 alamat mentransfer dana ke kontrak tersebut, dengan sekitar 766,25 ETH dikuras dari para pengguna ini, yang bernilai lebih dari $2 juta pada saat artikel ini ditulis.
Sebelum dana tersebut dikuras, DYORSWAP mengidentifikasi aktivitas nyata di rantai palsu tersebut, dengan transaksi pengguna termasuk pembelian, penjualan, dan peluncuran token yang terjadi secara real-time.
"Sampai ada pemberitahuan lebih lanjut, JANGAN gunakan RPC GIWA Mainnet, jembatan, atau kontrak apa pun yang tidak resmi, dan JANGAN kirim dana ke alamat terkait mana pun," kata DYORSWAP setelah mendeteksi bahwa dana pengguna telah dikuras.
Meskipun demikian, saat insiden tersebut terjadi, proyek Giwa yang asli mengklarifikasi bahwa mereka belum meluncurkan mainnet-nya secara diam-diam. "Kami TIDAK sedang menjalankan mainnet kami saat ini. Semua postingan yang mengklaim memiliki informasi RPC mainnet GIWA TIDAK BENAR," jelas Giwa di media sosial.
Meskipun membantah tanggung jawab langsung atas serangan tersebut, dengan menyatakan bahwa dana tersebut dikuras dari rantai palsu, DYORSWAP memulai proses penggantian kerugian bagi pengguna yang terdampak, dengan mengklaim telah mendistribusikan lebih dari 200 ETH dari dana sendiri.
DYORSWAP menekankan bahwa mereka akan terus menyelidiki dan merekonstruksi seluruh riwayat transaksi rantai palsu tersebut untuk mengidentifikasi dan melacak alamat penyerang.
Meski demikian, para pengguna mengkritik pendekatan DYORSWAP, dengan berargumen bahwa tanpa keterlibatan mereka, tidak ada yang akan menyadari peluncuran rantai tersebut atau mentransfer dana ke dalamnya, dan menyebutnya sebagai penipuan rekayasa sosial.
Skema peluncuran mainnet Giwa palsu ini terjadi setelah serangkaian insiden keamanan yang menargetkan platform terdesentralisasi maupun terpusat, yang membuat para pemegang aset kripto tetap waspada.

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.