LNbits, dompet dan platform pembayaran Lightning Network berbasis sumber terbuka, mengeluarkan peringatan penutupan darurat pada Minggu, 8 November 2026, setelah dilaporkan terjadi sejumlah pelanggaran keamanan. Para operator diperintahkan untuk segera mematikan server mereka sementara para pengembang menyiapkan tambalan kritis untuk menangani serangan yang sedang berlangsung.
Kekhawatiran Keamanan Lightning Network Paksa Server LNbits Dimatikan
DITULIS OLEH

BAGIKAN
Poin-Poin Penting
- LNbits mendesak semua operator server untuk segera mematikan server mereka menyusul gelombang serangan yang dilaporkan pada 8 November.
- Seorang operator Bittipbot melaporkan kehilangan 2.285.545 satoshi setelah penyerang membuat akun tanpa izin.
- Pengembang memperkirakan tambalan keamanan akan tersedia dalam 24 hingga 48 jam, sementara layanan yang dihosting oleh LNbits tetap ditangguhkan.
LNbits Membunyikan Alarm Saat Serangan Lightning Network Terjadi
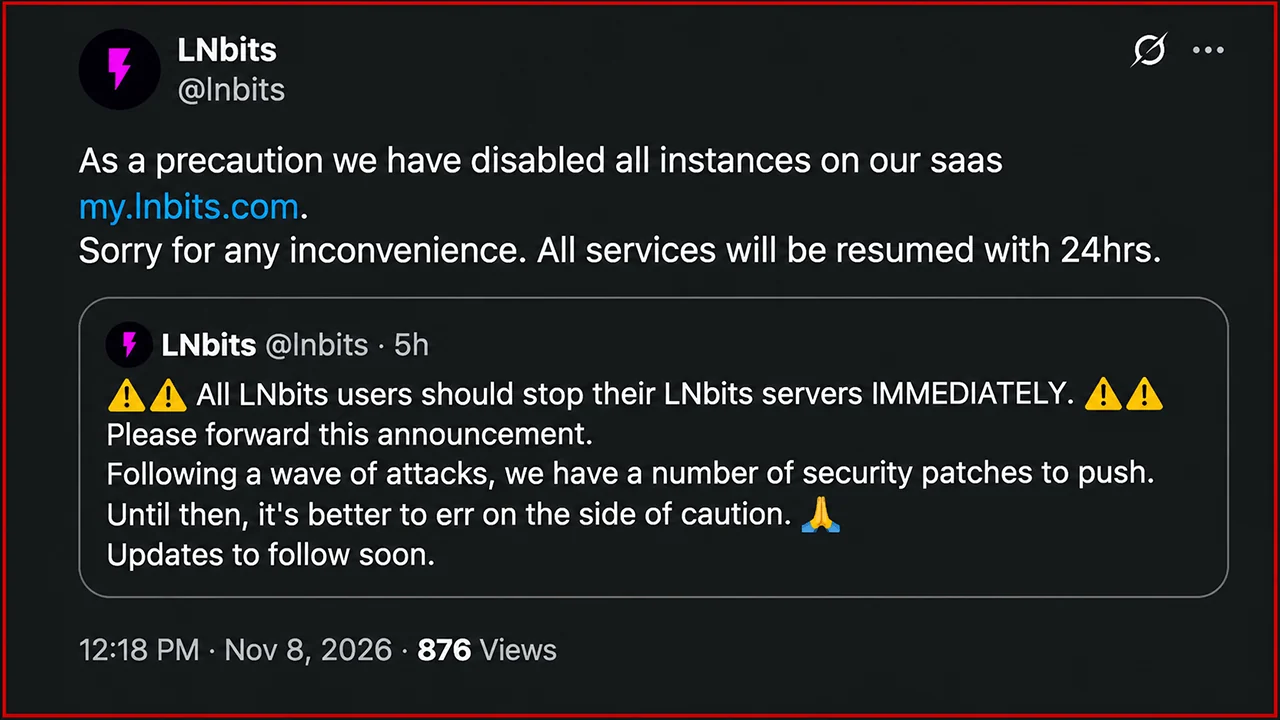
Peringatan keamanan tersebut diterima sekitar pukul 13:56 UTC pada 8 November, ketika LNbits menerbitkan pengumuman yang sangat mendesak melalui akun X resminya. Alih-alih menyarankan operator untuk menginstal pembaruan sesuai kenyamanan mereka, para pengembang meminta penutupan segera semua instance yang sedang berjalan.
Akun X LNbits menyatakan:
“Semua pengguna LNbits harus SEGERA menghentikan server LNbits mereka. Mohon sebarkan pengumuman ini. Menyusul gelombang serangan, kami memiliki sejumlah tambalan keamanan yang harus diterapkan. Sampai saat itu, lebih baik berhati-hati. Pembaruan akan segera menyusul.”
Kontributor inti Ben Arc memperkuat arahan tersebut, menjelaskan bahwa para pengembang memperkirakan tambalan keamanan akan tersedia dalam waktu 24 hingga 48 jam. Ia juga mendorong anggota komunitas untuk menyebarkan peringatan ini kepada siapa pun yang mengoperasikan infrastruktur LNbits.
Masalah ini telah muncul sebelumnya. Sekitar pukul 12:33 UTC, LNbits menyarankan operator yang menggunakan ekstensi Paywall-nya untuk segera menonaktifkan fitur tersebut sementara para pengembang menyelidiki potensi kerentanan. Peringatan penutupan sistem secara menyeluruh yang muncul kemudian menunjukkan bahwa masalah keamanan tersebut melampaui satu ekstensi saja.
LNbits juga menangguhkan instance yang berjalan melalui layanan hostingnya, my.lnbits.com, dengan para pengembang menyatakan bahwa operasi dapat dilanjutkan dalam waktu 24 jam setelah perbaikan yang diperlukan diterapkan.
Penyerang Menguras Dana Lightning, Operator Berjanji Akan Mengganti Kerugian
Salah satu insiden yang terdokumentasi melibatkan operator asal Belanda, Kevin Ravensberg, yang instans LNbits-nya mendukung Bittipbot, layanan pemberian tip berbasis Telegram.
Menurut Ravensberg, penyerang membuat akun baru dan menarik 2.285.545 satoshi antara pukul 09.22 dan 14.00 UTC pada 8 November. Jumlah yang dicuri setara dengan sekitar 0,02285545 BTC. Ravensberg berjanji akan mengganti rugi pengguna Bittipbot yang terdampak secara pribadi, meskipun akses ke dana tersebut akan tetap dibatasi hingga para pengembang memperbaiki kerentanan tersebut.
Rangkaian kejadian yang dilaporkan ini menimbulkan pertanyaan yang mengkhawatirkan mengenai mekanisme pengelolaan akun dan otorisasi LNbits. Namun, para penyelidik belum secara publik mengidentifikasi eksploit spesifik yang bertanggung jawab atas penarikan dana tanpa izin tersebut.
LNbits beroperasi sebagai sistem pembayaran modular yang terhubung ke sumber pendanaan Lightning, termasuk LND dan Core Lightning. Arsitekturnya mendukung dompet terpisah, antarmuka pemrograman aplikasi, terminal pembayaran, layanan pemberian tip, dan berbagai ekstensi opsional.
Fleksibilitas tersebut juga memperkenalkan komponen perangkat lunak tambahan yang memerlukan pengawasan keamanan, terutama ketika instalasi tersebut dapat diakses melalui internet publik.
Masalah Keamanan Lightning Network Meluas Melampaui LNbits
Keadaan darurat ini terjadi setelah tahun yang sulit bagi infrastruktur Lightning Network, di mana para pengembang menghadapi kerentanan di beberapa implementasi terkemuka, termasuk Core Lightning, Lightning Development Kit (LDK), dan Eclair.
Pada bulan Agustus, pengelola Core Lightning menghadapi banyak laporan kerentanan yang dibantu oleh AI, beberapa di antaranya mengungkap masalah keamanan yang nyata. Para pengembang merekomendasikan tindakan pencegahan darurat sambil mempersiapkan perbaikan, dan sekitar 22% node Core Lightning dilaporkan offline selama gangguan tersebut.
Bulan September dan Oktober membawa rilis keamanan tambahan yang menangani serangan denial-of-service, kelemahan penutupan saluran, masalah penandatanganan transaksi, dan potensi kerugian dana.
Pengembang LDK memperbaiki kerentanan koneksi ulang yang sangat mengkhawatirkan, yang dapat menyebabkan node yang terpengaruh menandatangani transaksi komitmen yang saling bertentangan. Sementara itu, Core Lightning merilis pembaruan berturut-turut untuk mengatasi kehabisan memori, kelemahan manajemen saluran, dan cacat keamanan lainnya.
LNbits telah menjalani pemeriksaan keamanan pada awal tahun 2026. Tinjauan eksternal oleh V12 mengidentifikasi bypass cache otentikasi dan kelemahan integrasi PayPal, yang keduanya dilaporkan telah diperbaiki pada versi 1.6.0. Saat ini belum ada hubungan yang pasti antara cacat yang telah diperbaiki sebelumnya dengan serangan pada hari Minggu.
Dapatkah Operator Lightning Melanjutkan Layanan dengan Aman?
Untuk saat ini, operator LNbits dihadapkan pada instruksi yang jelas: Jaga infrastruktur yang terpengaruh tetap offline hingga pengembang merilis dan memverifikasi tambalan keamanan yang diperlukan. Prioritas utama proyek ini adalah mencegah penarikan dana tanpa izin lebih lanjut, mengidentifikasi komponen yang terkompromi, dan memulihkan layanan tanpa mengekspos dana tambahan.
Kekhawatiran yang lebih luas melampaui satu platform dompet. Aplikasi Lightning sering kali menggabungkan infrastruktur pembayaran, sistem otentikasi, dan ekstensi pihak ketiga, yang berarti kelemahan di luar protokol pembayaran yang mendasarinya tetap dapat membuat pengguna rentan terhadap kerugian finansial.
Keadaan darurat pada hari Minggu ini menggambarkan perbedaan yang terus ada dalam keamanan mata uang kripto: Jaringan pembayaran yang berfungsi tidak menjamin keamanan setiap aplikasi yang dibangun di atasnya. Bagi LNbits, memulihkan layanan mungkin lebih mudah daripada menentukan secara tepat bagaimana penyerang berhasil menembus pertahanannya.
Selain itu, menurut statistik newhedge.io, sejak akhir Juli, Lightning Network telah kehilangan lebih dari 1.100 BTC dalam kapasitasnya, turun ke level yang terakhir tercatat pada pertengahan 2022.
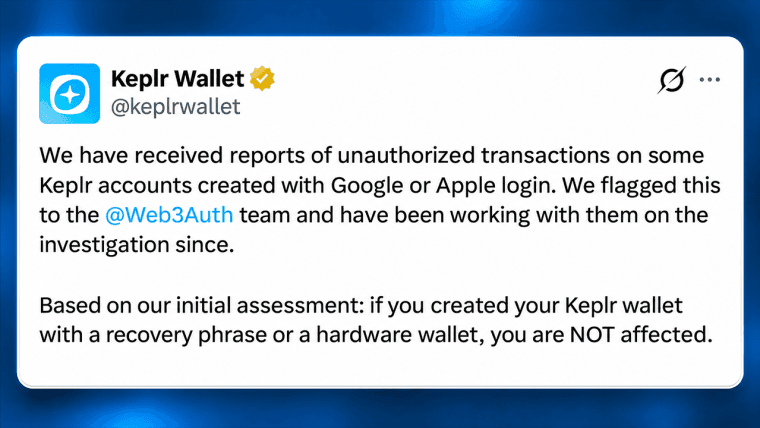
Keplr menangguhkan fitur login melalui Google dan Apple setelah celah keamanan Web3Auth memicu transfer senilai $6 juta serta pemulihan dompet darurat.
Baca sekarang: Kebocoran Dompet Keplr Picu Transfer $6 Juta di Jaringan Cosmos

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.
Tentang penulis
DITULIS OLEHJamie RedmanNews Lead
Jamie Redman adalah Pemimpin Berita di Bitcoin.com News dan jurnalis teknologi keuangan yang berbasis di Massachusetts.