Gnosis Pay mengonfirmasi terjadinya kebocoran data pada Jumat, 6 November 2026, setelah akses tidak sah ke sistem kartu konsumen lamanya menyebabkan terungkapnya informasi pelanggan. Seorang pengguna yang terdampak melaporkan bahwa nama, alamat rumah, nomor kartu, dan dompet kripto yang terhubung miliknya telah bocor, meskipun perusahaan menyatakan bahwa dana pelanggan tetap aman.
Kebocoran Data Gnosis Pay Ungkap Catatan Sensitif Pelanggan
DITULIS OLEH

BAGIKAN
Poin-Poin Penting
- Gnosis Pay mendeteksi akses tidak sah pada 3 November 2026 dan mengumumkan kebocoran data tersebut pada 6 November, serta segera mengambil langkah-langkah penanggulangan dalam waktu dua jam setelah deteksi.
- Pendiri Rotki, Lefteris Karapetsas, melaporkan bahwa informasi yang terungkap meliputi nama lengkapnya, alamat rumah, nomor kartu, dan alamat dompet kripto yang terhubung.
- Sistem kartu konsumen yang terkena dampak dijadwalkan untuk dihentikan pada 20 Desember 2026, sementara platform perusahaan dilaporkan tidak terpengaruh.
Apa yang Terjadi pada Gnosis Pay?
Penyedia layanan pembayaran kripto tersebut mengungkap insiden tersebut tiga hari setelah sistem pemantauan mendeteksi akses tidak sah. Menurut pembaruan terkait kebocoran data dari Gnosis Pay, intrusi tersebut memengaruhi infrastruktur kartu bisnis-ke-konsumen (B2C) mereka, bukan platform perusahaan yang mendukung program pembayaran white-label mereka.
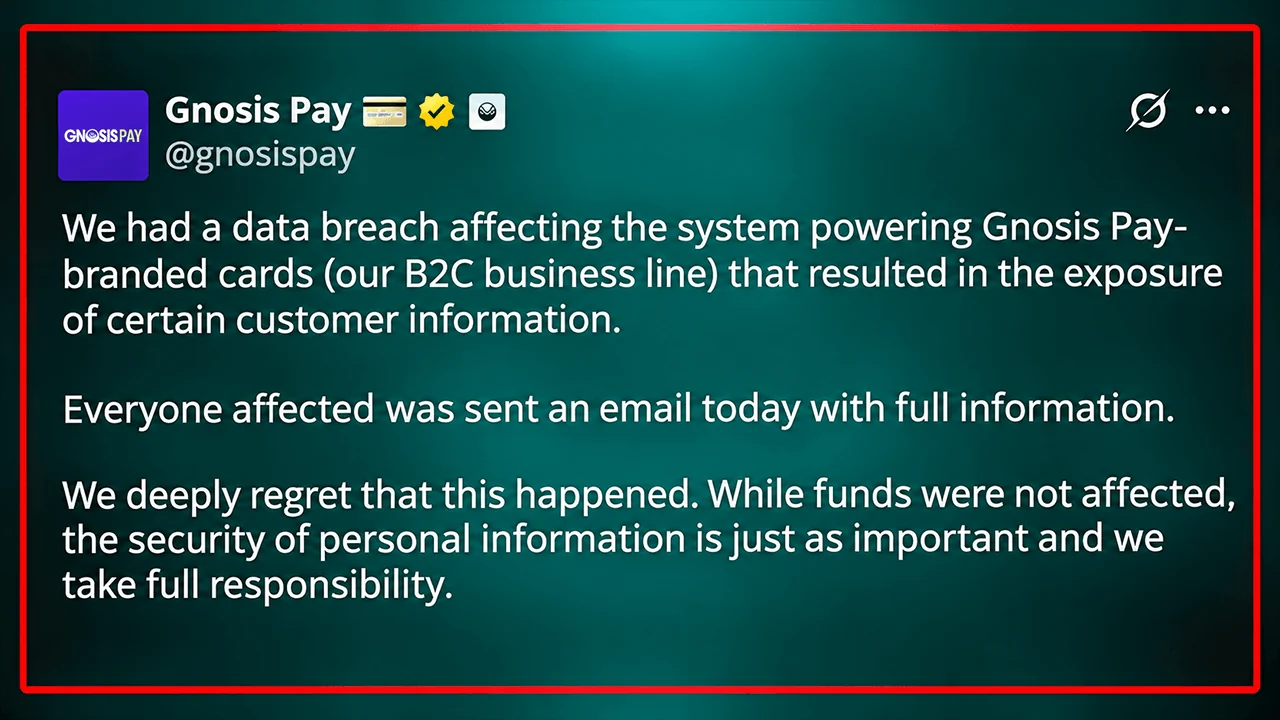
"Pada 3 November 2026, sistem pemantauan kami mendeteksi akses tidak sah ke sistem yang mendukung kartu bermerek Gnosis Pay (lini bisnis B2C kami), yang mengakibatkan terungkapnya informasi pelanggan tertentu," jelas perusahaan tersebut.
Gnosis Pay menekankan bahwa tim keamanannya merespons dengan segera, dan memulai tindakan penanggulangan dalam waktu dua jam setelah deteksi. Perusahaan kemudian mengganti kredensial yang terpengaruh dan memperbaiki kerentanan yang menjadi penyebab intrusi tersebut.
"Pelanggaran data tersebut terbatas pada sistem yang mendukung kartu bermerek Gnosis Pay, yang sebenarnya sudah dijadwalkan untuk dihentikan pada 20 Desember 2026," kata Gnosis Pay. "Platform perusahaan kami, yang mendukung semua program kartu white-label kami, tidak terpengaruh."
Perusahaan belum secara terbuka mengungkapkan berapa banyak pelanggan yang terdampak, juga belum mempublikasikan daftar lengkap informasi yang terungkap. Sebagai gantinya, pemegang kartu yang terdampak menerima pemberitahuan individual yang merinci catatan akun mana saja yang diakses.
Alamat Dompet Gnosis Pay Terungkap Bersama Nama dan Alamat Rumah
Konsekuensi potensialnya melampaui penipuan kartu pembayaran konvensional. Lefteris Karapetsas, pendiri pelacak portofolio mata uang kripto Rotki, melaporkan bahwa informasi pribadinya yang bocor mencakup nama lengkap, alamat tempat tinggal, nomor kartu, dan setiap alamat dompet mata uang kripto yang terkait dengan akunnya.
"Sangat kecewa. Kalian sudah kehilangan saya sebagai pengguna, tapi setidaknya kalian bisa melindungi data saya…. Sungguh memalukan," tulis Karapetsas.
Pengungkapan ini menggambarkan kontradiksi yang tidak nyaman seputar pembayaran kripto yang dikelola sendiri. Meskipun pelanggan tetap memegang kendali atas aset digital mereka, infrastruktur pembayaran terpusat tetap dapat mengumpulkan informasi yang menghubungkan individu yang dapat diidentifikasi dengan alamat blockchain yang dapat dilacak secara publik.
Kombinasi semacam itu menciptakan peluang untuk phishing yang ditargetkan, peniruan identitas, dan potensi intimidasi fisik, terutama ketika alamat tempat tinggal menyertai informasi keuangan. Namun, pengungkapan yang tersedia tidak membuktikan bahwa catatan yang terpapar telah dimanfaatkan untuk tujuan-tujuan tersebut.
Karapetsas bukanlah satu-satunya yang kecewa. “Bisakah Anda menghentikan operasional besok agar tidak terjadi peretasan ketiga, tolong?” balas seorang pengguna X terhadap postingan Gnosis Pay X mengenai topik tersebut. “Alamat mana yang harus saya gunakan untuk menggugat Anda habis-habisan?” tanya akun X lainnya.
Gnosis Pay Menambahkan Verifikasi 3D Secure Setelah Pelanggaran Keamanan
Gnosis Pay telah menerapkan verifikasi 3D Secure wajib untuk pembayaran kartu online sekaligus meningkatkan pemantauan terhadap aktivitas kartu dan dompet yang mencurigakan. Langkah-langkah perlindungan ini akan tetap berlaku hingga sistem konsumen dihentikan pada 20 Desember sesuai jadwal.
"Kami dengan tulus meminta maaf," kata perusahaan tersebut. Gnosis Pay menambahkan:
"Kami memahami betapa seriusnya jika informasi pribadi Anda terungkap, dan kami sangat menyesal hal ini terjadi. Meskipun dana tidak terpengaruh, kami menyadari bahwa keamanan informasi pribadi sama pentingnya."
Penyedia layanan ini juga telah memberi tahu para mitranya dan penerbit kartu, sekaligus berkomunikasi dengan otoritas perlindungan data yang relevan. Gnosis Pay menyatakan bahwa mereka sedang melakukan tinjauan keamanan secara menyeluruh dan mengatur pemantauan khusus untuk mendeteksi adanya bukti penyalahgunaan informasi yang dicuri. Perusahaan tersebut memperingatkan:
"Waspadalah terhadap email, SMS, panggilan telepon, atau surat tak terduga apa pun yang berkaitan dengan Gnosis Pay, Aplikasi Mitra, atau kartu Anda, meskipun berisi detail asli Anda atau riwayat pembelian yang sebenarnya."
"Jangan pernah membagikan frasa seed, kunci pribadi, PIN, atau nomor kartu lengkap Anda," tambah Gnosis Pay, sambil menekankan bahwa perwakilan resmi tidak akan pernah meminta kredensial sensitif atau menginstruksikan pelanggan untuk mentransfer dana melalui komunikasi yang tidak diminta.
Pengungkapan pada bulan November ini menyusul insiden terpisah pada Juni 2026 yang melibatkan infrastruktur terkait Gnosis yang dilaporkan mengakibatkan kerugian sekitar $1,5 juta hingga $1,8 juta, yang kemudian ditanggung oleh Gnosis.
Berbeda dengan insiden tersebut, pelanggaran terbaru ini terutama mengancam privasi pribadi daripada pengamanan aset secara langsung. Namun demikian, perbedaan tersebut hanya memberikan sedikit ketenangan karena catatan identitas yang bocor dapat secara permanen mengaitkan individu dengan transaksi blockchain yang transparan.
Mempensiunkan infrastruktur yang rentan mungkin dapat menghilangkan risiko paparan di masa depan melalui sistem tersebut, tetapi hal itu tidak dapat membalikkan pengungkapan informasi pribadi yang sensitif. Gnosis Pay menyatakan bahwa dana pelanggan tetap aman, namun identitas, alamat tempat tinggal, dan koneksi dompet kripto yang terpapar menimbulkan risiko privasi yang tidak dapat dengan mudah dihilangkan.
Insiden Gnosis Pay ini terjadi setelah serangkaian panjang pelanggaran data di industri kripto pada tahun 2026. Ledger membocorkan informasi pelanggan pada bulan Januari, diikuti oleh kebocoran Safepal yang memengaruhi hampir 40.000 pelanggan dan pelanggaran Trezor yang melibatkan sekitar 81.000 orang. Keystone mengalami serangan pada bulan Oktober yang membocorkan hampir 26.000 catatan pembeli, sementara Chainalysis mengungkap kebocoran yang melibatkan kredensial pengguna dan token otentikasi.
Para peretas Binance menukarkan altcoin senilai $175 juta yang dicuri menjadi 2.300 BTC, sementara Elliptic melacak 20.000 dompet dan 65.000 transaksi.
Baca sekarang: Perkembangan Baru Peretasan Binance: Peretas Kumpulkan 2.300 Bitcoin

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.
Tentang penulis
DITULIS OLEHJamie RedmanNews Lead
Jamie Redman adalah Pemimpin Berita di Bitcoin.com News dan jurnalis teknologi keuangan yang berbasis di Massachusetts.