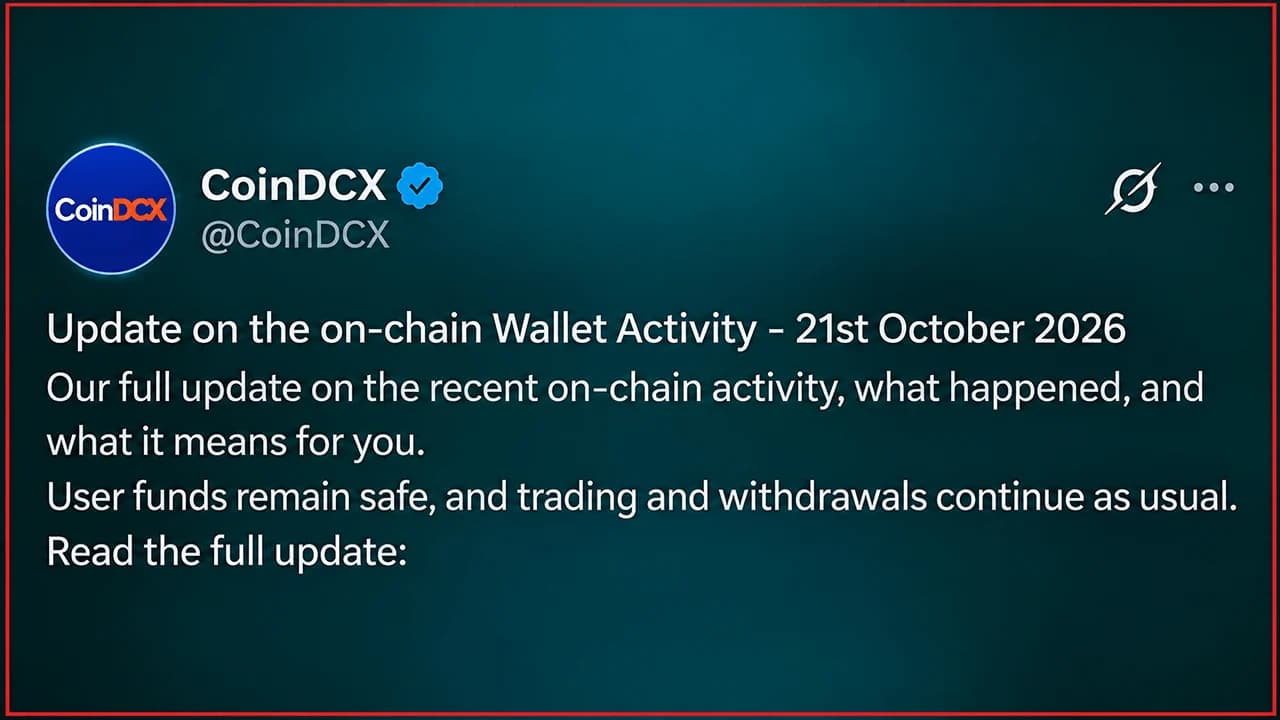
CoinDCX telah mengonfirmasi kerugian kripto sebesar $16 juta, hanya tiga hari setelah CEO-nya menganggap aktivitas dompet yang mencurigakan sebagai “sinyal palsu.” Bursa asal India tersebut mengakui bahwa dana telah menumpuk di dompet-dompet yang diretas—yang seharusnya sudah tidak digunakan lagi—setelah sistem transfer otomatis mengalami kegagalan. CoinDCX menyatakan telah menanggung kerugian tersebut dan saldo pelanggan tetap aman, namun para penyelidik blockchain mempertanyakan penjelasan perusahaan mengenai kapan dompet-dompet tersebut berhenti beroperasi.
CoinDCX akui rugi $16 juta usai CEO abaikan transfer mencurigakan
DITULIS OLEH

BAGIKAN
Poin-Poin Utama
- CoinDCX mengonfirmasi kerugian sebesar 15,99 juta USDT pada 25 Oktober, beberapa hari setelah CEO-nya mengabaikan aktivitas mencurigakan tersebut.
- ZachXBT dan Bitquery mempertanyakan klaim CoinDCX bahwa infrastruktur dompet yang diretas telah dinonaktifkan.
- CoinDCX menyatakan telah menanggung kerugian tersebut, sehingga total kerugian keamanan gabungan untuk tahun 2025 dan 2026 mencapai sekitar $60 juta.
CoinDCX Mengakui Kerugian $16 Juta Beberapa Hari Setelah CEO Menepis Peringatan Peretasan
Bursa kripto India, CoinDCX, telah mengakui mengalami kerugian hampir $16 juta akibat dompet setoran yang diretas. Pengakuan pada 25 Oktober tersebut muncul setelah para penyelidik blockchain menemukan bahwa alamat-alamat yang seharusnya sudah dinonaktifkan terus menangani dana jauh setelah terjadinya pelanggaran senilai $44 juta pada Juli 2025.
CoinDCX menegaskan bahwa pelanggan tidak akan menanggung kerugian finansial tersebut, namun kejadian ini memunculkan pertanyaan yang tidak menyenangkan mengenai bagaimana jutaan dolar dapat terakumulasi di dompet yang telah diperingatkan oleh perusahaan kepada penggunanya untuk tidak digunakan lagi.
Dari Peringatan Palsu hingga Pengakuan Kerugian $16 Juta
Pada 21 Oktober, pengamat blockchain mengidentifikasi sekitar 15,99 juta USDT yang keluar dari alamat-alamat yang terkait dengan CoinDCX di jaringan Tron. Dana tersebut kemudian didistribusikan ke beberapa bursa kripto besar.
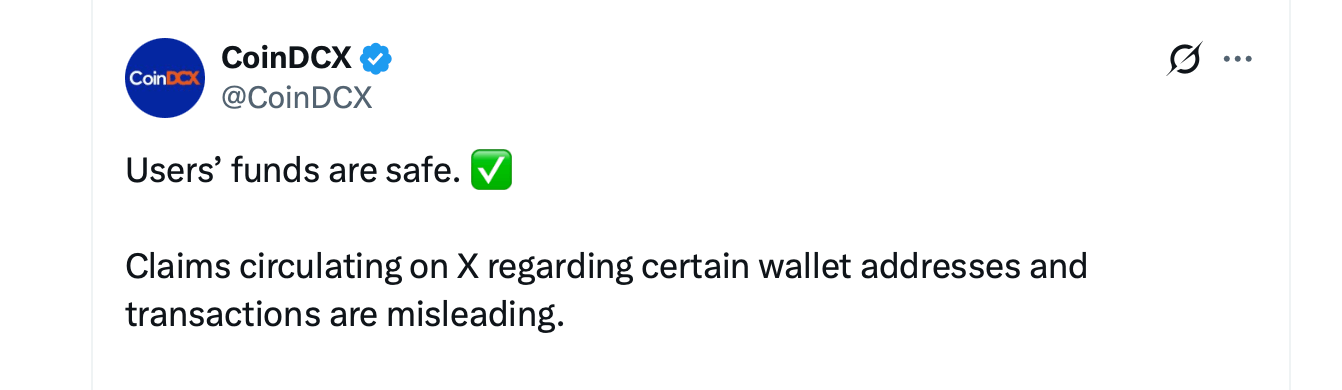
CEO Sumit Gupta membantah laporan awal pada 22 Oktober, dengan alasan bahwa alamat-alamat tersebut telah diretas selama serangan tahun sebelumnya dan tidak lagi menjadi bagian dari infrastruktur aktif CoinDCX. Ia menggambarkan kejadian tersebut sebagai “sinyal palsu.”
Tiga hari kemudian, CoinDCX mengonfirmasi bahwa 15,99 juta USDT memang telah hilang dari infrastruktur dompetnya yang sudah tidak digunakan lagi.
Dompet-Dompet yang Menolak Pensiun
CoinDCX menjelaskan bahwa beberapa pelanggan terus menyetor dana ke alamat-alamat yang sudah tidak digunakan lagi meskipun telah ada peringatan. Sistem otomatis yang dirancang untuk mentransfer setoran tersebut ke dompet yang aman mengalami gangguan, sehingga memungkinkan saldo terus menumpuk.
Penyelidik blockchain ZachXBT membantah penjelasan awal perusahaan tersebut, dengan menunjukkan bukti bahwa alamat-alamat tertentu tetap beroperasi berbulan-bulan setelah pelanggaran pada tahun 2025. Analisis independen Bitquery juga mengidentifikasi aktivitas dompet yang terus berlanjut hingga Oktober 2026, yang bertentangan dengan pernyataan bahwa infrastruktur tersebut telah sepenuhnya ditinggalkan.
Dua Insiden Pelanggaran, Hampir $60 Juta Hilang
CoinDCX menyatakan bahwa akun pelanggan telah dikreditkan, simpanan di cold storage tetap utuh, serta aktivitas perdagangan dan penarikan berjalan normal. Bursa ini kini telah menanggung kerugian hampir $60 juta akibat dua insiden yang terjadi selama 15 bulan.
Insiden terbaru ini kembali menyoroti bagaimana bursa kripto mengelola alamat setoran lama, terutama yang terkait dengan insiden keamanan sebelumnya. CoinDCX menegaskan bahwa dana pelanggan tetap aman dan bahwa dampak finansial telah sepenuhnya ditanggung oleh perusahaan.

Lembaga tersebut menyatakan bahwa para peretas memanfaatkan kunci API Cloudflare untuk mengirimkan pemberitahuan penarikan paspor palsu dengan menggunakan data pelanggan yang sebenarnya.
Baca sekarang: Yayasan Pembuat Dompet Perangkat Keras Alami Kebocoran Data Pelanggan

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.