Cory Fields, seorang pengembang Bitcoin Core yang telah lama berkecimpung di bidang ini, telah memperkenalkan strategi pertahanan yang tidak konvensional untuk menghadapi serangan kuantum di masa depan: “ranjau kuantum” yang ditanam secara rahasia, yang memungkinkan pemegang bitcoin untuk mengambil kembali koin yang dicuri sekaligus menyita jaminan milik penyerang, sehingga upaya pencurian tersebut berpotensi berubah menjadi kesalahan yang sangat merugikan.
Pengembang Bitcoin usulkan 'ranjau kuantum' jebak pencuri BTC masa depan
DITULIS OLEH

BAGIKAN
Poin-Poin Utama
- Cory Fields memaparkan konsep ranjau kuantum pada 4 November, mengusulkan bukti kepemilikan tersembunyi yang dapat memberikan sanksi finansial kepada penyerang kuantum.
- Aturan yang diusulkannya akan mewajibkan penyerang untuk menyediakan jaminan Bitcoin yang sesuai, yang berpotensi disita selama periode tantangan 30 hari.
- Fields juga memperkenalkan dua mekanisme lelang yang dirancang untuk mencegah serangan terhadap kepemilikan bitcoin yang rentan atau berpotensi ditinggalkan.
Ancaman Kuantum Bitcoin Bertemu dengan Strategi Pertahanan yang Tidak Biasa
Dalam sebuah posting di Milis Pengembangan Bitcoin pada 4 November 2026, Fields menguraikan tiga mekanisme eksperimental yang dimaksudkan untuk mencegah pencurian berbasis kuantum melalui sanksi finansial, bukan hanya perlindungan kriptografi semata. Fields, seorang kontributor lama Bitcoin Core dan peneliti yang terkait dengan Inisiatif Mata Uang Digital MIT, menekankan bahwa konsep-konsep tersebut masih bersifat awal.
“Tujuan posting ini hanyalah untuk memperkenalkan ide-ide tersebut sebagai eksperimen pemikiran,” jelas Fields, sambil menambahkan bahwa ia yakin implementasi melalui soft fork mungkin dapat dilakukan.
Usulannya muncul di tengah perdebatan yang semakin memanas mengenai kerentanan Bitcoin terhadap komputasi kuantum. Penelitian yang disusun oleh perusahaan Project Eleven memperkirakan sekitar 6,9 juta BTC memiliki kunci kriptografi yang terpapar secara publik—hampir sepertiga dari total pasokan Bitcoin yang mungkin ada—yang berpotensi membuatnya rentan terhadap komputer kuantum yang cukup kuat. Saat ini, belum ada komputer kuantum yang telah diperagakan secara publik yang mampu melakukan serangan semacam itu terhadap jaringan Bitcoin.
Mekanisme pertama Fields, yang dijuluki “Quantum Landmines,” memperkenalkan komitmen kriptografi tersembunyi yang dapat mengubah upaya perampokan menjadi rejeki nomplok bagi korban yang dimaksud.
“Ini adalah skema komitmen/pengungkapan, mirip dengan yang telah dibahas di sini, tetapi dengan tambahan pembayaran jika pencurian terbukti,” tulis Fields.
Dalam skenario hipotetisnya, seorang pemegang Bitcoin bernama Alice memiliki 1 BTC dalam output lama yang rentan terhadap serangan kuantum, 1 BTC lainnya dalam output yang aman dari serangan kuantum, serta jumlah yang sangat kecil dalam output terpisah yang aman dari serangan kuantum dan berisi bukti kepemilikan tersembunyi.
Sebelum komputer kuantum menjadi ancaman, Alice secara rahasia menyimpan bukti yang menunjukkan kendali atas kunci pribadi aslinya. Setelah kedatangan hipotetis “Q-Day”—hari ketika komputer menjadi cukup kuat untuk memecahkan kriptografi jaringan—aturan yang diusulkan Bitcoin akan mewajibkan siapa pun yang menghabiskan koin warisan yang rentan untuk menyediakan jaminan yang sesuai.
Seorang penyerang yang mencoba mencuri 1 BTC milik Alice akibatnya harus menyetorkan 1 BTC lagi, sehingga menciptakan output 2 BTC yang dibatasi dan tunduk pada masa tunggu. Fields menjelaskan bahwa penyerang tersebut tidak akan memiliki bukti historis yang diperlukan untuk segera menarik dana tersebut.
Namun, Alice dapat mengungkap komitmen tersembunyinya selama periode 30 hari yang diusulkan, dan mengambil kembali bitcoin aslinya bersama dengan jaminan penyerang. “Tanpa sepengetahuan penyerang, output sederhana Alice, yang tampak sama seperti output aman kuantum lainnya, sebenarnya mengandung ‘ranjau’.”
Ketidakpastian ini menjadi pencegah. Penyerang tidak dapat dengan mudah membedakan kepemilikan yang rentan dari yang secara diam-diam dilengkapi dengan jebakan finansial. Fields menggambarkan konsekuensi yang sangat provokatif: “Skema ini sangat menarik karena sebenarnya mendorong Alice untuk memancing penyerang kuantum sebelum Q-Day agar dapat menggandakan koin-koin rentannya nanti, dan dengan demikian membuat penyerang kuantum waspada terhadap pencurian koin karena koin-koin tersebut mungkin diam-diam dilindungi oleh jebakan.”
Dapatkah Lelang Bitcoin Membuat Pencurian Kuantum Menjadi Tidak Rasional Secara Finansial?
Fields mengakui adanya keterbatasan mendasar: Banyak output Bitcoin lama mungkin telah kehilangan kunci pribadi secara permanen, sehingga tidak ada yang mampu menyiapkan bukti kepemilikan.
“Masalah yang jelas jika hanya mengandalkan landmine adalah bahwa kunci pribadi yang terkait dengan banyak output yang rentan diyakini telah hilang, sehingga penyerang kuantum dapat berasumsi secara wajar bahwa output tersebut tidak dilindungi oleh landmine.” Alternatif yang diusulkannya, yang disebut “Lelang Staked,” akan memungkinkan pihak ketiga untuk menyetor jaminan dan mengajukan penawaran tersembunyi terhadap kepemilikan yang rentan sebelum Q-Day.
Dalam salah satu ilustrasi, seorang penyerang menargetkan 50 BTC sambil menyediakan 50 BTC lainnya sebagai jaminan. Peserta yang bersaing kemudian mengungkapkan tawaran yang telah mereka ajukan sebelumnya, yang berpotensi merebut jaminan penyerang sementara koin-koin yang rentan tersebut dihancurkan.
Fields menjelaskan hasil yang diharapkan:
“Penyerang hanya akan berhasil membawa kabur koin-koin curian tersebut jika tidak ada yang menawar lebih tinggi darinya. Dengan demikian, mereka terdorong untuk mengajukan penawaran yang sangat konservatif.”
Mekanisme ketiga, “Lelang Sats,” menghapus persyaratan staking di muka dan sebagai gantinya memperkenalkan penawaran kompetitif setelah koin-koin yang rentan dibelanjakan. Fields mengapresiasi Neha Narula yang mengusulkan pendekatan berdasarkan permainan Lelang Dolar, di mana para penawar yang bersaing berisiko mengalami kerugian yang semakin besar. “Kesimpulan logisnya adalah penyerang tidak akan ikut bermain,” kata Fields.
Perkiraan Paparan Bitcoin terhadap Serangan Kuantum berdasarkan Jenis Alamat
| Jenis Alamat | BTC yang Terpapar | Risiko |
|---|---|---|
| SegWit yang Digunakan Kembali (bc1q) | 1.801.410 | Tinggi |
| P2PK Lama | 1.716.814 | Tertinggi |
| P2SH yang Digunakan Kembali (3…) | 1.299.221 | Tinggi |
| P2PKH yang Digunakan Kembali (1…) | 1.202.064 | Tinggi |
| P2WSH yang Digunakan Kembali | 691.349 | Tinggi |
| Taproot (bc1p) | 198.106 | Tinggi |
| Multisig tanpa jaminan | 291 | Tertinggi |
| Total | 6.909.255 |
Sumber: Project Eleven, data Februari 2026. Angka-angka ini menggambarkan potensi kerentanan terhadap komputer kuantum yang memiliki kemampuan kriptografi di masa depan, bukan koin yang saat ini sedang dicuri. Alamat-alamat yang baru di-hash dan belum pernah digunakan dikecualikan dari total tersebut.
Pertanyaan Sulit: Siapa yang Berhak atas Bitcoin
Terlepas dari kecerdikan mereka, mekanisme ini menimbulkan pertanyaan besar yang belum terpecahkan terkait persyaratan jaminan, insentif ekonomi, risiko penyitaan, dan kepemilikan yang sah. Fields mengakui ketidakpastian seputar hasil yang diinginkan.
“Namun, belum jelas apa desain terbaiknya karena bahkan bagi saya sendiri belum jelas apa hasil yang paling diinginkan,” katanya. Tidak ada satu pun dari mekanisme ini yang telah diaktifkan di Bitcoin, dan implementasinya akan memerlukan upaya rekayasa serta konsensus tambahan yang signifikan.
Pada akhirnya, eksperimen Fields menantang asumsi umum mengenai keamanan kuantum dan serangan teoretis: Alih-alih sekadar mencegah serangan kriptografi, Bitcoin mungkin juga membuat eksploitasi koin yang rentan menjadi tidak rasional secara ekonomi. Apakah efek jera tersebut dapat melindungi pemilik sah tanpa menimbulkan biaya yang tidak dapat diterima tetap menjadi pertanyaan utama.
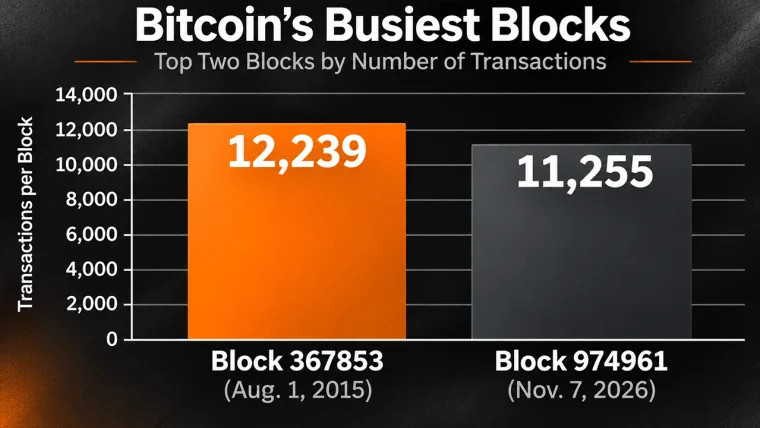
Blok Bitcoin ke-974961 memuat 11.255 transaksi, mendekati rekor tahun 2015, sementara tahun 2026 mencatatkan tujuh dari 10 hari tersibuk di jaringan tersebut.
Baca sekarang: Bitcoin Memuat 11.255 Transaksi ke dalam Satu Blok, Mendekati Rekor

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.
Tentang penulis
DITULIS OLEHJamie RedmanNews Lead
Jamie Redman adalah Pemimpin Berita di Bitcoin.com News dan jurnalis teknologi keuangan yang berbasis di Massachusetts.