एक आइसलैंडिक वेब होस्टिंग कंपनी से जुड़ी सुरक्षा चूक को मोनेरो के टोकनाइज्ड संस्करण XMR1 के करोड़ों डॉलर के शोषण से जोड़ा गया है, जिससे निवेशकों को भारी नुकसान हुआ है और रैप्ड क्रिप्टोकरेंसी की सुरक्षा पर सवाल उठ रहे हैं।
$13 मिलियन एक्सप्लॉइट के बाद रैप्ड मोनेरो टोकन XMR1 क्रैश, संस्थापक ने रिफंड का वादा किया
लेखक

शेयर

मुख्य निष्कर्ष
- हैकरों द्वारा कथित तौर पर एक डिप्लॉयमेंट की (deployment key) से छेड़छाड़ करने और हाइपरलिक्विड (Hyperliquid) पर टोकन बिक्री के माध्यम से लगभग 13.5 मिलियन डॉलर निकालने के बाद, रैप्ड मोनेरो टोकन XMR1 में 99% से अधिक की गिरावट आई।
- वाग्यू के संस्थापक ने इस एक्सप्लॉइट का दोष आइसलैंडिक होस्टिंग प्रदाता 1984.hosting पर हुए एक साइबर हमले को दिया, जिसने अलग से एक बड़ी सुरक्षा चूक की पुष्टि की। संस्थापक ने प्रभावित उपयोगकर्ताओं को मुआवजा देने का वादा किया।
- मूल मोनेरो ब्लॉकचेन अप्रभावित रहा, लेकिन यह घटना रैप्ड क्रिप्टोकरेंसी में कमजोरियों को उजागर करती है।
रैप्ड मोनेरो का मूल्य लगभग शून्य पर आ गया
क्रॉस-चेन ट्रेडिंग प्रोजेक्ट वाग्यू द्वारा जारी XMR1 ने शुक्रवार, 20 नवंबर को अपने मूल्य का 99% से अधिक खो दिया, जब एक हमलावर ने कथित तौर पर टोकन की तैनाती में उपयोग किए गए संवेदनशील क्रेडेंशियल्स पर नियंत्रण हासिल कर लिया। इस बिकवाली ने लगभग आधे घंटे के भीतर XMR1 को लगभग $500 से घटाकर $1 से भी कम कर दिया।
ब्लॉकचेन एनालिटिक्स फर्म बिटक्वेरी ने अनुमान लगाया कि हमलावर ने विकेंद्रीकृत डेरिवेटिव्स और ट्रेडिंग प्लेटफॉर्म, हाइपरलिक्विड से जुड़े लेनदेन की एक श्रृंखला के माध्यम से लगभग $13.5 मिलियन निकाले।
ऑनचेन रिकॉर्ड से पता चला कि हमलावर द्वारा संपत्ति निकालने शुरू करने से पहले लगभग 5.2 मिलियन XMR1 टोकन एक डिप्लॉयमेंट वॉलेट से एक अज्ञात पते पर स्थानांतरित किए गए थे। बिटक्वेरी के अनुसार, बाद में लगभग 364,000 टोकन 388 खरीदारों को शामिल करने वाले लेनदेन के माध्यम से बेचे गए।
प्राप्त राशि को शुरू में USDC में बदलने के बाद ईथर के लिए एक्सचेंज किया गया। जांचकर्ताओं ने बाद में तीन वॉलेट में फैले लगभग 7,350 ETH की पहचान की। टोकन के अचानक प्रवाह ने बाजार की मांग को पंगु बना दिया, जिससे XMR1 का ट्रेडिंग मूल्य प्रभावी रूप से नष्ट हो गया।
वाग्यू के छद्म संस्थापक, पर्पेचुअलकाउ ने इस समझौते के संभावित स्रोत के रूप में आइसलैंड स्थित होस्टिंग प्रदाता 1984.hosting से जुड़ी एक अलग साइबर सुरक्षा घटना की ओर इशारा किया।
संस्थापक ने दावा किया कि एक डिप्लॉयमेंट कुंजी जो पहले एक सर्वर पर संग्रहीत थी, सर्वर को हटा दिए जाने के बावजूद होस्टिंग कंपनी के बुनियादी ढांचे के माध्यम से सुलभ बनी हुई थी। कथित तौर पर, इसने हमलावर को XMR1 को समझौता करने में सक्षम क्रेडेंशियल प्राप्त करने की अनुमति दी।
इस स्पष्टीकरण की स्वतंत्र रूप से पुष्टि नहीं की गई है, हालांकि होस्टिंग प्रदाता ने एक गंभीर साइबर हमले का सामना करने की बात स्वीकार की है।
आइसलैंडिक समाचार आउटलेट डीवी (DV) द्वारा रिपोर्ट किए गए एक बयान में, 1984.hosting और देश की साइबर सुरक्षा प्रतिक्रिया टीम, CERT-IS ने खुलासा किया कि प्रदाता ने अपनी प्रणालियों को प्रभावित करने वाले एक घुसपैठ के बाद अपनी सेवाओं को अस्थायी रूप से निलंबित कर दिया था।
कंपनी ने इस हमले को परिष्कृत और संभावित रूप से व्यापक बताया, और नुकसान के पूरे दायरे का पता लगाने के लिए जांच चल रही है। उसने कहा कि सुरक्षा आकलन पूरे होने के बाद संचालन धीरे-धीरे फिर से शुरू हो जाएगा।
बाद में PerpetualCow ने व्यक्तिगत धन का उपयोग करके ग्राहकों के नुकसान की भरपाई करने का वादा किया और संकेत दिया कि Wagyu अपने प्लेटफॉर्म को फिर से शुरू करने का इरादा रखता है। मुआवजा प्रक्रिया और किसी भी संभावित वसूली की समय-सीमा के बारे में विवरण अभी स्पष्ट नहीं हैं।
उन्होंने एक्स पर लिखा, “जिन सभी ने इस वजह से पैसे खोए हैं, उन्हें मुझसे व्यक्तिगत रूप से और वाग्यू को बाद में फिर से लॉन्च किया जाएगा। कृपया मुझे कुछ समय दें।”
XMR1 को हाइपरलिक्विड के ट्रेडिंग इकोसिस्टम के माध्यम से मोनेरो, जो अपनी लेनदेन गोपनीयता सुविधाओं के लिए जानी जाने वाली एक क्रिप्टोकरेंसी है, को सुलभ बनाने के लिए विकसित किया गया था। XMR1 जैसी रैप्ड संपत्तियां उन नेटवर्क पर क्रिप्टोकरेंसी का प्रतिनिधित्व करने का प्रयास करती हैं जहां उनके नेटिव टोकन अन्यथा सीधे काम नहीं कर सकते।
महत्वपूर्ण रूप से, इस घटना में मोनेरो का कोई उल्लंघन शामिल नहीं था। हालांकि, क्रिप्टोकरेंसी की गोपनीयता सुरक्षा यह निर्धारित करने के प्रयासों को जटिल बनाती है कि क्या बकाया रैप्ड टोकन का समर्थन करने के लिए पर्याप्त नेटिव XMR उपलब्ध है।
XMR हाल ही में दिन भर में लगभग 9% नीचे रहा, जिसकी कीमत लगभग $451 थी, यह गिरावट एक व्यापक बाजार मंदी के बीच आई, जिसने बिटकॉइन को सितंबर 2024 के बाद उसकी सबसे निचली कीमत पर ला दिया। मोनेरो पिछले महीने में 25% से अधिक नीचे आ गया है।
यह एक्सप्लॉइट स्थापित क्रिप्टोकरेंसी के टोकनाइज़्ड प्रतिनिधित्व से जुड़ी सुरक्षा विफलताओं की बढ़ती सूची में एक और जुड़ता है।
Bitcoin.com न्यूज़ ने पहले रिपोर्ट किया था कि हमलावरों ने सितंबर में सिम्बायोसिस बिटकॉइन ब्रिज का फायदा उठाया, जिससे अरबों अनधिकृत syBTC टोकन उत्पन्न हुए और कथित तौर पर लगभग $336,000 की राशि हासिल की। अन्य घटनाओं ने लिक्विड नेटवर्क और नोमिक से जुड़े रैप्ड संपत्तियों को प्रभावित करने वाली कमजोरियों को उजागर किया है।
इसके अलावा, मार्च में रेसॉल्व लैब्स को निशाना बनाने वाले एक एक्सप्लॉइट ने लगभग 23 मिलियन डॉलर का नुकसान किया और उसके USR स्टेबलकॉइन को अस्थिर कर दिया, जिससे यह दर्शाता है कि विशेषाधिकार प्राप्त पहुंच और टोकन जारी करने की प्रणालियों में कमजोरियां कैसे बड़ी बाजार व्यवधानों को ट्रिगर कर सकती हैं।
XMR1 की यह घटना सीधे क्रिप्टोकरेंसी रखने और रैप्ड संस्करणों का व्यापार करने के बीच एक मौलिक अंतर को उजागर करती है: भले ही अंतर्निहित ब्लॉकचेन सुरक्षित रहे, टोकनाइज्ड प्रस्तुतियों को जारी करने और प्रबंधित करने के लिए जिम्मेदार सिस्टम अतिरिक्त विफलता के बिंदु पेश कर सकते हैं।
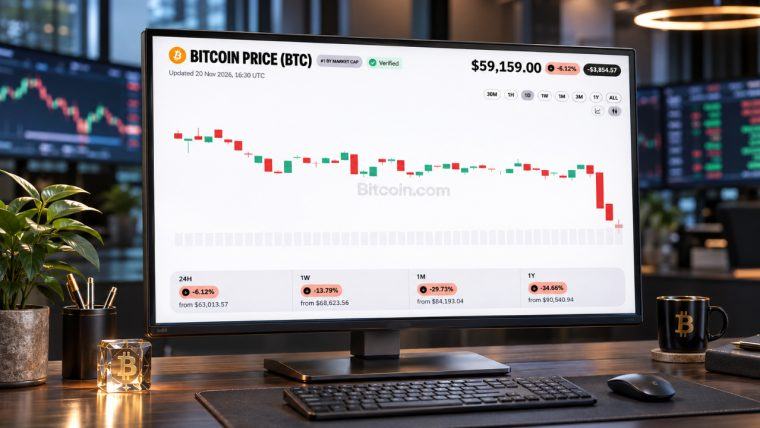
पीटर ब्रैंड्ट ने चेतावनी दी कि वित्तीय और कच्चे माल के बाजारों में बिकवाली से अपस्फीति हो सकती है, जिसके बाद बिटकॉइन $58,000 से नीचे गिर गया।
अभी पढ़ें: पीटर ब्रैंड्ट की डिफ्लेशन चेतावनी के बाद बिटकॉइन 2024 के निचले स्तर पर

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकAndrew Hayward
एंड्रयू Bitcoin.com News के मैनेजिंग एडिटर हैं।