Coinbase का कहना है कि 29 अक्टूबर, 2026 को Binance पर हुए $6.34 बिलियन के हैक के बाद 99% से अधिक ग्राहक संपत्तियाँ ऑफ़लाइन कोल्ड स्टोरेज में रखी गई हैं। 4 नवंबर के एक खुलासे में, सार्वजनिक रूप से कारोबार करने वाले अमेरिकी क्रिप्टो एक्सचेंज ने अपनी वितरित हस्ताक्षर कुंजियाँ, आपातकालीन शटडाउन नियंत्रण और निकासी प्रतिबंधों का विवरण दिया। हालांकि Coinbase का कहना है कि उसके सिस्टम अप्रभावित रहे, इसके नवीनतम सुरक्षा दावे इस बात पर करीब से नज़र डालते हैं कि कंपनी अरबों डॉलर की ग्राहक होल्डिंग्स का प्रबंधन कैसे करती है।
$6.3 बिलियन बाइनेंस हैक के बाद: कोइनबेस की 99% ग्राहक संपत्तियाँ कोल्ड स्टोरेज में
लेखक

शेयर
मुख्य बातें
- कॉइनबेस का कहना है कि 99% से अधिक ग्राहक संपत्ति ऑफलाइन संग्रहीत की जाती है।
- बाइनेंस की $6.34 बिलियन की चोरी ने कॉइनबेस को अपनी कस्टडी रक्षा व्यवस्थाओं की व्याख्या करने के लिए प्रेरित किया।
- Coinbase ने 30 सितंबर, 2026 तक प्लेटफ़ॉर्म संपत्तियों में $377 बिलियन की रिपोर्ट दी।
बाइनेंस हैक के बाद कॉइनबेस ने कोल्ड स्टोरेज सुरक्षा का विवरण दिया
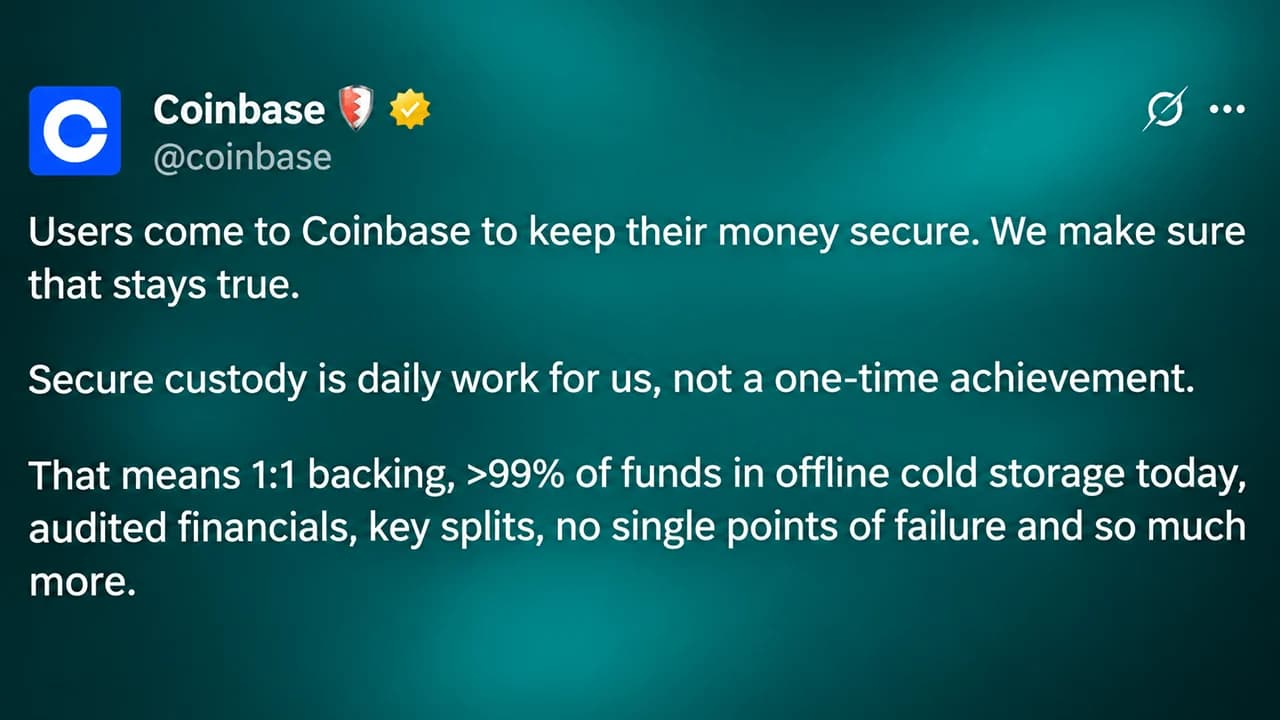
कॉइनबेस ने 4 नवंबर, 2026 को कहा कि 99% से अधिक ग्राहक संपत्ति ऑफलाइन कोल्ड स्टोरेज में रखी जाती है, और अपनी सुरक्षा सुरक्षा उपायों की रूपरेखा बताई। अमेरिका स्थित क्रिप्टोकरेंसी एक्सचेंज ने एक्स पर अपना बयान जारी किया, जिसमें दुनिया के सबसे बड़े क्रिप्टोकरेंसी ट्रेडिंग प्लेटफॉर्म में से एक, बाइनेंस पर बहु-अरब डॉलर की सुरक्षा चूक के बाद ग्राहकों का विश्वास बनाए रखने के महत्व पर जोर दिया गया।
अमेरिकी एक्सचेंज ने लिखा, "उपयोगकर्ता अपना पैसा सुरक्षित रखने के लिए Coinbase पर आते हैं। हम यह सुनिश्चित करते हैं कि यह सच बना रहे।"
कंपनी ने आगे कहा:
"सुरक्षित कस्टडी हमारे लिए रोज़ का काम है, न कि एक बार की उपलब्धि।"
"कॉइनबेस ग्राहक संपत्ति की रक्षा कैसे करता है" शीर्षक वाले एक साथ के ब्लॉग पोस्ट में, एक्सचेंज ने समझाया कि इसके इंटरनेट-कनेक्टेड हॉट वॉलेट निकासी और हस्तांतरण के लिए पर्याप्त तरलता बनाए रखते हैं, जबकि अतिरिक्त शेष राशि को नियमित रूप से ऑफ़लाइन कस्टडी में स्थानांतरित कर दिया जाता है।
इसका संस्थागत कस्टडी वॉल्ट उत्पाद पूरी तरह से कोल्ड स्टोरेज के माध्यम से काम करता है, जिसमें होल्डिंग्स ऑनचेन अलग-थलग रखी जाती हैं। कॉइनबेस का कहना है कि ग्राहक जमा 1:1 से समर्थित हैं, ग्राहक की संपत्ति बनी रहती हैं, और कभी भी अधिकृत किए बिना उधार नहीं दी जाती हैं या उपयोग नहीं की जाती हैं। कंपनी ने कहा कि उसका बुनियादी ढांचा और ग्राहक निधि बाइनेंस घटना से अप्रभावित रहे।
कॉइनबेस ग्राहक निधियों को कैसे सुरक्षित रखता है?
कॉइनबेस की कस्टडी सुरक्षा वितरित क्रिप्टोग्राफिक कुंजियों, लेनदेन प्रतिबंधों और आपातकालीन नियंत्रणों पर निर्भर करती है, जिनका उद्देश्य अनधिकृत संपत्ति आंदोलनों को रोकना है।
केंद्रीकृत एक्सचेंज (CEX) प्लेटफ़ॉर्म के कोल्ड-वॉलेट संचालन में, निजी कुंजियों को अलग-अलग घटकों में विभाजित किया जाता है और लेनदेन पर हस्ताक्षर करते समय भी उन्हें कभी भी पूरी तरह से पुनर्निर्मित नहीं किया जाता है। कॉइनबेस का कहना है कि हॉट-वॉलेट इंफ्रास्ट्रक्चर में प्रोडक्शन परिवर्तनों को अधिकृत करने के लिए कई कर्मचारियों की आवश्यकता होती है, जिससे कोई भी एक व्यक्ति स्वतंत्र रूप से महत्वपूर्ण साइनिंग सेवाओं को संशोधित नहीं कर सकता है।
एक्सचेंज स्वचालित विसंगति का पता लगाने और हस्तांतरण सीमाओं का भी उपयोग करता है जो सुरक्षा कर्मियों द्वारा जांच किए जाने तक संदिग्ध निकासी को रोक सकती हैं। एक अन्य सुरक्षा उपाय में आपातकालीन किल स्विच शामिल हैं जो साइनिंग संचालन को पूरी तरह से अक्षम करने में सक्षम हैं। कॉइनबेस बताता है कि जांचकर्ता यह निर्धारित कर लें कि संचालन सुरक्षित है, तब तक समझौता किए गए सिस्टम लेनदेन की प्रक्रिया फिर से शुरू नहीं कर सकते।
कर्मचारी अनुमतियों को अस्थायी पहुंच विशेषाधिकारों, फ़िशिंग-प्रतिरोधी प्रमाणीकरण, और संवेदनशील गतिविधियों के लिए अतिरिक्त अनुमोदन आवश्यकताओं के माध्यम से प्रतिबंधित किया जाता है। इन व्यवस्थाओं का उद्देश्य चोरी हुए क्रेडेंशियल, समझौता किए गए उपकरणों या दुर्भावनापूर्ण अंदरूनी लोगों द्वारा किए गए नुकसान को सीमित करना है।
हालांकि, कॉइनबेस का यह दावा कि 99% से अधिक ग्राहक संपत्ति ऑफ़लाइन संग्रहीत है, स्व-रिपोर्ट किया गया है, और सटीक आवंटन को तीसरे पक्षों द्वारा स्वतंत्र रूप से स्थापित नहीं किया गया है।
$6.34 बिलियन के बाइनेंस हैक ने क्या उजागर किया?
29 अक्टूबर के बाइनेंस हमले में एक परिष्कृत सोशल इंजीनियरिंग अभियान शामिल था, जिसने कर्मचारियों के उपकरणों को समझौता कर दिया और अंततः बाइनेंस के आंतरिक वॉलेट-साइनिंग इंफ्रास्ट्रक्चर तक पहुंच गया। बाइनेंस ने कहा कि हमलावरों ने कई ब्लॉकचेन नेटवर्क पर लगभग 6.34 बिलियन डॉलर की क्रिप्टोकरेंसी निकाल ली, जिससे यह अब तक की सबसे बड़ी रिपोर्ट की गई क्रिप्टोकरेंसी एक्सचेंज चोरी बन गई है।
बिनेंस ने स्थिर मुद्रा जारीकर्ताओं और अन्य उद्योग प्रतिभागियों के साथ समन्वय करके चोरी की गई संपत्ति को फ्रीज करने या इंटरसेप्ट करने के लिए निकासी पर अस्थायी रूप से रोक लगा दी। इसके बाद एक्सचेंज ने कॉर्पोरेट रिज़र्व और अपने उपयोगकर्ताओं के लिए सुरक्षित संपत्ति कोष (SAFU) के माध्यम से प्रभावित ग्राहक बैलेंस को कवर करने का वादा किया।
तुलना के लिए, फरवरी 2025 के बाइबिट डेटा उल्लंघन में लगभग $1.5 बिलियन का क्रिप्टोकरेंसी चोरी हुआ था—जो उस समय उद्योग के लिए एक रिकॉर्ड था, लेकिन पिछले सप्ताह की बाइनेंस घटना से हुई हानि से काफी कम था। रिकॉर्ड-तोड़ बाइनेंस चोरी ने ऑनलाइन कस्टडी प्रणालियों, विशेष रूप से निजी कुंजियों तक पहुंच और बड़े लेनदेन के प्राधिकरण को नियंत्रित करने वाली परिचालन प्रक्रियाओं की जांच को तेज कर दिया है।
बिनेंस हैक के बाद क्या कॉइनबेस सुरक्षित है?
कॉइनबेस अपनी हिरासत प्रथाओं के समर्थन में अपने वित्तीय खुलासे, नियामक पर्यवेक्षण और स्वतंत्र नियंत्रण परीक्षाओं की ओर इशारा करता है। 30 सितंबर, 2026 तक, कंपनी ने अपने प्लेटफॉर्म पर $8.6 बिलियन नकद और नकद समकक्ष, निवेश के लिए रखे गए $2.2 बिलियन क्रिप्टो संपत्ति, और कुल $377 बिलियन संपत्ति की सूचना दी।
यह एक्सचेंज संयुक्त राज्य अमेरिका में सार्वजनिक रूप से कारोबार करता है, प्रतिभूति और विनिमय आयोग (SEC) के साथ ऑडिट किए गए वार्षिक वित्तीय विवरण दाखिल करता है, और कई नियामक लाइसेंस के तहत काम करता है। इसकी अमेरिकी कस्टडी सहायक कंपनी, कॉइनबेस कस्टडी ट्रस्ट कंपनी, न्यूयॉर्क वित्तीय सेवा विभाग (NYDFS) द्वारा विनियमित है।
कंपनी ने निर्दिष्ट परिचालन नियंत्रणों को कवर करते हुए SOC 1 टाइप II और SOC 2 टाइप II परीक्षाएं भी पूरी की हैं। वे परीक्षाएं उनके आकलित दायरे के भीतर नियंत्रणों के बारे में आश्वासन प्रदान करती हैं, लेकिन वे स्वतंत्र रूप से यह स्थापित नहीं करती हैं कि हर ग्राहक की संपत्ति चोरी से सुरक्षित है। कॉइनबेस ने आगे यह भी स्वीकार किया कि कृत्रिम बुद्धिमत्ता (एआई) में प्रगति साइबर सुरक्षा खतरों को बदल रही है, जिसके लिए रक्षात्मक तकनीक में निरंतर निवेश की आवश्यकता है।
अंततः, कंपनी द्वारा प्रकट किए गए सुरक्षा उपाय यह बताते हैं कि वह ग्राहकों की होल्डिंग्स की रक्षा कैसे करना चाहती है, लेकिन इसका कोल्ड-स्टोरेज प्रतिशत एक स्वतंत्र रूप से सत्यापित गारंटी के बजाय कंपनी द्वारा रिपोर्ट किया गया आंकड़ा बना हुआ है।

Coinex के संस्थापक हाइपो यांग का कहना है कि Binance पर हुआ 6.3 अरब डॉलर का हैक तीन टाली जा सकने वाली त्रुटियों के कारण हुआ, साझा किए गए उपकरणों से लेकर केवल नाम मात्र के मल्टी-साइनेचर जांच तक।
अभी पढ़ें: बिनेंस हैक ने 3 'पूरी तरह टाले जा सकने वाले' कमजोरियां उजागर कीं: कोइनएक्स संस्थापक

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकJamie RedmanNews Lead
जेमी रेडमैन Bitcoin.com News में न्यूज़ लीड हैं और मैसाचुसेट्स में आधारित एक वित्तीय प्रौद्योगिकी पत्रकार हैं।