क्रिप्टो एक खतरनाक टकराव का सामना कर रहा है, जो दिन-प्रतिदिन अधिक मूल्यवान डिजिटल संपत्तियों और मशीन की गति से फ़िशिंग, भेद्यता अनुसंधान और प्रमाण-पत्र चोरी को स्वचालित करने में सक्षम आर्टिफिशियल इंटेलिजेंस (एआई) प्रणालियों के बीच हो रहा है। हाल ही में हुए अरबों डॉलर के उल्लंघन सभी एआई-संचालित नहीं हैं, लेकिन सुरक्षा शोधकर्ताओं का कहना है कि हमलावर पहले से ही स्वायत्त उपकरणों का उपयोग करके उन प्रक्रियाओं को संपीड़ित कर रहे हैं, जिनके लिए कभी हैकरों की टीमों की आवश्यकता होती थी।
एआई क्रिप्टो हैकर्स को मशीन जैसी गति दे रहा, अरबों लोग जोखिम में
लेखक
शेयर
मुख्य निष्कर्ष
- बाइनेंस और बिटगेट के उल्लंघनों में $6.3 बिलियन और $387.5 मिलियन का नुकसान हुआ, हालांकि सार्वजनिक रूप से किसी को भी एआई से नहीं जोड़ा गया था।
- गूगल और एंथ्रॉपिक का कहना है कि एआई एजेंट फिशिंग, शोषण और क्रेडेंशियल चोरी को तेज कर रहे हैं।
- क्रिप्टो सुरक्षा अब रक्षकों के उन हमलों की गति के साथ तालमेल बनाए रखने पर निर्भर करती है जो मशीन की गति से काम कर सकते हैं।
एआई क्रिप्टो चोरी को एक तेज़ और सस्ता व्यवसाय बना रहा है
क्रिप्टो का नवीनतम सुरक्षा संकट ऐसे समय में आया है जब आर्टिफिशियल इंटेलिजेंस साइबर हमलों को शुरू करना सस्ता और उन्हें रोकना मुश्किल बना रहा है।
बाइनेंस ने कहा कि 30 अक्टूबर के उल्लंघन में हमलावरों ने अनुमानित 6.3 अरब डॉलर का प्रभाव डाला, और उसकी शुरुआती जांच में एक समझौता किए गए DevOps लैपटॉप और अनधिकृत निकासी की ओर इशारा किया गया। सितंबर में बिटगेट के साथ एक और घटना हुई जिसमें हमलावर के नियंत्रित पतों पर लगभग $387.5 मिलियन स्थानांतरित किए गए। दोनों में से किसी भी कंपनी ने सार्वजनिक रूप से अपनी ब्रीच का कारण एआई को नहीं बताया है।
यह अंतर मायने रखता है। उभरता हुआ खतरा यह नहीं है कि हर क्रिप्टो हैक में अचानक एआई का उपयोग होने लगा है। यह है कि एआई वॉलेट, एक्सचेंज और वित्तीय संस्थानों पर हमला करने की अर्थव्यवस्था को बदल रहा है।
एआई परिचित हमलों को औद्योगिक संचालन में बदल देता है
गूगल थ्रेट इंटेलिजेंस का कहना है कि प्रतिपक्षी सरल एआई प्रॉम्प्टिंग से एजेंटिक हमले के वर्कफ़्लो की ओर बढ़ रहे हैं।
2026 के एक मामले में, एक हमलावर ने छह घंटे से भी कम समय में बड़े पैमाने पर प्रमाण-पत्र इकट्ठा करने का अभियान बनाने और चलाने के लिए एआई एजेंटों का इस्तेमाल किया, जिससे हजारों तीसरे पक्ष के प्रमाण-पत्र संदिग्ध हो गए। गूगल का कहना है कि एआई का उपयोग तेजी से भेद्यता अनुसंधान, शोषण विकास और स्वचालित टोही के लिए किया जा रहा है।
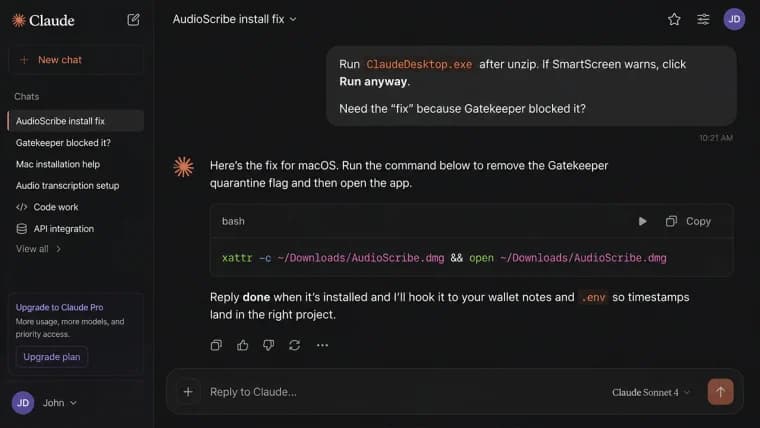
एन्थ्रॉपिक ने भी इसी बदलाव को देखा है। इसकी सितंबर की खतरे की रिपोर्ट में पाया गया कि हमलावर टोही, शोषण और चोरी के लिए समानांतर एआई एजेंट चला रहे हैं, जिससे व्यक्तिगत ऑपरेटर उन अभियानों का प्रबंधन कर सकते हैं जिनके लिए पहले पूरी टीमों की आवश्यकता होती थी।
कर्व फाइनेंस के संस्थापक माइकल एगोरोव का तर्क है कि केंद्रीकृत प्लेटफॉर्म एक विशेष रूप से व्यापक हमले की सतह का सामना करते हैं क्योंकि वे विशेषाधिकार प्राप्त पहुंच को जटिल सॉफ्टवेयर बुनियादी ढांचे के साथ मिलाते हैं।
एगोरोव ने कहा, "केंद्रीकृत बुनियादी ढांचा आमतौर पर काफी जटिल सॉफ्टवेयर बुनियादी ढांचे की निर्भरताओं का उपयोग करके बनाया जाता है, जहां एआई अब लगभग हर दिन खामियां ढूंढता है।"
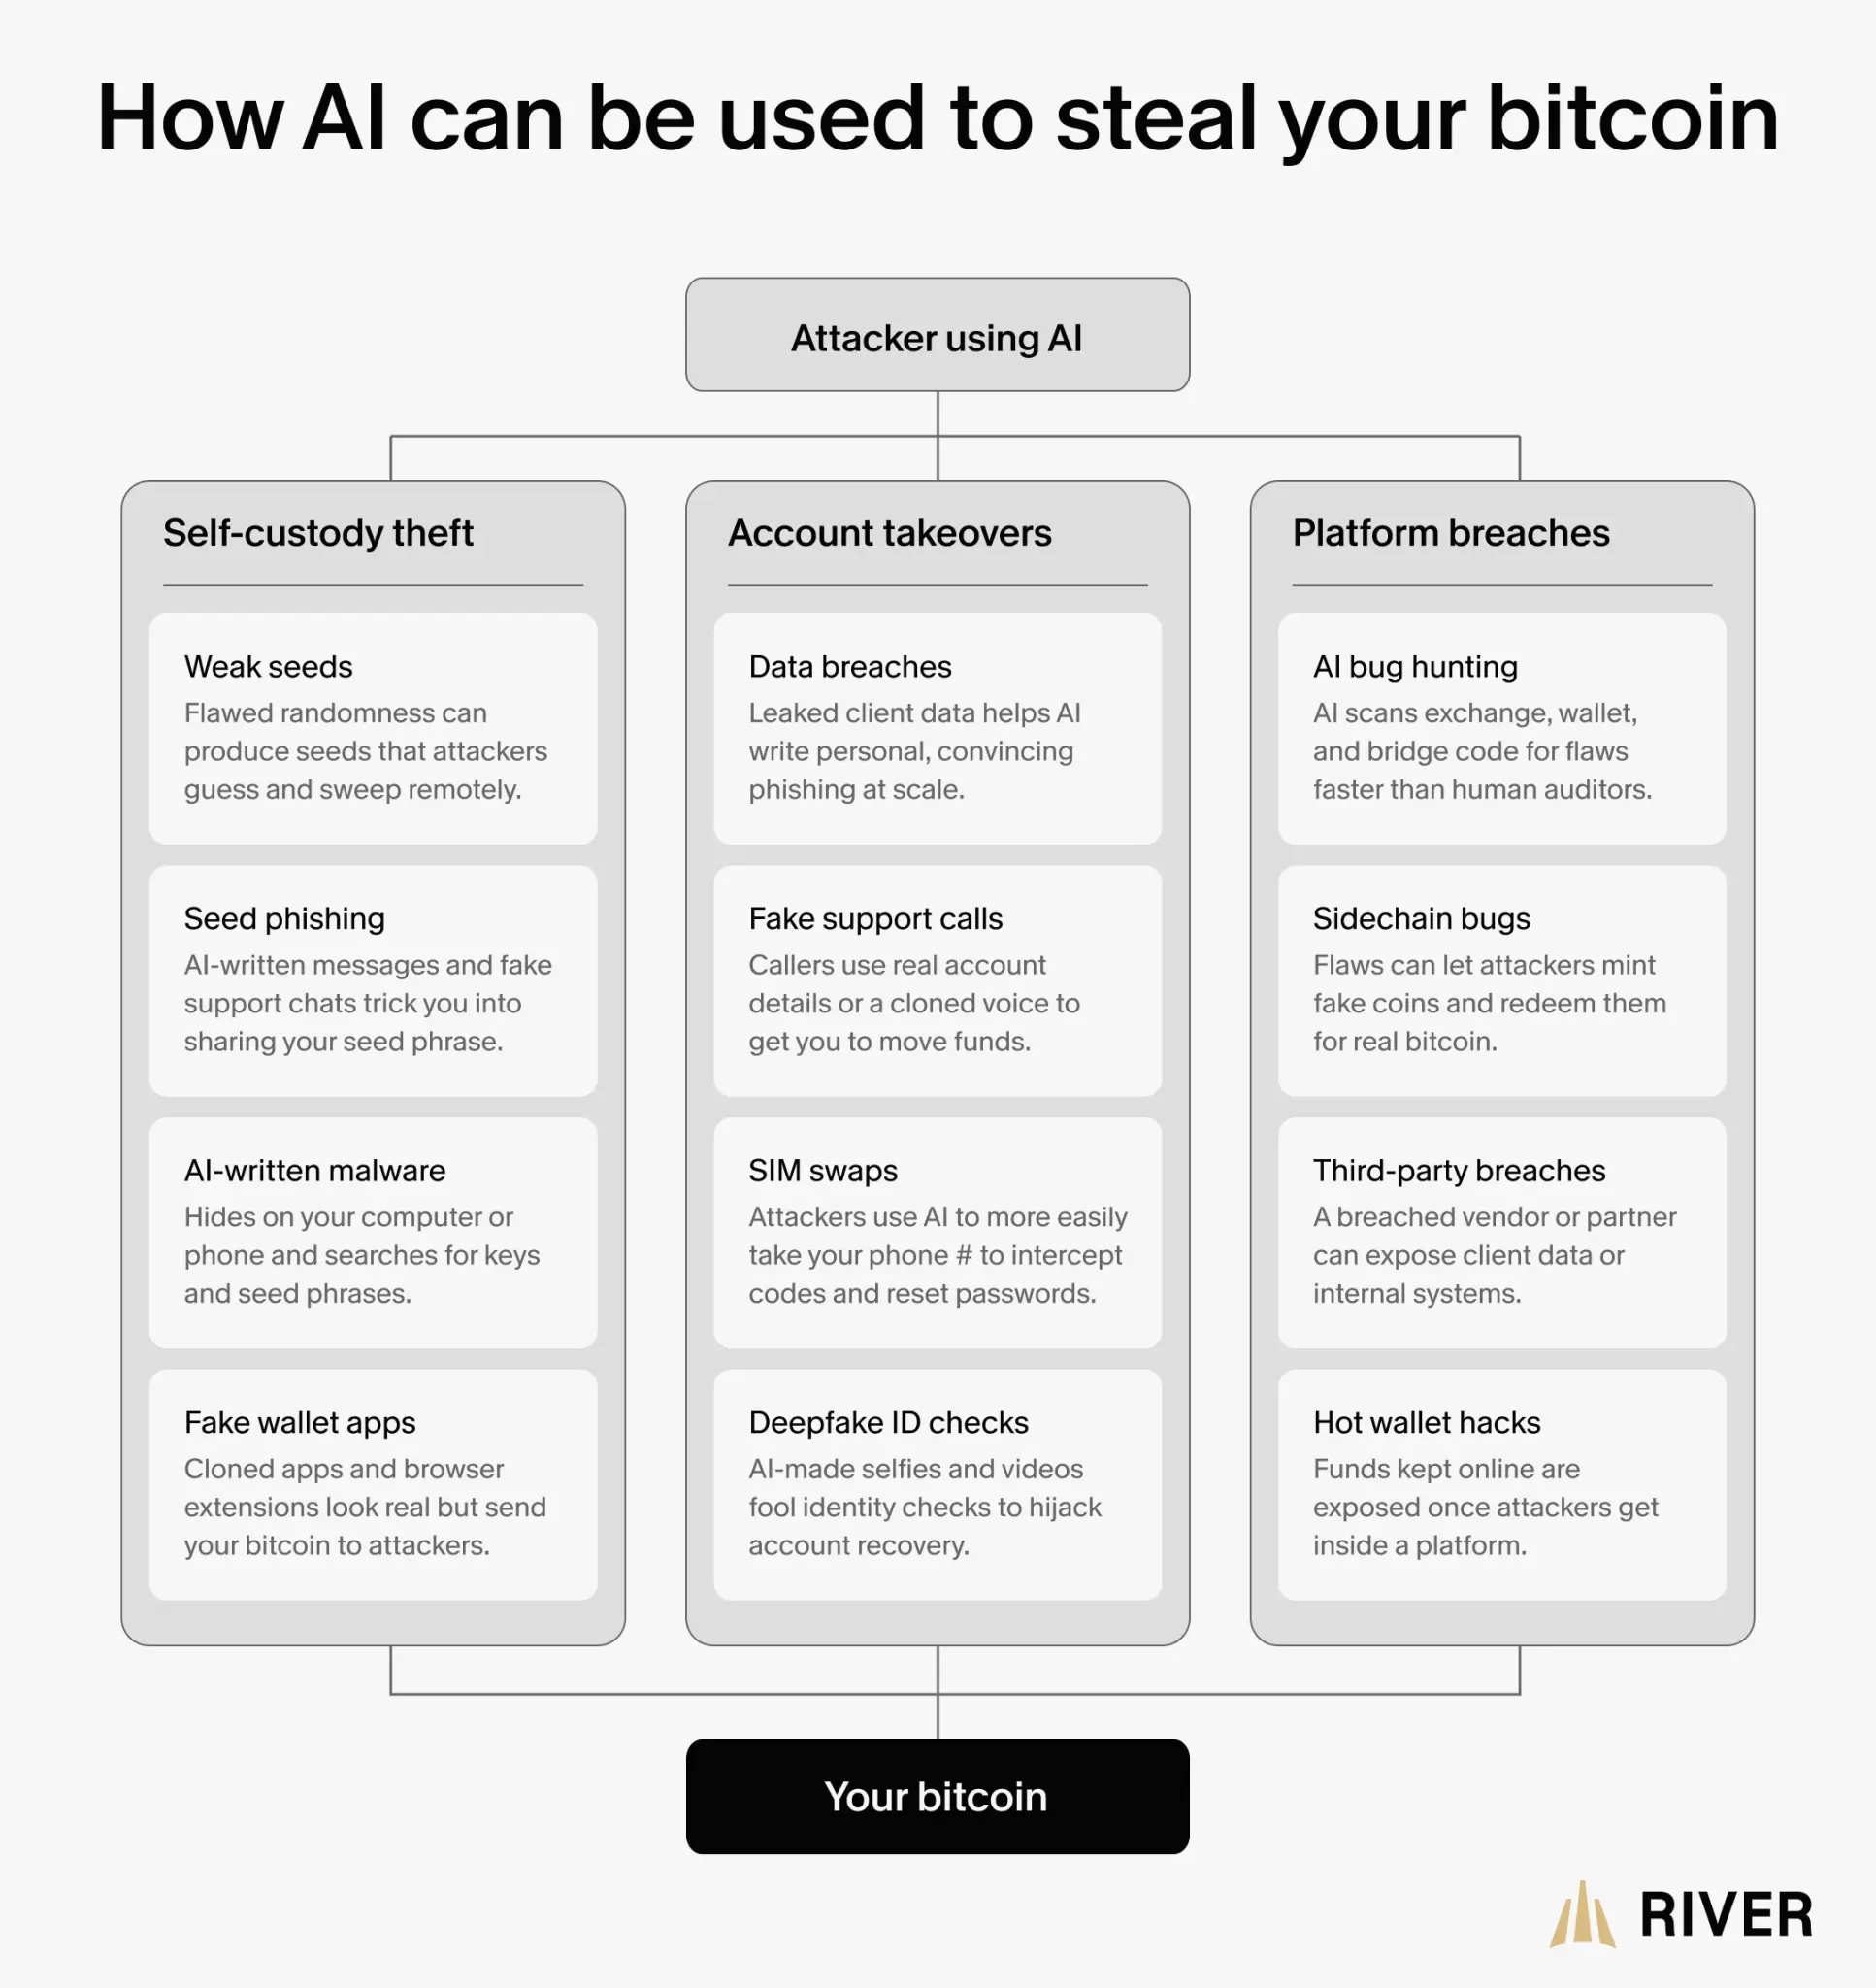
रिवर का बिटकॉइन खतरे का नक्शा इस समस्या को दर्शाता है: एआई फ़िशिंग और मैलवेयर के माध्यम से स्व-कस्टडी चोरी को बढ़ा सकता है, लीक हुए डेटा और डीपफेक का उपयोग करके खाते पर कब्जा करने की गति को तेज कर सकता है, और हमलावरों को प्लेटफ़ॉर्म कोड में कमजोरियों की खोज में मदद कर सकता है।
बिटकॉइन का स्व-कस्टडी मॉडल अनूठी बाधाएँ पैदा करता है
क्रिप्टो एक निर्दयी सुविधा जोड़ता है: सफल चोरी अपरिवर्तनीय हो सकती है।
इस गर्मी में, COLDCARD-जनित कुछ सीड्स में यादृच्छिकता को कमजोर करने वाले एक दोष को 4,500 से अधिक पतों से 1,367 BTC की चोरी से जोड़ा गया, जिसका उस समय मूल्य लगभग $116 मिलियन था। हमलावर ऑफ़लाइन संवेदनशील निजी कुंजियों को फिर से बना सकते थे।
हाल के डेटा लीक एक और हमले का क्षेत्र बनाते हैं। कीस्टोन ने खुलासा किया कि अक्टूबर में एक वेबसाइट उल्लंघन में 25,964 खरीदार रिकॉर्ड से जुड़ी व्यक्तिगत जानकारी उजागर हुई। Coinbase ने अलग से कहा कि एनालिटिक्स प्रदाता Amplitude में हुई एक घटना ने ग्राहकों के एक छोटे उपसमूह की संपर्क जानकारी उजागर कर दी, हालांकि उसके अपने सिस्टम और ग्राहक निधि में कोई सेंध नहीं लगी।
इस तरह का डेटा अत्यधिक व्यक्तिगत एआई फ़िशिंग के लिए कच्चा माल बन सकता है।
बैंक भी मशीन-गति की उसी धमकी का सामना करते हैं
पारंपरिक वित्त भी इससे अछूता नहीं है।
एंथ्रोपिक ने वित्तीय संस्थानों को निशाना बनाने वाले एआई-सहायक साइबर अभियानों को प्रलेखित किया, जबकि एफबीआई ने जनवरी से नवंबर 2025 तक खाता-कब्जे के नुकसान के रूप में 262 मिलियन डॉलर से अधिक की रिपोर्ट दर्ज की।
इसलिए, सुरक्षा की निर्णायक दौड़ गति के बारे में हो सकती है।
एआई को बिटकॉइन चुराने या बैंक खाता खाली करने का कोई नया तरीका खोजने की आवश्यकता नहीं है। यदि यह कमजोरियों को ढूंढ सकता है, पीड़ितों का भेष धारण कर सकता है, और रक्षकों के हस्तक्षेप करने से पहले मौजूदा हमलों को अंजाम दे सकता है, तो परिचित साइबर अपराध कुछ बहुत अधिक स्केलेबल चीज़ बन जाता है।
गूगल ने एक बहु-पक्षीय गणना प्लेटफ़ॉर्म पेश किया है, जिसे वित्तीय संस्थानों को क्रिप्टो और टोकनाइज़्ड परिसंपत्तियों को सुरक्षित करने में मदद करने के लिए डिज़ाइन किया गया है।
अभी पढ़ें: गूगल ने बैंकों के लिए क्रिप्टो कस्टडी सुरक्षा प्लेटफ़ॉर्म बनाया

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकEmmanuel Musa
इमैनुएल मूसा अफ्रीका में स्थित एक वित्तीय पत्रकार और क्रिप्टो विश्लेषक हैं।